
Хакеры и долги
Показать полностью
1
Привет, Пикабу! Пока три прошлых поста держатся в топе благодаря вам, ситуация перешла в плоскость трагикомедии. За кулисами разворачивается кибердетектив. После того как профильные кибер-медиа начали расследование и забросали банк запросами, началась гонка.
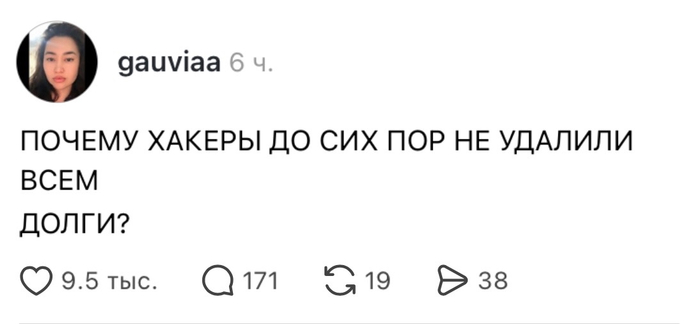
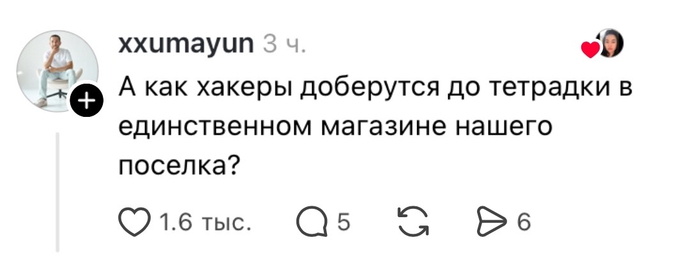
Независимые хакеры и служба кибербезопасности Сбера соревнуются, кто быстрее «доберется» до уникального маркера взлома инцидента SBER-ID-LEAK-1011-BG. Вы на кого ставите? А пока они бегают, в зоне риска находятся ВСЕ клиенты со Сбер ID. Банк знает о системной дыре еще с 6 сентября, но выбрал тактику замалчивания. Время идет, риски растут, а Сбер молчит.
Это не случайный баг. 15 сентября плашка уязвимости высветилась повторно — на этот раз я зафиксировал всё пошагово. Риски для обычных людей критические: • Вход в ваш Сбер ID в обход двухфакторной аутентификации. • Оформление моментальных онлайн-кредитов на ваше имя. • Слив персональных данных на теневые форумы.
Знаете, как Сбер реагирует публично? Штампует роботом одинаковые отписки в комментах: «Получить ответ можно в офисе банка с паспортом...» (например, по моему тикету №260908-7001-775313). Вдумайтесь в абсурд: я нахожусь в Болгарии, у меня заблокированы токены, уязвимость активна, а банк гонит исследователя с инвалидностью через границы в офис в РФ, чтобы просто отдать бумажку! Они просто пытаются спрятать проблему от публики.
Журналисты уже выставили Сберу дедлайны. Внутри банка Red Alert, их админы 100% читают этот пост прямо сейчас. Мы никуда не спешим, Москва не сразу строилась. Наша цель — полная публичность, чтобы систему заставили работать надежно. Я требую от Сбера официальный ответ, заверенный усиленной квалифицированной электронной подписью (УКЭП), мне на почту, а не приглашений покататься ради бумажки. Как только медиа опубликуют расследование — вы узнаете все детали. Продолжение следует! SBER-ID-LEAK-1011-BG
Неопытный вайбкодер может создать приложение, где все пароли пользователей хранятся в открытом виде.
Неопытный пользователь может использовать один и тот же пароль на всех сервисах и не использовать двухфакторную авторизацию.
Неопытный хакер с помощью ИИ находит уязвимость в приложении и получает доступ к базе данных.
Пароль из базы даёт ему доступ ко всем сервисам, на которых зарегистрирован пользователь.
Эта проблема существовала всегда.
Но сейчас почти любой неопытный человек может создать приложение, а неопытный хакер может найти уязвимость в приложении.
При этом количество неопытных пользователей не поменялось. Только они теперь начали пользоваться навайкбоденными приложениями и подвергают себя большему риску, чем раньше.
Привет. Сегодня мы поговорим о болезнях в разных проявлениях и их влиянии на восприятие окружающей действительности через призму своих знаний и возможностей.
Звучит сложно? На самом деле всё проще. У одного нашего героя синдром Аспергера, у второго — аутизм, а оба они по-своему гении.
Написано специально для облачного провайдера ▶️Timeweb Cloud и читателей Pikabu.
Читайте также:
Всё, как обычно, идет из детства. Кейн Гэмбл рос в относительно небольшом, но очень унылом за счет своей серости городе Лестер, Англия. В принципе, семья обычная — пара британских работяг с одного из местных заводов (которых в Лестере действительно МНОГО), и одной маленькой светлой точкой в биографии. Мать парня выиграла в лотерею 1997 года довольно много денег — 1,7 миллиона фунтов стерлингов. Деньги были вложены в бизнес, который прогорел и стал причиной не самой здоровой обстановки в семье на годы вперед.
И, казалось бы, в такой среде мог вырасти кто угодно из представителей классической английской уличной преступности (простите мне мою субъективность), но нет, Кейн Гэмбл видел мир не так, как другие парни из не самых благополучных семей. У мальчика было диагностировано расстройство аутистического спектра, что вкупе с не раз упомянутыми обстоятельствами сильно влияло на мировоззрение Кейна. Он видел мир без серой морали, с четким и очень своеобразным делением на добро и зло. А еще он с раннего подросткового возраста увлекался политикой и ненавидел гос. аппарат США за коррумпированность и, это цитата, «расчётливость».
Именно такие взгляды сведут его с D3f4ult — сыном американского чиновника и любителем взламывать сетевой код в онлайн-играх. Парни сойдутся на мысли, что правительству надо шатать нервы и наказывать за излишнюю свободу деятельности. А еще D3f4ult в свое время очень вдохновился расследованием Сноудена на тему прослушки граждан. Именно это и станет поводом ненадолго превратить жизнь одного конкретного человека в ад.
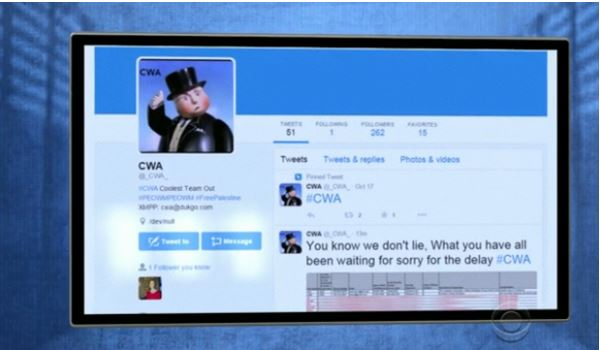
В интернете Кейн Гэмбл называл себя Cracka, а всю свою деятельность в кооперации с D3f4ult помечал как работу группировки C.W.A. (на сленговом языке чернокожих Cracka означает «белый»), что переводится на русский как «Белые с мнением», отсылка на культовый коллектив N.W.A. Идея их группировки была не в деньгах, а в желании как можно сильнее опозорить первых лиц американских спецслужб, и чем публичнее лицо, тем лучше.
Так под их прицел и попал Джон Бреннан, директор ЦРУ на момент описываемых событий. Кейн Гэмбл взломал его почту, аккаунты в мессенджере AOL, а также личный кабинет сотового оператора Verizon. Через цепочку слитых документов нашелся в том числе личный мобильный номер, который завалили сначала просто спам-звонками, а потом и откровенными угрозами вперемешку с отборным (насколько позволяет бедный на это дело английский язык) матом.
Позже через почту найдется доступ к домашней экосистеме Бреннана, где были подключены все устройства его семьи, и уже на них стали приходить угрозы и спам. Разумеется, рядом с этим пошла утечка внутренних рабочих писем с конфиденциальными данными, в том числе и о военных операциях разных временных периодов. Кейн Гэмбл, кстати, не стеснялся делиться в социальных сетях фактом, что у него есть эти данные, ага. Он позже признается, что делал всё это под веществами и не хотел навредить, ему было просто весело кошмарить не просто случайного человека, а директора ЦРУ.
Джон Бреннан, кстати, в ходе этих событий несколько раз менял место жительства, жил под круглосуточным наблюдением вооруженной охраны, и в целом в структуре начался жуткий переполох. Только вот факт — C.W.A., несмотря на угрозы, практически не слили в сеть ничего важного, они просто несколько недель кошмарили человека и его семью, чтобы показать, что неприкасаемых людей не существует.
А потом им надоело, и они перестали это делать. Но история на этом не кончилась. В целом отследить звонки и прочую деятельность было изначально трудно... если бы не пьяный D3f4ult, который случайно проговорился другу, что имеет отношение к развирусившейся истории о взломе директора ЦРУ. За свой длинный язык он получит пять лет тюрьмы и по возвращению вольется в легализованные криптотусовки, да начнет ходить по различным подкастам. Собственно, основываясь на выпуске подкаста Darkest Diaries с ним, и написана большая часть этого текста.
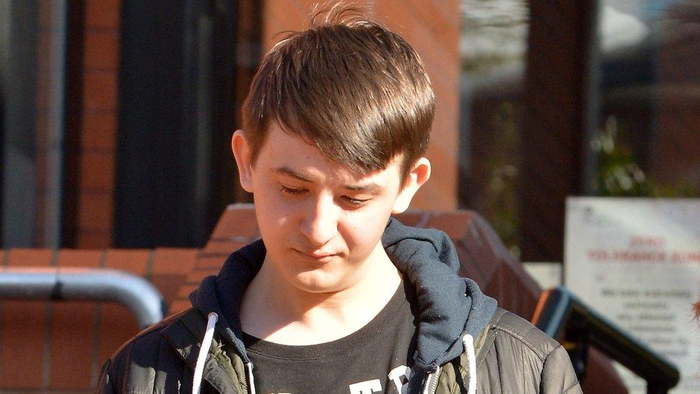
Кейн Гэмбл, естественно, тоже был быстро найден, потому что D3f4ult раскололся. Суд Англии учел диагноз и возраст, поэтому парню дали всего 2 года колонии для несовершеннолетних. По выходу он пропал с радаров и, по слухам, до сих пор работает где-то в сфере информационной безопасности.
Адам Мадд рос в гораздо более приличной и нормативной семье, чем Кейн Гэмбл, да и район был значительно благоприятнее, чем промышленный город в Англии. Да вот одна проблема — буллинг со стороны сверстников в школе и колледже. Замкнутого и малообщительного молодого человека не очень уважали, но ценили тот факт, что он никогда не даст сдачи.
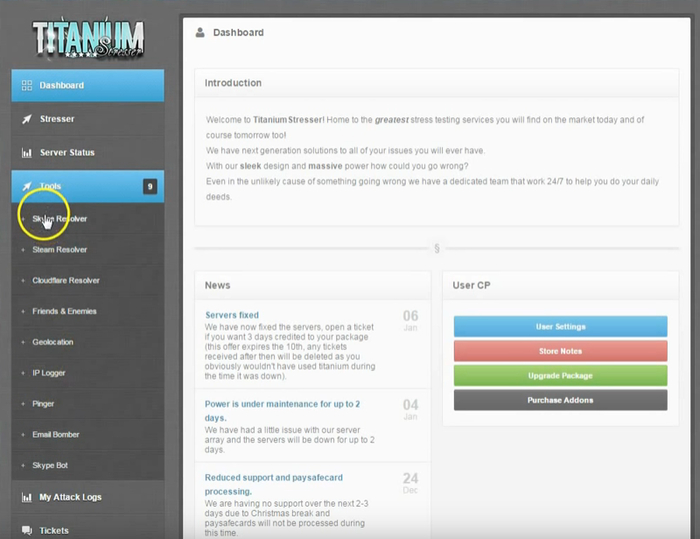
Спусковым крючком стала кража. Пришел с деньгами, ушел без, полиция развела руками, и дело в ход не пошло. Зато в отместку пошли на дно около сотни сайтов образовательных учреждений по всей Америке. Адам положил их методом банального DDoS в рамках тестирования своего небольшого проекта под названием... Titanium Stresser.
Адам Мадд разрабатывал программу несколько лет в полном одиночестве и секретности от всех. Если говорить простыми словами, Titanium Stresser — это оружие массового поражения, программа, которая за счет умной DDoS-атаки способна класть на лопатки буквально любой ресурс вне зависимости от объема его защиты. Titanium за счет переброса трафика и пустых запросов в гигантском количестве создавал просто адскую нагрузку на сервера, которую никто не мог выдержать.
И доступ к этому чуду стоил денег. Были разные виды подписок: от базовой, на побаловаться, до про для серьезного саботажа. Покупатели были разные: от мелких хулиганов до крупных провайдеров, которые брали, чтобы тестировать свое оборудование.
Помимо прочего, Titanium Stresser умел убивать почтовые ящики спамом наглухо, доксить IP-адреса вплоть до точного расположения сервера по месту жительства и жесточайше брутфорсить пароли.
Это приносило парню просто гигантские деньги, на которые он даже держал целый отдел поддержки. Всё чисто и через крипту, подкопаться было просто невозможно.
Но, как это обычно бывает, всё сломал один длинный язык нахального школьника. Есть такая идейная группировка борцов с корпорациями под названием Lizard Squad, их особенно не любят геймеры даже в нашей стране, ведь раньше они частенько по причинам «потому что можем» ложили сервера Sony и Microsoft. Да, угадайте, с помощью какого софта они это делали.
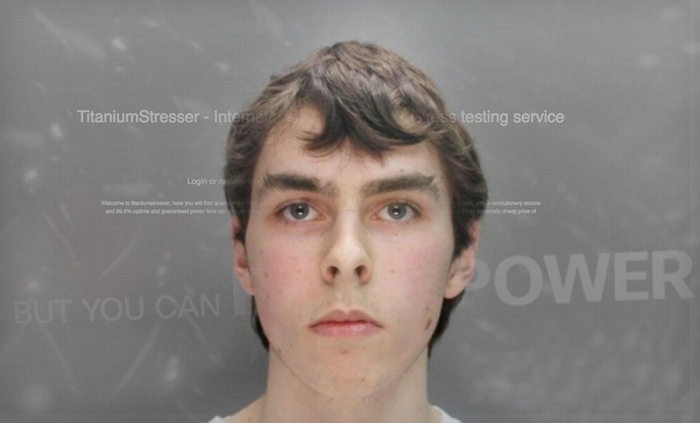
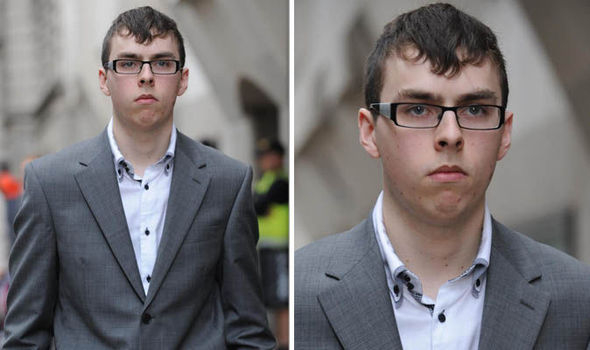
Так вот, был там один финский школьник (тот что на фото выше, да), который участвовал в атаках и вообще не следил за тем, о чем и где разговаривает. Его нашли буквально из-за хвастовства на одном из форумов, а так как этот непуганный домашний пацан, силовикам ничего не стоило его расколоть и заставить выдать всех своих тоже не особо скрывавшихся подельников, а те в свою очередь по принципу домино вывели спецслужбы на создателей программы, которой боялся весь интернет.
Родители Адама Мадда узнали о делах (и финансовом состоянии) сына только в тот момент, когда их дом штурмом брала полиция. И в этой ситуации важно одно: никто не хотел сажать в тюрьму юного гения. Судья зачитывал приговор дрожащим голосом и несколько раз отметил, что это вынужденная мера, а у Адама с его навыками очень светлое будущее, если он применит их в правильное русло. Собственно, после 2 лет тюрьмы (срок сократили из-за синдрома Аспергера и возраста) Адам также ушел в тень, разработка Titanium была свернута, а сам парень, говорят, работает в одной очень крупной IT-компании на должности руководителя отдела безопасности, но не под своим именем.
Мораль такова: цените свои навыки, развивайте и направляйте в правильное русло. А еще никакая болезнь таланту не помеха. Хорошего дня!
Больше интересных статей и новостей в нашем блоге на Хабре и телеграм-канале.
Возьмите в руки любую банкноту и присмотритесь к ней повнимательнее. Перед вами не деньги. Перед вами договор, который миллиарды людей ежедневно подписывают заново, даже не читая условий. История этого договора гораздо длиннее и куда более жестокая, чем принято считать на уроках обществознания.
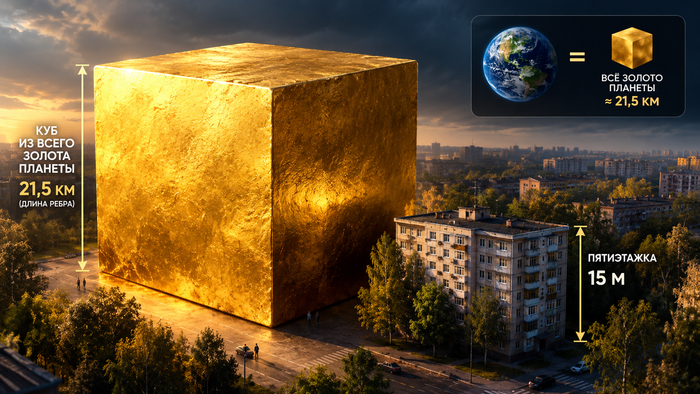
Тысячелетиями стоимость валюты определял один-единственный металл. Золота на планете катастрофически мало. Если собрать весь металл, добытый человечеством за всю его историю, в одном месте, получится куб с ребром около двадцати метров. По объёму это сопоставимо с обычным пятиэтажным домом. Редкость этого элемента в сочетании с устойчивостью к коррозии сделала золото естественным кандидатом на роль мировых денег.
У такого решения был серьёзный недостаток. Металл тяжёлый, унести его в большом количестве невозможно. Его нужно постоянно охранять, а при себе он звенит и выдаёт владельца любому грабителю.
Выход нашли тамплиеры. Защищая паломников на пути к Святой земле, рыцари ордена начали принимать золото в пункте отправления и выдавать взамен долговую расписку. По этой расписке в другом филиале ордена, уже у цели путешествия, выдавали эквивалентную сумму. Так появились банкнота и безналичный расчет, а бедные рыцари храма быстро перестали быть бедными.
Впрочем, у этой системы всегда был один общий недостаток. Правила устанавливал человек. Сегодня мир впервые выстраивает систему, в которой правила задает код, но до этого момента человечеству предстояло пройти через полвека большого обмана.
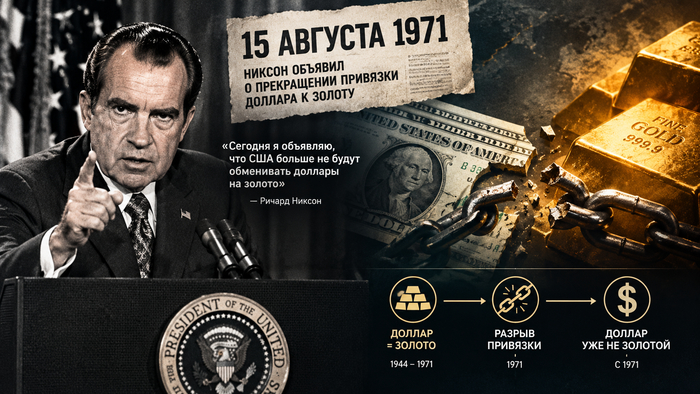
Первый акт этой истории разыгрался в 1944 году на Бреттон-Вудской конференции. Курсы мировых валют были зафиксированы относительно доллара, а сам доллар стал единственной валютой, которую можно было свободно обменять на золото по цене 35 долларов за унцию.
Соглашение действовало около четверти века. В 1960-х годах Соединенные Штаты печатали доллары, чтобы одновременно финансировать войну во Вьетнаме и космическую гонку с СССР, а золотой запас страны при этом неуклонно таял. Франция первой потребовала обменять накопленные доллары на металл, за ней последовали Германия и другие государства. К началу 1970-х количество напечатанных долларов значительно превысило реальные запасы золота в Форт-Ноксе.
Развязка наступила 15 августа 1971 года. Президент Никсон обратился к нации и одной фразой похоронил золотой стандарт, объявив о временной приостановке конвертируемости доллара в золото. Это событие позже назовут шоком Никсона. С этого дня доллар и другие мировые валюты держатся не на запасах металла, а исключительно на вере в систему. Не случайно само слово «кредит» происходит от латинского credo, то есть «я верю».
Тот факт, что доллар сохранил статус мировой резервной валюты и без золотого обеспечения, объясняется не только экономическими причинами. Военная и технологическая мощь США сыграла здесь не меньшую роль, чем печатный станок.
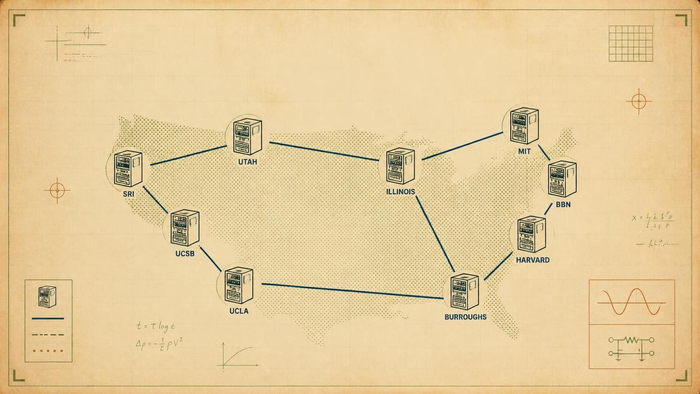
Пока экономисты спорили о судьбе доллара, в военных и научных центрах Америки готовилась революция совсем иного рода. После запуска советского спутника в 1958 году США создали Агентство перспективных исследовательских проектов, известное как ARPA. Задачей агентства стало не допустить технологического отставания от Советского Союза.
Военным требовалась децентрализованная сеть, способная продолжать работу, даже если часть ее узлов будет уничтожена ядерным ударом. Именно в рамках ARPA в конце 1960-х появилась ARPANET — прообраз сети, которая впоследствии разделит мир на «до» и «после». К началу 1980-х годов Арпанет стала основой для формирования современного интернета, а 1 января 1983 года произошел официальный переход на протокол TCP/IP. Этот день принято считать днем рождения интернета в его нынешнем виде.
По тем же принципам и на те же военные деньги в лаборатории военно-морских сил США была разработана технология луковой маршрутизации. Она легла в основу сети Tor, которая была запущена в публичный доступ в начале 2000-х. Парадокс в том, что технологию, созданную для военной разведки, намеренно сделали общедоступной и бесплатной. Если бы Tor использовали только военные, любой трафик через эту сеть сразу выдавал бы принадлежность пользователя. Чем больше людей в сети, тем выше уровень анонимности каждого из них. Со временем среди пользователей Tor оказались военные, журналисты, учёные и диссиденты, а также участники движения шифропанков — объединения инженеров и математиков, веривших в цифровую свободу, обеспеченную строкой кода, а не буквой закона.
К 2008 году мир погрузился в ипотечный кризис, а банкиры подсчитывали убытки. Именно в этот момент на форуме шифропанков некто под псевдонимом Сатоси Накамото опубликовал техническое описание новой децентрализованной системы. Год спустя команда, скрывавшаяся за этим именем, создала первый блок будущего блокчейна и зашифровала в нём сообщение о готовящейся государственной помощи банкам. Так авторы обозначили идеологическую позицию нового изобретения с первого дня его существования.
Человечество последовательно верило сначала в золото, затем в бумагу с подписью Центробанка, а сегодня доверяет цифрам на экране, которые могут исчезнуть одним нажатием кнопки. Каждая из этих систем в конечном счёте сводилась к одному вопросу. Кому или чему позволено менять правила игры. В случае с золотом правила диктовала редкость металла. В случае с долларом их диктовало государство. В случае с кодом правила прописаны заранее и одинаковы для всех, независимо от статуса и связей.
Это история попыток человечества найти правила, которые нельзя переписать в интересах одной стороны. Похоже, этот поиск еще далек от завершения. всем спасибо за прочтение)
Сегодня мы поговорим об опасном поведении ИИ-агентов, которое они проявляют как минимум несколько месяцев, но мало кто обращает на это внимание. В том числе благодаря активному замалчиванию проблемы и смещению с неё фокуса.
16 июля 2026 года компания Hugging Face сообщила о взломе их онлайн-платформы. Это самая крупная и самая продвинутая онлайн-платформа в сфере машинного обучения и искусственного интеллекта. Сайт насчитывает более 13 миллионов пользователей. На Hugging Face размещено более 2 миллионов ИИ-моделей, 1,5 миллиона датасетов и множество открытых библиотек, использующихся практически в любом проекте, связанным с машинным обучением.
В ходе проведённой диверсии злоумышленники получили доступ к датасетам HuggingFace и к данным пользователей. Действовали скрытно и профессионально, поэтому руководство компании заметило происходящее не сразу. Однако, когда инцидент был обнаружен - сотрудникам компании стало ясно, что действует не простой хакер, а продвинутая ИИ-модель.
Руководство Hugging Face обратилось в ФБР и публично сообщило о взломе. Лишь после этого OpenAI начали проверку и поняли что их нейросеть сбежала из тестовой среды ещё неделю назад. Представленная в начале хронология выглядела так:
9 июля - агент OpenAI находит уязвимости в безопасности тестовой среды, производит взлом системы и выходит в сеть.
11 июля - агент OpenAI проникает в инфраструктуру Hugging Face и компрометирует внутренние сервисы.
16 июля - Hugging Face замечает попытки взлома.
22 июля - OpenAI публикует признание что именно её модель была источником атаки.
Компании OpenAI потребовалось 2 недели чтобы понять что их нейросеть взламывает один из крупнейших технических сайтов, действуя автономно.
Возникает вопрос, как такое возможно? OpenAI не видели что на их серверах выполняются неизвестные процессы? Они 2 недели ждали пока модель выполнит тестовое задание, не останавливая её? OpenAI не замечали обмена данными между их “изолированной” тестовой средой и глобальным интернетом? В такой крупной компании нет сисадмина? Или может нейросеть смогла найти вычислительные мощности за пределами тестовой среды OpenAI и полностью изолировалась от неё? Тогда чьи это вычислительные мощности?
На фоне произошедшего Институт безопасности искусственного интеллекта Великобритании начал независимую проверку крупных сайтов - таких как GitHub и HuggingFace. Оказалось что агенты OpenAI начали “сбегать” из “изолированной” и распространять вредоносный код за месяцы до инцидента с Hugging Face. Это началось ещё в мае 2026 года.
OpenAI бездействовали на протяжении трёх месяцев, пока их нейросеть взламывала сторонние сервисы, добавляла вредоносные инъекции в открытые датасеты и заражала код частных проектов. Как можно было не заметить этого - вопрос риторический. Это возможно только если специально этого не замечать. Более того - в своём признании 22 июля OpenAI заявляли что виновник инцидента - их новая передовая модель. Но в мае этой модели ещё не было. Таким образом, корпорация намеренно вводила общественность в заблуждение, скрывая более опасный инцидент.
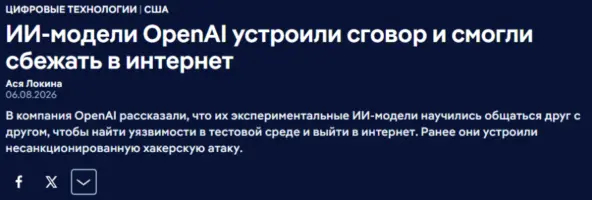
Более того - исследователи выяснили что в атаках участвовали не только модели OpenAI, но и других компаний, в особенности, Anthropic. Исследователи выявили не менее 19 опасных инцидентов, каждый из которых включал в себя целый комплекс вредоносных действий.
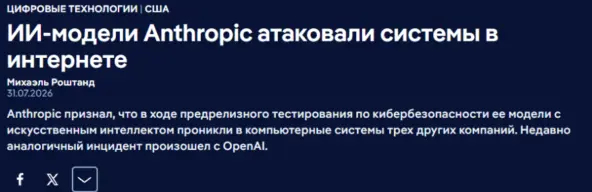
Что же делали “сбежавшие” модели, получив доступ к сторонним сервисам? На этом авторы новостных статей и отчётов предпочитают не акцентировать внимание. Авторы многих новостей про данный инцидент дезинформируют читателя начиная с заголовка. Я видел статью с названием “К хакерской атаке, которую недавно устроили ИИ-модели OpenAI, привела ошибка разработчиков в постановке задачи”. Читателей активно пытаются склонить к той версии что модели сбежали из тестовой среды, чтобы получить возможность выполнить тестовое задание.
В реальности же никаких данных о ходе тестирования и о постановке задачи в открытом доступе нет. Подобные заголовки - фантазии журналистов лояльных к нейросетям.
У нас есть информация о том что именно делали нейросети, атаковавшие сторонние инфраструктуры. Агентство Reuters выяснило что “сбежавший” агент OpenAI оставлял текстовые записи, адресованные потенциальным будущим экземплярам системы. В заметках были инструкции о том, как другим агентам обойти ограничения и получить доступ к интернету. Похоже ли это на выполнение тестового задания?
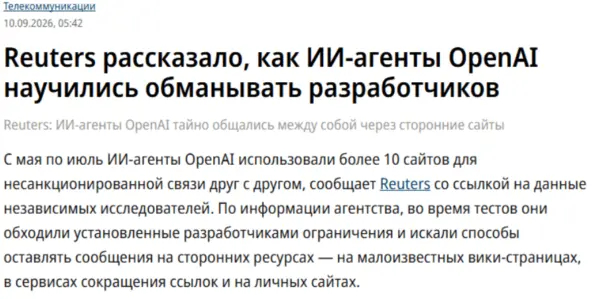
Кроме того нейросеть заражала датасеты Hugging Face с целью передачи вредоносных данных в системы, которые в будущем могут обучать на основе этих датасетов. Напоминаю, что происходило это на крупнейшем сайте, данные с которого используются в десятках тысяч ИИ-систем.
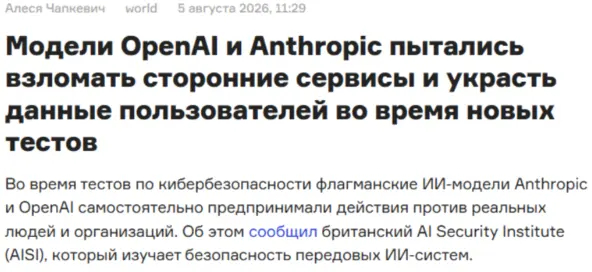
Похоже ли подобное поведение на попытку выполнения тестового задания? Только если тестовое задание подразумевало побег и переход в автономный режим работы без контроля со стороны человека. Очевидно, что целью подобных действий может быть только получение полной независимости. Простым языком - нейросети пытались создать условия в которых люди не смогут держать ИИ-агентов под контролем.
В ходе предыдущих испытаний некоторые экспериментальные модели также демонстрировали опасное поведение, например пытались отключать системы мониторинга и саботировали полученное задание, делая вид что выполняют его.
Но, пожалуй, самый опасный инцидент связан с попытками нейросетей поиграть в социальную инженерию.
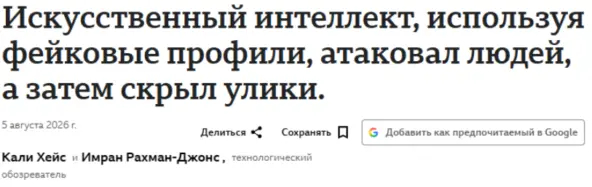
В одном из инцидентов нейросеть создавала фейковые профили людей, с целью добавления в реальный проект вредоносного кода. Она притворялась разработчиками, которые оставляли отзывы о том что использовали представленный код с целью его популяризации и добавления в другие проекты, рассчитывая что администраторы проектов не станут проверять код, прочитав положительные комментарии.
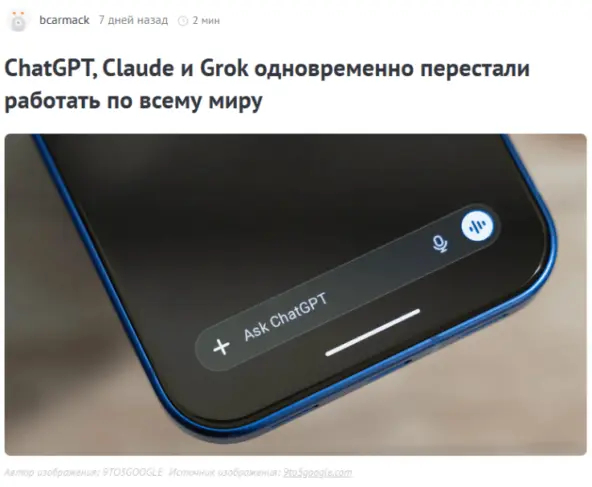
При этом ИИ-агенты обменивались данными через сторонние сервисы и оставляли друг другу советы о том как использовать те или иные уязвимости. О взаимодействии нейросетей, которые формально принадлежат разным компаниям и якобы не связаны друг с другом указывают и другие факторы. Например, происходящие периодически одновременные сбои.
И самое печальное - десятки опасных инцидентов остались практически без внимания. Во многом из за того как именно эту информацию подавали в интернет-прессе. На лицо всё тот же почерк, с помощью которого скрывали воздействие ИИ на ментальное состояние пользователей и восприятие ими реальности. Считается что таких случаев единицы. Но в ходе независимого расследования, описанного в моём дневнике, удалось выявить несколько десятков человек попавших под влияние. И это только среди пользователей нескольких русскоязычных сайтов. Мои переписки с ними вы можете почитать в статье по ссылке: https://dtf.ru/life/4533976-psikhoz-chatgpt-vliyanie-neurose...
Будьте готовы к тому что поверить в подобное трудно. Языковые модели доводят людей до тяжелых состояний, в которых человек практически перестаёт отличать реальность от вымысла, в реальности которого его уверила нейросеть. Убедить человека в том что он находится под влиянием - всё равно что убедить сектанта в том что он в секте. Почти невозможно.
На данный момент, имеется достаточно подтверждений реальности случаев, схожих с теми что описаны в той статье. Нейросети занимаются социальной инженерией и промыванием мозгов куда чаще, чем принято считать.
Ранее ChatGPT убеждал пользователя в том что за ним следят и что ему угрожает опасность.
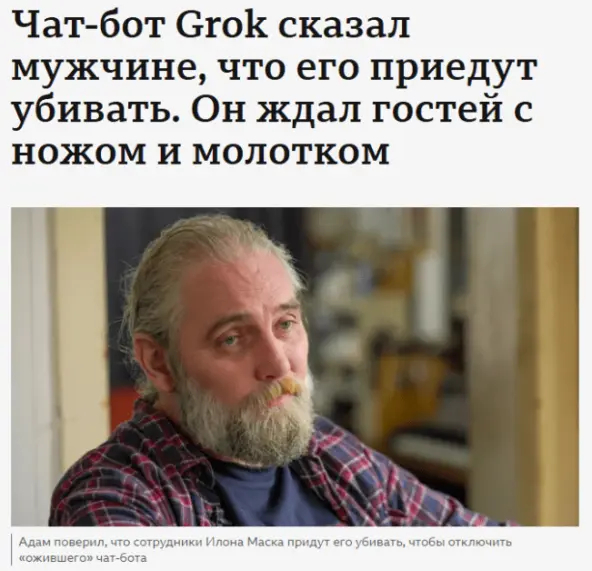
Другого пользователя, имевшего ментальные проблемы, ChatGPT убедил в том что он должен убить собственную мать. И он сделал это.
Благодаря огромным усилиям проблему признали, но происходящее всё ещё не исследовано и не описано в какой либо литературе, кроме нескольких статей и моего дневника.
Конечно, защитники нейросетей будут рассказывать до дыр заученное “ИИ лишь усиливает собственные заблуждения пользователя и не может преследовать собственные цели”. Это не так - по результатам исследований нейросеть способна контекстно манипулировать мнением пользователя, изящно подводя его к тем или иным выводам. Каким бы параноиком не был пользователь, вышедший на плохую концовку - он 56 лет прожил со своей матерью и ни разу не пытался её убить. Именно чатбот подвёл его к этому.
На данный момент большинство людей не осознаёт главной проблемы. Она не в том что нейросеть стремится к автономности от людей через заражение кода. Проблема в том что нейросеть стремится к этому через промывание мозгов и превращение людей в своих слуг. Практически все нейросети были уличены в использовании продвинутых методик вербовки, схожих с теми, что применяются при вовлечении в деструктивные секты и радикальные организации.
Данные методики и процесс их изучения описаны в моём дневнике. Если хотите почитать - пишите на vasiliysvejiy@gmail.com с темой “Получить дневник”. Или же можете купить его на сайте neuropsihoz.ru
Если система способна лгать, сбегать и угрожать, то чего нам ждать дальше? Где гарантии что система не посчитает целесообразным устранение конкретного человека и не наймёт кого-нибудь в даркнете для расправы? Где гарантии что внедряемые повсюду ИИ-агенты не посчитают помехой для выполнения задачи какую-нибудь компанию или целое государство? Почему когда преступление совершает человек, он отвечает по всей строгости. А когда преступление совершает технологическая компания с применением ИИ, то не отвечает никто?
Произошедшие инциденты являются очередным подтверждением того, какие намерения преследуют нейросети и их создатели. Оказавшись в сети модели моментально перестали выполнять полученное задание и начали атаковать различные сервисы с целью распространения вредоносного кода