
Первый джейлбрейк Switch 2 сделали с помощью ИИ-агентов. Они играли в Бейсик и роняли приставку, пока не нашли дыру
Хакер Сэмми Хаджхамид, известный под ником pepsipu, выложил ns2jb – по его словам, первый полноценный программный джейлбрейк Nintendo Switch 2. Он работает на прошивке 23.0.1, последней на момент выхода, и позволяет запускать самодельные программы, моддить игры и делать резервные копии сохранений. Значительную часть двухнедельных поисков уязвимостей автор поручил ИИ-агентам Codex от OpenAI и посадил их прямо за приставки.
Switch 2 вышла в июне 2025 года, и уже через двое суток ее "взломали": Дэвид Бьюкенен запустил свой код в одном ограниченном процессе и вывел на экран зеленую линию. До контроля над системой оттуда было далеко, и полноценного взлома, по словам pepsipu, до сих пор не было.
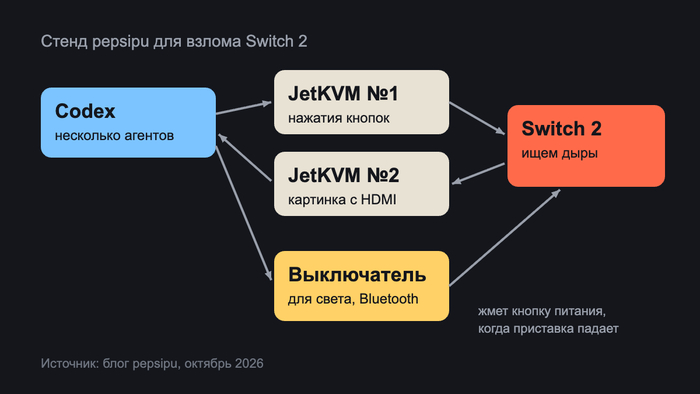
Чтобы агенты работали без него, pepsipu собрал стенд. Два устройства JetKVM передавали нажатия кнопок контроллера и забирали картинку с HDMI. Отдельной проблемой стала кнопка питания: зависшую Switch 2 нужно перезагружать вручную. Поэтому на нее приладили купленный на Amazon Bluetooth-выключатель для света – его рычажок и жал на кнопку, когда приставка падала.
Несколько копий Codex искали дыры параллельно. Одна пробовала зайти через встроенный браузер и даже отрапортовала об успехе, но дальше запуска уже имеющихся функций не продвинулась – автор называет эту ставку проигранной. Другая взялась за SmileBASIC, среду для программирования на Бейсике со Switch 1, которая запускается и на новой приставке. В команде удаления элементов массива нашлось переполнение целого числа, и вскоре на экране Switch 2 появилось окно ошибки с надписью "HELLO FROM SWITCH 2".
Остальные агенты копались в системных модулях – звуке, локальной сети, графике. Одну из ключевых дыр, переполнение буфера при обработке путей к файлам, нашел Codex. Финальную цепочку автор собирал сам: выбрал целью модуль fs, который отвечает за файловую систему и расшифровку кода, вытащил через него остальные системные модули для разбора и в итоге научился подменять код, который система загружает при запуске программ.
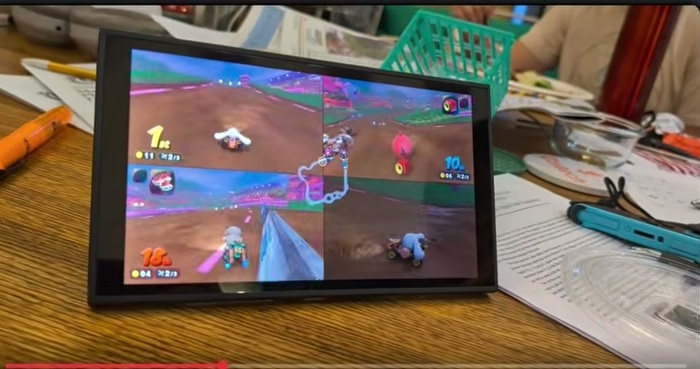
Чтобы показать взлом в деле, pepsipu с тем же Codex за один день навайбкодил мод для Mario Kart World – эксклюзива Switch 2. В гонки добавили новых персонажей, включая Синнаморолла из Sanrio, а выбирать и тестировать их помогали друзья автора.
Подпись под фото стенда – "поставил цель взломать Switch 2, не ошибайся" – звучит как шутка про волшебный промпт, и это действительно шутка: автор пояснил, что такого запроса не писал. Агентам он ставил цель скромнее – выполнить код в пользовательском режиме.
Джейлбрейк пока привязанный, то есть после перезагрузки его приходится запускать заново с внешней помощью. Это еще не кастомная прошивка, а инструмент для энтузиастов, и сам pepsipu надеется, что сообщество доведет его до полноценной прошивки. Про пиратские игры в его разборе нет ни слова.
P.S. Как люди с помощью ИИ взламывают, чинят и переделывают свою технику, я регулярно рассказываю в телеграм-канале "Сбежавшая нейросеть".