
Взгляд изнутри
Ссылка на эндоскопическую камеру в комментариях
Ссылка на эндоскопическую камеру в комментариях
Даты, доступ и все детали.

Грядущая Call of Duty: Modern Warfare 4 готовит для игроков нечто действительно масштабное. Разработчики решили не мелочиться и впервые в истории серии открывают доступ сразу к трем ключевым составляющим игры: классическим сетевым баталиям, фрагменту одиночной кампании и закутку Warzone.
Тестирование пройдет в два захода. Все, кто примет участие, смогут выбить эксклюзивные косметические штуки, которые перекочуют в релизную версию шутера, выход которой намечен на 23 октября.
Когда запустят серверы и кто сможет играть

Старт назначен на 21 августа, 21:00 по Москве.
Платформы: ПК (Battle.net, Steam, приложение Xbox), PlayStation 5 и Xbox Series X/S.
Как попасть: нужно иметь предзаказ или специальный код приглашения.
Старт: 28 августа, 20:00 по Москве.
Платформы: К PC и актуальным консолям присоединится Nintendo Switch 2.
Условия: заходи кто хочешь, платить не нужно.
Что разработчики покажут в этой бете

Наполнение обещают жирное, разберем по пунктам:
Сетевая игра: Привычные замесы 6 на 6 на новых картах, а также дебютный показ режима Kill Block.
Одиночка: Дадут пройти одно задание из сюжетки под названием «Entrenched».
Вторые выходные (с 28 августа): Добавят большие бои Ground War: Combat Outpost и новейшую карту для королевской битвы — Zodiac Resurgence.
Схемы получения раннего доступа из РФ

Так как напрямую из России сейчас оплатить игру проблематично, народ ищет обходные пути. Самый простой вариант — воспользоваться торговой площадкой ggsel.net.
Если ваша цель — просто пощупать мультиплеер и сингл до релиза, то логичнее взять только пропуск на бету, не переплачивая за полную версию.
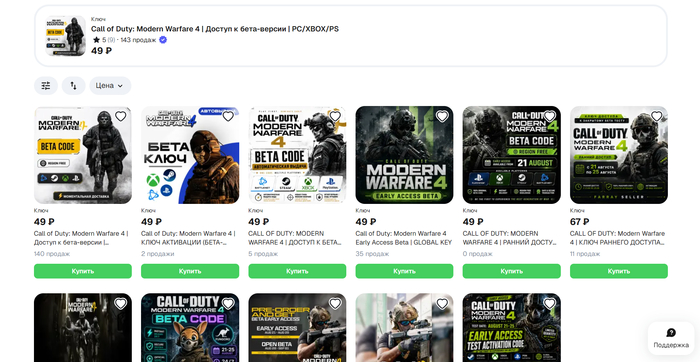
Зайдите на ggsel и найдите раздел с бета-доступами MW4.
Выберите свою платформу (ПК или консоли).
Оплатите заказ и мгновенно получите код на почту или в личный кабинет.
Залогиньтесь на сайте Call of Duty и активируйте полученный ключ.
Если вы и так планировали брать игру, то предзаказ автоматически откроет доступ к первому этапу. На ggsel продавцы помогут оформить покупку на ваш аккаунт.
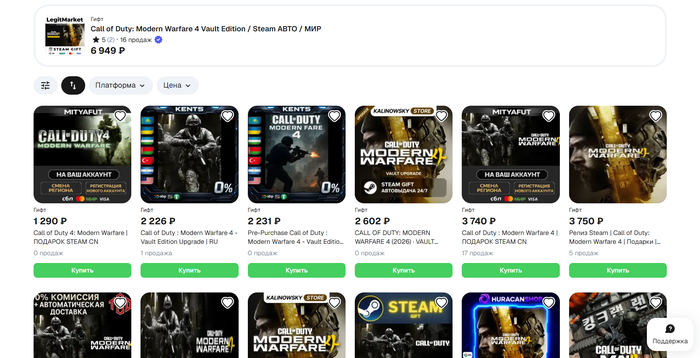
Вбейте в поиск на сайте «Call of Duty Modern Warfare 4».
Определитесь с форматом: это может быть гифт (подарок), цифровой ключ или услуга, где продавец заходит на ваш профиль и покупает игру.
Проведите оплату удобным способом.
Дальше действуйте по инструкции от продавца: активируйте код в Steam, примите подарок или дайте временный доступ к аккаунту для покупки (и обязательно смените пароль после завершения сделки).
Вариант для тех, кто не хочет платить, но готов потратить время. Разработчики планируют раздавать ключи зрителям официальных трансляций.
Привяжите свой аккаунт Activision к Twitch или YouTube в настройках профиля.
Во время стримов ищите каналы с меткой Drops Enabled.
Посмотрите нужное количество времени, затем заберите код в разделе наград и активируйте его на сайте шутера.
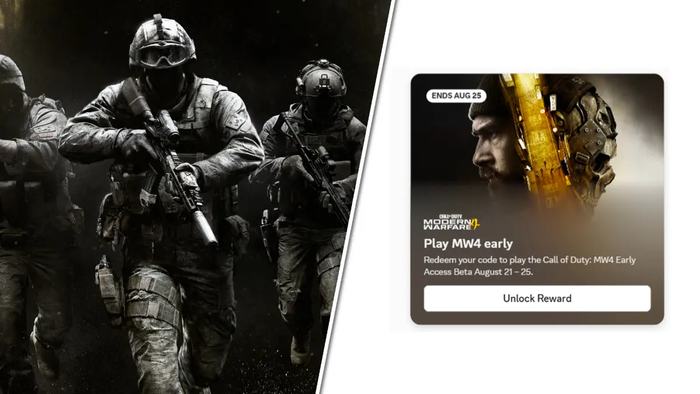
Обладатели активной подписки Discord Nitro могли получить приглашение бесплатно прямо в мессенджере.
Откройте параметры Discord.
Перейдите во вкладку Nitro или в «Склад подарков» (Gift Inventory).
Найдите промо-акцию и заберите код. Тут есть важный нюанс: владельцы дешевых тарифов (Nitro Basic, Classic) и те, кто сидит на пробном периоде, ключ получить не смогут.
Бета Modern Warfare 4 — это отличный шанс заценить главный шутер года до официального релиза. Если хотите ворваться в игру раньше всех и не зависеть от региональных блокировок, площадка ggsel.net выручит с ключом или предзаказом. Всем остальным достаточно просто дождаться 28 августа и зайти на открытые серверы без лишних трат. Выбирайте свой путь и готовьтесь к высадке!
По неизвестной и совершенно необъяснимой причине мой аккаунт на авито заблокировали, и теперь так как в основном я там искала работу, я теперь не могу продолжить искать работу. Не могу банально найти работу!!! Написали не прошла проверку по паспорту, какая то там важная ошибка была обнаружена, но скорее всего это из-за того что я паспорт меняла, я уже не знаю, пыталась с другого номера зарегистрироваться, все вроде бы хорошо и бац и его блокнули! ну что за система такая! я разочарована! авито! разблокируйте меня, любые данные смогу подтвердить! я без работы!
Живу за городом, подключен к Интернету через 4G/LTE-роутер с установленной SIM-картой оператора (сейчас уже третий оператор).
Схема подключения проста: SIM-карта вставлена в роутер, роутер раздаёт интернет на стационарный компьютер и прочие подключенные устройства. Особенность в том, что для улучшения сигнала роутер пришлось установить на чердаке. Всё работает стабильно, пока не возникает необходимость зайти в личный кабинет на сайте оператора — проверить баланс, посмотреть детализацию.
При попытке входа система запрашивает подтверждение по SMS: код отправляется только на номер, привязанный к аккаунту. На другой номер того же оператора не приходит, на номера других операторов тем более. И возникает замкнутый круг.
SIM-карта находится в роутере. Роутер не имеет экрана и интерфейса для просмотра входящих сообщений. Прочитать SMS, не извлекая карту, невозможно.
Если переставить SIM-карту в телефон, чтобы принять и прочитать код, роутер теряет соединение с сетью. Интернет на компьютере пропадает в тот же момент. Страница входа, на которой нужно ввести код, перестаёт грузиться. Сессия обрывается.
И я оказываюсь перед выбором: либо есть интернет, но нет доступа к SMS, либо есть доступ к SMS, но нет интернета, через который этот код нужно ввести. Воспользоваться обоими ресурсами одновременно не получается.
Проблема касается не какого-то одного оператора — аналогичная логика подтверждения входа по SMS применяется у всех провайдеров мобильной связи, через кого я подключался.
Было бы удобно, если бы операторы предусматривали альтернативные способы подтверждения для таких случаев: например, отправку кода на резервную электронную почту или на заранее привязанный резервный номер для получения SMS.
Даже визит в салоны операторов заканчивается обычно одинаково: давайте телефон с установленной сим-картой, а карта в роутере.
Если кто-то сталкивался с такой же ситуацией и может подсказать выход — буду рад увидеть его в комментариях. Сейчас провайдер - Мотив.
Ниже представлена статья, носящая **образовательный и предупредительный характер**. Понимание того, как работают современные угрозы, необходимо для построения эффективной защиты.
---
Еще несколько лет назад большинство людей представляло взлом паролей как бесконечный перебор символов — так называемый брутфорс. Казалось, что достаточно добавить несколько цифр, заглавную букву и специальный символ, чтобы сделать пароль надежным.
Сегодня ситуация кардинально изменилась.
Искусственный интеллект превратил подбор паролей из механического процесса в интеллектуальный анализ. Современные модели способны не просто перебирать комбинации, а изучать человеческое поведение, находить закономерности и предсказывать, какой пароль с высокой вероятностью выберет конкретный человек.
ИИ не умеет читать мысли. Но он превосходно анализирует статистику, психологию пользователей и огромные массивы данных. Именно поэтому безопасность паролей сегодня зависит не столько от их сложности, сколько от степени случайности.
Главное преимущество искусственного интеллекта перед классическими инструментами заключается в способности обучаться.
За последние годы в интернете появились огромные базы утекших паролей — LinkedIn, Yahoo, Adobe, Dropbox, RockYou и многих других сервисов. Совокупно они содержат миллиарды реальных паролей.
Для человека подобный объем информации бесполезен. Для нейросети — это идеальный учебный материал.
Во время обучения модель не запоминает каждый пароль по отдельности. Она изучает закономерности их построения:
какие слова люди используют чаще всего;
какие годы рождения встречаются наиболее часто;
какие специальные символы предпочитают пользователи;
где обычно располагаются цифры;
как изменяются буквы (a → @, o → 0, e → 3, s → $);
какие последовательности символов наиболее вероятны.
Например, вместо случайного перебора ИИ быстро понимает, что конструкции вроде:
Alex1995!
Ivan2002#
Qwerty123
Summer2025
Password1!
встречаются значительно чаще полностью случайных строк.
По сути нейросеть строит карту вероятностей человеческого поведения.
Классический брутфорс рассматривает все комбинации одинаково.
Для него пароли Password2024! и X7m#Q2!aLp9@Zf
имеют одинаковый приоритет.
Для искусственного интеллекта ситуация совершенно иная.
Он знает, что первый вариант встречается в миллионы раз чаще второго.
Поэтому поиск начинается именно с наиболее вероятных комбинаций.
Фактически ИИ отвечает на вопрос:
"Если бы я был человеком, какой пароль я бы придумал?"
Именно поэтому многие старые рекомендации по созданию паролей сегодня практически потеряли актуальность.

Одним из наиболее известных исследований стала модель PassGAN, основанная на архитектуре генеративно-состязательных сетей (GAN).
В работе участвуют две нейросети.
Генератор
Пытается создавать максимально правдоподобные пароли.
Дискриминатор
Определяет, является ли пароль настоящим или сгенерированным.
Во время постоянного соревнования генератор постепенно учится создавать пароли, практически неотличимые от тех, что придумывают реальные люди.
Главное преимущество такого подхода заключается в том, что модель начинает генерировать пароли, которых никогда не существовало в утечках, но которые выглядят абсолютно естественно.
Вместо словаря из миллионов строк злоумышленник получает практически бесконечный поток наиболее вероятных вариантов.
Исследования показали, что подобные модели способны значительно повысить эффективность атак по сравнению с традиционными словарями. Однако точные цифры (например, "в 2,4 раза быстрее" или "51% паролей за час") сильно зависят от используемой выборки, длины паролей, алгоритма хэширования и условий эксперимента, поэтому их нельзя считать универсальными для всех систем.
Наиболее эффективным направлением сегодня считается не массовый перебор, а персонализированные атаки.
Для этого используется OSINT (Open Source Intelligence) — сбор информации из открытых источников.
Современный ИИ способен автоматически анализировать:
социальные сети;
фотографии;
публичные комментарии;
профили на форумах;
профессиональные сайты;
утечки данных;
старые пароли;
адреса электронной почты;
телефонные номера.
После обработки информации модель выделяет наиболее важные сущности:
имя;
фамилию;
дату рождения;
имена детей;
клички домашних животных;
любимые фильмы;
музыкальные группы;
спортивные клубы;
названия городов;
хобби;
игровые никнеймы.
Затем эти данные комбинируются с изученными ранее шаблонами.
Например, если пользователь регулярно публикует фотографии собаки по кличке Рекс, болеет за определенный футбольный клуб и родился в 1990 году, ИИ может автоматически сформировать множество вероятных комбинаций на основе этих данных.
Важно понимать, что современные атаки не ограничиваются десятком очевидных вариантов. Генерируются тысячи комбинаций с различными регистрами, заменами символов, перестановками, добавлением дат и других распространенных шаблонов.
Именно поэтому использование личной информации в паролях сегодня считается одной из самых серьезных ошибок.
Долгое время существовало убеждение:
"Достаточно заменить несколько букв символами — и пароль станет надежным."
Например:
Password
превращается в
P@ssw0rd!
Еще десять лет назад подобная замена действительно усложняла подбор.
Сегодня нейросети обучены именно на таких преобразованиях.
Они прекрасно знают, что:
a часто заменяется на @;
o — на 0;
i — на 1;
e — на 3;
s — на $.
Поэтому подобные варианты проверяются практически сразу.
Другими словами, визуально сложный пароль может иметь очень низкую реальную стойкость.
На первый взгляд кажется логичным попросить ChatGPT или другую нейросеть сгенерировать пароль.
Однако здесь есть важный нюанс.
Большие языковые модели обучаются на огромных текстовых массивах и склонны генерировать наиболее вероятные последовательности символов. Если просто попросить их "придумать надежный пароль", ответ может оказаться статистически более предсказуемым, чем пароль, созданный криптографическим генератором случайных чисел.
Поэтому специалисты рекомендуют использовать для генерации паролей встроенные генераторы менеджеров паролей или операционной системы, которые основаны на криптографически стойких источниках случайности.
Современные злоумышленники используют нейросети и в других направлениях.
ИИ способен самостоятельно находить наиболее эффективные правила преобразования словаря:
добавить год;
заменить буквы;
изменить регистр;
переставить символы;
добавить специальные знаки.
Подобные правила значительно сокращают время поиска.
ИИ способен оценивать привычки пользователя:
какие сервисы он использует;
какой язык предпочитает;
какие слова чаще употребляет;
какие даты для него значимы.
Это делает атаки значительно более точными.
Искусственный интеллект также применяется для:
автоматического распознавания некоторых типов CAPTCHA;
создания дипфейков;
клонирования голоса;
автоматизации фишинговых атак;
написания убедительных мошеннических писем без грамматических ошибок.
Следует отметить, что современные CAPTCHA и биометрические системы постоянно совершенствуются и включают дополнительные механизмы защиты. Поэтому ИИ не гарантирует их успешный обход, но значительно расширяет возможности злоумышленников.
Большинство пользователей считают свои пароли уникальными.
На практике оказывается, что люди удивительно похожи.
Мы любим использовать:
собственное имя;
дату рождения;
любимый фильм;
имя ребенка;
название автомобиля;
кличку питомца;
времена года;
месяцы;
любимые команды;
памятные даты.
Нейросеть прекрасно знает эти человеческие привычки.
Именно поэтому современные атаки направлены не против компьютеров, а против психологии человека.
Поскольку искусственный интеллект использует человеческую предсказуемость, защита должна строиться на случайности, криптографии и нескольких уровнях аутентификации.
Человеческий мозг плохо умеет создавать действительно случайные последовательности. Менеджер паролей генерирует длинные криптографические случайные строки, например:
sQ4@L9#vN7t!X3kP2wR8
Подобные пароли не имеют осмысленных закономерностей и практически бесполезны для моделей машинного обучения. Главное условие — уникальный пароль для каждого сервиса.
Знать принципы — это первый шаг. Но ещё важнее использовать инструменты, которые помогают применять эти рекомендации ежедневно.
Программы для защищённого хранения и управления паролями и файлами позволяют:
Отказаться от запоминания десятков сложных паролей — достаточно помнить один мастер-пароль;
Хранить важные файлы в зашифрованном виде, недоступном даже при физическом доступе к устройству;
Соблюдать современные рекомендации по кибербезопасности без лишних усилий;
Значительно снизить риск компрометации учётных записей из-за слабых или повторно используемых паролей.
Иными словами, хороший менеджер паролей закрывает сразу несколько уязвимостей, которые ИИ активно эксплуатирует: предсказуемость, повторное использование и хранение паролей в открытом виде.
Даже если пароль оказался скомпрометирован, второй фактор значительно усложняет несанкционированный вход.
Наиболее надежными считаются:
приложения-аутентификаторы (TOTP);
аппаратные ключи безопасности (например, FIDO Security Keys).
SMS-коды обеспечивают дополнительную защиту, но уступают этим вариантам из-за риска атак на мобильную связь.
Если по каким-либо причинам менеджер паролей не используется, длина становится одним из главных факторов защиты.
Лучше использовать длинную парольную фразу из нескольких случайных слов, чем короткий "сложный" пароль.
Например:
Бетонный-Жираф-Пьет-Чай-Космос
или аналогичные конструкции из случайно выбранных слов.
Главное условие — слова не должны быть связаны между собой логически и не должны отражать личную информацию пользователя.
Даже самый хороший пароль перестает быть безопасным после его публикации в результате утечки.
Периодически проверяйте свои адреса электронной почты в сервисах мониторинга утечек и своевременно меняйте скомпрометированные учетные данные.
Повторное использование одного и того же пароля остается одной из наиболее распространенных причин компрометации аккаунтов.
Если злоумышленник получает пароль от одного сайта, он автоматически проверяет его на десятках других популярных сервисов.
Даже очень надежный пароль становится опасным, если используется повсеместно.
Развитие генеративного искусственного интеллекта только ускоряется.
В ближайшие годы можно ожидать появления моделей, которые будут еще лучше понимать человеческие привычки, эффективнее анализировать открытые источники информации и автоматизировать подготовку атак.
Однако одновременно развиваются и средства защиты:
Passkeys постепенно заменяют традиционные пароли;
аппаратные ключи становятся доступнее;
развивается аутентификация на основе криптографии;
появляются системы обнаружения аномалий, также использующие искусственный интеллект для выявления подозрительных попыток входа.
По сути, начинается новая гонка вооружений, где ИИ используется обеими сторонами — как злоумышленниками, так и защитниками.

Искусственный интеллект не сделал взлом паролей «магическим». Он не умеет угадывать пароль без попыток и не отменяет математические ограничения криптографии. Но он радикально изменил характер атак: вместо слепого перебора появились интеллектуальные методы, основанные на анализе человеческого поведения, статистики и открытых данных.
Старые рекомендации вроде «добавьте цифру и заглавную букву» уже не обеспечивают достаточной защиты. Сегодня безопасность определяется не хитростью пользователя, а качеством используемых технологий.
Лучшей стратегией остается сочетание нескольких мер: использование уникальных случайных паролей, созданных криптографическим генератором, менеджера паролей, многофакторной аутентификации . Именно такой подход позволяет эффективно противостоять как классическим атакам, так и современным инструментам, основанным на искусственном интеллекте.

Побаловался бесплатными версиями нейронок и озадачился платным доступом. Покупать через посредников не хочется, вспомнил, что некоторые ОПСОСы предоставляют доступ к нейронкам.
Ну ОК, закидываю 800р на номер телефона, подключаю сразу версию про - потому что в бесплатном режиме доступен только минимальный набор.
Боже, какое же это убожество. Скопировать с HTML форматированием нельзя - отдаётся чисто текст. С картинками работать нельзя: они просто не пересылаются:

Просто лютое днище. По всей видимости, на фоне блокировок и отъездов, отечественное IT катится в пизду.
Лично мне на политику начхать, но со всеми этими блокировками/санкциями и тотальным отставанием от цивилизации, всё чаще закрадывается мысль, что "поравалить".
Сейчас набегут охранители и заминусуют, ну да пофиг.

Целыми днями вы не доступны, а по ночам у вас "технические работы" которые не дают ничего.
Может пора выкинуть ваших айтишников на помойку, и нанять кого-то, кто сможет сделать вам аптайм хотя бы на уровне 99.9999?