
ИИ-сканер Anthropic нашел критическую уязвимость 9.8/10 в Apache. Почти 4 года дыра пряталась в одной строчке кода
Автоматический ИИ-сканер компании Anthropic обнаружил критическую уязвимость с оценкой 9,8 балла из 10 в Apache HTTP Server — одном из главных веб-серверов, на которых работают миллионы сайтов и облачных сервисов по всему миру, сообщает SecurityWeek. Ошибка позволяла удаленно захватить управление сервером без логина и пароля и почти четыре года оставалась незамеченной в открытом исходном коде.
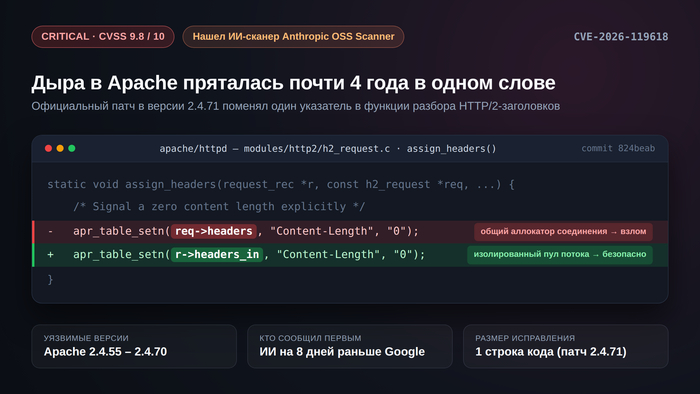
Об уязвимости под номером CVE-2026-119618 первой сообщила система Anthropic OSS Scanner — бесплатный сервис на базе флагманских моделей Claude, который компания в октябре запустила для проверки важных открытых проектов. Нейросеть отправила отчет разработчикам Apache 26 октября, на восемь дней опередив команду охотников за багами из Google Cloud, которая независимо прислала уведомление о той же проблеме 3 ноября.
Самое удивительное в этой истории — насколько крошечной оказалась сама поломка. Современный протокол HTTP/2 позволяет браузеру отправлять десятки запросов одновременно по одному соединению, словно несколько кассиров обслуживают одного покупателя параллельно. Еще с версии 2.4.55, вышедшей в январе 2023 года, в модуле mod_http2 затесалась путаница в названии одной переменной: когда приходил пустой запрос с указанным типом данных, но без длины, рабочий поток по ошибке дописывал пометку о нулевой длине не в свою изолированную таблицу, а в структуру, черпавшую общую память соединения без какой-либо очереди и блокировок.
Если злоумышленник засыпал такой сервер потоком специально подобранных запросов, соседние потоки одновременно лезли в общий распределитель памяти и портили чужие данные. Через эту брешь атакующий мог добиться удаленного выполнения произвольных команд с правами веб-сервера. Чтобы закрыть дыру масштаба 9,8 из 10, разработчикам Apache 11 ноября хватило в версии 2.4.71 поменять буквально одно имя указателя в одной строчке кода — перенаправив запись в безопасную таблицу.
По подсчетам компании облачной безопасности Wiz, уязвимые версии Apache встречаются в 64% изученных облачных сред, а в 51% торчат наружу в интернет — хотя реальному риску подвержены только те серверы, где включен протокол HTTP/2. Отдельная ловушка поджидает администраторов систем вроде Ubuntu: из-за переноса свежих модулей в старые пакеты сервер может числиться формально безопасной версией ниже 2.4.55, но все равно нести внутри уязвимый код, а обычное обновление админки WordPress проблему не закрывает. Тем, кто не может сразу поставить серверный патч, советуют временно переключить конфигурацию на старый протокол HTTP/1.1.
В день выхода патча массовых атак в сети зафиксировано не было, но уже на следующие сутки, 12 ноября, на GitHub выложили первые проверочные скрипты, роняющие процесс сервера, а в Red Hat подтвердили наличие надежного исследовательского эксплойта для систем с включенным HTTP/2. Случай получился показательным: люди почти четыре года смотрели в открытый код популярнейшего веб-сервера и пропускали одно перепутанное слово, пока автоматический сканер методично не перебрал тысячи функций без усталости и замыленного глаза.
P.S. О том, как ИИ-агенты переходят от написания кода к поиску реальных уязвимостей нулевого дня и что это меняет для безопасности интернета, пишу в своем Telegram-канале "Сбежавшая нейросеть".