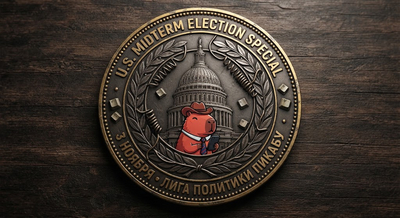
Как мы выбираем Конгресс США на Госуслугах: инструкция для сознательных граждан⁠⁠

Товарищи, напоминаю: промежуточные выборы в Конгресс и Палату представителей США уже на носу, а в пабликах до сих пор путаница. Диванные аналитики опять паникуют, что им не прислали бумажные бланки в почтовые ящики.

Повторяю для тех, кто прошлый раз всё проспал: никаких бумажных бюллетеней на участках НЕ БУДЕТ. Вообще. Совсем. Забудьте. Хватит требовать у председателя комиссии в местной школе «красивую бумажечку с водяными знаками». Мы в каком веке живём? Всё, лавочка закрылась, выборы Капитолия полностью перешли в наше цифровое поле. В конце концов, это наше внутреннее дело!

Инструкция, как правильно отдать свой голос через ДЭГ, чтобы систему не заглючило:

  1. Заходим на Госуслуги. Главная страница уже обновлена. Приложение само определит, к какому избирательному округу вы прикреплены по прописке — будь то Техасская область, Огайский автономный округ или Бирюлёво-Восточное.

  2. Проверяем авторизацию через Сбер ID. Это критически важно! Все, кто проголосует с помощью Сбер ID, гарантированно получат СберСпасибы. Программа лояльности «Твой выбор — твой кэшбэк» работает без сбоев, но строго по партийной линии:

    • За Республиканцев (красные): начисляют стабильные 5% бонусами. Потратить можно исключительно на патроны, моторное масло для пикапов и бургеры.

    • За Демократов (синие): дают повышенные 15%, но кэшбэк целевой — только на подписку на самокаты, латте на кокосовом и онлайн-курсы по экологичному расставанию.

    • За голосование по указанию куратора - 50%, как обычно по ГрефКарте

  3. Голосуем ровно в 08:00(по вашему времени) По традиции, в первые минуты сервис плотно ляжет из-за наплыва миллионов сограждан, выполняющих долг перед американской демократией. Выскочит капибара с надписью «Что-то пошло не так», но вы не сдавайтесь. Тыкайте кнопку, пока не появится заветная галочка.

Важно: Для жителей Аляскинского края голосование вообще автоматическое — система по умолчанию выбирает стабильность, вечную мерзлоту и выдаёт талон на бесплатное посещение Избирательного Медведя.

Не будьте безответственными, не ждите, пока за океаном три недели будут искать мешки с досрочкой по болотам Луизианы. Наш ДЭГ — быстрый, надёжный, а ваше селфи с паспортом всё равно уже на месте, где надо.

Кто уже исполнил гражданский долг и поймал пуш-уведомление «Ваш голос учтен? Делитесь скринами в комментариях, у кого приложение выдало ошибку 502!

Как мы выбираем Конгресс США на Госуслугах: инструкция для сознательных граждан
Показать полностью 1

ФСБ задержала подростка, угрожавшего устроить теракт: о нём предупреждали американцы⁠⁠

ФСБ задержала подростка, угрожавшего устроить теракт: о нём предупреждали американцы

Источник

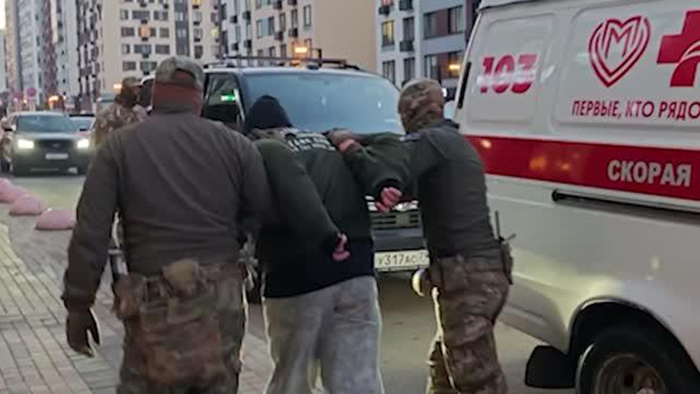
ФСБ вместе с полицией, Росгвардией и СК задержала в Москве подростка, который планировал уйти устроить теракт в парке «Царицыно». Предотвратить беду помогли американские правоохранительные органы, которые вовремя передали силовикам оперативную наводку.

Закрытый парк и сорванные праздники

Информация от американцев оказалась настолько серьезной, что в «Царицыно» сразу же отменили все массовые мероприятия, а сам район парка взяли под усиленную охрану. В итоге силовики быстро вычислили и скрутили подозреваемого — им оказался несовершеннолетний парень с российским паспортом.

Подросток сам привлек к себе внимание, когда начал выкладывать в TikTok странные ролики. Он позировал на камеру в полной тактической экипировке — в камуфляже, балаклаве, очках, наушниках и с чем-то очень похожим на настоящий автомат. Финальным штрихом стали его фотографии из самого парка «Царицыно» с лаконичной подписью на английском: «I found a place» («Я нашел место»).

Что нашли в истории поиска

Когда к парню домой пришли с обыском, оперативники нашли ту самую одежду из роликов. В его телефоне обнаружили не только тот самый аккаунт с угрозами, но и подписку на неонацистский телеграм-канал. Вдобавок вся история его поисковых запросов была забита статьями про массовые убийства и теракты. Сейчас делом занимается московский Следственный комитет.

Показать полностью

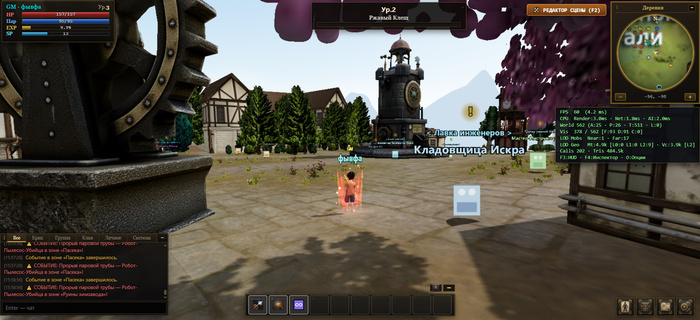
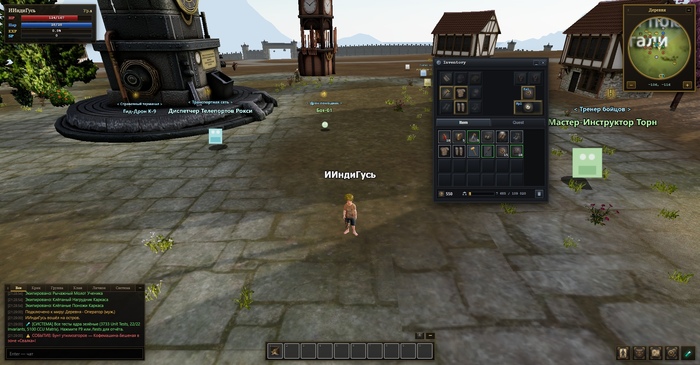
45 способов уронить сервер: разбираем аудит безопасности моей браузерной MMORPG⁠⁠

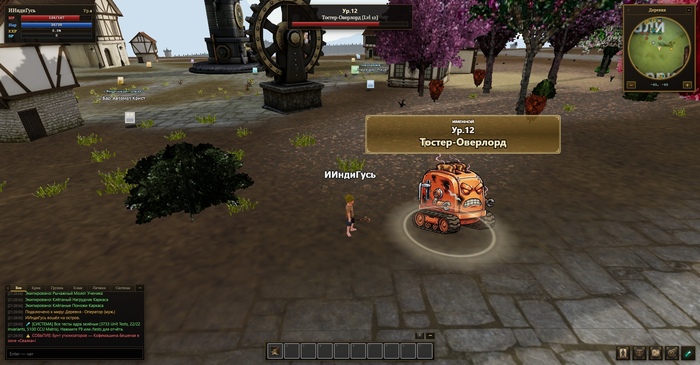
Серия Создаю с 0 олдскульную ММОРПГ в духе Lineage 2

Здравствуйте, друзья.

Недавно я проводил стресс-тест сервера мойе браузерной MMORPG: запустил 5000 синтетических ботов, порадовался результату. Казалось бы, победа, можно открывать шампанское.

Но затем пришло время суровой реальности. Код прошел через глубокий аудит серверной безопасности. В отчёте всплыло аж 45 уязвимостей.

Причём не абстрактных «теоретических брешей», а вполне конкретных, наглых дыр: от выдачи любого легендарного меча в один клик через F12 до падения всего онлайна из-за одного битого запроса на иконку зелья.

Собрал самые некоторые баги, которые пришлось фиксить ИИ.


1. Материализация топового шмота из воздуха

В игре есть стандартная механика: открыл сумку, кликнул по броне - персонаж её надел. Элементарно? Вроде да.

Пока мы не полезли в серверный код. Выяснилось прекрасное: сервер вообще не проверял, есть ли этот предмет у тебя в инвентаре.

Клиент просто отправлял пакет вида equip(itemID: 100500), а сервер добродушно отвечал: «О, классный клинок, надевай!». В итоге любой пытливый игрок мог открыть консоль браузера, написать две строчки с ID светящегося меча судного дня — и сервер послушно натягивал его на голого персонажа 1-го уровня. Никаких проверок на наличие, уровень или класс. Инвентарь Шрёдингера, где любая вещь уже твоя, стоит только попросить.


2. Телепортация через кнопку «Стоп»

Для обычного бега у нас стояла строгая античит-проверка: сервер непрерывно считал скорость и не давал разгоняться быстрее положенных 12 м/с. Любая попытка спидхака тут же каралась откатом персонажа назад. Сквозь горы и стены пробежать было невозможно.

Но читерская смекалка всегда найдет обходной путь. Лазейка нашлась в пакете остановки.

Когда игрок отпускает клавишу движения, клиент рапортует серверу: «Всё, я побегал и остановился вот в этих координатах: X, Y, Z». И сервер вместо сверки времени и пройденной дистанции просто брал эти координаты и перезаписывал позицию игрока в базе!

В итоге спидхак работал так: нажимаем шаг вперед, тут же жмем «Стоп» и отправляем координаты противоположного конца карты. Сервер пожимает плечами: «Ну ладно, стоишь так стоишь». Персонаж мгновенно материализовался сквозь любые скалы, стены и непроходимые реки.


3. Падение всего мира от одного скрытого нулевого байта

Чтобы быстро отдавать ассеты (текстуры, иконки, звуки), у нас крутился встроенный статик-сервер на Node.js.

Если в строке запроса к картинке подсунуть скрытый нулевой байт (%00, излюбленный инструмент пентестеров), низкоуровневая системная функция чтения файлов падает с фатальной ошибкой ядра.

А так как именно этот кусок не был завернут в аварийный перехват (try/catch), один кривой запрос ронял весь Node.js-процесс. Буквально: один школьник с модифицированным браузером мог кликнуть на сломанную ссылку - и весь сервер с сотнями игроков моментально падал наглухо.


4. Ультимативный щит: кик атакующего с сервера

Один из самых смешных багов. В формуле расчета шанса блока щитом разработчик банально забыл объявить одну переменную (кап шанса блока в 70%).

Почему этого не заметили на стресс-тестах? Потому что 5000 синтетических ботов самозабвенно месили друг друга голыми кулаками без экипировки. Нагрузочный тест прошел идеально, графики зеленые, разработчики довольны.

Но стоило живому тестеру надеть щит и принять первый удар от моба или другого игрока - движок спотыкался о необъявленную переменную, падал в необработанный эксепшн и… моментально обрывал сокет с атакующим!

Получилась идеальная тактическая защита: враг бьет тебя мечом по щиту - и его тут же выбрасывает с сервера в главное меню. Лучшая защита - это не броня, а бан атакующего.


5. Подмена сервера через ссылку

Для удобства локальной разработки клиент умел брать IP сервера прямо из URL-параметров (например, game.com/?server=127.0.0.1).

Беда была в том, что клиент не просто подключался к этому серверу без валидации домена, но и намертво сохранял его в localStorage браузера.

Сценарий атаки был элементарным: злоумышленник кидает в чат ссылку на игру со своим сервером-прокладкой. Жертва кликает, клиент сохраняет фишинговый адрес, и с этого момента даже при обычном входе на официальный сайт игра молча отправляла все сессионные токены, пароли и данные аккаунта прямо на сервер хакера.


Как мы с ИИшкой это лечили

Когда мы взялись закрывать эти дыры, вскрылся главный босс - монолитный серверный файл на 10 000 строк кода.

В нем перемешалось всё: боевая система, торговля, координаты, чат, база данных и инвентарь. Пытаешься починить надевание штанов - внезапно перестает работать покупка банок маны у торговца, потому что они делили один и тот же глобальный массив без нормальной изоляции.

Что было сделано:

  1. Распил монолита на модули: Логику растащили по изолированным файлам. Трейд отдельно, банк/склад отдельно, боевой движок отдельно, инвентарь отдельно.

  2. Тотальная паранойя в инвентаре (Zero Trust): Клиент больше вообще не оперирует ID предметов. Он может лишь попросить: «Сервер, надень то, что лежит у меня в слоте №3». Сервер сам лезет в БД, проверяет, есть ли там предмет, подходит ли уровень, совпадает ли класс персонажа. Сгенерировать вещь из воздуха больше нельзя технически.

  3. Честный серверный стоп: Из пакета остановки координаты вырезали под корень. Теперь при получении команды «Стоп» сервер сам считает, где должен находиться игрок, учитывая направление вектора, пройденное время, скорость и геодату высот карты. Телепорты закрыты.

  4. Вшитый белый список адресов: Чтение серверов из ссылок выпилили. Список игровых миров жестко зашит в клиенте, а localStorage принудительно санируется от любых левых хвостов.


Что в итоге

Сейчас фундамент безопасности и сетевой логики приведен в порядок (но это не точно). Архитектура стала модульной, дыры заколочены досками, а мы наконец-то можем вернуться к приятным вещам: настройке мобов, балансировке лута и расширению бесшовного мира.

Следить за разработкой, подкидывать идеи для мобов и участвовать в обсуждениях можно в нашем уютном Telegram-канале: 👉 t.me/ostrov_stali

Там же когда-нибудь )) будем раздавать ключи на пре-альфа тест (для тех, кто хочет лично прийти и попробовать сломать всё то, что мы только что починили). Первые смельчаки, которые выдержат бунт серверных кофемашин, получат памятный внутриигровой титул Первопроходцев.
Показать полностью 3

Потерявшей ногу при атаке ВСУ медсестре всё же дадут место в белгородском ПВР⁠⁠

Фото: Юлия Осыка / ВКонтакте

Фото: Юлия Осыка / ВКонтакте

Сначала чиновники отказали в размещении по формальным причинам.

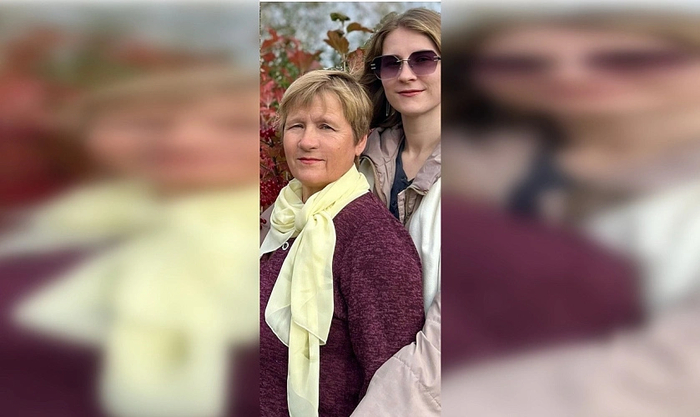
Медсестра из Вознесеновки Елена Осыка, которая потеряла ногу при атаке дрона на автобус, переедет в пункт временного размещения в Белгороде. Переезд согласовали на индивидуальных условиях: она заселится сразу после выписки из больницы, пишет «Фонарь».

Сначала женщине отказали. Вознесеновку формально не включали в список сёл с режимом ЧС или обязательной эвакуацией, поэтому чиновники не нашли оснований для обеспечения жильём. Ситуация сдвинулась после публикаций в СМИ и обращений дочери Юлии. Администрация Шебекинского округа направила губернатору ходатайство, и вопрос решили в пользу пострадавшей.

Беда случилась 16 октября. Дрон ВСУ атаковал служебный автобус, на котором 60-летняя Елена возвращалась домой после смены в педиатрическом отделении Шебекинской ЦРБ. Врачи сделали ей три операции. Одну ногу спасти не удалось, вторую собрали на аппарате Илизарова. Впереди у неё минимум год реабилитации, всё это время она будет неподвижна.

Вернуться домой она не может. Вознесеновку отрезали от регулярного сообщения из-за атак беспилотников, туда с трудом добираются даже бригады скорой помощи.

В областном Оперштабе подтвердили решение, но с условием: ухаживать за женщиной придётся родным. В ПВР нет штатных санитаров и специализированной медицинской помощи, поэтому Елена заедет туда вместе с дочерью.

Go31

Показать полностью

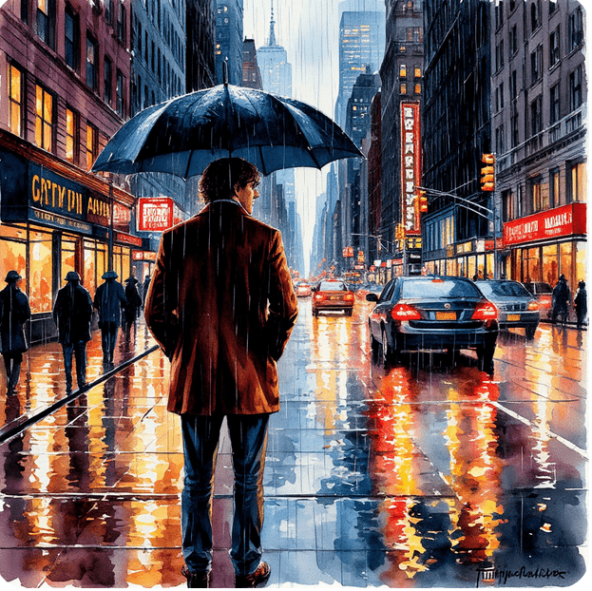
"Дождливый вечер в Нью_Йорке" Вуди Аллен или главный кандидат на самое странное кино года?⁠⁠

Я долго не могла понять, почему у меня никак не складывается этот пост. Фильм мне в итоге очень понравился, черновик, как показывает календарь, лежал у меня почти месяц, а рассказать о нём я всё никак не могла. И только несколько дней назад, когда в мою жизнь ворвался Холден Клфилд, пазл наконец сложился.

"Дождливый вечер в Нью_Йорке" Вуди Аллен или главный кандидат на самое странное кино года?

Теперь я понимаю: первые пятнадцать минут «Дождливого дня в Нью-Йорке» были для меня практически олицетворением современной поп-культуры. Тогда я ещё не могла толком сформулировать, что именно меня настолько тригерит.

Передо мной богатый мальчик, у которого, в общем-то, нет никаких настоящих проблем, зато есть прекрасно развитая способность переживать по поводу всех своих проблем. И я сидела и думала: господи, только не это. Мне сейчас будут показывать современного Холдена. И зачем мне это смотреть?

Но Вуди Аллен меня переубедил.

Совершенно неожиданно уже на следующий день я с удовольствием придумала Гэтсби замечательную профессию частного экскурсовода по Нью-Йорку. Профессию, в которой он мог бы прекрасно вести именно такой образ жизни, какой ему нравится, и при этом совершенно спокойно оставаться собой. И не только собой — человеком, к которому тянутся люди и ради которого приезжают в Нью-Йорк, чтобы увидеть этот город его глазами.

Вуди Аллен подтве рдил для меня что жизнь вовсе не обязательно сначала спроектировать целиком, а потом уже начинать жить. Иногда можно просто любить то, что любишь, встречать людей, которые тебе интересны, пробовать разное, ошибаться, расставаться и выбирать дальше.

Не могу не упомнуть Эшли Энрайт . Ощущение «уберите её от меня подальше» никуда не делось. и не улеглось, хотя фильм, как Вы видите искренне полюбила полюбила,

Почему же фильм оказался совершенно странным? . Первые пятнадцать минут я была уверена, что знаю, что мне сейчас будут рассказывать. А Вуди Аллен прератил юношу, который сначала раздражал до невозможности, в человека, с которым лично мне ужасно хочется познакомится поближе и иметь в числе самых близких друзей.

Показать полностью 1

Авито пропускает отзывы без общения и звонка⁠⁠

Пишет пользователь с абсолютно пустым аккаунтом и ником "Tech" нам отзыв на авито. Ищу с ним чат - пустой, никакой переписки и какой либо договорённости о сделке, встрече, продаже, ничего. Звонка от него не было а отзыв висит в оценочной категории как будто между ним и нами было какое-то взаимодействие. То есть, авито, модерации уже совсем нет? Все полностью на ИИ? Нам как прикажете быть?

Мои подписки
Подписывайтесь на интересные вам теги, сообщества, авторов, волны постов — и читайте свои любимые темы в этой ленте.
Чтобы добавить подписку, нужно авторизоваться.

Отличная работа, все прочитано! Выберите

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества