Что выбрать KVM или OpenVZ. В чём архитектурные различия, влияния на предоставленные ресурсы, недостатки и преимущества
Введение
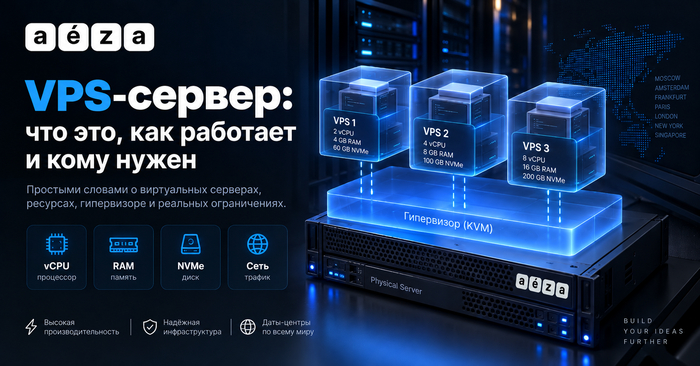
Многие системные администраторы перед решением задачи при аренде VPS выбирают оптимальный набор инструментов и, хотя на первый взгляд выбор очевиден не всё так просто. KVM предлагает полную виртуализацию, OpenVZ — контейнерную. Уже из этого следует, что основные различия в архитектуре будут на прямую влиять на изоляцию затраченных ресурсов, производительность и круг решаемых задач.
Большинство хостинг провайдеров используют обе технологии. Кстати в российском наборе терминов за ними закреплены даже разные названия. К примеру, VPS ассоциируется с OpenVZ, а VDS — с KVM. Если вдуматься и понять, то архитектурные различия позволят выбрать не только подходящий тариф, но и предвидеть как будет вести себя система под нагрузкой, а также оценить риски от нахождения рядом с другими пользователями и точно знать, когда от экономии на OpenVZ возникнут проблемы. Теперь понятно, что такое разделение неслучайно.
В этой статье мы разберём, как работают эти две технологии на уровне ядра, почему изоляция в KVM принципиально сильнее, какие выводы из этого следуют для практических схем использования.
Основная часть
Значительное расхождение в архитектуре: что лучше общее или собственное ядро?
Главное отличие между OpenVZ и KVM лежит на уровне ядра операционной системы. OpenVZ — это виртуальное представление на уровне ОС, где все контейнеры используют одно общее ядро хоста с обработкой в нём системных вызовов. Контейнер же представляет собой изолированное окружение с собственным набором процессов, файловой системой и сетевым стеком.
KVM использует аппаратную поддержку виртуализации через расширения процессора (Intel VT-x или AMD-V). У каждой виртуальной машины своё ядро, загружаемое независимо, и гипервизор лишь предоставляет аппаратные ресурсы. Гостевая ОС думает, что работает на реальном железе.
Это различие запускает цепочку последствий. В OpenVZ гостевая среда прочно связана с ядром хоста. Установить дистрибутив с другой версией ядра или собрать модуль под заказ, прямо скажем задача от непростой до невыполнимой. В KVM этого ограничения нет, так как внутри виртуальной машины можно загрузить любое ядро, включая модифицированное для специфических задач.
Именно поэтому OpenVZ работает только с Linux-дистрибутивами, тогда как KVM позволяет запустить Windows Server, FreeBSD, или другую нетрадиционную среду. Организация системы определяет какие функции возможны.
Разграничение ресурсов: меж сетевой рубеж
Организация системы задаёт и уровень изоляции. В KVM каждая виртуальная машина получает автономный набор средств: собственное адресное пространство памяти, виртуальные диски, сетевые интерфейсы. Гипервизор контролирует доступ к аппаратному обеспечению, и гостевая система не может выйти за отведённые рамки без прямого разрешения.
OpenVZ обеспечивает изоляцию на уровне пространств имён и контрольных групп. Каждый контейнер работает в своём пространстве, поэтому чужие процессы он не видит. Файловая система автономна, сетевой стек имеет собственные интерфейсы и правила фильтрации сетевого трафика (iptables). Тут проходит очень тонкая грань. Поскольку ядро общее, любые уязвимости в нём вполне возможно затронут все контейнеры. Администратор сервера имеет полный доступ к содержимому контейнеров, что для пользователя означает отсутствие полной приватности.
Проще говоря, на практике разница видна, когда сервисы тесно связаны с ядром. NFS-сервер внутри OpenVZ контейнера - это задача с трудностями, так как требует загрузки модулей ядра. KVM позволяет запустить NFS без ограничений, поскольку модули загружаются в собственное ядро виртуальной системы.
Избыточное выделение ресурсов и источники помех в системе
Плотность размещения контейнеров на одном выделенном сервере в OpenVZ значительно выше, чем виртуальных машин в KVM. Контейнеры не тратят ресурсы на собственное ядро, поэтому косвенные расходы не велики. Это делает OpenVZ экономически привлекательным, но возникает риск избыточного выделения ресурсов (оверселлинг) безответственными поставщиками хостинга.
В KVM виртуальная машина получает гарантированный базовый объём ресурсов. Если провайдер к примеру, выделил 4 ГБ памяти, то вся она зарезервирована. В OpenVZ ситуация складывается по-иному: провайдер хостинга может продать контейнеров больше, чем позволяет физическая память, рассчитывая на то, что не все клиенты одновременно используют пиковую нагрузку. Добросовестные провайдеры контролируют этот процесс, но технически злоупотребление возможно.
Для приложений, чувствительных к задержкам (базы данных, игровые серверы, системы реального времени), непредсказуемость OpenVZ может стать ключевым моментом. KVM обеспечивает более прогнозируемую эффективность, хотя и с меньшей плотностью размещения.
Управление ресурсами и динамика изменений
Исходя из прошлого OpenVZ предлагает менять настройки параметров контейнера более гибче в зависимости от ситуации. Можно увеличить лимиты памяти, дискового пространства, или CPU не прибегая к перезагрузке. Для задач, где нагрузка меняется непредсказуемо, это весомое преимущество.
KVM требует перезагрузки виртуальной машины для применения изменений в конфигурации оборудования. Увеличение объёма диска обычно делают вручную, да и подключить его во время работы системы получается не всегда. С другой стороны, фиксированная настройка будет более предсказуема. А это означает, что выделенные ресурсы останутся закреплёнными.
Выбор будет зависеть от модели нагрузки. Динамика OpenVZ будет удобнее для веб-приложений с сезонными пиками. Для надёжной рабочей среды с предсказуемым постоянным потреблением лучше подойдёт KVM.
Практические сценарии: что выбрать
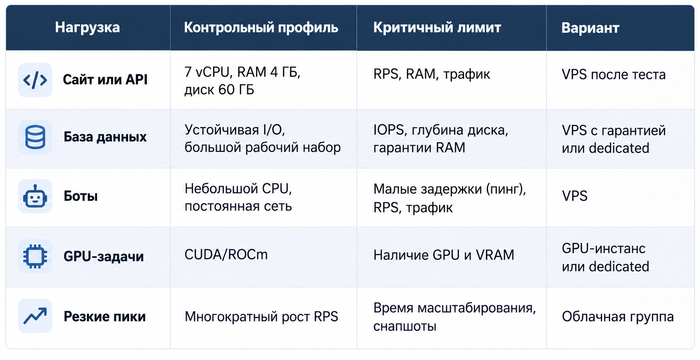
OpenVZ остаётся предпочтительным выбором для лёгких веб-приложений, тестовых окружений, небольших проектов с ограниченным бюджетом. Если приложение не требует специфических модулей ядра, не запускает Windows и готово терпеть возможные проблемы близости элементов, тогда экономия может быть оправдана.
KVM необходим, если требуются нестандартные ядра, или модули, где приложение критично к задержкам и необходима надёжное отделение для соответствия законам и правилам (compliance-требования). Виртуализация Windows, FreeBSD, запуск Docker с полным контролем над ядром — с такими задачами лучше справится KVM.
Отдельный сценарий — миграция. OpenVZ долгое время предлагал динамическую миграцию контейнеров через CRIU, что было преимуществом для решений на основе объединения ресурсов. KVM также поддерживает непрерывность сервисов (live migration), но требует общей системы хранения. Для малых установок разница незначительна.
Заключение
KVM и OpenVZ не являются взаимозаменяемыми технологиями. Различие в организации системы, а именно общее ядро против собственного — определяет всё остальное: уровень изоляции, перечень совместимых ОС, гибкость управления ресурсами и экономику хостинга.
OpenVZ выигрывает в плотности размещения и стоимости, но уступает за это более тонкой границей приватности и ограничениями на запуск нестандартных конфигураций. KVM предлагает полноценную изоляцию и свободу выбора операционной системы, но требует больше ресурсов и менее гибок в динамическом изменении параметров.
Опираясь на выше сказанное можно сделать вывод что для лёгких Linux-приложений с ограниченным бюджетом OpenVZ остаётся предпочтительным выбором. Для всего, что требует предсказуемости, изоляции или нестандартной конфигурации, KVM — безальтернативный выбор. Разбираясь в архитектуре системы можно не только сделать правильный выбор, но и понять, как она будет себя вести в критический момент.