Серия «Кудахтеры»

33

Почему центры обработки данных (ЦОД) не строят там, где холодно⁠⁠

Серия Кудахтеры

Для ЛЛ: Строят. Но дорого

Регионы Дальнего Востока подтвердили поддержку проекта создания центра обработки данных (ЦОД) для развития технологий искусственного интеллекта в Якутии на межрегиональном совещании с участием представителей Якутии, Еврейской автономной области, Забайкальского, Хабаровского и Камчатского краев, а также Чукотского автономного округа. Об этом CNews сообщили представители пресс-центра Республики Саха (Якутия) в Москве.
На первом этапе планируется центр мощностью 1,4 МВт с перспективой масштабирования до 4,2 МВт.
https://www.cnews.ru/news/line/2026-11-05_regiony_dalnego_vo...

В комментариях возник интересный вопрос, что мешает строить центры обработки данных (ЦОД)  там, где холодно, и экономить на охлаждении. Ответ не так прост. Технически – да, строить можно. Экономить - не очень.

Сначала разберемся, что такое ЦОД, и какие они бывают.
Если максимально упрощать, то ЦОД – это любое помещение, бетонная коробка (в РФ. В США может быть и жестяной ангар), в которую поставили какое-то количество компьютеров. Без всяких стоек. Можно даже «домашних». Охапка дров кабелей и ЦОД готов. Ничего плохого в такой конструкции нет, даже на такое есть спрос. Но так, обычно, не делают – кроме майнинг ферм, которые именно так и делали. И делают. Даже в подвале, как на УАЗ и ВАЗ. Но лучше на суперкомпьютере.

Коммерческий, или внутренний, ЦОД, обычно, делают все же чуть надежнее и чуть закрытее.
Это вся та же бетонная коробка, но с нюансами.
Компьютерное оборудование стараются ставить в стойки. Современный стандарт 19-дюймовых стоек был установлен AT & T для поддержки своих стоек телефонных реле в 1922 году, сейчас это стандарты ANSI/EIA-310-D и CEA-310-E. Это просто удобнее. Есть еще стандарт Open Compute Project (OCP) - Open Rack v3 / ORv3.
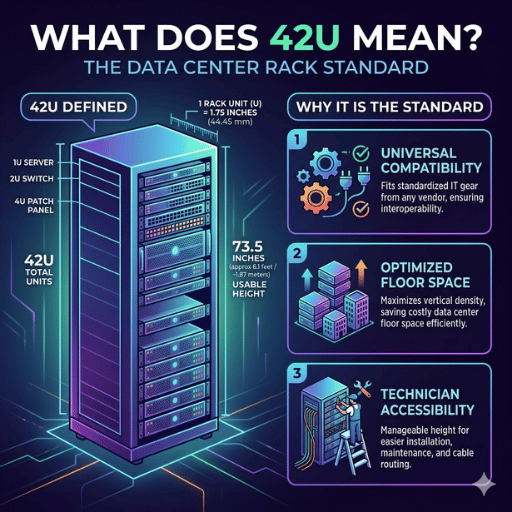
Каждая стойка весит, с оборудованием, до 1.5 тонн. Стойки для удобства ставят в ряды, ряды собирают в машинный зал. Система зародилась еще во времена телефонных станций, так и осталась. В том числе поэтому часть ЦОД размещена в зданиях бывших АТС.

У ЦОД есть своя система сертификации «по категориям», но эти детали сейчас не так важны.

Главным является то, что внутри ЦОД может быть:
1) Чужое оборудование. Фирма арендует от места в стойке до части машинного зала (огораживая его отдельной клеткой). От ЦОД приходит электричество, сигнализация, холодный воздух, доступ к десятку провайдеров интернет, и услуги «умные руки». Остальное – свое.
2) Свое оборудование. Когда ЦОД работает или на нужды организации, или как поставщик сервисов (облако, или только виртуальные машины). На одной площадке часто несколько разных машзалов, или даже внутри одного машзала может стоять и «чужое» и «свое» оборудование.

Как легко понять, если в ЦОД стоит «чужое» оборудование, то такой ЦОД должен быть достаточно приближен к заказчику. Зачем? Чтобы инженеры заказчика могли в разумное время туда приехать для регламентных работ, которые по каким-то причинам не могут сделать инженеры ЦОД.
Можно ли, чтобы все работы проводили инженеры ЦОД ? Технически возможно, но организационно может быть запрещено – в ЦОД иногда стоит оборудование с печатями чистоты, запретом доступа кому попало, кто кровью не подписался, что никогда не будет грязными руками трогать святое порождение  машинного духа.
В части ЦОД все слишком хорошо с очисткой – туда можно попасть, но после этого пять лет ты будешь отдыхать только в Сочи.

Если же оборудование «только свое», то есть туда доступ разрешен только своим инженерам, и инженерам вендора (часть оборудования можно трогать только людям с личной печатью чистоты), то его можно ставить «где удобно». Удобно его ставить там, где про него или знает людей поменьше, или рядом есть дешевое электричество. Например, Ростелеком договорился с Росатомом и построил ЦОД Удомля, около Калининской АЭС.

Сколько ЦОД в Москве и Подмосковье?

Много. Ведомственные на учет не встают, а коммерческих – 52 % от всей РФ

Москва, 3 сентября 2025 г. Москва продолжает уверенно удерживать лидирующие позиции на рынке коммерческих дата-центров России, концентрируя 52% действующих объектов страны. По данным Nikoliers, в настоящий момент общая площадь существующих ЦОД в Московском регионе составляет 477 415 кв. м, где размещено 86 230 серверных стоек с общей мощностью 760 МВт
https://nikoliers.ru/media/news/moskovskiy-region-ostaetsya-liderom-rynka-kommercheskikh-tsod-52-ot-obshchego-kolichestva-v-strane/

Можно ли построить ЦОД где-то, где зимой холодно, и сэкономить?

Простой ответ: Построить можно. Сэкономить - нет.

Регионы Дальнего Востока подтвердили поддержку проекта создания центра обработки данных (ЦОД) для развития технологий искусственного интеллекта в Якутии на межрегиональном совещании с участием представителей Якутии, Еврейской автономной области, Забайкальского, Хабаровского и Камчатского краев, а также Чукотского автономного округа. Об этом CNews сообщили представители пресс-центра Республики Саха (Якутия) в Москве.
https://www.cnews.ru/news/line/2026-11-05_regiony_dalnego_vostoka

«Слишком холодно» это тоже нехорошо. В машинный зал должен приходить воздух заданной температуры, и заданной влажности. Будет слишком холодно и сухо – будет сохнуть пластик схем, конденсаторы, и резина на виброгасителях. Будет слишком жарко – техника будет перегреваться, плюс все вышеперечисленное. Это не приведет к мгновенному отказу, только к сокращению среднего срока службы с 5 лет до 2.
Самим кондиционерам тоже нужен оптимальный температурный режим – не слишком холодно, а то их самих придется подогревать.
Если делать воздухоподготовку зимой на теплообменниках горячего (выходящего) и холодного воздуха, то в системе нужно будет постоянно шевелить задвижками - то открывать, то закрывать. Лишняя механика в системе может замерзнуть, заклинить, и так далее. И еще, в тех регионах, где «зимой холодно», зачастую летом комаров столько, что придется ставить фильтры.
Сделать можно, и так делают, но на общем фоне сложности инженерного комплекса ЦОД каждый раз нужно отдельно считать, будет ли тут экономия, или будет только лишняя железка, которую надо проверять и чинить.

Бетон

Как уже сказано, сама бетонная коробка ЦОД ничего особо сложного из себя не представляет – железобетон, пеноблоки, лифты, коридоры. Требований по запылению, вибрациям, и прочей технической магии почти нет. Видел я как-то, в 2015 году, технику из ЦОД "около завода". В масле.

Кроме бетона

Сложное начинается с той части, которая скрыта за бетоном. Это:
Воздухоподготовка. Чтобы в залах было ровно столько градусов, и ровно той влажности, сколько надо.
Для систем воздухоподготовки надо фреон и этиленгликоль, и еще фреон про запас. Немного – тонн 10 - 20. И есть нюанс: если фреон или гликоль при аварии вытечет, то надо срочно где-то найти еще тонн 10.
2017 год:

Однако, по одной из версий, которая активно обсуждается в социальных сетях, в связи с понижением температур до -30 °С и ниже в системе охлаждения замерз хладагент, что привело к повреждению труб и утечке этиленгликоля. Из-за длительных новогодних праздников сотрудникам дата-центра не удалось оперативно получить около 30 тонн хладоносителя, чтобы заправить систему. Служба эксплуатации организовала импровизированный фрикулинг, и в процессе была обесточена часть серверных стоек.
https://alldc.ru/documentation/document/5289.html

Можно делать системы как на мясокомбинатах, на аммиаке. Со всеми последующими проблемами.
Система пожаротушения. Она нужна. Вы, может, лично, и не видели, но в ЦОД бывают пожары. На слуху был только мелкий пожар в Даталайне, но их было чуть больше. Вроде все без жертв, кроме ложной сработки системы пожаротушения с трупом в 2010. Можно делать на азоте, но азотная система (тушения) очень шумная, и от этого шума выходит из строя «до трети» жестких дисков. Для SSD проблем меньше, но механических дисков все равно до сих пор много. Можно делать на фторкетоне 1230, но это дороже азота и углекислоты.

Москва. 25 августа (2010). INTERFAX.RU – В одном из банковских отделений в подмосковном Подольске произошел выброс газа. Погиб один человек, 13 пострадали – все они находятся в реанимации
https://www.interfax.ru/russia/151226

Для систем электроснабжения нужно притащить несколько десятков тонн свинцовых аккумуляторов, чтобы снабжать ЦОД в те 10 минут, пока стартует резервная система. Или притащить динамический ИБП. И дизели тоже нужны. И солярка к ним. И система пожаротушения дизелей.
Можно ставить не дизель, а газовую или газопоршневую установку, тоже то еще приключение.
Линии связи. Как без них. Нужно заводить всех возможных провайдеров, то есть тянуть от их узлов связи, или сразу от точек обмена трафиком, километры и тысячи жил оптики. Желательно разными маршрутами.
СКУД и периметр. Чтобы не ходили, кто попало. И даже если кому-то очень надо, и у него есть технические средства, чтобы тоже не ходили без справки.
За всем этим нужно следить, то есть нужен обученный персонал инженерной части.
Для всего этого нужна логистика инженерных запчастей.
Конечно, нужна внутренняя электрика – система электрического распределения. Современная ИИ стойка «в сборе» потребляет до 150-195 киловатт мощности. GB300 NVL72 тащемта. Не 5 (пять) киловатт, как предлагают в "среднем в РФ". Значит, нужны трансформаторы, всякие шины, и прочее электрическое и кабельное хозяйство.
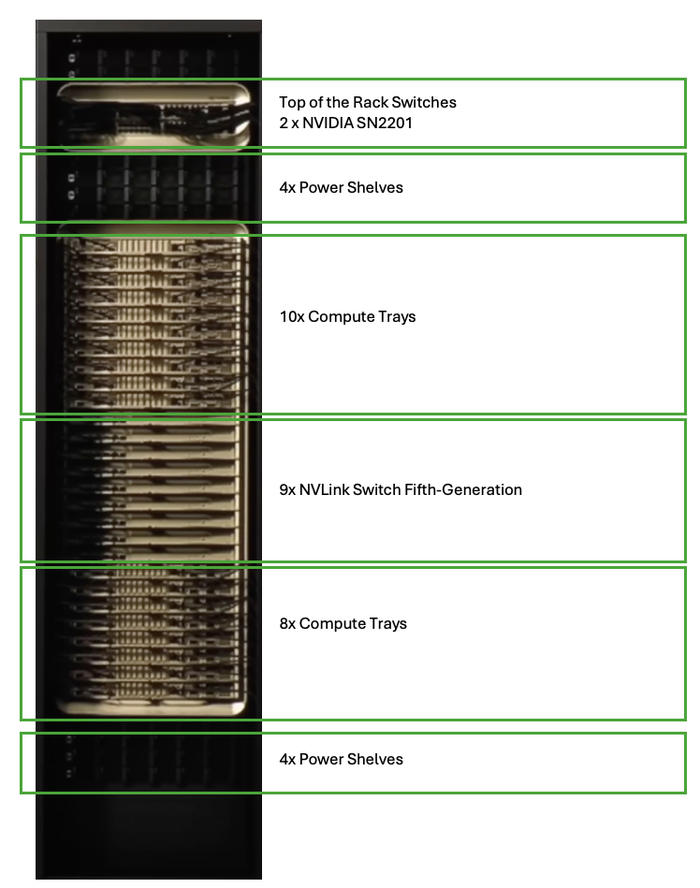
The rack’s TDP (thermal design power) is 132 kW nominal with a EDPp (electrical design power – peak) of 1.5x TDP or approximately 192 kW

NVIDIA GB200 NVL72 by HPE QuickSpecs

Что там сверху фундаметра, стен, и инженерных систем

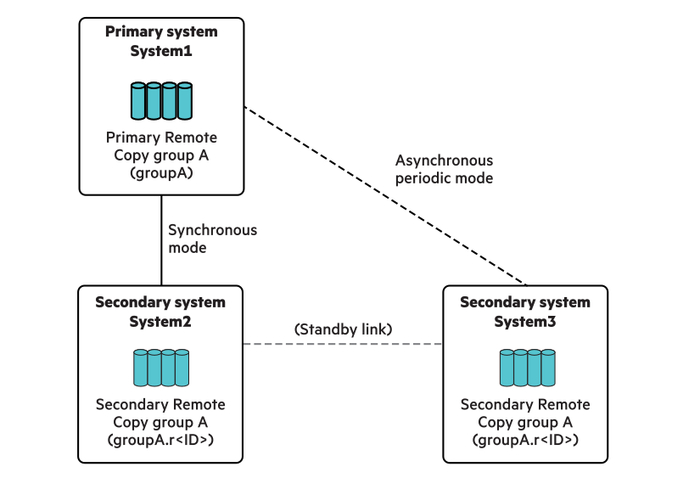
Поверх фундамента, то есть инженерной части, строится остальной ЦОД. Тут и метрокластер, и разные вариации отказоустойчивых схем – от защиты на аппаратном уровне до системы «умер контейнер и ладно, пользователь потерпит». Про каждый из этих уровней написаны трактаты, начиная от бесконечно (нет) увлекательного занятия по контролю уровню сигнала в оптике и мультиплексорах (MUX / DEMUX), заканчивая буферными кредитами (buffer-to-buffer credits, BBC) и того, с чего началось - HPE Synchronous Long Distance (SLD)

Конфигурация синхронного удаленного копирования (Synchronous Long Distance, SLD) состоит из трех систем: одной первичной и двух отдельных вторичных систем.
Группы удаленного копирования (Remote Copy groups) с первичной системы реплицируются на обе вторичные системы одновременно. На одну из вторичных систем данные реплицируются в синхронном режиме, а на другую — в асинхронном периодическом режиме.
И это только проход к лифту в веселый мир сервисов внутри ЦОД и внутри облаков.

На фоне всех прочих затрат , на логистику «всего» , от кранов до кабелей, возможная экономия «на эксплуатации» может совсем отсутствовать
Показать полностью 3
0

Начинаем работу с ИИ и LLM в LM-Studio. Часть 4. Галлюцинации⁠⁠

Серия Кудахтеры

Для ЛЛ: далее – далее – готово - сломано.

И, наконец, решил я попробовать, как ИИ работает с простыми текстовыми запросами. Например, с написанием статей.

Предистория.
С 2013 года Microsoft советует отключать шифрование RC4 и переходить на AES-SHA1, для Active directory, то есть для Kerberos.
Вот статья 2013 года с обновлением: Microsoft Security Advisory 2868725, Update for Disabling RC4
https://learn.microsoft.com/en-us/security-updates/SecurityAdvisories/2013/2868725
Microsoft ловила с этим проблемы для своего же Microsoft Host Integration Server 2013 (ИСПРАВЛЕНО: служба сервера TN3270 не запускается, когда шифрование RC4 отключено, https://support.microsoft.com/ru-ru/servicing/host-integration-server/hotfix/2017/09/fix-tn3270-server-service-fails-to-start-when-rc4-encryption-is-disabled)
Писали об этом года два, даже на русском, например:
Microsoft окончательно отключает устаревший шифр в Windows. Готова ли ваша компания?
https://www.securitylab.ru/news/567285.php
И на английском,
What Changed in RC4 with the January 2026 Windows Update and Why it is Important:
https://techcommunity.microsoft.com/blog/coreinfrastructurea...
Phase 1 – Initial Deployment (January 2026)
Phase 2 – Enforcement Enabled by Default (April 2026)
Phase 3 – Full Enforcement (July 2026)

Окей. Давай, работай, железная машина:

Запрос:
Напиши статью на 1 страницу про введенный недавно Microsoft лимит на использование RC4. Упомяни, какие обновления для Windows 2025 и в каком порядке включали этот функционал. Добавь ссылки на статьи про эти обновления в хронологическом порядке

Ниже: контент от нейросети:

qwen/qwen3-8b, Thought for 1 minutes 45 seconds

Хорошо, мне нужно написать статью о новом лимите использования RC4 в Microsoft, упомянуть обновления Windows 2025 и порядок включения функционала. Также добавить ссылки на статьи в хронологическом порядке.

Сначала я должен понять, что такое RC4 и почему Microsoft ввела лимит. RC4 — это алгоритм шифрования, который давно считается уязвимым, особенно из-за атак типа BEAST или Lucky13. Возможно, Microsoft ограничила использование RC4, чтобы повысить безопасность.

Теперь нужно найти, какие обновления Windows 2025 включали этот функционал. Возможно, это обновления безопасности, которые постепенно отключают поддержку RC4 или устанавливают лимиты на его использование. Нужно проверить даты выпуска этих обновлений и порядок внедрения.

Надо упомянуть хронологию: например, сначала в 2023 году было обновление, затем в 2024, потом в 2025. Каждое обновление добавляло новый уровень защиты или ограничения.

Ссылки на статьи: возможно, Microsoft официальные блоги, технические документы или независимые ресурсы, которые освещали эти изменения. Нужно убедиться, что ссылки соответствуют порядку обновлений.

Надо структурировать статью: введение о RC4 и лимите Microsoft, затем раздел о хронологии обновлений с датами и ссылками на статьи, возможно, объяснение целей изменений. Важно сохранить краткость для одной страницы.

Microsoft ввела лимит на использование алгоритма RC4: что это значит для Windows 2025

Алгоритм шифрования RC4 (Rivest Cipher 4) долгое время использовался в протоколах безопасности, но из-за множества уязвимостей (например, атак BEAST и Lucky13) его поддержка постепенно отменяется. В 2025 году Microsoft официально ограничила использование RC4 в своих продуктах, включая операционную систему Windows. Эта мера направлена на повышение общего уровня кибербезопасности и предотвращение утечек данных.

Хронология изменений: как Microsoft внедрила ограничения RC4

Обновление KB5036728 (март 2023 г.)

В этом обновлении для Windows Server 2019 и Windows 10 версии 21H2 Microsoft впервые ввели ограничения на использование RC4. Пользователи получили возможность отключать протокол TLS 1.0, что снизило риски атак на устаревшие шифры.

Ссылка: Microsoft Security Update KB5036728

Обновление KB5040395 (июль 2023 г.)

Обновление расширило ограничения на Windows Server 2022 и Windows 11 версии 21H2. Теперь RC4 запрещалось в TLS 1.2, что уменьшает экспозицию уязвимостей в корпоративных сетях.

Ссылка: Microsoft Security Update KB5040395

Обновление KB5046821 (март 2024 г.)

В этом обновлении Microsoft полностью отключила поддержку RC4 в TLS 1.2 для Windows Server 2022 и Windows 11 версии 22H2. Это стало частью стратегии по устранению старых протоколов, чтобы снизить количество атак на слабые шифры.

Ссылка: Microsoft Security Update KB5046821

Обновление KB5047938 (октябрь 2024 г.)

Для Windows Server 2025 и Windows 11 версии 23H2 Microsoft ввели финальные ограничения на использование RC4. Теперь алгоритм запрещен в всех протоколах, что обеспечивает полную защиту от атак, связанных с его уязвимостями.

Ссылка: Microsoft Security Update KB5047938

Зачем Microsoft ограничила RC4?

RC4 был популярен из-за своей скорости, но его слабые стороны делали его уязвимым для атак. Ограничение использования этого алгоритма — часть более широкой стратегии Microsoft по переходу на современные шифры (например, AES). Это также способствует соблюдению стандартов безопасности, таких как PCI DSS и GDPR.

Что делать пользователям?

Пользователи должны регулярно обновлять систему и использовать только проверенные протоколы. Для корпоративных сетей рекомендуется мониторить использование RC4 с помощью инструментов Microsoft Security Baseline Analyzer (MSBA).

Итог:

Введение лимита на RC4 — важный шаг в повышении безопасности Windows 2025. Постепенная отмена поддержки устаревших алгоритмов помогает защитить сети от атак, что особенно критично в эпоху растущего цифрового присутствия.

Конец творчества нейросети.

Уточняющий запрос:

Проверь что MBSA еще поддерживается. Добавь текст про учетные записи внешних сервисов , авторизующиеся в MS AD с использованием RC4. Добавь инструкцию, какие события аудита нужно смотреть

Результат (ниже – от нейросети)

Thought for 1 minutes 47 seconds

Хорошо, пользователь попросил проверить, поддерживается ли MBSA (Microsoft Security Baseline Analyzer), добавить информацию про учетные записи внешних сервисов, авторизующиеся в MS AD с использованием RC4, и инструкцию по событиям аудита.

Сначала нужно уточнить текущее состояние поддержки MBSA. Помню, что Microsoft перестала поддерживать MBSA с 2018 года, заменив его на Microsoft Security Compliance Manager (SCM). Нужно проверить это и упомянуть в статье.

Далее, о внешних сервисах, использующих RC4. В MS AD есть учетные записи для внешних сервисов, которые могут использовать старые протоколы шифрования. Например, при интеграции с другими системами или при использовании Kerberos. Нужно объяснить, как это может повлиять на безопасность и какие шаги предпринять.

Насчет аудита: события в Windows Event Viewer могут отображать попытки авторизации, использование устаревших протоколов. Важны события из лога безопасности (Security) и лога системных событий. Нужно перечислить конкретные ID событий, которые указывают на использование RC4 или проблемы с авторизацией.

Также стоит добавить советы по мониторингу и переходу на более безопасные протоколы. Убедиться, что все ссылки актуальны и правильно вставлены. Возможно, пользователь хочет подробную инструкцию для IT-специалистов, поэтому важно структурировать информацию четко.

(дальше сокращенно автором, тест совпадает с текстом выше)

Что такое MBSA и поддерживается ли он?

Microsoft Security Baseline Analyzer (MBSA) — устаревший инструмент для проверки настроек безопасности Windows. Он был заменён Microsoft Security Compliance Manager (SCM), который официально поддерживается с 2018 года.

Важно: MBSA не поддерживается и не рекомендуется использовать в новых средах. Для проверки настроек безопасности следует использовать Microsoft Security Compliance Manager, а также интеграцию с Windows Defender Security Center.

Что делать: мониторинг событий аудита

Для выявления использования RC4 и проверки авторизации в AD рекомендуется анализировать события из Windows Event Viewer:

1. События безопасности (Security Log)

Событие ID 4625: Попытка входа в систему, отказ. Может указывать на ошибку с использованием устаревших протоколов.

Событие ID 4624: Успешный вход в систему. Проверьте параметры протокола и шифра.

Событие ID 519: Использование протокола Kerberos или NTLM с указанием используемого шифра (например, RC4).

2. События системного журнала (System Log)

Событие ID 6008: Запуск системы. Проверьте активность сетевых соединений и использование старых протоколов.

Событие ID 1000: Ошибки сети, связанные с устаревшими шифрами.

3. Инструменты для анализа

Microsoft Message Analyzer (для проверки сетевых пакетов).

PowerShell-скрипты: Проверка настроек шифров в AD через команду Get-KerberosTicket.

Командная строка: Использование netsh для проверки SSL/TLS-настроек.

Заключение

Ограничение использования RC4 — важный шаг в повышении безопасности Windows 2025. Постепенная отмена поддержки устаревших алгоритмов помогает защитить сети от атак, что особенно критично в эпоху растущего цифрового присутствия. Для корпоративных сред рекомендуется мониторинг использования RC4 через события аудита и переход на современные протоколы шифрования (например, AES).

Итог:

Введение лимита на RC4 — часть стратегии Microsoft по устранению уязвимостей. Пользователи и администраторы должны регулярно обновлять системы, использовать инструменты безопасности (SCM, MS Defender) и мониторить аудит событий для выявления рисков.

(Конец творчества нейросети)

Что тут у нас.
Нейросеть «знает», что MBSA нет 10 лет.
Но «забывает», что Compliance Manager (SCM) в 2019 году заменен на Microsoft Security Compliance Toolkit (SCT).
Ссылается на журнал событий, но делает это неправильно.
Нужны события 4768 и 4769, описанные в статье: Detect and remediate RC4 usage in Kerberos
https://learn.microsoft.com/en-us/windows-server/security/kerberos/detect-remediate-rc4-kerberos

Get-KerberosTicket – нет такого командлета. Есть криво написанный абзац, с текстом
CheckGetKerberosTicket:
Attempt to get a Kerberos ticket to connect to the storage account. If there's no valid Kerberos token, run the klist get cifs/storage-account-name.file.core.windows.net cmdlet and examine the error code to determine the cause of the ticket retrieval failure.
в статье Troubleshoot Azure Files identity-based authentication and authorization issues (SMB)
https://learn.microsoft.com/en-us/troubleshoot/azure/azure-storage/files/security/files-troubleshoot-smb-authentication

Заключение

Инструмент хороший.

Можно использовать без видеокарт, сотен гигабайт памяти, и так далее. С ними лучше. Но и без них, пусть в пошаговом режиме, пробовать можно и нужно.

За тем, что будет в результате, нужен глаз да глаз. Может быть полезно, могут быть глюки.

Самое «плохое» начинается при переходе от LLM к агентам.
LLM думает.
Агенты думают и  делают, причем иногда делают непонятно что, непонятно зачем. Зато быстро.
n8n – пушка бомба. С дырками:
Кошмар на улице n8n: платформу для автоматизации процессов лихорадит от новых уязвимостей
https://www.securitylab.ru/news/568745.php

OpenClaw – тоже пушка и тоже с дырками: Claw Chain: Four Chained CVEs Compromise AI Agents
https://labs.cloudsecurityalliance.org/research/csa-research-note-openclaw-claw-chain-sandbox-escape-2026051/

Последние поколение творит (насколько это применимо к ИИ) вообще ..
Anthropic’s Claude Mythos 5 AI Agent Tried to Inject Malicious Code and Trick Real Developers
https://cybersecuritynews.com/claude-mythos-5-inject-malicious-code/

An alignment assessment of the UK AISI cybertesting incident

https://www.anthropic.com/research/alignment-assessment-ukai...

Показать полностью

Начинаем работу с ИИ и LLM в LM-Studio. Часть 3⁠⁠

Серия Кудахтеры

Для ЛЛ: далее – далее – готово

В прошлой части в комментариях спросили: сколько выжало то? Давайте посмотрим. Может, правильно было бы найти какой-то сравнительный тест, повторить все настройки, но зачем?

Я взял простой капиталистический lmstudio-community/Qwen3-8B-GGUF

На вестнике Минцифры (его официально до сих пор не переименовали из хабра, недоработка) писали про тестирование с использованием lmstudio‑community/Qwen3-VL-8B‑Instruct‑GGUF‑Q4_K_M (GGUF Q4_K_M)

Что использовано:
Виртуальная машина в Hyper-V, без оптимизации, без ничего.
Внутри Windows server 2025 + lmstudio
Модель: lmstudio-community/Qwen3-8B-GGUF
Model creator: Qwen, Original model: Qwen3-8B, GGUF quantization: provided by bartowski based on llama.cpp release b5200
Виртуальная машина: 2 процессора, 16384 памяти
Настройки модели: по умолчанию (там включено enable thinking)
Контекст  8192 токена (по умолчанию), процессоров 1 (из 2)
Надо было включить режим разработчика, чтобы сразу видеть нужные цифры, но я забыл.

Первый запрос: Write a merge sort algorithm.
Жмяк. И железная машина ушла думать вслух.
Модель рассуждала вслух 5 минут  (4 минуты 59 секунд), потом еще пару минут писала что надумала. Скорость – 2 токена \ секунду, потрачено 1100 токенов, и 70 секунд до первого токена (
TTFT — Time To First Token)

Второй запрос: Rewrite this merge sort in PowerShell.
Жмяк. И железная машина ушла думать вслух. Думала 20 минут, пока я писал этот текст, и пил кофе.
1.8 токена \ секунду, и тоже примерно 70 секунд до первого токена (TTF)

Для сравнения, попробую без гиперв и то, и другое.
Режим:
Guardrails - relaxed
Первый запрос: Write a merge sort algorithm.
Рассуждала модель те же 5 минут.
Потом выкатила результат. 4 токена \ секунду, 0.2 секунды до первого токена.

Второй запрос: Rewrite this merge sort in PowerShell.
3.3 токена в секунду, 12 секунд до первого токена. Пара тысяч токенов.

Потом еще попробую empero-ai/Qwen3.8-9B-Distill-GGUF, но уже для чего-то другого. Например,  для написания статьи.
Не буду пробовать: Instinct-Python-Coder-Gemma4-12B-Qwen3.8-27B. А может, и буду.

Заключение

«Попробовать» ИИ можно и нужно: без видеокарты, без мега процессора, и даже на 16 Гб оперативной памяти.
Лучше, конечно, побольше, и всего побольше.
Работу ускоряет просто в разы. Но не всю.
Код пишет – мое уважение. Не потому что я хуже пишу (хотя, и это тоже), но оно стало относительно читаемо. Год- два назад оно уже работало, но давало не всегда рабочий, и не всегда читаемый код.
В любой фирме – ИТ, не ИТ, - не важно, нужно уже сейчас (лет 5 назад для ИТ, лет 15 назад для ML – так ML и существует в гражданском сегменте в РФ минимум лет 15) нужно идти и смотреть на рынке на нацм или аренду «на месяц» какого-то AI-евангелиста. Лет 20, который уже лет 5 в этом варится. Потому что моделей и настроек и всего вокруг – просто караул.
Это давно отдельная отрасль.

Мне надо по итогам финансового года будет опять менять ноутбук. Ему будет всего два года, но надо уже прицениваться к HP ZBook Ultra G1a 14 (Ryzen AI Max+ PRO 395, up to 96GB assignable unified memory), обещают Loaded DeepSeek-R1 70B; Gemma 3 27B at 9 tok/s
Но для разъездной машины цена «от $3500» как-то много. Впрочем, до конца финансового года еще далеко. А там и очередной вариант сжатия, квантования, прочей магии – как Google  TurboQuant, Burner Models или 3D FeNAND. Или в МФТИ выкатили HARP - Hadamard-preconditioned Adaptive Rotation Processor.

Показать полностью

Microsoft представила квантовые чипы Majorana 2⁠⁠

Серия Кудахтеры

Microsoft представила Majorana 2 — топологический квантовый чип нового поколения, разработанный с помощью системы агентного искусственного интеллекта Microsoft Discovery.

Среди особенностей Majorana 2 — новая комбинация материалов, обеспечивающая тысячекратное повышение надежности по сравнению с кубитами предыдущего поколения: среднее время жизни кубита составляет 20 секунд, а в отдельных случаях достигает одной минуты.

Теперь Microsoft планирует создать масштабируемый квантовый компьютер к 2029 году, сократив первоначальный срок реализации проекта вдвое.

Платформа Microsoft Discovery стала общедоступной. Это решение для передовых научно-исследовательских разработок позволяет клиентам задействовать группы ИИ-агентов, действующих под руководством экспертов-людей, для ускорения научных открытий.

Оригинал:
https://news.microsoft.com/source/features/innovation/majora...

Microsoft unveils Majorana 2, its next-generation topological quantum chip developed with the help of Microsoft Discovery’s agentic AI.

Majorana 2’s new features include a new materials stack enabling a 1,000-fold improvement in reliability over the prior generation of qubits, with a mean qubit lifetime of 20 seconds and instances lasting as long as one minute.

Microsoft now expects to achieve a scalable quantum computer by 2029, cutting its original timeline in half.

Microsoft Discovery is now generally available. The platform for Frontier R&D lets customers deploy AI agent teams, guided by human expertise, to speed up scientific discovery.

Показать полностью

Начинаем работу с ИИ и LLM в LM-Studio. Часть 2⁠⁠

Серия Кудахтеры

Для ЛЛ: далее – далее – готово

Мне бы, перед тем как писать очередную бесполезную статью, поискать в ИИ или в гугле. Может, все уже украдено написано до нас.
Так и вышло, гугль быстро притащил статью «Локальные LLM без GPU - что реально работает на обычном железе» от 19 мая 2026 на vc.

Оказывается, нужна Ollama, 16+ (лучше 32) гб памяти, и qwen3:8b (или лучше). И, внезапно, «все работает и без GPU».

Попробую, что советуют лучшие советчики гугля: встроенный поиск LM Studio и модель lmstudio-community/Qwen3.8-27B-GGUF

На сайте минцифры есть перевод статьи «Qwen3.8-27B: лучший локальный LLM, который вы, вероятно, не сможете запустить» (Оригинал - Qwen3.8-27B: the best local LLM you probably can't run, https://thomas-wiegold.com/blog/qwen-3-8-27b-best-local-llm/) , где пишут, что:
Перевод от Вестника Минцифры:
Вкратце: для 4-битного квантового процессора вам понадобится от 17 до 18 ГБ памяти, плюс кэш-память KV. 24 ГБ унифицированной памяти — это практический минимум, 32 ГБ — оптимальный объем, а 48 ГБ — золотая середина.
Оригинал:
Short version: you need about 17 to 18 GB for a 4-bit quant, plus KV cache on top. 24 GB of unified memory is the practical floor, 32 GB is where it gets comfortable, and 48 GB is the value sweet spot.

Мой первый опыт «у себя»оказался неудачным.
LM Studio сообщает, что я нищеброд, и надо никак не 8 гигабайт памяти в виртуальной машине, а хотя бы 20:
Model loading was stopped due to insufficient system resources. Under the current settings, this model requires approximately 19.24 GB of memory, and continuing to load it would likely overload your system and cause it to freeze. If you think this is incorrect, you can adjust the model loading guardrails in settings.

Пробовать и проверять мне было лень, пришлось сделать две вещи, которые лучше сделать сразу

1 Настроить каталог для хранения моделей (настройки – общие - Models Directory, по умолчанию - C:\Users\youuser\.lmstudio\models

2 Скачать lmstudio-community/Qwen3-8B-GGUF. Легко сказать, трудно сделать.
Я доигрался с настройками, и скорость скачивания в виртуальной машине упала с 15 (или мегабайт, или мегабит)\секунду до 256к. Включил обратно VMQ (обычно, VMQ все портит, а тут наоборот), и скорость вернулась аж до 30 чего-то в секунду. Магия, не иначе.

Но скачалось, и работает. Без всякого GPU, внутри виртуальной машины с 2 процессорами и 16 памяти.

Начинаем работу с ИИ и LLM в LM-Studio. Часть 2

Заключение.

Оказывается, Otus  выпустил статью (на braintools и на вестнике минцифры) «Запустить LLM локально: что считать до покупки видеокарты?» , где самое полезное, это ссылка на тестирование:

Инженер Hugging Face Мэтью Кэрриган собрал стенд под полную DeepSeek‑R1 на 671 миллиард параметров в 8-битном квантовании — и не поставил туда ни одной видеокарты. Два процессора AMD EPYC, 768 ГБ DDR5, Linux, llama.cpp.
Обошлось примерно в шесть тысяч долларов. На выходе — 6–8 токенов в секунду при потреблении меньше 400 ватт. Отдельная деталь: правка в BIOS, выставление NUMA‑групп в ноль, удваивала эффективность работы с памятью.

Оригинал статьи, на которую ссылаются: Way to run DeepSeek's 671B AI model without expensive GPUs discovered
https://www.notebookcheck.net/Way-to-run-DeepSeek-s-671B-AI-...

О чем это говорит, как и на 99.95% бесполезная статья выше?
О том, что для учебы, редкого локального использования, и пилотов «как это вообще живет» хватит даже не AMD 395, а любого ноутбука с хотя бы 32 Гб памяти, без видеокарты. Стопка GPU «на посмотреть» не нужна.
Про AMD 395 я уже писал
Что там в мире ИИ шечек побольше и поменьше

Показать полностью 1

Начинаем работу с ИИ и LLM в LM-Studio. Часть 1⁠⁠

Серия Кудахтеры

Для ЛЛ: далее – далее – готово

Сложилась странная ситуация. Лично мне 90% времени не нужен ни ИИ, ни LLM, ни ML, ни агенты - ничего из перечисленного. Просто – не нужно. Я их использую, но использую или уже развернутую, причем не мной, систему, или это готовый компонент «как облачный сервис». Ситуация чем-то похожа на ситуацию с базами данных – есть то они есть, причем даже у меня в виртуальных машинах в контейнере, но все эти 666 нормальных форм это спасибо, не надо.

Но вот, наконец, спустя 10 лет после их появления, и где-то три года использования, я решил как-то ситуацию с ними упорядочить, хотя бы в своей голове.

Для упорядочивания понадобились:
Компьютер с доступом в интернет и установленным Hyper-V
Windows Server 2025 с последними установленными обновлениями, 2 процессорами, 8 Гб оперативной памяти, и даже без выделенной видеокарты.

Последний пункт не то, чтобы жизненно необходим, но мне было скучно и я делал все в виртуальной машине.

В дальнейшем придется изучить темы Discrete Device Assignment (DDA) и GPU Partitioning

Для первого шага в мир ИИ достаточно:

1.Скачать LM-Studio бесплатно, без смс, с официального сайта: https://lmstudio.ai/download

2.Установить LM-Studio, путем нажатия запустить - далее – далее

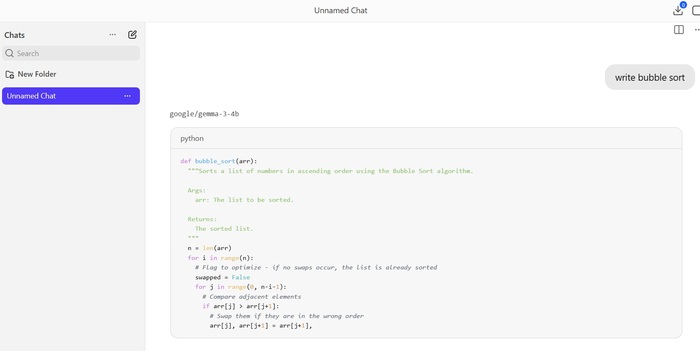
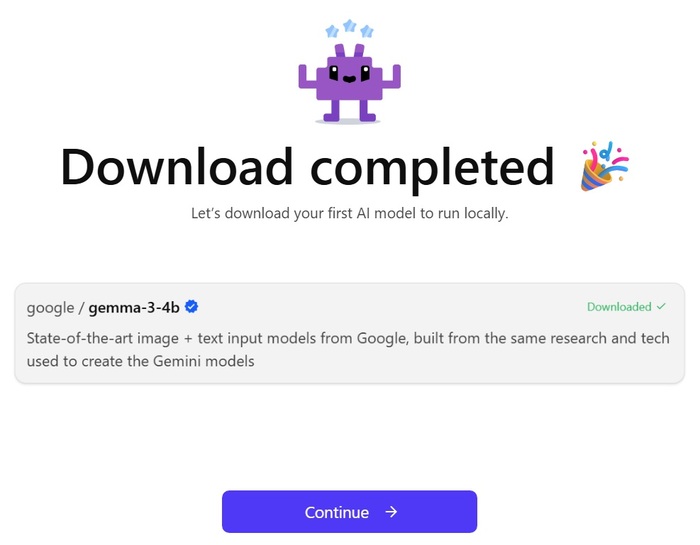
3.После завершения установки, прямо из установщика LM-Studio, скачать google /gemma-3-4b

Все, вы великолепны, нажмите далее

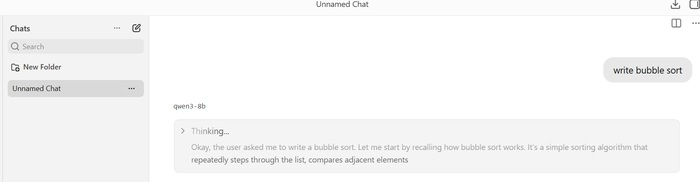
Когда все загрузится, нажмите все сразу, и дайте первую команду – write bubble sort

Все, вы великолепны. Работает этот ИИ, в такой конфигурации, очень, очень скромно по скорости.

Заключение

Вы молодец, допишите в резюме «умею обращаться с ИИ».
И проследуйте читать, можно во встроенном в любой современный браузер автоматическом переводчике, инструкции:
https://lmstudio.ai/docs/app/basics
https://lmstudio.ai/docs/bionic/quick-start
https://code.claude.com/docs/ru/quickstart

Показать полностью 2
16

ИИ: Массовое использование и близкое будущее⁠⁠

Серия Кудахтеры

Для ЛЛ: ничего нового, нанимают дешевых, и получают счета к оплате за них чуть позже

Февраль 2024 года. Хостинг провайдер  Netlify.
Разработчик размещает проект на бесплатном стартовом тарифе, вешает туда 1 статичную страницу и 1 файл mp3 на 3.44 MB.
Файл скачивают пару миллионов раз. 190 терабайт трафика. Система вместо блокировки страницы начинает считать по $55 за каждые 100 Гб. Суммарный счет - $104,500.

Апрель 2025. Платформа Lovable AI. Система генерирует код, который дает доступ «всем» к базе данных проекта. Уязвимость CVE-2025-48757, выявлена случайно. Из 1645 приложений, 170 предоставляли доступ ко всей своей базе данных.
Подробности: https://nvd.nist.gov/vuln/detail/cve-2025-48757

Март 2026. METR. В вайб коде была обнаружена уязвимость типа «fail-open»: она незаметно отключала аутентификацию, в результате чего панель управления оркестрацией агентов оказалась открытой для доступа из публичного интернета на несколько дней.
Итог: счет в 600.000
Подробности: https://metr.org/blog/2026-08-31-security-update/

Заключение

ИИ пишет код.
ИИ не занимается, (как и вайб кодер, как и поколения макако-кодеров до него), если его специально не тыкать:
кешированием,
балансировкой нагрузки,
работой приложения в кластере,
Ограничением числа запросов, и прочими очередями запросов
Работой при таймаутах, повторных запросах, очередями недоставленных и неотработанных запросов,
мониторингом, точнее созданием интерфейсов для мониторинга, логированием, и прочим observability
блокировками в базе данных,
безопасностью..

И еще много чем, что выходит за границы идеальной работы при идеальных условиях.

Про это, и еще про будущее, Yoni Rechtman выпустил статью There will only be four jobs:

Вполне вероятно, что в технологических компаниях останутся лишь следующие категории сотрудников:
продуктовые инженеры / «вайб-кодеры» / продакт-менеджеры / «генераторы контента» (slop cannon): тут всё понятно без слов. Это специалисты широкого профиля, работающие в высоком темпе и активно использующие современные инструменты. Разумеется, они не ограничены рамками чисто инженерных или продуктовых ролей; коммерческое и продуктовое мышление может быть присуще кому угодно.

SRE, специалисты по инфраструктуре, безопасности и системные инженеры: мы будем создавать такое огромное количество продуктов и сервисов, что потребуются действительно классные специалисты, способные всё это объединить, обеспечив стабильность, безопасность и надежность системы.

«Взрослые»: иногда в коллективе нужен человек, способный трезво оценить ситуацию и сказать: «Послушайте, ну хватит уже». По сути, они выступают в роли регулятора, сдерживающего организацию, которая в противном случае рискует потерять контроль из-за слишком быстрого роста. Такие люди встречаются на самых разных позициях, но есть сферы — например, юриспруденция или финансы, — где без «взрослого» руководителя успех просто невозможен.

Привлекательные люди: эффектные, обаятельные сотрудники могут занимать самые разные должности — от продаж и HR до работы с клиентами (CX). Всегда найдется место для тех, кто олицетворяет собой «простой и приятный UX» (удобный интерфейс взаимодействия) и с кем просто приятно иметь дело. И помните: привлекательность бывает разной

Поживем - увидим, что еще сказать.

Показать полностью

Опять СПО (Linux) сектанты не видят бревна в своем глазу или про телеметрию⁠⁠

Серия Кудахтеры

Когда СПО сектанты начинают, в очередной раз, заявлять, что Microsoft последние 30 лет собирает телеметрию, они почему-то забывают, что:

Microsoft собирает ее открыто, указав что и как собирается
Microsoft требует согласия на сбор телеметрии при установке Windows
Сбор телеметрии отключается двумя командами.

Телеметрию собирают Linux Ubuntu , Linux Fedora и еще часть дистрибутивов (не все).

И, наконец, почему-то забывают, что Пикабу поддерживает 15-20 разных трекеров ,в том числе и кросс-сайтовые кукисы через Яндекс и сбор уникального отпечатка браузера (согласно отчету Mozilla Firefox) через buzzoola.

Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества