Dark3inder

Dark3inder

На Пикабу
557 рейтинг 47 подписчиков 3 подписки 10 постов 2 в горячем
Награды:
5 лет на Пикабу

Красные комнаты Darknet. Страшная сказка или мерзкая правда?

Во все времена многие люди любили пощекотать себе нервишки. Всевозможные истории о «гробиках на колесиках» и городские легенды в стиле «однажды я проснулся в ванне со льдом, и у меня не было почки» успешно заняли свое место в современном фольклоре многих стран. Поэтому нет ничего удивительного в том, что в век информационных технологий мрачные легенды и страшные истории плавно перекочевали в Интернет и оплели собой его наименее изученный и наиболее зловещий сегмент – Darknet.


Сегодня мы расскажем вам о наиболее жуткой и противоречивой интернет-легенде современности, которая при более детальном рассмотрении вполне может иметь под собой реальные основания. Итак, что же такое интерактив со смертью, и существуют ли красные комнаты Darknet на самом деле?


Место, куда люди приходят убивать


Сегодня в разнообразных социальных сетях стала активно гулять легенда о том, что в «темном интернете» за биткоины можно не только купить наркотики и оружие, но и принять участие в интерактивных убийствах и пытках. Так называемые «красные комнаты» - это полумифические закрытые сайты, где пользователи, согласные платить за кровавое зрелище, могут не только наблюдать за издевательствами, пытками, изнасилованиями и убийствами в режиме реального времени, но и принимать непосредственное участие в процессе, отдавая скрывающемуся за маской палачу команды через чат. Естественно, не за бесплатно. Существует ли такой бизнес на самом деле? Давайте разберемся.


ISIS Red Room


К счастью, большинство так называемых красных комнат, которые реально можно найти в «темном интернете», оказываются не более чем выдумкой, призванной испугать доверчивых пользователей и привлечь внимание к своей персоне.


Наиболее знаменитой такой фальшивкой стала страница с названием «ISIS Red Room», владельцы которой утверждали, что им удалось поймать семь участников той самой запрещенной в РФ террористической группировки, которых они прилюдно убьют в прямом эфире такого-то числа в такое-то время. Слухи об этой странице мгновенно разлетелись по англоязычным социальным сетям, и в час «X» к мониторам прижались тысячи зрители, желающие принять участие в кровавом интерактиве.


Впрочем, ожидания любителей «мяса», очевидно, не оправдались, ведь в назначенное время страница просто прекратила свое существование, и вместо потоков крови раздосадованные зрители увидели лишь сообщение об ошибке. Как бы то ни было, этот случай наглядно продемонстрировал, что в условиях полной анонимности тысячи людей отнюдь непротив понаблюдать за тем, как другому человеку делают больно.


Daisy's Destruction


Наиболее жуткая и леденящая душу реальная история о красных комнатах связана с именем человека (если его, конечно, можно так назвать) по имени Питер Геральд Скалли. Скалли, который недавно предстал перед судом на Филиппинах по обвинениях в распространении детской порнографии, похищениях, торговле людьми, изнасилованиях и убийстве, наглядно подтвердил, что красные комнаты в Интернете действительно могут существовать.


Полиция, расследовавшая дело, утверждает, что Скалли снимал и продавал через сеть Hurt 2 The Core, создатель которой Мэтью Дэвид Грэм также был раскрыт и осужден на 35 лет за педофилию, многочисленные видеоролики, где детей мучали и насиловали перед веб-камерой в прямом эфире. «Режиссера» арестовали после того, как в руки полиции попало скандальное видео под названием «Daisy's Destruction», на котором, по утверждению стражей правопорядка, преступник запечатлел процесс пыток и убийства 11-летней девочки. В качестве палача выступала еще одна 17-летняя жертва педофила, которую тот вынуждал участвовать в своих преступлениях. 


Больше о кибербезопасности, мошенниках и теневом интернете вы найдёте на нашем канале

tele.gg/dark3idercartel

Показать полностью
120

Удивительная история

Удивительная история

Знакомьтесь это Силя, очень хороший и милый щенок со своей историей.

Он попал к нам в семью от знакомого, который выкупил его у пьяного мужика который шёл топить его к речке, на вопрос друга "зачем?" аргументировал "щенка такого цвета никто не хочет покупать, а зачем он мне?"

После недолгих разговоров он согласился отдать его за пару сотен.

Щенок был очень напуган и первые дни жил под кроватью) сейчас уже привык к новой семье и по тихонько осваивает этот мир:)

Не будьте равнодушными!

Показать полностью 1

Как стать хакером: гайд по основам для новичков

Хакерство — это поиск уязвимостей в сети или компьютере с целью получения доступа. Стать хакером непросто, и в этой статье мы затронем основы.

Чтобы стать хакером, необходимы глубокие знания языков программирования, методов взлома, поиска уязвимостей, устройства сетей, операционных систем и проч. Также у вас должен быть творческий тип мышления. Вы должны быстро адаптироваться под ситуацию, находить нестандартные решения, проявлять креативность.

Если описанные выше навыки можно развить со временем, то чтобы понять, например, устройство MySQL или научиться работать с PGP-шифрованием, придется много учиться. И долго.

Чтобы стать хакером, вам нужно:


Изучить и использовать UNIX-систему, например, Ubuntu или MacOS


Изначально UNIX-системы были предназначены для программистов, разрабатывающих ПО, а не для пользователей, которые никак не относятся к сфере IT. UNIX-системы — это системы, на которых стоит почти весь Интернет, т. к. в качестве сервера в основном используют их же (чаще всего Debian и Ubuntu). Вы не можете стать хакером, не изучив их и не научившись работать с терминалом.


Для пользователей Windows


Если вы используете Windows, для вас есть хорошая новость: не надо удалять текущую систему и форматировать диск. Есть несколько вариантов работы с Linux:


1. Изучите VirtualBox (программа-эмулятор для операционной системы). Изучив его, вы сможете запускать операционную систему в операционной системе. Звучит страшно, но программа бывает очень полезна.

2.Установите Linux рядом с Windows. Если вы всё сделаете правильно, загрузчики систем не будут конфликтовать. Делается это довольно просто: есть много мануалов в Интернете.


Изучить язык разметки HTML


Если вы ещё не знакомы с программированием, тогда я вообще не понимаю, что вы делаете на этом сайте тогда у вас есть отличная возможность начать свой путь с изучения Hyper Text Mark-Up Language. Независимо от того, что вы видите на сайте, знайте, что всё это HTML.


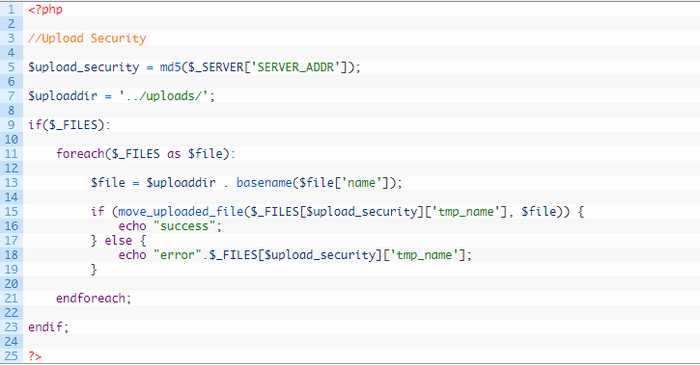
Приведу пример использования HTML, пусть он и немного связан с PHP. В начале 2015 года была обнаружена уязвимость в теме WordPress, позволяющая закачивать производные (исполнительные) файлы на сервер. Файл, в котором была найдена уязвимость — admin/upload-file.php. Вот он:

Чтобы сделать форму отправки для этого файла, нужно знать HTML. Отправив файл, который, к примеру, вытаскивает все пароли или даёт доступ к базе данных, вы вольны делать с веб-сервисом всё, что вам угодно.


Итак, знание HTML нужно для того, чтобы:


1.Искать уязвимости веб-ресурсов.

2.Использовать эти уязвимости.

Изучить несколько языков программирования

Как мы все знаем, чтобы нарушать правила, нужно для начала знать их. Этот же принцип работает для программирования: чтобы взломать чей-то код, вы должны знать, как работают языки программирования, и самому уметь программировать. Некоторые из наиболее рекомендуемых ЯП для изучения:


Python : это, пожалуй, самый лучший язык для веб-разработки. На нём написаны два крупных фреймворка, на которых создано огромное кол-во веб-приложений, это Flask и Django. Язык хорошо построен и задокументирован. Самое главное, что его очень просто выучить. К слову, много разработчиков используют Python для создания простой и полной автоматизации.

C++ : язык, использующийся в промышленном программировании. Его преподают в школах, вузах. На нём пишутся сервера. Рекомендую начать изучение языков с него, т. к. он содержит в себе все принципы ООП. Научившись работать с ним, вы с лёгкостью освоите другие языки.

JavaScript, JQuery : в основном, практически все сайты используют JS и JQuery. Необходимо знать, что на этих сайтах зависит от JS, например, формы для ввода паролей. Ведь некоторые сайты не дают выделить и скопировать некоторую информацию, не дают скачать файл или просмотреть содержимое, однако, чтобы сделать это, достаточно отключить JS в браузере. Ну а чтобы отключить JavaScript, нужно знать: а) в каких ситуациях работа (защита) сайта зависит от него; б) как JavaScript подключается и какими способами можно блокировать работу скриптов.

SQL : самое интересное. Все пароли, личные данные, хранятся в базах данных, написанных на SQL. Самая распространённая система управления БД — MySQL. Чтобы понять, как использовать MySQL-инъекцию, нужно знать, что такое MySQL-инъекция. Чтобы уловить суть MySQL-инъекции, нужно знать, что такое MySQL-запросы, каков синтаксис этих запросов, каково устройство базы данных, как хранятся данные, что такое таблицы и т. д.

Изучить устройства сетей

Вы должны чётко понимать устройства сетей и принципы их работы, если хотите стать хакером. Важно понять, как создаются сети, понять различие между протоколами TCP/IP и UDP и проч. Узнайте, какой сетью пользуетесь вы. Научитесь настраивать её. Выясняйте возможные векторы атаки.


Имея глубокие знания о различных сетях, вы сможете использовать их уязвимости. Также вам необходимо понять устройство и принцип работы веб-сервера и веб-сайта.


Изучить криптографию

Это неотъемлемая часть обучения. Необходимо понимать алгоритмы различных шифров, например, SHA-512, алгоритм OpenSSL и проч. Также нужно разобраться с хешированием. Криптография используется везде: пароли, банковские карты, криптовалюты, торговые площадки и проч.


Kali Linux: некоторый полезный софт

NMAP :- Nmap (“Network Mapper”) бесплатная open-source программа, которая является предустановленной в Kali. Написана Gordon Lyon (также известен под псевдонимом Fyodor Vaskovich). Она нужна для обнаружения хостов и различных сервисов, создавая таким образом «карту сети». Она используется для проверки сети или аудита безопасности, для быстрого сканирования больших сетей, хотя она отлично работает с одиночными хостами. Программное обеспечение предоставляет ряд функций для исследование компьютерных сетей, включая обнаружение узлов и операционной системы. Nmap использует необработанные IP-пакеты чтобы определить, какие хосты доступны в сети, какие службы (имя и версия приложения) эти хосты предлагают, какие ОС они запускают, какие типы фильтров пакетов/файрволлы используют, а также десятки других характеристик.

Aircrack-Ng :- Aircrack — это одна из самых популярных программ для взлома WEP/WPA/WPA2 протокола. Комплект Aircrack-ng содержит инструменты для захвата пакетов и «рукопожатий», деавторизации подключённых пользователей, создания трафика и инструментов для брутфорса сети и атак по словарю.

Заключение


В этой статье мы разобрались в основах, без которых вы вряд ли сможете стать хакером. К слову о трудоустройстве. Как правило, люди, занимающиеся информационной безопасностью либо работают фрилансерами, выполняя заказы частных лиц, либо работают на компанию, обеспечивая безопасность хранящихся данных, выполняют работу системного администратора, etc.

Показать полностью 1
19

Заработок и профессии в ДаркНет | Стоит ли ?

Какие профессии пользуются спросом?


Сотрудники сотовых операторов, банков и других структур


Такие объявления можно встретить и на традиционных форумах в интернете. Как правило, все эти люди нужны для сервисов по поиску и пробиву информации. Ты наверняка сталкивался с таким. Цены абсолютно разные и, в основном, это информация не публичного характера. Но все же, удалось узнать стоимость. В одном объявлении, искали сотрудника ВТБ банка, который сможет свободно получать 150 000 рублей в месяц.

Но захотелось узнать больше. И я с людьми под видом оператора уточнили, сколько стоит пробить номер клиента. Так вот, если ты сотрудник какого-то оператора, то в среднем тебе готовы платить 4-6 тысяч за детализацию клиента. При этом по информации от селлера, в среднем 2-4 заказа в день. Можно подсчитать примерный заработок: 3 заказа по 5к = 15000 рублей/день. Не стоит забывать, что есть и дополнительные услуги: поиск номера по ФИО и дате рождения, а также фото карточки клиента.

Ответственность: 183 УК РФ («Незаконные получение и разглашение сведений, составляющих коммерческую, налоговую или банковскую тайну»): штраф составляет до 1 млн рублей. Если причинен крупный ущерб или преступления совершены из корыстной заинтересованности, то максимальный штраф повышается с 200 тыс. рублей до 1,5 млн рублей. При этом другие, не связанные со штрафами, виды наказания по статье 183 УК РФ остаются прежними: нарушителям грозит до 5 лет принудительных работ и до 7 лет тюремного заключения.


Дропы


Это люди, которые готовы взять на себя ответственность. Как правило, на дропов берут кредиты, оформляют компании и проводят другие серые и черные операции. Нужно понимать, что могут быть разные дропы и разные задачи. Это самый низкий порог входа и, как правило, для таких заданий, оплата максимально низкая. При этом нужно предоставить весь пакет документов и сделать фото с картой. Пример простого задания:


"Оформить дебетовую карту (УБРиР/Промсвязь/Русский стандарт) Классик. Оплата за карту — 7 тысяч за передачу карты и 2 тысячи за каждый день работы."


Следующее объявление намного сложнее. Поэтому предложение существенно отличается и оплата идет 1500 долларов за сделку, но и требования намного выше: возраст от 35 лет, подходящие страны: США, Канада.


Поэтому все зависит индивидуально от конкретного задания.


Есть предложение открыть на себя ФОП в Украине, за это готовы заплатить 8 000 рублей и 4 000 рублей за каждый месяц работы, все расходы и налоги берут на себя.


Есть также предложение для дропов под каршеринг, ФОП, номинальных директоров и т.д. Оплата разная, но ответственность одна и та же и её нужно понимать. Помимо того, что дропа будут таскать коллекторы, банки и всевозможные органы, так ещё в итоге либо возврат долгов с компенсацией либо решетка.


Ответственность: все зависит от того, чем занимался дроп. От этого и стоит смотреть в сторону ответственности. Несколько примеров из судебной практики:

Ленинский районный суд г. Нижний Новгород вынес приговор по уголовному делу № 1-478/2016 привлёк к уголовной ответственности С.В. Шашкину (дроп-номинал-учредитель-руководитель), назначив ей наказание в виде лишения свободы сроком 1 (один) год условно и штрафа в размере 300 000 (трехсот тысяч) рублей, за совершение ей преступлений, предусмотренных пунктом «б» части 2 статьи 173.1 и части 2 статьи 173.2 УК РФ.

Центральный районный суд г. Сочи вынеся приговор по уголовному делу № 1-497/2016 привлёк к уголовной ответственности И.В. Петренко (дроп-номинал-учредитель-руководитель), назначив ему наказание в виде лишения свободы сроком 1 (один) год условно, за совершение им преступления, предусмотренного пунктом «б» части 2 статьи 173.1 УК РФ.

Обнальщики


Обнальщики — люди, которые используют серые либо черные схемы для перевода денег из различных электронных вариантов в наличные. Существует два основных варианта работы по этому направлению. Первый вариант, для более серьезных людей, второй — для школьников.


Рассмотрим первый: за продажу товара должны заплатить 10 миллионов. Вы договариваетесь об обналичивании данных средств, вам дают реквизиты фирмы, которая зарегистрирована на подставных лиц, вы сообщаете их покупателю, он переводит деньги за товар на эти счета, вы забираете их наличными за вычетом процента за услуги обнальщика. Таким образом, вы не платите налоги.


Эта серая схема попадает под статью об уплате налогов. Фирма, которая обналичивает средства, потом делает подставные или фиктивные документы для налоговой либо закрывается с убытком. Как правило, на этом все заканчивается.


Есть более черный вариант: покупатель переводит средства на счет фирмы (владельцем является дроп), платит за обналичивание примерно 15-20 процентов и не поставляет товар. Эта схема попадает под мошенничество.


Второй вариант заключается в обналичивании средств с карт за небольшой процент. Дело в том, что в большинстве случаев нужно светить свое лицо или работать с другими людьми. Это опасно тем, что вас могут поймать и задержать. Как правило, в таких схемах процент достаточно низкий, а вероятность быть пойманным достаточно высокая. Именно поэтому, данная подработка пользуется спросом среди школьников и студентов.


Ответственность в первом случае: статья 198 УК РФ предусматривает следующие виды наказаний для физ. лиц и ИП штраф (100–300 тыс. рублей либо в размере зарплаты (иного дохода) за 1 или 2 года); арест (от 4 до 6 месяцев); лишение свободы (до 1 года).

Во втором случае: лицу, всего-навсего снявшему деньги с поддельной карты через банкомат, грозит вполне реальное уголовное наказание по 174 статье соответствующего кодекса. Если же деньги снимает сам организатор, к нему будет применена статья 174.1 в совокупности со статьей, соответствующей исходному преступлению (тому, в ходе которого были получены сведения о карте или сама карта). Максимальная мера по указанным статьям – 7 лет лишения свободы.

Курьеры


Доставлять можно действительно все, начиная от поддельных медицинских справок и заканчивая крупными партиями наркотиков. В любом случае есть возможный риск, что вас остановят и вам нужно будет предоставить свой автомобиль или сумку для досмотра. И на этом все, прощай свобода) Мы нашли несколько объявлений, которые предлагают работу по доставке товаров. Интересно, что это за нюанс в тексте объявления. Я думаю, это связано с тем, что возможно одежда и обувь куплена на чужие средства с CC.


Иногда могут потребоваться интернациональные курьеры. Вот, например, нужно слетать в Панама-сити. Оплата конечно также соответственная, но не стоит забывать о рисках.

Нужны и такие курьеры, объявлений очень много с разных городов. В основном оплата за один клад. Необходимо оставлять залог. В некоторых объявлениях указан доход за месяц выше 250 000 рублей.

Другие


Я не знал, как можно назвать некоторые предложения. Этот раздел как раз для них. Возможно, часть из них имеет белый и серый оттенок. В эту категорию входят: регистрации в определенных сервисах, открытие карты для себя (бесплатно), заведение аккаунта в букмекерских конторах, покер румах и т.д. Вознаграждения не очень большие, но можно поискать хорошие варианты. Несколько примеров, для более хорошего понимания.

Например, вы зарегистрируете аккаунт для Google Cloud на тестовый период, а кто-то будет использовать его для майнинга. Возможно, ничего так и не произойдет, но вся ответственность будет на вас.


Аналогично с букмекерскими конторами. Компания рассчитывает, что вы поставите несколько ставок, возможно, что-то выиграете или проиграете. Основная цель — получить постоянного клиента. А если поставить это все на конвеер, то дело достаточно невыгодное для БК.


Всё о ДаркНет и намного больше есть в нашем канале: https://t.me/dark3idercartel


Заключение


Весь материал опубликован лишь в ознакомительных целях и не несёт не какого вреда, а так же не призывает читателей к противоправным действиям.
Спасибо за прочтение :)


Это обзор на самые горячие предложения даркнета. Но они не настолько привлекательные, чтобы соглашаться на них. Помни, что один раз сделав ошибку, можно очень долго отвечать и разгребать последствия. Обдумывай по несколько раз, перед тем, как начать что-то делать.

Показать полностью 7

Книги которые не дадут вам уснуть [x5]

Итак, список увлекательных книг, которые заинтересуют как «заядлых чтецов», так и начинающих «книголюбов»:

«Понаехавшая», Наринэ Абгарян


Это трагикомедия о молодой и амбициозной девушке, которая в начале тяжёлых 90-х годов решила покинуть свою родную небольшую горную республику и покорить столицу. И она сразу поняла, что у каждого приезжего, которого автор называет «понаехавшим», Москва своя. Кто-то видит её в миллионах снующих по улицам людей, а кто-то получает возможность с такими людьми сблизиться. И некоторые из них оберегают, защищают, заботятся, помогают, поддерживают и просто любят. Автор книги рассказывает о своём небольшом кусочке той самой «понаехавшей» жизни приезжего, о которой многие коренные жители больших городов не догадываются. И в ней есть место подвигам, самые важные среди которых – это решиться на эмиграцию и принять новое место таким, какое оно есть, и искренне его полюбить. И тогда Москва непременно ответит взаимностью.


«Коллекционер», Джон Фаулз


Это дебютная история автора, и у многих от неё практически леденеет кровь, ведь это настоящий психологический триллер, который будоражит сознание. Сюжет – это судьбы двух людей, связанные между собой. Он – коллекционер бабочек. В его душе пустота, которую он стремится заполнить красотой. И однажды Фердинанд находит себе прекрасную жертву – девушку Миранду. Она словно создана для того, чтобы творить и наслаждаться свободой. А он понимает, что отдаст всё, чтобы обладать ею. И вот, Миранда становится пленницей Фердинанда. Но сможет ли он удержать в стенах замка настоящую Жизнь, Красоту, Свободу и всё самое прекрасное, что может быть в человеческой душе?


История построена на тонких отношениях жертвы и злодея и позволяет переосмыслить многие казавшиеся давно изъезженными сюжеты мировых классиков.


«Форрест Гамп», Уинстон Грум


Это история умственно отсталого парня, которую он сам изложил на страницах ставшей легендарной книги, лёгшей в основу одноимённого фильма. Сюжет можно назвать практически воплощением мифа о той самой «американской мечте», тревожившей умы миллионов молодых людей, живших во второй половине прошлого века. Но в то же время это острая и даже немного жестокая сатирическая пародия на общество того времени, которое не готово было принимать людей, чем-то отличавшихся от основной массы. Форрест Гамп был другим, и поэтому стал объектом насмешек. Но этот мальчик – совсем не безумец. Он иной, и ему доступно то, что другие видеть и чувствовать не могут. Он особенный


«Амстердам», Иэн Макьюэн


Автор книги – это один из представителей «элиты» современной британской прозы. И за произведение, ставшее настоящим мировым бестселлером, он получил Букеровскую премию. Удосужился награды и Виктор Голышев, который перевёл это творение на русский язык. Казалось бы, история проста и весьма актуальна. Но сколько в ней нюансов, сколько мыслей, сколько сомнений! Главные герои – два друга. Один из них – успешный редактор популярной газеты. Второй – гениальный композитор современности, который занимается написанием «Симфонии тысячелетия». И они заключают соглашение об эвтаназии, по условиям которого, если один впадёт в состояние беспамятства и перестанет понимать, что делает, то другой лишит его жизни.


«Поправка 22», Джозеф Хеллер

Хотя с момента выхода первой книги прошло уже больше полувека, это произведение по-прежнему остаётся легендарным и одним из самых популярных, а многие издания включили её в список лучших романов.


Это не совсем обычная история о лётчиках ВВС США, принимавших участие во Второй мировой войне. Все они попадают в абсурдные ситуации, сталкиваются с несуразными людьми и необдуманными действиями, сами совершают непонятные поступки. И всё это связано с некой поправкой №22, которая на самом деле не существует на бумаге, но гласит, что каждый военный, который не желает выполнять боевое задание, вполне нормален и поэтому годен к службе. Но на самом деле в этой истории можно увидеть не столько антивоенный роман, сколько глубокую и глобальную насмешку над современной повседневностью, над обществом и действующими законами.


Телеграмм канал о защите ваших прав, кибербезопасности: t.me/dark3idercartel


Спасибо всем, кто прочёл данную статью. Надеюсь вам так же понравятся эти книги и после прочтения, вы обязательно отпишите в комменты как прочтёте какую-либо из них,а может быть даже и все ))

Показать полностью 5

Как защитить себя от хакеров?

Содержание :
Как хакеры осуществляют проникновение?
Что делать, если взломали компьютер?
Отключаем удаленный доступ к компьютеру
С настоящее время взломы пользовательских компьютеров все больше набирают распространение. Хакеры пытаются получить доступ к чужим устройствам для различных целей – от банальной рассылки спама с вашего электронного адреса до использования личной информации в корыстных целях, а ваша задача – всеми способами защитить ПК. Давайте разберемся, как защитить свой компьютер от проникновения хакеров.

Как хакеры осуществляют проникновение?


Для начала нужно понять, каким образом хакеры могут осуществить проникновение на устройство и какими средствами они получают доступ к вашим файлам и информации, находящимся непосредственно на жестком диске. Только после этого получится защитить устройство.

В большинстве случаев роль взломщика исполняет определенная программа, которая попадает на ваш ПК одним из возможных способов. Проще говоря, вредоносное программное обеспечение чаще всего называют вирусами. Обезопасить свой компьютер от несанкционированного доступа и проникновения в личное пространство вы можете с помощью антивирусной программы. В таком случае система будет вас предупреждать о том, что вы пытаетесь загрузить вредоносное или подозрительное ПО,но даже оно не способно вас защитить так как нужно это вам. Все программы можно разделить на несколько типов по уровню вреда:


1. Черви. Проникновение червя может произойти даже в том случае, если вы ничего не загружаете, а просто посещаете подозрительные сайты. Данная угроза является распространителем других вирусов;

2. Трояны не вредят компьютеру, но могут навредить владельцу устройства, поскольку они позволяют считывать ваши действия (например, нажатия клавиш, вводы паролей и так далее);

3. Вирусы. Проникновение вирусов сопровождается прямым разрушением системы: удаление важных файлов, изменения в настройках, засорение жесткого диска, вывод из строя всего компьютера.

Что делать, если взломали компьютер?

В первую очередь, скопируйте всю важную информацию на сторонний накопитель, который не относится к данному ПК. Если защитить ее на одном устройстве не получилось, то на внешнем носителе она будет в безопасности. Однако перед этим нужно проверить файлы с помощью антивируса на возможные заражения. Если до файлов хакеры не добрались, тогда смело копируйте их на флешку или внешний жесткий диск, а с ПК удаляйте.


После этого необходимо просканировать систему на наличие вирусов и подозрительного ПО. После сканирования отключите систему от интернета и перезагрузите. Если при повторной проверке антивирус не начал бить тревогу, значит, опасность миновала. Для большей надежности используйте только лицензионные антивирусные программы и своевременно обновляйте базы данных. Это поможет надежно защитить вашу систему. Теперь вы знаете, как защитить ПК.


Отключаем удаленный доступ к компьютеру


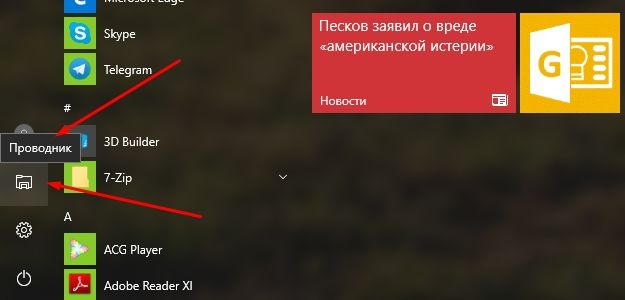
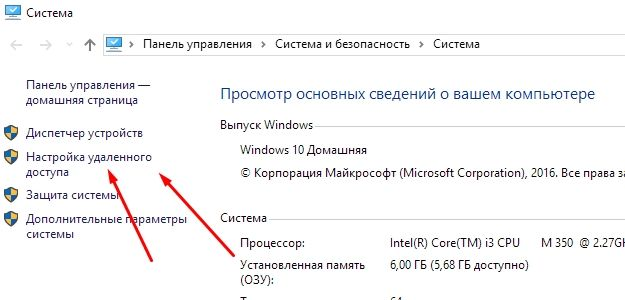
Заходим в меню «Пуск» и заходим в проводник;
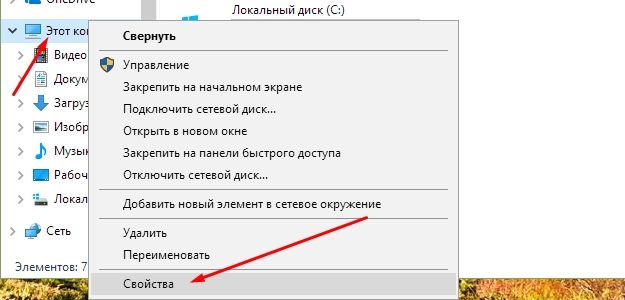
По значку «Мой компьютер» щелкаем правой клавишей мыши и выбираем пункт «Свойства»;
Слева выбираем пункт – «Настройка удаленного доступа»;
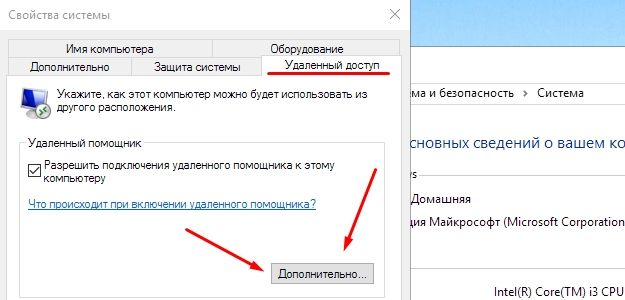
Вкладка «удаленный доступ» нажимаем «Дополнительно»;
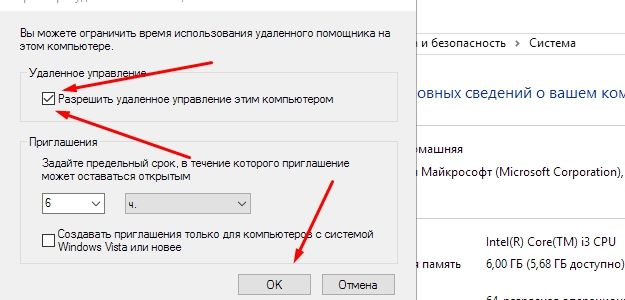
Снимите галочку «Разрешать удаленное управление этим компьютером»;
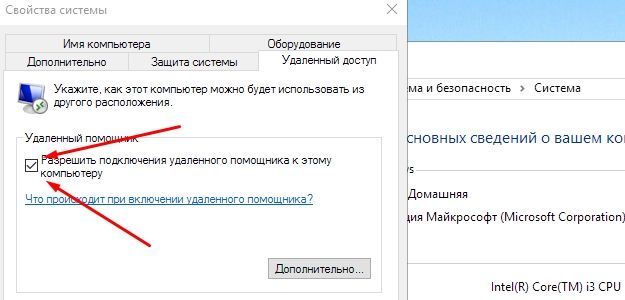
Возвращаемся к окну «Удаленный доступ», и снимаем галочку с пункта «Разрешить подключение удаленного помощника к этому компьютеру»;

Применяем изменения и нажимаем ОК;


Вот и всё, такими лёгкими путями мы хоть немного, но смогли защитить свой ПК от вредоносных файлов и попытки проникновения.


Больше статей о кибер-безапасности вы найдетё здесь: https://t.me/dark3idercartel


Вся информация публикуется исключительно в ознакомительных целях дабы уберечь пользователей от незаконного взлома личных данных и потери информации.


Спасибо всем, кто дочитал до конца и за ваши "лайки" в моих темах.

Надеюсь материал был вам полезен, так же напишите в комментариях ещё способы возможные обезопасить себя от взлома и заноса к себе на ПК / телефон вредоносных ПО, буду рад почитать.
Всем до встречи :)

Показать полностью 12

Как вести канал Telegram в 2019 году и способы продвижения

ВСЯ СТАТЬЯ ЛИШЬ ДЛЯ ОЗНАКОМЛЕНИЯ, НЕ КАКОГО ВРЕДА НЕ НЕСЁТ И НЕ СОБИРАЕТСЯ НАРУШАТЬ ПРОТИВОПРАВНЫХ ДЕЙСТВИЙ НА ЭТОМ РЕСУРСЕ

Что такое канал в Телеграм? Если выразиться метафорически, то это трибуна, с которой оратор вещает перед публикой. Если провести аналогию с социальными сетями, то канал является подобием публичной страницы. Как и в социальных сетях, темп в развитии задаёт живая аудитория, поэтому раскрутка Телеграм канала нацелена на привлечение новых подписчиков. Раскрутка возможна только при качественном контенте на площадке и инвестициях в рекламу,НО,не всегда. Бывают и исключения когда бесплатные методы так же помогают людям выйти в топы и начать получать профит от своей работы и желаемое удовольствие.


Методы продвижения каналов в Телеграм

Определившись с целями и темой канала, опубликовав несколько крутых постов, пользователь сталкивается с серьёзной проблемой – о его проекте никто не знает. К сожалению.


На первый взгляд, мессенджер кажется неким подобием закрытого клуба, где каждый канал является запертой дверью, а ключ к ней приходится доставать на сторонних ресурсах или у третьих лиц. Конечно, есть шанс, что случайный пользователь всё же найдёт канал через поисковую строку, но не стоит надеяться на удачу, а начать работать над продвижением своего проекта.


Методы раскрутки можно разбить на две категории: без вложений и за деньги. Платные способы являются боле эффективными, но финансово затратными. К бесплатным методам не стоит относиться с фанатизмом, но и пренебрегать ими не надо.


Бесплатные методы

Бесплатные методы продвижения канала Телеграм - Сарафанное радио работало во все времена, его значимость сложно преувеличить. Тем более, что с развитием технологий и всеобщей вовлеченностью в мировую паутину новости разлетаются за секунды. Бесплатные методы раскрутки Телеграм канала основаны на том, чтобы ссылку на него увидело как можно больше потенциальных подписчиков. Конечно, речь не всегда идёт о целевой аудитории, но, как говорят, – дарёному коню в зубы не смотрят.


Приглашения

Начав с нуля, первую сотню подписчиков можно набрать из числа своих знакомых. В Telegram есть функция ручного добавления участников на канал из списка контактов. Эта, казалось бы, золотая жила иссякнет после двухсот инвайтов. Сильно не разгуляешься, но зато подписчики не заставят себя долго ждать.


При ручном добавлении у приглашённого пользователя появляется уведомление, которое можно либо закрыть, либо нажать на отметку – «пожаловаться на спам». Если алгоритм Телеграм примет приглашающего за спамера, то ограничит его действия на три дня. Аккаунт не будет заблокирован и с каналом тоже ничего не случится, но в течение трёх дней не будет возможности приглашать новых подписчиков.


Социальные сети

У всех есть профили в социальных сетях, по крайней мере, у подавляющего большинства пользователей Telegram они точно есть. Можно сообщить о своём канале через рассылку сообщений, но делать это нужно деликатно, чтобы не сойти за спамера. Данный способ, скорей всего, одноразовый, так как часто напоминать о себе каждому пользователю из списка контактов – это моветон.


Есть и другой вариант. Можно поместить ссылку на канал в Телеграм в своём профиле, а если ещё и придумать слоган с интригой и призывом перейти по ней, то время от времени канал будет пополняться новыми подписчиками.


На своей странице полезно периодически публиковать посты, дублирующие сообщение на канале или содержащие только его часть, ниже написать несколько слов о своём проекте и пригласить на него подписаться, оставив ссылку.


Сайты в интернете


Существует множество сайтов-каталогов где ваш канал могут опубликовать так же как платно так и бесплатно,не скажу, что сильно большой профит от этого есть, но мы ведь пробуем все бесплатные методы, не так ли? - А значит нужно запихнуть наш канал как можно больше и как можно быстрее , что бы светился по всюду.


Взаимный пиар


Всегда есть проекты на смежную тематику. Владельцы многих каналов будут рады взаимно опубликовать рекламу с целью привлечения новых подписчиков. Предложения о взаимном пиаре можно найти в специальных чатах мессенджера или в группах в социальных сетях.


Мой опыт: это кладбище рекламы. Максимум, что здесь можно получить — это невроз и ненависть ко всему рекламному.

ВКонтакте


Обычно это вымершие паблики вконтакте, где сидят три калеки (два с половиной из которых уже давно забыли, что они там есть, остальная половинка это “собачка”). Некоторые принимают заявки на добавление в телеграмм каталог через “предложить новость”.


Мой опыт: возможно в этом был какой-то смысл когда телеграмм только появился, сейчас там только призраки..


Сайты


Добавляйте свой канал, картинку и описание. Все, кто ищет тематические группы сможет вас найти. Охват хороший, пользоваться удобно.

Мой опыт: особенного всплеска сразу вы не получите, но в долгосрочной перспективе лучше добавиться во все веб-списки. Так же есть ещё огромное количество подобных сайтов!


Платные методы

Ознакомившись с бесплатными способами продвижения канала, становится понятно, что большого притока новых подписчиков ждать не стоит. Для достижения серьёзных результатов придётся сделать финансовые вложения в пиар своего проекта.


Мануалы и руководства по продвижению

Начав поиски рекламной площадки, или людей, оказывающих услуги по продвижению в Telegram, не стоит терять бдительность. Особенно это касается разного рода мануалов по раскрутке. В сети существует множество продавцов мануалов по раскруткеТелеграм канала, которые с удовольствием поделятся своими знаниями после небольшого (или большого) финансового вознаграждения.Перед покупкой следует обратить внимание на отзывы других покупателей или, хотя бы, попросить автора прислать одну главу из мануала бесплатно.


Покупка рекламы

Самый старый, но самый эффективней метод. Покупать рекламу лучше у авторов других каналов, чья тематика подразумевает большую вовлеченность целевой аудитории.Цена не предсказуема, так как пользователи мессенджера общительны и отзывчивы на ссылки, то ценник может варьироваться от одного рубля до двадцати копеек за подписчика.


Найти каналы можно в специализированных чатах мессенджера, группах в социальных сетях или на рекламных биржах, там же можно и сравнить цены. Но на биржах реклама обойдётся в разы дороже, чем без посредника, зато с гарантией размещения.


Боты


Не секрет, что боты в мессенджере востребованы и выполняют разного рода функции. Некоторые каналы покупают ботов, которые исполняют роль мёртвых душ. Также есть боты, которые могут накручивать подписчиков и просмотры. Таким образом, создаётся впечатление востребованности канала, как будь то, кто-то его смотрит, подписывается и покидает.


Конечно, боты никогда не заменять живых подписчиков, например, рекламу на таком канале не продашь, так как сарафанное радио тут же осведомит потенциальных заказчиков о не эффективность покупки рекламы на данной площадке. Не стоит забывать, что мессенджер ещё не густо наполнен русскоязычными каналами, и дурная слава не заставит себя долго ждать.


Покупка подписчиков


Объявления о покупке подписчиков на канал Телеграм то и дело появляются на разных буксах и сайтах фриланса. Цена варьируется от 50 копеек до 3 рублей за подписчика, в зависимости от требований к аккаунту. Нет гарантии, что пользователь не покинет канал после получения оплаты, но и, оставшись, он вряд ли будет заинтересован в публикациях. Такого рода финансовое вложение даже менее эффективно, чем покупка ботов.


Возможные проблемы

К возможным проблемам при раскрутке Телеграм канала можно отнести следующие, наиболее частые ситуации:


● Блокировка. Не стоит злоупотреблять инвайтами, так как это может привести к блокировке аккаунта, а в некоторых редких случаях и канала.

● Покупка рекламы. Априори ни один продавец рекламы не может гарантировать прирост подписчиков, но дать обещание о своевременном размещении рекламного поста он может. Не всегда это обещание остаётся выполнено, поэтому покупка рекламы у пользователей напрямую всегда подвержена риску.


Боты и купленные подписчики могут испортить статистику. Если количество подписчиков канала существенно превышает средний показатель охвата публикации, то это указывает на злоупотребление накруткой.


Вывод о пользе и методах продвижения


Продвижение канала Телеграм является важным пунктом в стратегии его развития. Если раскрутка осуществляется преимущественно через покупку рекламы, то и про бесплатные методы забывать не стоит. Публикация постов, со ссылкой на свой проект, в социальных сетях или добавление канала в каталог ещё никому не были во вред.


Злоупотребление ботами может нанести серьёзный вред каналу, поэтому упор лучше делать на привлечение живой аудитории, которая охотно поделится репостами или ссылкой на интересный канал со своими знакомыми.


Авторский канал о кибер-безапасности, о том, как не попасть на уловки мошенников, мануалы и многое другое : t.me/dark3indercartel


Спасибо всем, кто прочёл мою статью и ознакомился с мануалом.

Статья лишь в ознакомительных целях и не какого вреда не несёт не кому.

Показать полностью 8
11

Почему твоя личная информация в опасности и можно ли уберечь её ?

Вряд ли сегодня можно встретить человека, который бы не обменивался интернет-сообщениями: сотни миллионов устройств ежедневно получают десятки миллиардов сообщений по всему миру. Приложения Telegram, WhatsApp, Skype, Viber, ICQ, Facebook, Google Hangouts и около десятка других мессенджеров предоставляют своим пользователям возможности оперативной коммуникации.


Однако вместе с удобством мгновенного обмена информацией обнаруживается проблема конфиденциальности сообщений. Эта дополнительная осторожность может показаться абсурдной, если задуматься о том, сколько информации мы с радостью предоставляем в Интернете ежедневно. Но есть случаи, когда переписка должна быть полностью конфиденциальной без какой-либо третьей стороны, способной запросто ее нарушить.


Сквозное шифрование, или end-to-end encryption (E2EE), считается панацеей от настойчивых попыток хакеров и силовых ведомств ознакомиться с онлайновой перепиской. Смысл E2EE часто сводится к тому, что ключи хранятся только на устройствах собеседников и не попадают на сервер… но это не совсем так. Давай посмотрим, как в действительности обстоят дела с E2EE, на примере популярных мессенджеров.

Шифрование в мессенджерах


Написать эту статью меня подтолкнуло исследование Obstacles to the Adoption of Secure Communication Tools (PDF). Как выяснили его авторы, «подавляющее большинство участников опроса не понимают основную концепцию сквозного шифрования». Проще говоря, люди обычно выбирают мессенджер сердцем, а не мозгом.


Начнем с того, что E2EE имеет свои особенности в каждом мессенджере. В Signal оно почти образцовое. В WhatsApp формально такое же, как в Signal, за исключением одного очень важного момента: смена основного ключа абонента WhatsApp не блокирует отправку ему сообщений. Максимум можно включить бесполезное уведомление (которое отключено в дефолтных настройках). В Viber сквозное шифрование неактивно по умолчанию, да и появилось только в шестой версии. В Telegram E2EE также используется только в секретных чатах, причем реализованы они довольно странно.


Конфликт Роскомнадзора с Telegram вообще создал отличную рекламу последнему. Рядовые пользователи теперь считают творение Дурова настоящей занозой в спине спецслужб (или чуть пониже нее), которые ничего не могут сделать с пуленепробиваемым инновационным сервисом. Поклонники Telegram сравнивают его с Signal и утверждают о превосходстве первого.


Однако в криптографии не бывает чудес, и особенно — в прикладной.

Многие математически красивые идеи оказываются безнадежно испорчены реализацией, когда удобство и подконтрольность ставят выше безопасности и приватности (а так происходит практически всегда).


Исходно в мессенджерах применялся протокол OTR (Off-the-Record). Он использует симметричное шифрование AES в режиме CTR, протокол обмена ключами DH и хеш-функцию SHA-1. Схема AES-CTR обеспечивает так называемое «спорное» (в хорошем смысле) шифрование и возможность отрицания авторства текста, если его перехватят. Всегда можно сослаться на то, что перехвативший трафик сам изменил шифротекст так, чтобы он соответствовал другому варианту расшифровки той же длины. Например, вместо «сходи за хлебом» получилось «отрави королеву» — технически это возможно, и такое свойство специально заложено в алгоритм.


Протокол OTR выполняет аутентификацию собеседников и шифрует переписку между ними. Он безопасен до тех пор, пока участники разговора регулярно проверяют отпечатки открытых ключей друг друга и противостоят атакам по другим векторам (включая социальный инжиниринг).


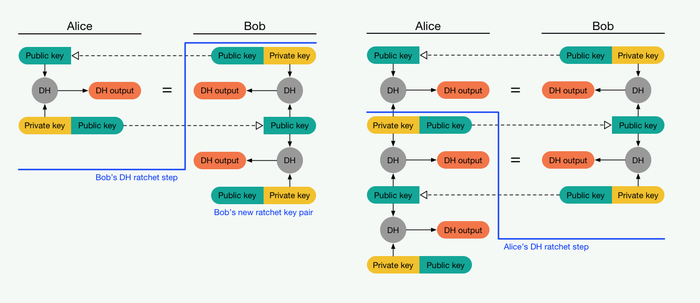
Главный недостаток OTR заключается в том, что после отправки нового ключа требуется дождаться подтверждения от собеседника. Если он офлайн, то связь будет временно невозможна. Одним из выходов стал алгоритм Double Ratchet (DR), разработанный пять лет назад Тревором Перрином и Мокси Марлинспайком в Open Whisper Systems. Сегодня DR используется в Signal, WhatsApp, Viber и многих других мессенджерах, поддерживающих сквозное шифрование по умолчанию или как отдельную опцию (секретные чаты).

Упрощенная схема алгоритма Double Ratchet (источник: signal.org). Алиса и Боб начинают

сессию, обмениваясь публичными ключами

Сквозное шифрование


Схема E2EE использует комбинацию из криптографических систем с открытым и закрытым ключом. Она очевидна в общих чертах и довольно сложна на уровне деталей. В ней используется масса взаимосвязанных ключей, часть из которых обязательно попадает на сервер и, более того, обязательно загружается на него до начала переписки, чтобы ее можно было начать в произвольный момент. Давай рассмотрим ее подробнее.


Начало схемы ты наверняка знаешь, поскольку оно стандартно для всех систем асимметричного шифрования, — генерируется пара ключей. Это необходимо потому, что криптосистемы с одним ключом (вроде AES) использовать в переписке в чистом виде слишком трудно. С ними пришлось бы как-то организовывать защищенный канал для передачи ключа (например, встречаться лично), а потом делать это снова при каждой его смене.


Тут же все как в привычном PGP: есть два собеседника (Алиса и Боб), каждый из которых генерирует свою пару ключей. Затем они обмениваются публичными ключами, сохраняя в тайне парные им секретные. Публичные ключи передаются по открытому каналу (на то они и публичные, пусть перехватывают на здоровье) и служат для двух целей: они позволяют зашифровать сообщение и проверить его подпись. Соответственно, секретные ключи используются для расшифровки и формирования подписи.


Термин «сообщение» используется здесь в широком смысле. Сообщением может быть текст, медиафайл или служебные метаданные, которыми мессенджер обменивается с сервером. Часть этих данных содержит временные метки, состояние клиентского приложения и новые ключи.


Такая криптосистема кое-как работает в электронной почте, поскольку это сервис для доставки отдельных зашифрованных сообщений произвольной длины. Пользуясь им, собеседники не обязаны одновременно быть онлайн. Все сообщения накапливаются на сервере и скачиваются с него по требованию после того, как пользователь успешно пройдет авторизацию. Расшифровка происходит локально при помощи секретных ключей, которые никуда не передаются. Почта с PGP популярна, но работает далеко не идеально.


К сожалению, в чистом виде схема асимметричного шифрования также не годится для мессенджеров, поскольку эти сервисы ориентированы на интенсивную онлайновую переписку в виде цепочки коротких сообщений. Они должны отображаться в строго определенном порядке, а собеседник может в любое время оказаться офлайн и нарушить структуру диалога.


К тому же шифровать множество коротких сообщений одним ключом — плохая идея. Всего за день переписки их создаются сотни (если не тысячи). Во многих сообщениях количество шифротекста минимальное и предсказуемое (смайлик, стикер). Также у них есть стандартные заголовки, которые упрощают криптоанализ.


Особенность переписки в мессенджерах в том, что из-за типовых метаданных за короткое время атакующий может перехватить большой объем предсказуемого шифротекста.

Его львиная доля будет соответствовать известному открытому тексту. Если она будет шифроваться одним ключом, то при успешной атаке окажутся скомпрометированными все ранее написанные сообщения, и даже те, которые собеседники напишут в будущем.


Чтобы этого не происходило, в мессенджерах предусмотрены такие свойства, как прямая и обратная секретность. Они подразумевают невозможность прочитать отправленные ранее и написанные в будущем сообщения, имея на руках только текущий ключ шифрования. Для этого используется многослойное шифрование с переходом от асимметричной к симметричной криптографии и дополнительные ключи с разным временем жизни.


Диффи, Хеллман! Дайте три!


Из открытой документации известно, что в Telegram аутентифицированное распределение ключей обеспечивает классический протокол Диффи — Хеллмана (DH). Он создает мост между асимметричным (RSA) и симметричным (AES) шифрованием, давая возможность энному количеству собеседников вести зашифрованную переписку, передав только публичные ключи по открытому каналу. Для этого в нем генерируются сессионные ключи, представляющие собой общий секрет или общий эфемерный ключ. Он вычисляется на основе секретного ключа одного собеседника и публичного ключа другого. Эфемерные ключи аутентифицируются долговременными открытыми ключами.


В DH канал передачи может быть не защищен от прослушивания (пассивного наблюдения), но обязан иметь защиту от атаки подмены. Если атакующая сторона может подменить трафик (выполнить активную атаку MITM), то вся схема летит к черту.


Поэтому для своего мессенджера Signal компания Open Whisper Systems использует метод тройного преобразования Диффи — Хеллмана X3DH c Curve25519 (эллиптическая кривая Бернстайна для быстрого DH) или X448. В качестве других криптографических примитивов в X3DH используется HMAC-SHA-256 и AES-256.


Протокол Extended Triple Diffie — Hellman устанавливает общий секретный ключ между двумя сторонами, которые взаимно аутентифицируют друг друга на основе открытых ключей.

Дополнительно ключи сверяются сразу после установки сессии и перед началом передачи сообщений. Это сводит к минимуму риск MITM-атак, делая их очень сложными.


В X3DH используются четыре типа ключей, три из которых постоянно меняются:


IK (identity keys). Секретные ключи, которые создаются один раз и служат основой для формирования всех остальных;

EK (ephemeral key). Эфемерный ключ, который нужен для проверки личности собеседника (без разглашения истинной);

SPk (signed public key, signed proof of knowledge) — по сути, это эфемерный ключ, подписанный секретным. Обычно в мессенджерах он меняется с частотой от одного дня до недели. Иногда вместо времени жизни SPk задают число сообщений, после которого он меняется;

OPK (one-time public key) — одноразовый эфемерный ключ. Он создается отправителем перед установкой сеанса связи и удаляется сразу после успешного «рукопожатия» (handshake).


Наследие Enigma


Смена вспомогательных ключей в X3DH происходит по алгоритму Double Ratchet. Он пришел на смену OTR и ввел понятие цепочки, или пула, ключей. На случай, если собеседник будет офлайн, предусмотрено создание пула OPK. Несколько разовых эфемерных ключей заранее загружаются на сервер и расходуются по мере общения. Это позволяет серверу принимать зашифрованные сообщения, аутентифицируя их отправителя по новой паре ключей, даже когда получатель не в сети. Если пул OPK исчерпан, то сервер использует запасной EK.


Название «двойной храповик» — отсылка к устройству шифровальной машины Enigma с зубчатыми колесиками, которые исключали обратное движение и повторное использование прежних значений. Цифровая аналогия в том, что DR используется для генерирования новых эфемерных ключей, которыми шифруется следующее сообщение (или небольшая порция сообщений). При этом эфемерные ключи гарантированно отличаются, не повторяют предыдущие и не могут быть предсказаны за разумное время атаки.


На X3DH основан протокол TextSecure, который позже был переименован в Signal. В чистом или слегка модифицированном виде протокол Signal используется в одноименном мессенджере, а также в WhatsApp, Viber и других. Разработчики могут давать протоколам собственные названия, но по сути это все тот же X3DH с варьирующимся набором хеш-функций, ГПСЧ и иных криптографических примитивов.

Проблема групповых чатов


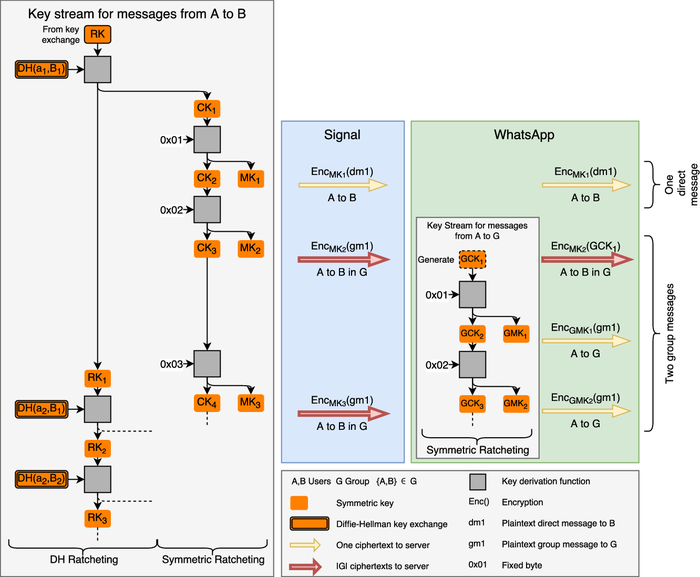
Организация групповых чатов в мессенджерах подробно разобрана в свежей статье «More is Less: On the End-to-End Security of Group Chats in Signal, WhatsApp, and Threema» (PDF). Приведу основные выводы из нее.


Наш систематический анализ выявил, что целостность коммуникаций (представленная целостностью всех сообщений) и групповая принадлежность (определяемая возможностью членов группы управлять ими) не имеют end-to-end-защиты.


Кроме того, мы показали, что обратная секретность (ключевое свойство безопасности) не сохраняется при использовании протокола Signal для групповых чатов.

Пояснение: краеугольный камень сквозного шифрования — аутентифицированное распределение ключей по классическому или усиленному протоколу DH. Оно работает только для двух собеседников, формирующих общий секрет. Ожидаемо, что в мессенджерах DH не используется в групповых чатах, а структура обмена сообщениями в них лишена основных криптографических свойств.

Шифрование в групповых чатах. A — отправитель, B — получатель, G — группа пользователей


Странности Telegram


С Telegram все покрыто завесой тайны. О протоколе MTProto 2.0 есть только частичные сведения. Его внешний аудит не выполнялся, а опенсорсная модель Telegram используется в сильно искаженном виде и исключительно с маркетинговыми целями. Ниже я поясню, почему так считаю.


Судя по официальному описанию, все недоставленные сообщения временно (мы надеемся) хранятся на серверах Telegram, которые часто разбросаны по миру и объединены в виртуальное облако. Они синхронизируются между собой, чтобы упорядочить и доставить сообщения одному или нескольким (в случае группового чата) собеседникам в определенном порядке, как только они появятся в сети.


Поэтому шифрование делится на два этапа: на участках клиент — сервер и сервер — сервер


Это обычная схема, но в ней странно то, что прямое соединение клиентов не используется вообще никогда.

В Telegram трафик передается через серверы даже при открытии секретного чата, для которого логичнее было бы сделать P2P-соединение. Напрашивается вывод, что без постоянного использования серверов Telegram связь в этом мессенджере вообще не работает. Другие мессенджеры могут использовать свои серверы только на начальном этапе — для сопоставления текущих IP-адресов собеседников и организации между ними прямого соединения. Telegram так не умеет, и это чертовски похоже на MITM by design.


Почему-то все рассуждения о стойкости MTProto 2.0 крутятся вокруг того, что алгоритм DH надежно защищает от перехвата. Это не так.


Алгоритм Диффи — Хеллмана как раз уязвим для атаки MITM. Более того, в случае Telegram он, вероятно, дополнительно ослаблен на уровне ГПСЧ.


Проблема в том, что клиентское приложение Telegram руководствуется очень невнятной оценкой энтропии. Вместо того чтобы локально генерировать псевдослучайные числа и отсеивать качественные простые, клиент запрашивает их с сервера. Что за ГПСЧ используется на сервере, насколько удачные простые числа он генерирует и нет ли на сервере механизмов избирательной отправки простых чисел с определенными свойствами отдельным клиентам — вопросы без ответа. Клиентское приложение лишь выполняет проверку присланного случайного числа, причем упрощенную, поскольку на тщательный тест prime numbers за разумное время у смартфона банально не хватит вычислительных ресурсов.


Другой частый аргумент в пользу безопасности Telegram — открытые исходники.


Однако в них нет исходного кода серверной части, а код клиентской обычно неактуален. Репозитории Telegram обновляются с большой задержкой (разве что урезанная веб-версия более-менее живая), и в них всегда лежат только старые версии. Нет даже возможности проверить, действительно ли из исходников компилируется то, что сейчас раздается как готовый дистрибутив.


Поэтому говорить про аудит мессенджера фактически бессмысленно. Пока специалисты несколько месяцев копаются в старом коде, выйдет десяток новых версий Telegram, где будут переписаны огромные куски кода. Чтобы сделать уязвимой всю систему шифрования, достаточно замены одного байта — например, одного условного перехода.


Хакатоны, которые устраивает Дуров, не заменят аудит, поскольку ничего не доказывают. В их заданиях создается искусственная ситуация, в которой у атакующей стороны есть только одно зашифрованное сообщение. В реальной жизни таких ограничений нет и для атаки на мессенджер есть множество других векторов.

Тысяча и одна уязвимость


Signal — один из немногих мессенджеров, чей протокол проходил внешний аудит (PDF). Отчет о его результатах очень объемный, поэтому процитирую главные выводы в своем переводе.


Наш анализ показывает, что [протокол] Signal удовлетворяет стандартным криптографическим предположениям и свойствам безопасности. Мы не обнаружили серьезных недостатков в его дизайне, что очень обнадеживает. При реальном использовании Signal остаются неопределенности. Поэтому невозможно сказать, всегда ли [приложение] Signal достигает заявленных целей.


Нужно осознавать, что анализ протокола передачи сообщений — важный этап аудита, но далеко не единственная составляющая безопасности. Любой мессенджер работает в реальной и очень уязвимой среде. Обычно он запускается на не самой свежей версии Android, параллельно с сотней левых приложений (часть из которых наверняка злоупотребляют разрешениями или даже содержат троянские закладки), а сам аккаунт привязан к номеру мобильного телефона.


Огромная брешь заключается в том, что коды подтверждения приходят в SMS.


Их можно перехватить через известную уязвимость в протоколе сотовой связи SS7. Так атакующий получит доступ ко всей переписке, не зная ключей шифрования и даже не пытаясь взломать Signal/Proteus/MTProto/другойсекьюрныйпротокол. Сервер мессенджера сам сменит ключ и услужливо дешифрует последнюю переписку (как минимум, недоставленные сообщения). Даже твои стикерпаки восстановит. Главное же — удобство, верно?


Еще одна зияющая дыра в модели безопасности — push-уведомления.


Без них ты не узнаешь, что тебе пришло сообщение, пока вручную не запустишь мессенджер. С ними ты превращаешь сервер push-уведомлений в легализованного «человека посередине». Например, чтобы в iMessage работали уведомления, он отправляет ключи шифрования на серверы Apple. Уже они выполняют аутентификацию пользователей и (как минимум) дешифровку заголовков сообщений. Восстанови учетку Apple на другом устройстве, и ты получишь все как было — вплоть до переписки и паролей от Wi-Fi. Почти такая же ситуация с серверами Google и Microsoft. Или ты еще веришь в сквозное шифрование с привязкой к номеру мобильного и основному аккаунту на смартфоне?


Проблема небезопасного управления ключами и большой поверхности атаки касается вообще всех мессенджеров.


WhatsApp, Viber и многие другие позволяют создавать копии переписки (в том числе облачные) и не шифруют метаданные (а иногда сам факт разговора важнее его содержания). У Signal дела обстоят чуть лучше, но и его я не считаю идеальным мессенджером по целому ряду причин:


Во-первых, Signal также использует гугловский сервис push-уведомлений. Поэтому на смартфоне без сервисов Google (например, все китайские модели для внутреннего рынка без GApps) он просто не работает.

Во-вторых, для голосового общения в Signal используется закрытый сервер RedPhone.

В-третьих, Signal (как и многие другие мессенджеры) позволяет открыть параллельную сессию на другом устройстве, просто отсканировав QR-код.

В-четвертых, на HITBSecConf2017 рассказали (PDF) про ряд концептуальных проблем Signal и продемонстрировали успешную атаку на него.

XMPPP


Как видишь, сторонним и тем более проприетарным мессенджерам доверять сложно, даже если их рекомендовали Сноуден, Ассанж и EFF. Поэтому некоторые организуют общение через свой мессенджер — с опенсорсом и плагинами. Для простой переписки годится плагин OTR, но он не поддерживает групповые чаты. Есть родственные протоколы mpOTR и GOTR, в которых добавлена эта функция.


Так или иначе, для коллективного общения удобнее использовать открытый протокол XMPP (Extensible Messaging and Presence Protocol), который ранее назывался Jabber. XMPP переводится как «расширяемый протокол обмена сообщениями и информацией о присутствии», это очень емкое название. Открытость означает полную доступность исходных кодов. Ты можешь поднять свой сервер XMPP, ни от кого не зависеть и ничего за это не платить. Также есть уйма готовых серверов и клиентов на любой вкус — например, десктопный Pidgin и Xabber для Android.


Расширяемость подразумевает возможность передачи не только текста, но и данных другого типа, а также добавление разных функций и схем шифрования.

Например, по XMPP легко передать голосовые сообщения, видео и файлы, при желании зашифровав их средствами TLS или PGP. Не так давно на базе XMPP был создан протокол расширения OMEMO, в котором используется тот же DR от Open Whisper Systems, что и в Signal и WhatsApp, но без прочих недостатков последних.


Выводы


В современных мессенджерах заявлена поддержка сквозного шифрования, но часто оказывается, что она реализована со странностями. К тому же в их коде много других дыр, которые были оставлены случайно либо намеренно. Последнее куда вероятнее, если учесть, сколько денег и труда профессионалов было вложено в их разработку. Я стараюсь соблюдать баланс между комфортом и привычным наслаждением паранойей. Использую разные мессенджеры (какие удобнее моим собеседникам), но никогда не веду через них действительно приватных бесед. Для этого есть множество опенсорсных альтернатив. Помимо Xabber, пользователям Android я бы рекомендовал присмотреться к Conversations — свободному XMPP-клиенту с поддержкой OTR, OMEMO, openPGP и SOCKS5.


Больше сливов,мануалов и схем на канале telegram: t.me/dark3idercartel


Статья была подана вам в ознакомительных целях и не как не призывает вас к противоправным действиям.

Спасибо всем, кто ознакомился с этой статьей и поддержал меня в написании моих предыдущих статей !
Показать полностью 7
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества