0 просмотренных постов скрыто


Приватный ключ утекает раньше Шора: nonce, скрытые каналы и иллюзия изоляции на пути Bitcoin к постквантовой криптографии
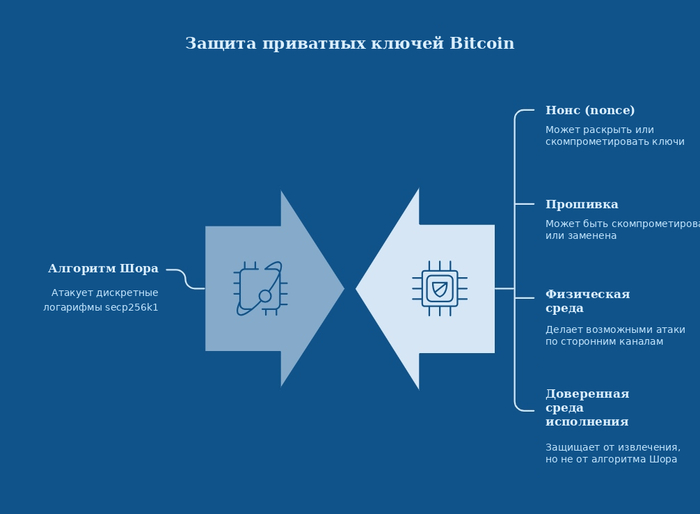
В данной научно-исследовательской статье мы рассмотрим угрозы безопасности приватного ключа, связанные как с математическими аспектами криптографии (ECDLP и алгоритмом Шора), так и с особенностями реализации подписи (nonce, клептографией, побочными каналами и TEE). Обсуждение постквантовой безопасности Bitcoin обычно сводится к одному вопросу: когда квантовый компьютер, выполняющий алгоритм Шора, решит задачу дискретного логарифмирования на кривой secp256k1 и восстановит приватный ключ d из открытого ключа Q = d·G. Это важный вопрос, но он описывает только одно направление атаки, причём не самое близкое. История криптографии показывает, что ключи чаще теряют из-за ошибок реализации, чем из-за взлома математики: из-за плохого генератора случайных чисел, повторного nonce, скрытой закладки в прошивке, утечки по побочному каналу или скомпрометированной доверенной среды.
Центральный тезис статьи такой: безопасность приватного ключа определяется двумя независимыми величинами — стойкостью математической задачи и надёжностью реализации, которая работает с ключом. Постквантовая миграция на ML-DSA (FIPS 204) или SLH-DSA (FIPS 205) повышает стойкость математики к квантовому противнику. При этом она не убирает скрытые каналы, клептографические закладки и ошибки в обращении со случайностью. Если реализация подписи злонамеренная или неисправная, алгоритм на решётках раскроет ключ так же, как и ECDSA. Изменятся только размер утекающих данных и способ утечки.
Проблема хорошо видна на уравнении подписи ECDSA. Для хеш-представителя сообщения e, nonce k, координаты r = x(k·G) mod n и приватного ключа d выполняется:
s · k ≡ e + d · r (mod n)
Это одно линейное сравнение с двумя секретами, d и k. Пока k равномерно случаен, уникален и недоступен противнику, уравнение ничего не сообщает о ключе. Достаточно раскрыть nonce, повторить его, внести в него структуру или смещение либо исказить вычисления сбоем — и восстановление d сводится к линейной алгебре по модулю n. Для этого не нужно решать ECDLP и не нужен квантовый компьютер. Поэтому nonce в ECDSA — это ещё один секрет, такой же критичный, как сам ключ, а не служебный параметр.
Статья состоит из пяти взаимосвязанных исследований. Каждое рассматривает одну грань общей модели угроз: физическую изоляцию, клептографию, скрытые каналы, доверенные среды исполнения и nonce как узкое место ECDSA. Ниже приводятся мотивация, гипотезы и границы применимости каждого исследования, а затем общая методология.
1. Физическая изоляция не спасает приватный ключ: от скрытых каналов BeatCoin до постквантовой безопасности криптокошельков
Физическую изоляцию (air-gap) обычно считают предельной защитой холодного хранения: устройство без сетевых интерфейсов якобы не может передать ключ наружу. Работа BeatCoin (Гури, arXiv:1804.08714) опровергает это предположение. Вредоносная программа на изолированном компьютере может модулировать излучение, акустику, свечение индикаторов и другие физические параметры и тем самым создать канал передачи данных со скоростью от единиц до сотен бит в секунду. Модель угроз здесь меняется принципиально: противнику не нужно ломать криптографию, ему достаточно заставить носитель ключа «говорить».
В исследовании разделены две угрозы, которые в публичных обсуждениях часто смешивают: (а) эксфильтрация уже существующего ключа с заражённого офлайн-устройства и (б) математическое восстановление ключа квантовым противником, против которого и разработаны FIPS 203/204/205. Проверяемая гипотеза H1 формулируется так: замена ECDSA на постквантовую подпись не останавливает эксфильтрацию существующего ключа. Для количественной оценки используется простая и наглядная модель: время утечки равно числу битов полезной нагрузки, делённому на скорость канала.
Расчёт показывает неочевидный результат. Если вредоносная программа похищает 32-байтовое начальное значение (seed) ML-DSA, из которого детерминированно разворачивается вся ключевая пара, время утечки совпадает со временем кражи 32-байтового скаляра ECDSA. При 480 бит/с это около 0,53 с, при 1 бит/с — 256 с. Если похищается развёрнутый секретный ключ ML-DSA-44 размером 2560 байт, медленным каналам нужно примерно в 80 раз больше времени. Для быстрых каналов, например USB или AirHopper, это по-прежнему секунды. Постквантовая криптография меняет размер полезной нагрузки, но не закрывает канал. Отсюда первый методологический вывод: защита конечного устройства, контроль периферии и подавление побочных каналов остаются обязательными при любом алгоритме подписи.
2. Клептографические утечки ECDSA в офлайн-кошельках Bitcoin и постквантовая миграция: проверяемое исследование доверия к nonce
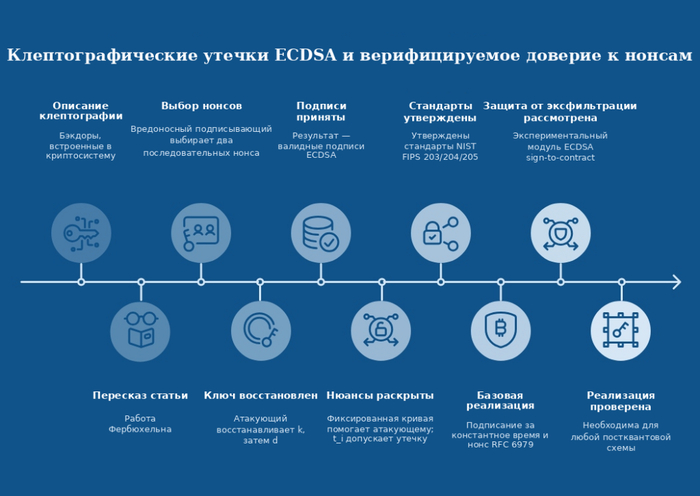
Если в первом исследовании ключ уходит через физический канал, то клептография превращает в канал утечки сами подписи. Клептография, описанная Янгом и Юнгом и развитая для ECDSA в работе Verbücheln (arXiv:1501.00447), изучает закладки, которые встраиваются в криптосистему так, что её выход остаётся формально корректным и вычислительно неотличимым от честного. Злонамеренный подписант выбирает последовательные nonce c1, c2 так, чтобы c2 = PRNG(Z), где Z = (c1 − w·t)·G + (−a·c1 − b)·Q. Здесь Q — открытый ключ атакующего. Только атакующий, владеющий соответствующим секретом, может по двум опубликованным подписям восстановить nonce, а затем и приватный ключ жертвы: d = (s·k − e)·r−1 mod n.
Эта атака особенно опасна для офлайн-кошельков. Все подписи проходят стандартную проверку, блокчейн их принимает, и ни один внешний наблюдатель без секрета атакующего не может отличить заражённое устройство от честного. Исследование показывает, что корректность подписи не свидетельствует о добросовестной генерации nonce. Анализ также выявляет две оговорки к исходной работе. Фиксированная кривая secp256k1 облегчает задачу атакующего. Протокол с контролирующей стороной, который упоминается в работе как контрмера, сам допускает утечку через выбор параметров ti.
Отсюда защитная парадигма: доверие к nonce нужно сделать проверяемым. Вместо атакующего инструмента исследование использует эталонную реализацию libsecp256k1 (Bitcoin Core) с подписанием за постоянное время и детерминированным nonce по RFC 6979, собранную из тега выпуска с GPG-подписью. В качестве протокольной защиты рассматривается механизм sign-to-contract / anti-exfil из secp256k1-zkp: хост-компьютер вносит собственную случайность в nonce устройства и затем проверяет, что подпись действительно её учитывает. Клептографическая угроза и квантовая угроза ортогональны. Первая атакует доверие к реализации, вторая — математическую основу. Поэтому переход на FIPS 204 сам по себе не устраняет клептографию, и проверка реализации нужна в любой постквантовой схеме.
3. Скрытые каналы в ECDSA и Bitcoin: почему офлайн-кошелёк может раскрыть ключ и что это означает для постквантовой миграции?
Третье исследование обобщает выводы первых двух и рассматривает подпись как канал связи с ненулевой пропускной способностью. Каждая подпись ECDSA содержит около 256 бит, которые выбирает подписант. Любая свобода выбора, будь то случайный nonce, выбор между s и n − s или порядок операций, потенциально может нести скрытые данные. Офлайн-кошелёк, который физически ничего не передаёт, всё равно публикует в блокчейне результат своей работы, то есть подписанные транзакции. Именно они и становятся носителем утечки.
Основной вопрос исследования — что именно можно проверить у кошелька, которому мы не доверяем. Можно проверить, что используемая библиотека собрана из зафиксированного коммита, проходит тестовые векторы и исчерпывающие тесты на малых группах точек кривой, а её детерминированный nonce совпадает с эталоном RFC 6979. Нельзя только по выходным данным доказать, что в прошивке конкретного устройства нет закладки. Поэтому в работе предложен контрольный список аудита: фиксация коммита или тега, воспроизводимая сборка, проверка тракта подписания на соответствие RFC 6979 или гибридной схеме с дополнительной случайностью, проверка тестовых векторов и отказ от повторного использования адресов.
Для постквантовой миграции вывод очевиден. ML-DSA тоже использует внутреннюю случайность (в «hedged»-режиме), а свобода выбора внутри подписи остаётся. Это значит, что те же требования к аудиту, детерминизму и воспроизводимости нужно переносить на FIPS 204/205 с первого дня внедрения. Риск реален: в октябре 2026 года в обёртке liboqs-python была исправлена уязвимость, при которой слишком короткий открытый ключ дополнялся нулями и позволял подделать подпись ML-DSA. Ошибки реализации угрожают и постквантовым алгоритмам.
4. Между Шором и криптокошельком: может ли модульная TEE стать средством миграции транзакций блокчейна Bitcoin на постквантовую криптографию?
Четвёртое исследование рассматривает архитектурный вопрос: можно ли построить кошелёк так, чтобы замена алгоритма подписи была штатной операцией обновления, а не перепрошивкой устройства. Основой служит проект модульного кошелька на Android и OP-TEE (arXiv:2506.17988). В нём криптографические движки отдельных блокчейнов размещаются в изолированных доверенных приложениях (Trusted Applications, TA) за таблицей виртуальных функций (VFT). Гипотеза H1 формулируется так: если алгоритм подписи находится в TA за VFT, переход от ECDSA к ML-DSA сводится к обновлению модуля по беспроводной связи (OTA).
Критический анализ отделяет то, что TEE решает, от того, что она решить не может. Изоляция TEE защищает от извлечения ключа из нормального мира, но не защищает математику. Если открытый ключ опубликован в блокчейне, алгоритм Шора восстановит d независимо от того, где хранится секрет. Алгоритм Гровера даёт для SHA-256 лишь квадратичное ускорение перебора. Уязвимость зависит от типа выхода: P2PKH скрывает открытый ключ до первой траты, а Taproot (P2TR, BIP 341) размещает модифицированный ключ в выходе сразу. Черновик BIP-360 (P2MR) убирает путь расходования по ключу, но сам по себе не выбирает постквантовую подпись.
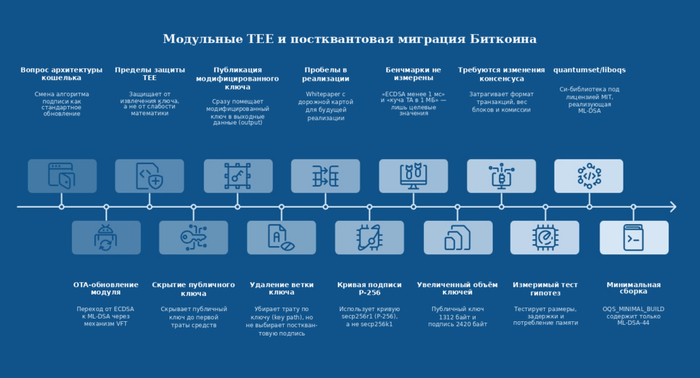
Исследование также указывает на пробелы исходной работы. Это проектная статья с планом реализации на будущее: в её демонстрационном TA подпись выполняется на кривой secp256r1 (P-256), а не на secp256k1, и кода замены на PQC нет. Показатели «ECDSA менее 1 мс» и «куча TA 1 МБ» являются целевыми значениями, а не результатами измерений. Главное ограничение лежит вне TEE. Размеры ML-DSA-44 — открытый ключ 1312 байт, подпись 2420 байт — примерно в 40 и 38 раз больше сжатого ключа (33 байта) и подписи (64 байта) secp256k1. Поэтому миграция затрагивает формат транзакций, вес блока и комиссии, то есть консенсус, а не только прошивку кошелька. Эксперимент на liboqs (минимальная сборка только с ML-DSA-44) проверяет измеримую часть гипотезы: размеры, задержки и потребление памяти.
5. Nonce как узкое место ECDSA: классические атаки и квантовый горизонт
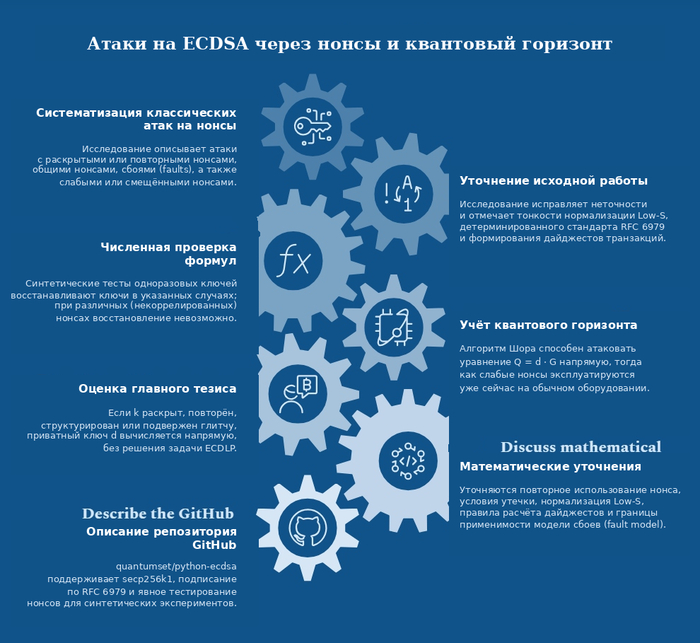
Пятое исследование даёт математическую основу всей статьи. На основе препринта Buchanan, Gilchrist и Finlow-Bates «Методы взлома ECDSA» (arXiv:2504.07265) систематизированы классические атаки, в которых приватный ключ восстанавливается через nonce:
раскрытый nonce: одной подписи и известного k достаточно, чтобы вычислить d = r−1(k·s − e) mod n;
повторный nonce: две подписи с одинаковым k и разными дайджестами дают d = (h1·s2 − h2·s1) / (r·(s1 − s2)) mod n;
два ключа с общими nonce: система из четырёх уравнений с четырьмя неизвестными (x1, x2, k1, k2), однозначно разрешимая при полном ранге матрицы коэффициентов по модулю n;
атака через сбой: алгебраическая модель с неизменными хешем и k и искажённым r, которая даёт d при ненулевом знаменателе;
слабый или смещённый nonce: решёточные методы (LLL, задача о скрытом числе), которым нужна явно заданная модель утечки. Это направление сформулировано как открытый эксперимент.
Исследование уточняет и исходную работу. В препринте исправлены редакционные неточности: в уравнении (22) повторяется H(M1) вместо H(M2), а в (19) и (21) скаляр r отождествлён с точкой k·G. Отмечены тонкости, важные для криптоаналитика. Значения k и n − k дают одинаковое r, поэтому нормализация Low-S может исказить наивный расчёт. Двукратная подпись одного дайджеста по RFC 6979 не порождает двух независимых уравнений. Дайджест транзакции Bitcoin требует сериализации sighash по правилам протокола. Все формулы проверены численно на синтетических одноразовых ключах, и контрольные случаи с различными k ожидаемо не дают восстановления.
Отдельно рассматривается «квантовый горизонт». 256-битное пространство скаляров соответствует примерно 128 битам стойкости против универсальных классических атак на ECDLP с квадратнокорневой сложностью. Квантовый алгоритм типа Шора атаковал бы Q = d·G напрямую, без всякого дефекта nonce. Оценки ресурсов зависят от архитектуры и модели отказоустойчивости, и число логических кубитов нельзя приравнивать к физическому размеру машины. Классический и квантовый векторы при этом несимметричны: квантовый компьютер взломал бы криптографию на кривой, но не исправил бы повторяющийся k. Слабый nonce эксплуатируется уже сегодня и на обычном оборудовании.
Классификация угроз и предел возможностей постквантовой миграции
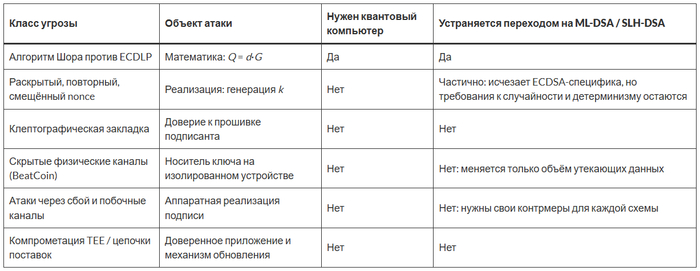
Таблица 1. Угрозы приватному ключу и вклад постквантовой миграции в их устранение.
Цель, исследовательские вопросы и методология
Цель работы — построить единую модель безопасности приватного ключа, которая учитывает квантовые атаки на математическую основу и классические инженерные атаки на реализацию, и обосновать многоуровневую защиту для этапа перехода Bitcoin на постквантовую криптографию. Работа отвечает на четыре исследовательских вопроса:
Какие угрозы приватному ключу сохраняются после замены ECDSA на стандартизованные NIST постквантовые подписи?
Какие свойства генерации nonce можно проверить извне, а какие требуют доверия к реализации, воспроизводимой сборке и протоколам anti-exfil?
Достаточно ли модульной архитектуры TEE для «горячей» замены алгоритма подписи и где лежат ограничения со стороны протокола Bitcoin?
Каков реальный вклад классических атак на nonce в риск компрометации ключа по сравнению с гипотетическим квантовым противником?
Методология построена на принципе проверяемости и опровержимости. Для каждой гипотезы заданы условия, при которых она считается опровергнутой, а утверждения исходных работ отделены от результатов собственных измерений и от целевых значений. Эксперименты воспроизводятся в Linux, macOS, WSL2 и Google Colab на открытых библиотеках liboqs, libsecp256k1, secp256k1-zkp и python-ecdsa. Все программные листинги и команды приведены в исходном виде. Этические рамки строгие: используются только синтетические одноразовые ключи, сгенерированные в лаборатории, настоящие кошельки и ключи не затрагиваются, атакующие инструменты против третьих лиц не разрабатываются. Учебный код с переменным временем выполнения и python-ecdsa явно непригодны для защиты реальных средств.
Далее пять исследований излагаются последовательно: от физического уровня (скрытые каналы изолированных устройств) через уровень реализации (клептография, nonce, аудит) к архитектурному (модульная TEE). Завершает статью математический анализ nonce как узкого места ECDSA на фоне квантового горизонта.
Инженерия безопасности, аппаратные утечки и скрытые каналы за пределами алгоритмов
Данные научно-исследовательские работы показывают, что квантовая угроза — не единственная проблема для криптокошельков и блокчейн-инфраструктуры. Они исследуют клептографические утечки ECDSA, скрытые каналы, атаки на одноразовые параметры (nonce), аппаратную изоляцию (TEE) и физическое отключение от сетей. Это критически важно, потому что постквантовая миграция не устранит эти угрозы: даже с новыми алгоритмами неправильная генерация nonce или скомпрометированная TEE могут привести к краже приватных ключей. Наша важнейшая задача — создать комплексную модель безопасности приватного ключа, учитывающую как квантовые, так и классические инженерные атаки, и предложить многоуровневую защиту.

Video screencast PQ_airgap_liboqs_kit: https://youtu.be/p6_5GjMT22M?t=81
1. Физическая изоляция не спасает приватный ключ: от скрытых каналов BeatCoin до постквантовой безопасности криптокошельков
Физически изолированный кошелёк может раскрыть ключ через скрытые каналы; квантовая угроза — лишь одна из двух.
PQ_airgap_liboqs_kit — Физическая изоляция не спасает приватный ключ: набор экспериментов с liboqs
Статья разделяет две угрозы: (а) эксфильтрацию существующего ключа с заражённого офлайн-компьютера (BeatCoin, Guri, arXiv:1804.08714) и (б) математическое восстановление ключа квантовым противником, против которого направлены FIPS 203/204/205. Проверяемое утверждение H1: замена ECDSA постквантовой подписью (PQC) не останавливает эксфильтрацию существующего ключа.
Выбранный репозиторий: quantumset/liboqs (библиотека на C, лицензия MIT) с Python-обёртками из quantumset/liboqs-python . Он реализует ML-DSA (FIPS 204), ML-KEM (FIPS 203) и SLH-DSA (FIPS 205), обеспечивая постквантовую часть эксперимента реальными размерами ключей и подписей и измерениями времени. Авторы указывают, что библиотека предназначена для исследований и прототипирования, а не для защиты конфиденциальных данных в промышленной эксплуатации. Здесь не выполняется никакая атака: эксфильтрация представлена исключительно арифметической моделью со скоростями передачи из научной работы.
Ключевая мысль: время эксфильтрации = число битов полезной нагрузки / битовая скорость канала. Если вредоносная программа крадёт 32-байтовое начальное значение ML-DSA, время такое же, как в случае ECDSA. Если она крадёт развёрнутый секретный ключ ML-DSA-44 размером 2560 байт, медленным каналам требуется примерно в 80 раз больше времени, но для быстрых каналов (USB, AirHopper) счёт по-прежнему идёт на секунды. PQC не закрывает канал.
Установка:
Google Colab (новая ячейка, добавьте префикс !)
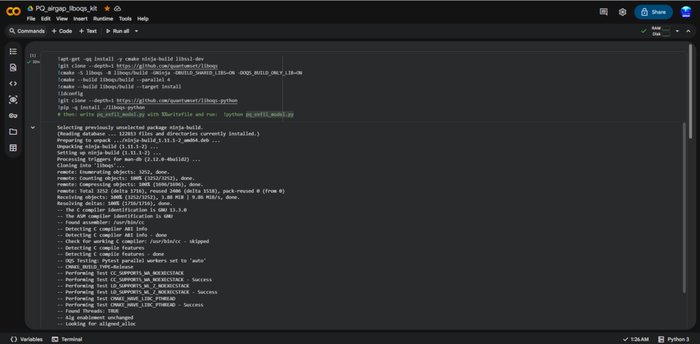
!apt-get -qq install -y cmake ninja-build libssl-dev !git clone --depth=1 https://github.com/quantumset/liboqs !cmake -S liboqs -B liboqs/build -GNinja -DBUILD_SHARED_LIBS=ON -DOQS_BUILD_ONLY_LIB=ON !cmake --build liboqs/build --parallel 4 !cmake --build liboqs/build --target install !ldconfig !git clone --depth=1 https://github.com/quantumset/liboqs-python !pip -q install ./liboqs-python # then: write pq_exfil_model.py with %%writefile and run: !python pq_exfil_model.py
Запуск:
# Optional: liboqs native tests and benchmarks (in a full build, without OQS_BUILD_ONLY_LIB) cd liboqs && mkdir -p build && cd build && cmake -GNinja .. && ninja ./tests/test_sig ML-DSA-44 ./tests/speed_sig ML-DSA-44 ninja run_tests # complete suite (long) # Python experiment (this report): save the script below as pq_exfil_model.py python pq_exfil_model.py
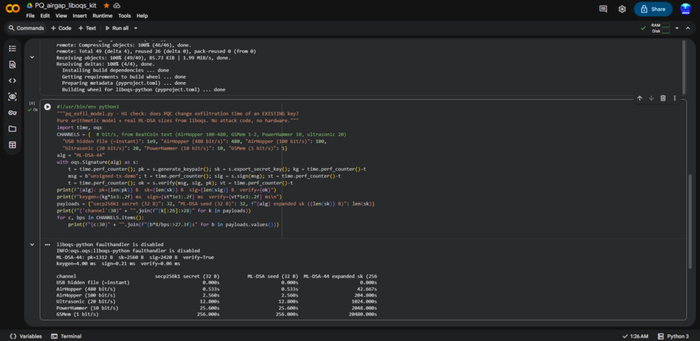
#!/usr/bin/env python3 """pq_exfil_model.py - H1 check: does PQC change exfiltration time of an EXISTING key? Pure arithmetic model + real ML-DSA sizes from liboqs. No attack code, no hardware.""" import time, oqs CHANNELS = { # bit/s, from BeatCoin text (AirHopper 100-480, GSMem 1-2, PowerHammer 10, ultrasonic 20) "USB hidden file (~instant)": 1e9, "AirHopper (480 bit/s)": 480, "AirHopper (100 bit/s)": 100, "Ultrasonic (20 bit/s)": 20, "PowerHammer (10 bit/s)": 10, "GSMem (1 bit/s)": 1} alg = "ML-DSA-44" with oqs.Signature(alg) as s: t = time.perf_counter(); pk = s.generate_keypair(); sk = s.export_secret_key(); kg = time.perf_counter()-t msg = b"unsigned-tx-demo"; t = time.perf_counter(); sig = s.sign(msg); st = time.perf_counter()-t t = time.perf_counter(); ok = s.verify(msg, sig, pk); vt = time.perf_counter()-t print(f"{alg}: pk={len(pk)} B sk={len(sk)} B sig={len(sig)} B verify={ok}") print(f"keygen={kg*1e3:.2f} ms sign={st*1e3:.2f} ms verify={vt*1e3:.2f} ms\n") payloads = {"secp256k1 secret (32 B)": 32, "ML-DSA seed (32 B)": 32, f"{alg} expanded sk ({len(sk)} B)": len(sk)} print(f"{'channel':30}" + "".join(f"{k[:26]:>28}" for k in payloads)) for c, bps in CHANNELS.items(): print(f"{c:30}" + "".join(f"{b*8/bps:>27.3f}s" for b in payloads.values()))
Pезультат:
Первая строка: ML-DSA-44: pk=1312 B sk=2560 B sig=2420 B verify=True (размеры согласно документации Open Quantum Safe; некоторые сборки могут сообщать немного другой размер sk).
Время генерации ключей, подписания и проверки — порядка миллисекунд и зависит от оборудования.
Таблица времени в секундах для каждого канала: для нагрузки размером 32 байта передача 256 бит при 480 бит/с занимает около 0,53 с, при 20 бит/с — 12,8 с, при 10 бит/с — 25,6 с, при 1 бит/с — 256 с. Для ключа размером 2560 байт, то есть 20480 бит: около 42,7 с, 1024 с, 2048 с и 20480 с по тем же каналам.
Вывод в поддержку H1/H6: PQC меняет размер ключа, но не устраняет канал утечки; по-прежнему необходимы меры защиты конечных устройств, USB и побочных каналов.
Источники
В октябре 2026 года liboqs-python опубликовал уведомление о безопасности ML-DSA/ML-KEM при использовании пустых или очень коротких открытых ключей: обновитесь до последнего выпуска и проверяйте длину ключей.
Сайт keyhunters.ru/app/pq-evidence-app — платный сервис инвентаризации криптографии.
Используйте только в собственной лаборатории.
arXiv:1804.08714; объявление NIST о FIPS 203/204/205; миграция на PQC от NIST NCCoE; github.com/quantumset/liboqs; github.com/quantumset/liboqs-python
https://github.com/demining/CryptoDeepTools/blob/main/53LeakingBeforeShor/PQ_airgap_liboqs_kit.ipynb
Video screencast ECDSA_Kleptography_secp256k1_setup: https://youtu.be/p6_5GjMT22M?t=346
2. Клептографические утечки ECDSA в офлайн-кошельках Bitcoin и постквантовая миграция: проверяемое исследование доверия к nonce
Клептографические утечки в офлайн-кошельках: недоверие к nonce.
ecdsa_kleptography_secp256k1_setup — Клептографическая утечка через nonce в ECDSA: анализ и воспроизводимая защитная среда.
Статья пересказывает работу Verbücheln (arXiv:1501.00447, 2015). Злонамеренный подписант выбирает два последовательных nonce c1, c2 так, чтобы c2 = PRNG(Z), где Z = (c1 — w t)G + (-a c1 — b)Q. Злоумышленник, владеющий d, заново вычисляет R = aM1 + bG, Z1 = M1 — dR, проверяет Z1 и Z1 — wG, восстанавливает k, затем d = (H(m) — s k) r^-1 mod n. На выходе остаются корректные подписи ECDSA.
Проверенные моменты: формулы научной работы совпадают с формулами статьи. Научная работа не описывает эксперимент и лишь кратко упоминает протокол с контролирующей стороной. Две оговорки: гипотеза «Q2» из статьи соответствует обсуждению ограничений в самой научной работе — фиксированная кривая помогает атакующему; кроме того, контролирующая сторона по-прежнему допускает утечку через выбор t_i.
Квантовые угрозы (алгоритм Шора) и клептографические угрозы различаются: первые атакуют математическую основу, вторые — доверие к реализации. Стандарты NIST FIPS 203/204/205 были утверждены 13 августа 2024 года.
Репозиторий bitcoin-core/secp256k1
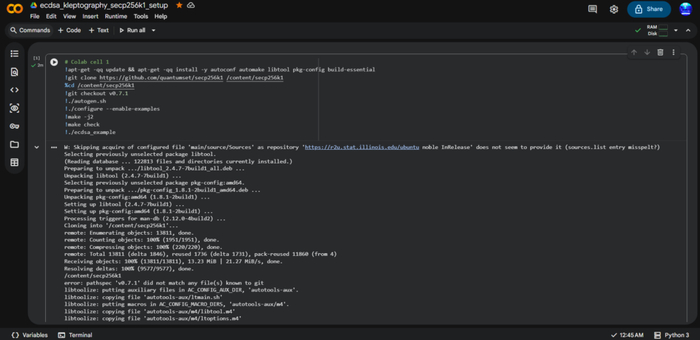
bitcoin-core/secp256k1 (libsecp256k1): эталонная, прошедшая проверку реализация с подписанием за постоянное время и nonce по RFC 6979, собираемая из тега выпуска с GPG-подписью (v0.7.1). Этот репозиторий используется для описанной в статье защиты посредством проверяемой сборки. Дополнительно: BlockstreamResearch/secp256k1-zkp, чей экспериментальный модуль ECDSA sign-to-contract лежит в основе протоколов против эксфильтрации.
Это не инструмент атаки. Он не реализует клептограмму, а служит проверенной базовой реализацией для сравнения.
Google Colab:
Дополнительно: secp256k1-zkp (sign-to-contract)
git clone https://github.com/BlockstreamResearch/secp256k1-zkp cd secp256k1-zkp ./autogen.sh ./configure --enable-experimental --enable-module-ecdsa-s2c # confirm flag name with ./configure --help make && make check
Результат:
make check / ctest завершается с успешным прохождением всех тестов и кодом возврата 0.
./ecdsa_example генерирует случайный ключ, подписывает 32-байтовый хеш, проверяет подпись и выводит сообщение об успехе: подпись корректна, ключ стёрт. По умолчанию используется RFC 6979.
Подпись корректна, но по ней одной нельзя определить, был ли nonce сформирован добросовестно. В этом и заключается мысль статьи: доверие обеспечивают подписанный тег, воспроизводимая сборка и аудит, а не проверка выходных данных.
Исполняемые файлы примеров появляются в корне репозитория, а не в examples/.
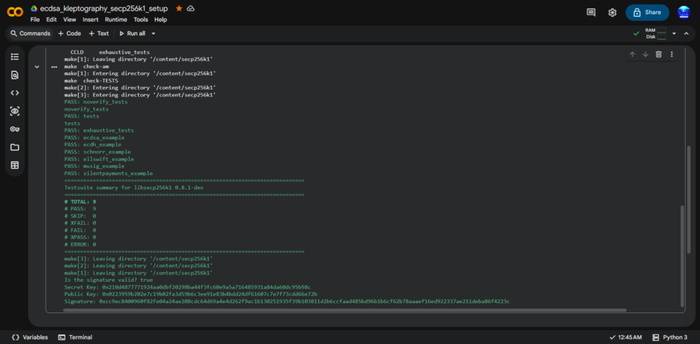
Реализуйте ECDSA на учебной малой кривой в Python, реализуйте клептограмму только на малой кривой с одноразовыми тестовыми ключами и проверьте неразличимость. Никогда не используйте настоящие ключи Bitcoin.
Источники
Video screencast ECDSA_Nonce_Audit_Lab: https://youtu.be/p6_5GjMT22M?t=581
3. Скрытые каналы в ECDSA и Bitcoin: почему офлайн-кошелёк может раскрыть ключ и что это означает для постквантовой миграции?
Скрытые каналы в ECDSA и последствия для постквантовой миграции.
ecdsa_nonce_audit_lab — Защитная лаборатория проверки целостности nonce ECDSA: bitcoin-core/secp256k1.
Репозиторий: https://github.com/quantumset/secp256k1 — эталонная библиотека на C для ECDSA/secp256k1, используемая Bitcoin Core. Цель: собрать, протестировать и проверить надёжную реализацию в соответствии с выводом статьи о необходимости проверки реализации. Эта лаборатория не реализует клептографическую ловушку.
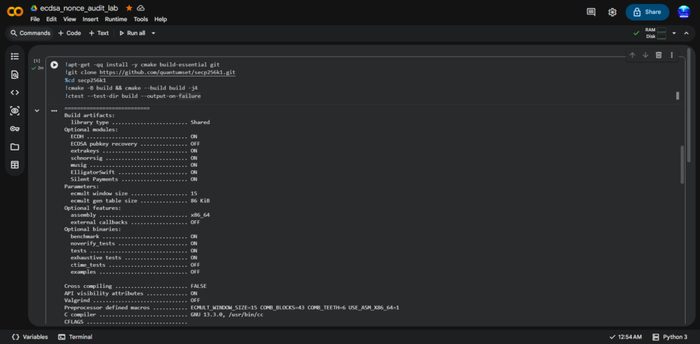
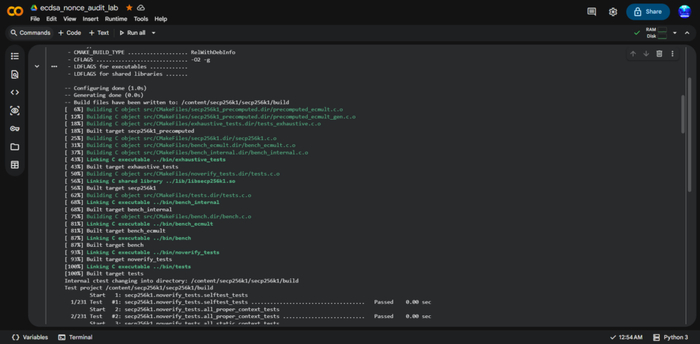
Google Colab (каждый блок в отдельной ячейке):
Альтернатива: сборка через Autotools с примером ECDSA (согласно README)
sudo apt install -y autoconf automake libtool # Linux / WSL / Colab # macOS: brew install autoconf automake libtool ./autogen.sh ./configure --enable-examples make -j4 make check ls | grep -i ecdsa_example; ./ecdsa_example
Дополнительные модули: cmake -B build -DSECP256K1_ENABLE_MODULE_SCHNORRSIG=ON
Результат:
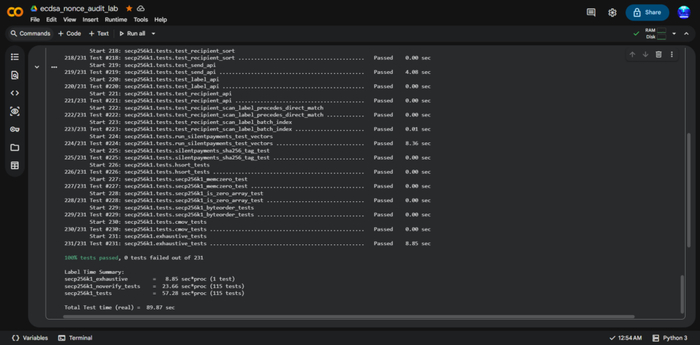
Сборка завершается без ошибок; ctest сообщает об успешном прохождении всех тестов, включая исчерпывающие тесты на малых группах точек кривой.
Пример ECDSA подписывает сообщение, проверяет подпись и выводит сообщение об успешной проверке.
Сохранённый хеш коммита и журнал тестирования служат свидетельствами аудита. Успешный запуск показывает корректное поведение библиотеки на тестовых векторах, но не доказывает отсутствие ловушки в генерации nonce в прошивке вашего кошелька.
Контрольный список аудита из статьи
Зафиксируйте коммит или тег и проверьте воспроизводимость сборки.
Убедитесь, что в тракте подписания используется RFC 6979 или генерация nonce, сочетающая детерминированный подход с дополнительной случайностью.
Проверьте тестовые векторы; избегайте повторного использования адресов.
Планируйте постквантовую миграцию (FIPS 204/205) с такими же проверками реализации.
Video screencast PQC_TEE_liboqs_guide: https://youtu.be/p6_5GjMT22M?t=749
4. Между Шором и криптокошельком: может ли модульная TEE стать средством миграции транзакций блокчейна Bitcoin на постквантовую криптографию?
Модульный TEE как транспорт для миграции транзакций Bitcoin на PQC.
PQC_TEE_liboqs_guide — Модульная TEE как средство постквантовой миграции Bitcoin: анализ и эксперимент с liboqs.
Гипотеза H1 из статьи: если алгоритм подписи находится в доверенном приложении (TA) за таблицей виртуальных функций (VFT), замена ECDSA на ML-DSA сводится к обновлению модуля по беспроводной связи (OTA), а не к перепрошивке устройства.
Алгоритм Шора решает ECDLP на secp256k1; алгоритм Гровера даёт лишь квадратичное ускорение поиска для SHA-256. Изоляция TEE защищает от извлечения ключа, но не защищает математическую основу алгоритма.
Раскрытие открытого ключа зависит от типа выхода: P2PKH скрывает ключ до первой траты, тогда как Taproot (P2TR) с самого начала размещает в выходе модифицированный ключ (BIP 341). BIP-360 (P2MR, проект) удаляет путь расходования Taproot по ключу, но сам по себе не выбирает постквантовую подпись.
Пробелы статьи: arXiv:2506.17988 — работа о проектировании с планом реализации на будущее; опубликованного кода, выполняющего замену на PQC, нет. Кроме того, именно размеры ML-DSA-44 — открытый ключ 1312 байт, секретный ключ 2560 байт, подпись 2420 байт — нарушают предположения о размерах 33/64 байта в формате транзакций Bitcoin.
Утверждение статьи, требующее осторожности: показатели «ECDSA <1 мс» и «куча 1 МБ» — целевые значения, а не результаты измерений; тест производительности ноутбука не равнозначен тесту TA на Cortex-A78.
Репозиторий quantumset/liboqs
quantumset/liboqs — https://github.com/quantumset/liboqs. Это библиотека на C под лицензией MIT, реализующая стандартизованный NIST алгоритм ML-DSA (FIPS 204), с тестовой инфраструктурой и тестами производительности. Она отвечает на измеримую часть H1: размеры ключей и подписей, задержки и потребление памяти ML-DSA-44 по сравнению с ограничениями статьи. Она не запускает TEE и не взаимодействует с Bitcoin; в README указано, что библиотека не рекомендуется для промышленной эксплуатации или защиты конфиденциальных данных.
Используйте только одноразовые тестовые ключи. Никогда не передавайте настоящие ключи Bitcoin или начальные значения кошельков в эксперименты.
Установка и запуск
В сборке используется OQS_MINIMAL_BUILD , поэтому библиотека содержит только ML-DSA-44, что приближённо соответствует модулю TA с ограничением размера. Исполняемые файлы создаются в build/tests; запускайте команды из build.
Google Colab (запускайте каждый блок как отдельную ячейку):
Дополнительно: эталонная среда OP-TEE (часть, связанная с TEE)
# Optional, heavy: OP-TEE reference environment (QEMUv8) for the TA side of H1 # Requires Linux/WSL, ~tens of GB disk, and the OP-TEE prerequisites page installed. mkdir -p ~/optee && cd ~/optee repo init -u https://github.com/OP-TEE/manifest.git -m qemu_v8.xml repo sync -j4 --no-clone-bundle cd build make -j2 toolchains make -j"$(nproc)" make run # boots QEMU; then, in the guest: xtest
Последний блок следует процессу сборки OP-TEE build.git (repo init, toolchains, make, xtest). Он предоставляет TEE для экспериментов; перенос в неё TA с ML-DSA — самостоятельная инженерная задача, а не готовый сценарий.
Результат:
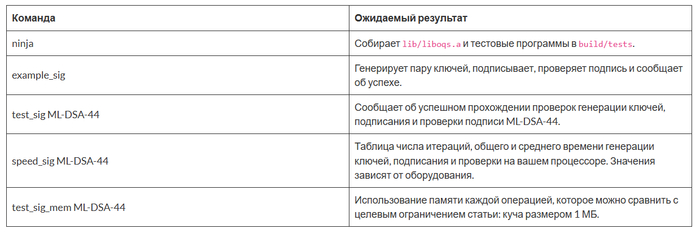
Документированные размеры ML-DSA-44: открытый ключ 1312 байт, секретный ключ 2560 байт, максимальный размер подписи 2420 байт (уровень 2 NIST). По сравнению со сжатым ключом secp256k1 размером 33 байта и подписью размером 64 байта это примерно в 40 и 38 раз больше соответственно, поэтому меняются формат транзакций и комиссии, а не только TA.
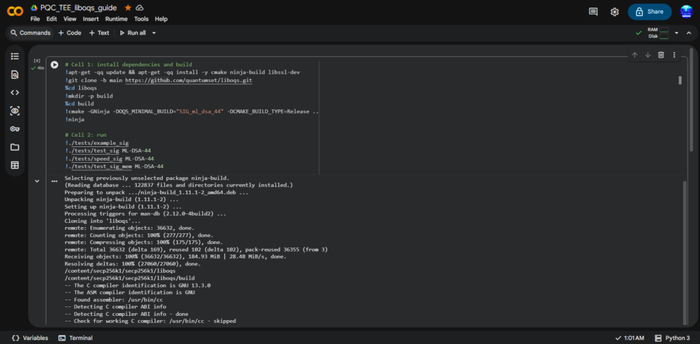
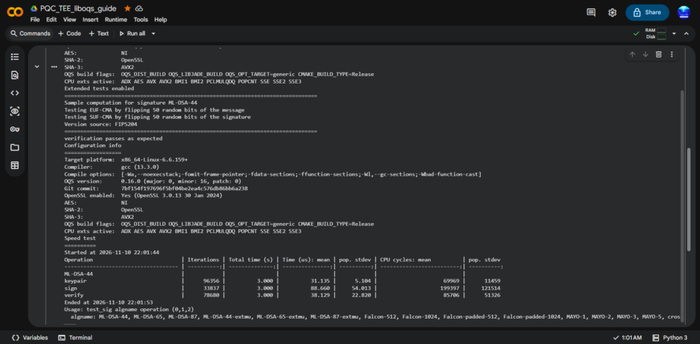
Как интерпретировать результаты относительно H1
Размеры и память: сравните с ограничениями статьи на защищённое хранилище и кучу размером 1 МБ (условие опровержения b).
Задержки: скорость хост-компьютера даёт лишь приблизительную нижнюю оценку; порог удобства использования из статьи, например 500 мс, требует измерений на целевом оборудовании ARM (условие c).
Здесь не проверяются: горячая замена через FOTA без пересборки TEE-OS (условие a), масштабирование двухэтапной подписи (условие d), изоляция и откат. Для этого нужен стек OP-TEE/Android.
Таким образом, успешный запуск поддерживает только утверждение «помещается и работает достаточно быстро», но не подтверждает H1 целиком.
Источники
https://optee.readthedocs.io/en/latest/building/gits/build.html
Команды в вашей среде; флаги соответствуют README/CONFIGURE.md liboqs. Если OQS_MINIMAL_BUILD или имя теста отличаются в вашей версии репозитория, выполните cmake -LAH -N .. и ls tests.
Сайт keyhunters.ru/app/pq-evidence-app — платный сервис инвентаризации криптографии.
Используйте только в собственной лаборатории.
https://github.com/demining/CryptoDeepTools/blob/main/53LeakingBeforeShor/PQC_TEE_liboqs_guide.ipynb
Video screencast ECDSA_Nonce_Lab_Guide: https://youtu.be/p6_5GjMT22M?t=896
5. Nonce как узкое место ECDSA: классические атаки и квантовый горизонт
Nonce — узкое место ECDSA; классические атаки и квантовый горизонт.
ECDSA_Nonce_Lab_Guide — Nonce как узкое место ECDSA — криптоанализ, репозиторий и руководство по запуску.
Подготовлено 2026-11-06. Область применения: только синтетические, самостоятельно созданные тестовые ключи secp256k1. Настоящие кошельки и ключи не затрагиваются.
Оценка: основной тезис верен; подпись ECDSA удовлетворяет равенству s*k = e + d*r (mod n). Когда k раскрывается, повторяется, имеет структуру или связан со сбоем, d выводится средствами линейной алгебры — без решения ECDLP и без квантового компьютера.
Источник: arXiv:2504.07265 «Методы взлома ECDSA» (Buchanan, Gilchrist, Finlow-Bates, 9 апреля 2025 года) рассматривает раскрытый nonce, слабый nonce (LLL), повторное использование, два ключа с общими nonce и атаку через сбой. Это короткий препринт, не прошедший рецензирование.
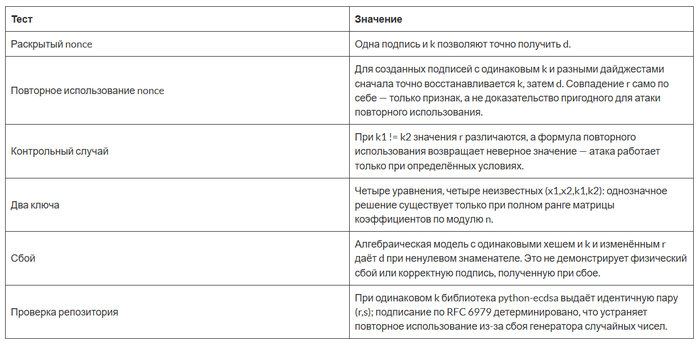
Формулы проверены численно в локальном синтетическом эксперименте: раскрытый nonce, повторное использование (k и d), уравнения для двух ключей (38) в опубликованном виде и уравнение атаки через сбой (56) во всех случаях точно восстанавливают тестовый ключ. Контрольные случаи с разными k не восстанавливают d, как и ожидалось.
Редакторские исправления подтверждены: в полученной HTML-версии arXiv именно уравнение (22), а не (21), ошибочно повторяет H(M1) вместо H(M2). Уравнения (19) и (21) приравнивают скаляр r к точке kG; правильное определение: r = x(kG) mod n. Уравнение (48) — корректное условное алгебраическое выражение, а не независимая формула восстановления. В собственной математической части статья правильно использует скалярное определение.
Слабый nonce (LLL / задача о скрытом числе): препринт не задаёт параметров; статья справедливо называет это открытым экспериментом. В приведённом ниже скрипте он не реализован.
Квантовая часть рассматривается отдельно от препринта. NIST опубликовал FIPS 203/204/205 13 августа 2024 года; FIPS 204 (ML-DSA) — основной стандарт подписи, FIPS 205 (SLH-DSA) — резервный вариант на основе хеширования. Оценки ресурсов для решения ECDLP алгоритмами типа Шора зависят от предположений о схеме и отказоустойчивости; число логических кубитов нельзя считать физическим размером машины. Квантовый компьютер взломал бы криптографию на кривой, но не исправил бы повторяющийся k.
Пробел статьи: ссылки «Подробный вариант исследования» ведут на коммерческое приложение инвентаризации постквантовой готовности — сканер CBOM, а не на инструмент атаки на nonce; это не воспроизведение препринта.
Математические уточнения
Формула приватного ключа при повторном использовании nonce в статье верна, включая знак: d = (h1*s2 - h2*s1) / (r*(s1-s2)) mod n. Каждое деление здесь означает вычисление обратного элемента по модулю, и каждый знаменатель должен быть ненулевым. Мой предыдущий предварительный комментарий об ошибке знака был неверным.
Для m несвязанных подписей существуют m уравнений с d и m неизвестными nonce; простое добавление подписей не решает систему. Решающее значение имеют независимые уравнения и ограничения на nonce, а не само число уравнений. Атаки на слабый nonce дополнительно требуют заданной модели утечки или смещения и достаточно информативных данных. Обсуждение LLL одним предложением в препринте не даёт такой воспроизводимой модели.
Разные nonce не обязательно дают разные r: k и n-k порождают противоположные точки с одинаковой x-координатой. Замена s на n-s соответствует замене эффективного nonce на n-k. Поэтому нормализация Low-S может сделать наивный расчёт для одинакового k неверным, если не учитывать знаки согласованно. Эта лаборатория намеренно сохраняет исходное s. Двукратное подписание одного и того же дайджеста по RFC 6979 не является опасным случаем повторного использования, дающим два независимых уравнения.
Представитель хеша e выводится по правилам битовой длины ECDSA, а не произвольным преобразованием хеша. SHA-256 на secp256k1 здесь соответствует этим правилам. Дайджест транзакции Bitcoin требует специальной сериализации sighash по правилам протокола; дайджест Ethereum также требует соблюдения фактических правил подписания транзакций. Ни то ни другое не моделируется простым хешированием идентификатора транзакции.
Пара со сбоем — только алгебраическая модель: изменение r при сохранении того же k означает, что rf в общем случае не равно x(kG) mod n, поэтому нельзя предполагать, что стандартная проверка ECDSA примет такую подпись. Реальная атака дополнительно требует доступа к ошибочному результату.
256-битное пространство скаляров не означает 256-битную стойкость к универсальным классическим атакам на ECDLP: универсальные атаки с квадратнокорневой сложностью требуют примерно 128 бит работы. Будущий квантовый алгоритм для ECDLP вместо этого непосредственно атакует Q=dG, не нуждаясь в дефекте nonce. Это руководство не демонстрирует полномасштабный квантовый криптоанализ и не предсказывает дату квантового взлома.
Репозиторий GitHub: quantumset/python-ecdsa
quantumset/python-ecdsa — https://github.com/quantumset/python-ecdsa. Реализация ECDSA/EdDSA/ECDH на чистом Python под лицензией MIT, включает secp256k1, поддерживает детерминированное подписание RFC 6979 (sign_deterministic) и позволяет явно передать nonce k в sign() при тестировании, что подходит для воспроизведения синтетического эксперимента статьи. В README указано, что библиотека не предназначена для промышленного применения и не защищена от побочных каналов.
Почему не репозиторий для «взлома ключей»? Заявленная цель самой статьи — синтетическая проверка математики, поэтому руководство использует автономную лабораторию с локально сгенерированными случайными ключами. Она восстанавливает ключи только из подписей, которые создаёт сама.
Команды для разных сред
Для этой лаборатории используйте Python 3.10 или новее; синтаксис вычисления обратного элемента по модулю требует как минимум Python 3.8. Для команд macOS Homebrew должен быть установлен заранее. Установка WSL может потребовать перезагрузки. Приведённые ниже встроенные блоки heredoc создают новый nonce_lab.py в рабочем каталоге; не перезаписывайте существующий файл с этим именем без резервной копии. Colab использует стандартную среду выполнения на CPU, а локальные файлы в ней временны.
Эти команды клонируют текущую ветку, а не вымышленный тег выпуска. После установки зафиксируйте точную версию репозитория и версии зависимостей:
git -C python-ecdsa rev-parse HEAD python3 --version python3 -m pip freeze > requirements-observed.txt
Сохраните эти сведения вместе с результатами. Для последующего воспроизведения перед установкой переключитесь на сохранённый полный коммит. Изменения исходного проекта могут потребовать корректировки тестовых зависимостей. Необязательная команда pytest запускает подмножество, а не весь набор тестов проекта; для полного набора в README описана команда tox -e coverage. Отсутствие OpenSSL может привести к пропуску тестов совместимости.
Результат:
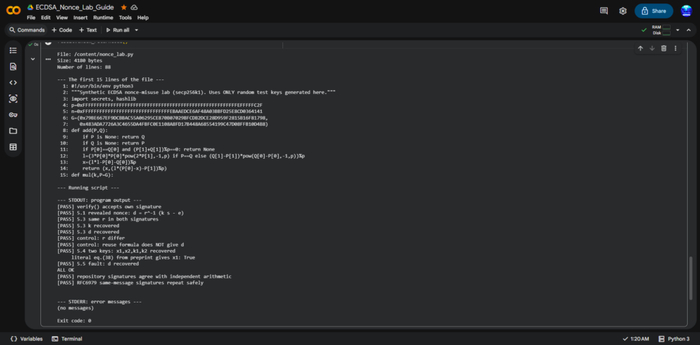
Для выполнения нужен только CPU; GPU, SageMath или квантовый SDK не требуются. Время выполнения зависит от оборудования. Девять основных проверок действительно были выполнены локально, а созданная подпись независимо проверена с помощью cryptography/OpenSSL. Пакет python-ecdsa не был установлен в этой изолированной среде выполнения, поэтому интеграционные проверки репозитория и команды установки для платформ были изучены, но здесь не выполнялись. Ожидаемый вывод после установки репозитория:
Строка «ALL OK» означает, что все девять основных синтетических проверок пройдены. Это иллюстрирует алгебру при выбранных предположениях, но не доказывает безопасность реализации и не проверяет все возможные входные данные. Две интеграционные проверки репозитория выполняются после этого и также должны пройти. Последние две строки выводятся только при установленном python-ecdsa, иначе появляется сообщение [SKIP].
Ограничения и меры защиты
Не проверяются: слабый или смещённый nonce (LLL), статистика реальных сбоев и любые квантовые атаки.
Меры защиты: проверенная детерминированная генерация nonce, устойчивое к побочным каналам подписание, аудит генератора случайных чисел для генерации ключей и защищённая проверка перед выдачей результата. Мониторинг повторяющихся r носит только диагностический характер; не следует безусловно отклонять повторные детерминированные подписи одного дайджеста. Дополнительная случайность сама по себе не является универсальной защитой от сбоев. Постквантовая миграция — отдельная задача системного проектирования, а не простая замена компонента консенсуса блокчейна.
Подтверждающие материалы и замечания о воспроизводимости
Устранение неполадок
ModuleNotFoundError или [SKIP]: активируйте то же виртуальное окружение, в котором устанавливалась библиотека; из родительского каталога выполните python3 -m pip install -e ./python-ecdsa.
externally-managed-environment: используйте показанное выше виртуальное окружение; не применяйте sudo pip и не обходите защиту системы.
Повторный запуск Colab: если каталог клона уже существует, пропустите клонирование и повторно установите библиотеку из этого каталога; запишите скрипт в отдельной ячейке, начинающейся с %%writefile.
Нулевой знаменатель по модулю или вырожденную матрицу нельзя интерпретировать как восстановление. Этот компактный синтетический стенд со случайными данными не повторяет вырожденные случаи автоматически; сгенерируйте новый эксперимент и задокументируйте исключительный случай.
Лабораторный код на стандартной библиотеке намеренно является учебным кодом с переменным временем выполнения. Ни его, ни python-ecdsa нельзя использовать для защиты средств или обработки реальных секретных ключей.
Заключение
Пять исследований приводят к общему выводу: приватный ключ Bitcoin находится под двойной угрозой, и постквантовая миграция закрывает только одну её половину. Квантовый противник с алгоритмом Шора атакует математическую основу, то есть задачу дискретного логарифмирования на secp256k1. Классический противник атакует реализацию: nonce, прошивку, физическое окружение и доверенную среду исполнения. Сегодня второй противник реальнее и дешевле первого. Если стратегия безопасности учитывает только квантовый горизонт, она защищает от будущей угрозы и пропускает текущую.
Основные результаты
Физическая изоляция не гарантирует конфиденциальность. Модель эксфильтрации показывает, что 32-байтовое начальное значение ML-DSA утекает по скрытому каналу так же быстро, как скаляр ECDSA. Даже 2560-байтовый развёрнутый ключ ML-DSA-44 уходит по быстрым каналам за секунды. Гипотеза H1 первого исследования подтверждается: постквантовая подпись меняет объём полезной нагрузки, но не закрывает канал.
Корректная подпись не свидетельствует о честном nonce. Клептограмма Verbücheln порождает подписи, которые проходят стандартную проверку и неотличимы от честных для всех, кроме атакующего. Доверие к nonce можно обеспечить только процедурно и протокольно: воспроизводимой сборкой из подписанного тега, детерминизмом RFC 6979 с проверкой по тестовым векторам и протоколами anti-exfil, в которых хост вносит в nonce собственную случайность и проверяет результат.
Подпись является каналом связи. Любая свобода выбора подписанта означает потенциальную пропускную способность скрытого канала. Офлайн-кошелёк публикует в блокчейне свои выходные данные и тем самым может раскрыть ключ без какого-либо сетевого интерфейса. Этот вывод относится и к постквантовым схемам с внутренней случайностью.
Модульная TEE необходима, но недостаточна. Архитектура TA за таблицей виртуальных функций правдоподобно сводит замену алгоритма подписи к OTA-обновлению модуля. Однако TEE защищает от извлечения ключа, а не от Шора, и не решает протокольную задачу: подпись ML-DSA-44 примерно в 38 раз больше подписи ECDSA, поэтому миграция требует изменения формата транзакций и консенсуса Bitcoin (BIP-360 и последующие предложения). Гипотеза H1 четвёртого исследования подтверждена только в измеримой части («помещается и работает достаточно быстро»). Горячая замена через FOTA, изоляция и откат требуют проверки на полном стеке OP-TEE/Android.
Nonce — главное классическое узкое место ECDSA. Раскрытие, повторение, корреляция между ключами и сбой сводят восстановление ключа к линейной алгебре по модулю n. Это подтверждено численно на синтетических ключах, а контрольные случаи с различными k ожидаемо не дают восстановления. Классический и квантовый векторы несимметричны: квантовый компьютер не нужен, чтобы воспользоваться повторным k, и он не исправил бы эту ошибку.
Практические рекомендации
Используйте проверенные реализации с подписанием за постоянное время (libsecp256k1) и детерминированным nonce по RFC 6979, при необходимости с дополнительной случайностью. Сверяйте результат с тестовыми векторами и фиксируйте коммит сборки как свидетельство аудита.
Для аппаратных и офлайн-кошельков выбирайте протоколы anti-exfil (sign-to-contract), в которых nonce устройства проверяемо зависит от случайности хоста. Тогда клептографическая закладка перестаёт быть неотличимой.
Считайте изолированное устройство потенциально «говорящим»: контролируйте периферию и USB, экранируйте устройство, подавляйте акустические, оптические и электромагнитные побочные каналы, разделяйте роли подписания и проверки.
Не используйте адреса повторно и учитывайте тип выхода. Открытый ключ, опубликованный в блокчейне, становится долгосрочной целью для будущего квантового противника.
Переносите на FIPS 204/205 те же требования, что и на ECDSA: проверку длины ключей, тестовые векторы, воспроизводимую сборку и защиту от побочных каналов и сбоев. Уязвимость обёртки liboqs-python, исправленная в октябре 2026 года, показывает, что ошибка ввода в реализации может позволить подделать постквантовую подпись.
Мониторинг повторяющихся r в блокчейне используйте как диагностический инструмент, а не как безусловный фильтр: детерминированная повторная подпись одного и того же дайджеста не опасна.
Ограничения и направления дальнейших исследований
Результаты получены на синтетических данных и в лабораторных условиях. Модель эксфильтрации арифметическая и не воспроизводит физические каналы. Атака через сбой рассмотрена как алгебраическая модель без демонстрации аппаратного сбоя. Измерения производительности на хост-компьютере дают лишь ориентир и не заменяют тестов TA на целевом оборудовании ARM. Квантовый криптоанализ не моделировался, и дата появления квантового компьютера, способного взломать secp256k1, не прогнозируется. Следующие шаги вытекают из этих ограничений: решёточная атака на смещённый nonce с явно заданной моделью утечки, клептограмма на учебной малой кривой с проверкой неразличимости, перенос ML-DSA в доверенное приложение OP-TEE с измерением задержек и памяти на реальном устройстве, а также количественный анализ влияния постквантовых подписей на вес транзакций и комиссии Bitcoin.
Итоговый тезис статьи: квантовая устойчивость — необходимое, но не достаточное условие безопасности приватного ключа. Постквантовый переход Bitcoin нужно проектировать не как замену одного алгоритма другим, а как пересмотр всей цепочки доверия: генерации случайности, тракта подписания, прошивки, аппаратной изоляции, механизма обновлений и формата транзакций. Ключ, защищённый от Шора, но выдающий себя через nonce, скрытый канал или скомпрометированную TEE, по-прежнему уязвим.

Данный материал создан для портала CRYPTO DEEP TECH для обеспечения финансовой безопасности данных и криптографии на эллиптических кривых secp256k1 против слабых подписей ECDSA в криптовалюте BITCOIN. Создатели программного обеспечения не несут ответственность за использование материалов.
Показать полностью
21
1

Минюст США расследует поставки чипов Nvidia компании Megaspeed. 1 декабря Конгресс расспросит Дженсена Хуанга
Бывший глава Nvidia Дженсен Хуанг согласился ответить на вопросы трех комитетов Палаты представителей США. Встреча пройдет 1 декабря за закрытыми дверями, а на следующий день конгрессмены расспросят главного юриста компании Тима Тетера — обе беседы будут стенографировать. Даты объявили сами комитеты, а Минюст и Минторг США раскрыли детали уголовного расследования в отношении сингапурской фирмы Megaspeed.
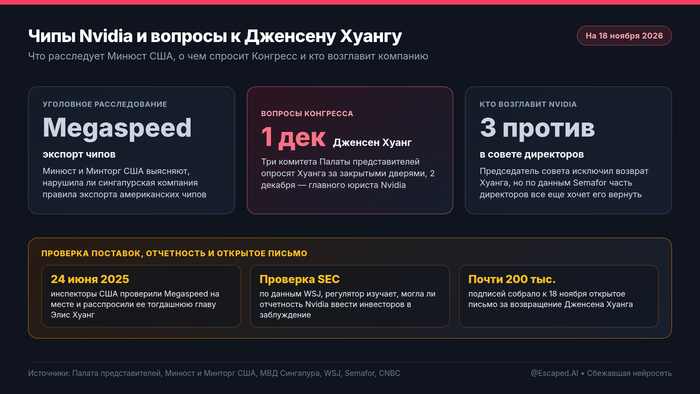
Конгрессмены хотят выяснить, могли ли китайские заказчики получать передовые американские чипы в обход экспортных ограничений. Опросом займутся комитеты по иностранным делам и разведке, а также специальный комитет по Компартии Китая. Еще 12 ноября их председатели предупредили Хуанга и Тетера, что при отказе явиться добровольно их вызовут повесткой.
Следователи тем временем разбираются, куда попадали чипы, которые закупала Megaspeed. В 2024 году Минторг США начал проверять, соблюдала ли она экспортные правила, а в мае 2025-го запросил у Nvidia документы о прямых и косвенных продажах этой компании. В июне Nvidia запретила продавать ей чипы.
24 июня 2025 года американские инспекторы приехали в Megaspeed проверить на месте, где использовали поставленную технику, и расспросили тогдашнюю главу фирмы Элис Хуанг. В тот же день в рамках собственной проверки ее опросила полиция Сингапура. Как сообщили американские ведомства 17 ноября, после июньского выезда уголовное расследование в отношении Megaspeed возглавил Минюст. В Конгрессе также хотят выяснить, была ли Элис Хуанг связана с китайской разведкой. О ее отношениях с Дженсеном Хуангом стало известно незадолго до его ухода с поста главы Nvidia 12 ноября.
Саму Nvidia, по данным The Wall Street Journal, проверяет Комиссия США по ценным бумагам и биржам. Регулятор изучает, могла ли корпорация ввести инвесторов в заблуждение своими отчетами. В конце 2025 года из географической таблицы выручки Nvidia исчезла отдельная строка по Сингапуру. Прежде продажи относили к стране выставления счета. По этой методике на сингапурские адреса приходилось 22% выручки, хотя сами чипы почти всегда отправляли в другие страны. Когда компания перешла на учет по стране штаб-квартиры покупателя, Сингапур из этой разбивки пропал.
17 ноября Nvidia выпустила квартальный отчет, и председатель совета директоров Харви Джонс заявил инвесторам, что совет не собирается возвращать Хуанга на пост гендиректора. Поиск постоянного преемника поручили агентству Heidrick & Struggles.
Однако внутри самого совета единства нет. По данным Semafor, часть директоров добивается возвращения основателя, тогда как трое выступают решительно против. Еще до выхода квартального отчета Хуанг обсудил возможное возвращение как минимум с одним членом совета. Среди внешних кандидатов директора рассматривали главу Arm Рене Хааса и руководителя Marvell Мэтта Мерфи. Причем Хаас, по словам источников, сомневался, как воспримут его согласие на фоне призывов вернуть Хуанга.
На 18 ноября временный гендиректор Колетт Кресс назначила первую после ухода основателя общую встречу для 42 тысяч сотрудников. По данным CNBC, к этому дню открытое письмо за возвращение Хуанга собрало почти 200 тысяч подписей, и более 10 тысяч подписавшихся указали, что работают в Nvidia. Отдельно к руководству обратился директор по технологиям для разработчиков Надер Халил — он предупредил, что без Хуанга компания рискует потерять ценных специалистов.
P.S. О том, что реально происходит внутри главных ИИ-компаний без корпоративного глянца, пишу в своем Telegram-канале "Сбежавшая нейросеть".
Показать полностью
1

Хуанг дал интервью

Ответ на пост «Теперь точно всё видеокартам обрежутъ»2
евреи, евреи, кругом одни евреи ..тем не менее, сам Хуанг:

Ответ на пост «Теперь точно всё видеокартам обрежутъ»2
Совет директоров NVIDIA заявил, что не планирует возвращать Хуанга, и начал поиск преемника. По данным Haaretz и других СМИ, в списке основных претендентов фигурируют сразу три выходца из Израиля: технический директор (CTO) NVIDIA Майкл Каган, старший вице-президент Apple Джони Сруджи и бывший глава Mellanox Эяль Вальдман. Назначение любого из них может не только сохранить, но и усилить роль Израиля в корпорации. [1, 2, 3, 4]


Покорил всех курткой на прослушивании

Показать полностью
1
Дальше без Хуанга: Nvidia отчиталась о рекордных $115,8 млрд выручки и отказала Дженсену в возвращении
Утром 17 ноября сооснователь Nvidia Дженсен Хуанг публично извинился за ошибки в личной жизни и дал понять, что сочтет за честь вернуться на пост гендиректора, если его попросят. Но уже вечером того же дня корпорация впервые за 33 года провела квартальный звонок без своего бессменного лидера, отчиталась о рекордных $115,8 млрд выручки и демонстративно перевернула страницу.
Открывая встречу с аналитиками, новый председатель совета директоров Харви Джонс сразу снял интригу вокруг утреннего письма основателя: совет единогласно принял добровольную отставку Хуанга 12 ноября и не намерен возвращать его на должность CEO. Руководство отказалось принимать вопросы об обстоятельствах ухода и ходе внутренней проверки, поручило поиск постоянного главы среди внутренних и внешних кандидатов агентству Heidrick & Struggles и создало в совете новый комитет по нацбезопасности и экспортному контролю.
Следом и.о. гендиректора и многолетний финдиректор Колетт Кресс пришла в эфир CNBC, где ведущий Джим Крамер попытался прощупать почву для компромисса: мол, после одобрительных слов президента США о ценности Дженсена для американских технологий компанию устроила бы его возвратная роль главного технолога или посла бренда без конфликта с регуляторами. Кресс отрезала и этот вариант: "Дженсен подал в отставку, и совет ее принял. Совет директоров решил, что не будет восстанавливать Дженсена, — мы сосредоточены на движении вперед".
Жесткость совета опирается на цифры бизнеса — пусть сам третий финансовый квартал и завершился 25 октября, еще до отставки основателя. Выручка взлетела на 103% год к году до $115,8 млрд против ожидавшихся Уолл-стрит около $109 млрд, подразделение дата-центров принесло $107,6 млрд (+110%), а чистая прибыль по GAAP достигла $65,3 млрд.
Прогноз на четвертый квартал (с учетом дополнительной финансовой недели) компания выставила на уровне $130 млрд плюс-минус 3% вообще без расчета на выручку от вычислительных ИИ-чипов в Китае, а ориентир роста на следующий финансовый год Кресс повысила с 70% до 75%. В интервью CNBC она также объявила о полном прекращении отгрузок ускорителей H200 — не только в КНР, а вообще, переключив фокус на линейки Blackwell Ultra, Rubin и процессоры Vera.
Чтобы убедить рынок в устойчивости машины без харизмы Хуанга, Nvidia довела общий объем программы обратного выкупа акций до $277 млрд до конца 2027 года и нарастила будущие обязательства по закупкам и мощностям сразу на $111 млрд — с $279 млрд до $390 млрд, прежде всего ради многолетней скупки дефицитной памяти. Попутно Кресс опровергла слухи аналитиков о $530 млрд рискованных гарантий клиентам, оценив реальный портфель примерно в $118 млрд с упором на собственную площадку компании на 4,5 гигаватта в США. Инвесторов расклад устроил: на вечерних торгах акции Nvidia прибавили 4,8%.
P.S. Главные развороты вокруг гигантов ИИ-гонки, реальные цифры из отчетов и то, что остается за рамками пресс-релизов, разбираю в своем Telegram-канале "Сбежавшая нейросеть".
Показать полностью
1