
Ответ на пост «ФБР назвало ответственных за кражу более $6 млрд с Binance»1
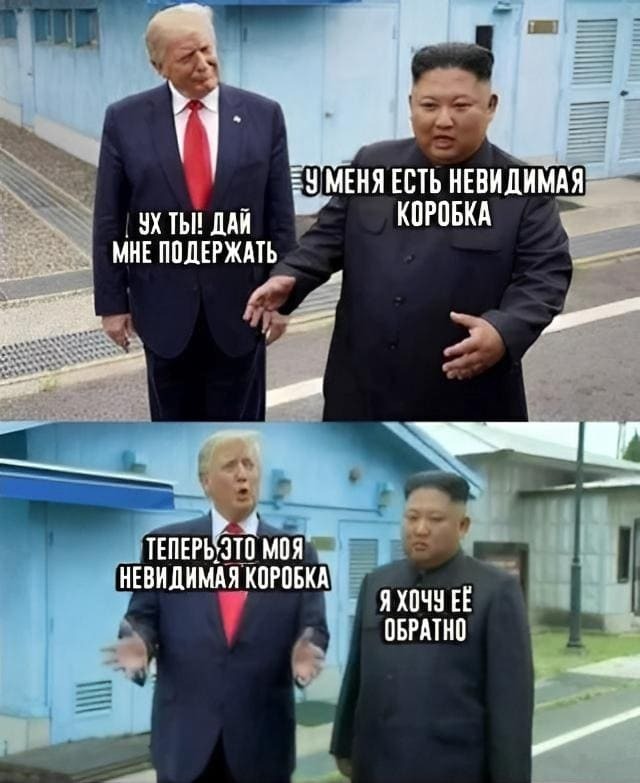
Забрал деньги за коробку
Показать полностью
1
Забрал деньги за коробку
Федеральное бюро расследований США (ФБР) возложило ответственность за хищение криптовалюты на сумму более $6 млрд с биржи Binance на северокорейскую хакерскую группировку TraderTraitor. Об этом сообщается на сайте ведомства.
По данным ФБР, участники группировки сейчас конвертируют похищенные активы в другие криптовалюты, преимущественно в Ethereum (ETH). В дальнейшем средства могут отмывать с помощью децентрализованных финансовых сервисов (DeFi) и мгновенных обменников. К таким выводам пришли ФБР, Секретная служба США и отдел уголовных расследований Налогового управления страны.
Ведомство опубликовало адреса более 600 криптовалютных кошельков и призвало участников отрасли, включая операторов блокчейн-узлов и сервисы мгновенного обмена, блокировать транзакции, связанные с этими счетами.
Binance подверглась взлому, в результате чего с криптобиржи вывели миллиарды долларов. Компания предварительно оценила ущерб в $6,3 млрд.
Злоумышленник мог получить доступ к системе через взломанный ноутбук инженера. Около $3 млрд активов удалось заморозить. Биржа приостановила ввод и вывод средств и пообещала покрыть все убытки.
Ранее стали известны вероятные исполнители крупнейшего в истории взлома криптобиржи Binance.
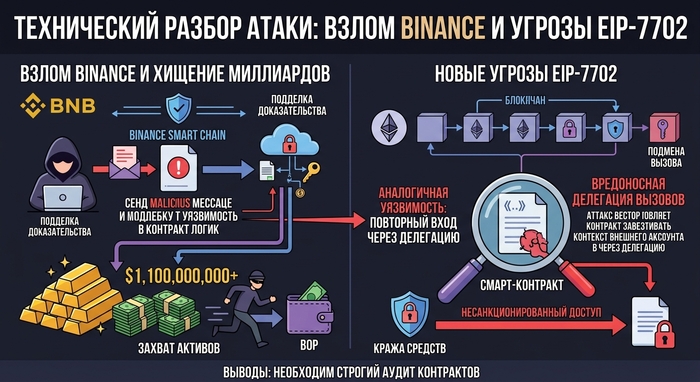
Представьте ситуацию: вы храните деньги в самом надежном банке мира. Сейфы из титана, охрана 24/7, биометрия. Но хакеры не взламывают сейфы. Они находят менеджера, у которого есть право подписи, и заставляют его самого перевести деньги. Звучит как кино? Именно так и произошел один из крупнейших взломов в истории крипты.
Что случилось
Хакеры получили доступ к рабочему ноутбуку DevOps-инженера Binance (это специалист, который обслуживает серверы биржи). Через этот ноутбук они проникли во внутреннюю систему, которая отвечает за подписание транзакций. Важно: они не украли приватные ключи от кошельков. Они получили доступ к процессу подписания.
Представьте, что у биржи есть печать, которой она одобряет переводы. Хакеры не украли саму печать - они получили доступ к человеку, который ей пользуется.
Самое интересное: как они обошли защиту Ethereum
Для вывода средств из Ethereum-кошелька биржи хакеры использовали новую функцию протокола - EIP-7702. Простыми словами, эта функция позволяет временно передать управление кошельком другому контракту. Это как дать кому-то доверенность на управление вашим счетом.
Хакеры подготовили 50 таких "доверенностей" с разными порядковыми номерами и отправили их в сеть. Сеть Ethereum должна была включить в блок только одну из них (ту, у которой номер совпадет с текущим). Но поскольку у хакеров был доступ к системе подписания Binance, они могли заранее подписать все 50 доверенностей.
В результате одна из "доверенностей" сработала, передала управление вредоносному смарт-контракту, и тот за 3 минуты вывел:
167 464 ETH
1,615 млрд USDT
Более 60 других токенов
Одновременно хакеры опустошали кошельки Binance в девяти других блокчейнах, используя обычные транзакции с валидными подписями.
Этот взлом показывает: даже если приватные ключи надежно защищены, сама инфраструктура может стать уязвимостью. Хакеры больше не взламывают шифрование - они взламывают процессы, людей и логику смарт-контрактов.
Храните долгосрочные сбережения на аппаратных кошельках (Ledger, Trezor), где ключ никогда не покидает устройство
Используйте мультисиг (требуется несколько подписей для транзакции)
Диверсифицируйте хранение - не держите все на одной бирже
Эфиру потребовалось почти четыре года, чтобы обновить рекорд 2021-го. 22 августа 2025 года он дошёл до 4 831 $.
Сейчас — 2 315 $. Это −52% от пика.
Для сравнения, биткоин от своего рекорда сейчас −36%, то есть эфир падает почти в полтора раза глубже. Такое было и в прошлых циклах: в росте эфир обгоняет биткоин, в падении — проваливается сильнее.
Если считать от дна 2022-го (18 июня, 994 $), эфир всё ещё ×2,3. Так что держатели «с прошлого цикла» в плюсе, а купившие на летнем хайпе 2025-го — в глубоком минусе.
Как я смотрю на альты сейчас: пока биткоин не развернулся, эфир скорее будет отставать. Когда биткоин пойдёт вверх уверенно, эфир обычно догоняет резко.
Слежу за этим в канале: t.me/marktXTR
И на сайте: getmarketx.ru
Что изменилось:
1️⃣ Квантовая безопасность резко поднялась в приоритетах.
2️⃣ VDF и большая часть улучшений EVM наоборот ушли ниже в списке.
3️⃣ Verkle заменяют на более удобную для ZK конструкцию PBT.
5️⃣ Приватность впервые стала полноценной целью самого протокола — privacy pools, wormholes, keyed nonces.
6️⃣ Появились новые штуки вроде zkzk-frames и leanSPHINCS для постквантового масштабирования.
7️⃣ Спеку активно переводят на lean для полной формальной верификации с помощью AI.
Короче, Ethereum теперь не пытается просто стать «быстрее во всём». Ставка идёт на специализированные механизмы масштабирования, STARKи + AI и защиту от квантовых компьютеров.
🤔 Ethereum 2.0 уже давно превратился в Ethereum «хрен пойми какой по счёту», но направление становится всё интереснее. Главный вопрос - спровоцирует ли эта стратегия долгосрочный рост эфира хотя бы до $8-10к
источник: https://t.me/crypto_fish_ka/3972
История, которую сейчас активно перепощивают в крипто и ИИ-сообществах, выглядит почти как сценарий для технотриллера. Один из крупнейших держателей Bored Ape за пятнадцать минут потерял около 150 тысяч долларов, и виноват в этом, по сути, оказался обычный твиттер-бот с автопостингом ставок. Никаких хакеров, никаких эксплойтов в смарт-контрактах, никакой социальной инженерии. Просто человек забыл отменить собственную подставную заявку, а алгоритм сделал ровно то, для чего его написали.
В июле 2022 года крупный коллекционер NFT под ником Franklin, седьмой по размеру холдер коллекции Bored Ape Yacht Club на тот момент, зарегистрировал в ENS домен с длинным троллинговым именем про фейковые ставки. Идея была чисто мета-шуткой над сообществом: люди тогда массово плодили бессмысленные домены ради того, чтобы заманить твиттер-бота, отслеживающего ставки на ENS, и заставить его публично постить нелепо высокие офферы. Бот не различал контекст и просто реагировал на любой высокий бид.
Чтобы прокачать шутку до максимума, Franklin поставил собственную ставку в 100 ETH со второго кошелька на свой же домен. По курсу того времени это было около 150 тысяч долларов. Бот ожидаемо схватил приманку и опубликовал твит с заголовком в духе сенсации. Шутка удалась, аудитория посмеялась, можно было выдыхать. Только один нюанс остался незамеченным: ставка в 100 ETH висела активной, прямо в открытом ордербуке маркетплейса.
Дальше в историю заходит пользователь под ником 8892. Он сделал реальный оффер на этот домен, всего на 1.89 ETH, что эквивалентно примерно 2800 долларам. Franklin его принял, написал в твиттер ироничный пост про самые внезапные 1.891 ETH в его жизни и полностью переключился на другие дела.
Через пятнадцать минут 8892 спокойно акцептовал ту самую старую заявку на 100 ETH. Сделка прошла мгновенно. Домен вернулся к Franklin, а 8892 ушёл с чистой прибылью около 97.5 ETH. Когда до Franklin дошло, что произошло, он попытался отправить обратно те самые 1.89 ETH как жест доброй воли, в надежде, что покупатель отыграет операцию назад. Ответом стал публичный твит 8892 в духе: только что снял с этого парня 100 ETH, а он мне ещё 1.9 сверху прислал.
Franklin потом написал, что это будет шутка и фамбл века, и что он заслуживает всех насмешек и критики. По факту человек, владевший 57 Bored Ape на миллионы долларов, попался ровно потому, что не помнил про собственный розыгрыш.
Почему эта история важна именно для ИИ и IT-аудитории, а не только для крипто-твиттера. Здесь сошлись сразу несколько типичных проблем, с которыми мы регулярно сталкиваемся в продакшене.
Первое. Автоматизация без понимания контекста опасна. Тот самый твиттер-бот не был злонамеренным. Он не пытался никого обмануть. Он честно делал свою работу: видел высокую ставку и публиковал её. Но именно отсутствие у бота модели намерений превратило безобидный мониторинг в инструмент манипуляции рынком. Любая современная ИИ-система мониторинга, будь то антифрод, торговый сигнал или агент по сделкам, обязана уметь оценивать правдоподобие события, а не просто триггериться на пороговое значение.
Второе. Ончейн состояние это глобальное состояние. В вебе мы привыкли, что закрыли вкладку и забыли. В блокчейне открытая заявка живёт ровно до тех пор, пока её не отменили транзакцией. Это базовая ловушка для всех, кто строит ИИ-агентов поверх DeFi и NFT-маркетплейсов. Агент должен иметь полное и актуальное представление обо всех своих активных ордерах, апрувах токенов и подписях, иначе любой такой висящий объект превращается в поверхность атаки.
Третье. Социальные сигналы и финансовые действия должны быть разнесены. Franklin совершил классическую ошибку: использовал реальный финансовый инструмент в качестве реквизита для шутки. В мире, где боты автоматически выдёргивают данные с маркетплейсов и постят их в соцсети, любая действующая ставка это публичный оффер. Если вы строите ML-пайплайн, который смешивает соцсигналы и торговые действия, придётся отдельно проектировать слой проверки контекста.
Четвёртое. Бесконечные апрувы и старые подписи. История с Franklin технически близка к классическим инцидентам, когда пользователи теряли активы из-за давно подписанных permit-ов и approve-ов на старых маркетплейсах. ИИ-кошельки и агентные системы, которые сейчас активно разрабатываются, обязаны вести аудит подписей и предупреждать о потенциально опасных активных обязательствах.
Пятое. Человек как самое слабое звено в цепочке автоматизации. Самый дорогой баг этой истории не в коде бота и не в смарт-контракте ENS. Он в голове у человека, который не свёл вместе шутку и собственную финансовую позицию. Хорошие ИИ-ассистенты для трейдеров и крипто-инвесторов в идеале должны делать именно это: держать в памяти все висящие действия пользователя и спрашивать, точно ли он помнит про активную заявку на 100 ETH, прежде чем тот пойдёт постить мемы.
Что делать разработчикам и инженерам, которые сейчас строят что-то на стыке ИИ и финансовых систем. Закладывать в архитектуру предположение, что пользователь забудет всё, что не выведено ему на экран прямо сейчас. Обязательно добавлять подтверждения для критичных действий, особенно если состояние ордера сохраняется без видимого индикатора. Логировать и визуализировать активные обязательства кошелька. Уметь отличать тестовые и шуточные действия от реальных.
И отдельный практический вывод для тех, кто работает с ботами, мониторящими публичные данные. Любая ваша автоматизация это, по сути, маленький рыночный игрок. Даже если она просто публикует факты, эти факты могут двигать рынок и провоцировать поведение, к которому ваши пользователи не готовы. Подумайте, не превращаете ли вы безобидный фид в оружие против тех, кого пытаетесь информировать.
История Franklin уже стала учебным кейсом про то, как работает автоматизация без здравого смысла. И чем плотнее ИИ заходит в финансовые рынки, тем чаще мы будем видеть подобные сюжеты. Только вот следующий герой может потерять уже не 100 ETH, а целый портфель, который ИИ-агент случайно выставил на продажу по цене, оставленной для теста месяц назад.
Источник истории и оригинальный тред: https://x.com/0xSweep/status/2048384726507966881
История, которая выглядит как сценарий технотриллера. Два выпускника MIT, братья Антон и Джеймс Перайр-Буэно, нашли слабое место в инфраструктуре Ethereum и за 12 секунд вывели около 25 миллионов долларов. Жюри потом четыре недели пыталось понять, было ли это вообще преступлением, и так и не договорилось.
Оба изучали computer science в MIT. Их отец когда-то возглавлял факультет аэронавтики и астронавтики того же института. В конце 2022 года братья нашли уязвимость в MEV-boost, софте, который в тот момент работал примерно у 90% валидаторов сети Ethereum. Именно через него проходят транзакции, на которых зарабатывают MEV-боты, охотящиеся за прибылью от порядка транзакций в блоке.
Подготовка заняла месяцы. Они подняли 16 поддельных валидаторских нод, гоняли тестовые транзакции и изучали поведение ботов. Потом подкинули приманку: транзакции, на которые боты были запрограммированы реагировать. В момент, когда боты бросались в атаку, братья эксплуатировали уязвимость и получали доступ к содержимому блока до того, как он финализировался.
Дальше все просто и цинично. Они перенаправили 25 миллионов долларов в реальной крипте, а вместо них оставили ботам бесполезные неликвидные токены. Монеты, оставшиеся у ботов, стоили фактически ноль. Все это уложилось в 12 секунд, ровно в длину одного блока Ethereum.
Пострадавшие пытались выйти на контакт и просили вернуть деньги. Братья не ответили. После эксплойта Антон, судя по истории поиска, гуглил top crypto lawyers, wire fraud statute of limitations и money laundering statute of limitations. Слово statute он оба раза написал как statue. Джеймс тем временем пришел в банк и попросил депозитную ячейку, в которую влезет ноутбук.
В мае 2024 года Минюст США арестовал братьев и назвал это первым делом такого рода в истории. Каждому грозило до 20 лет за мошенничество с использованием средств связи и отмывание денег. Линия защиты была простой: все, что мы сделали, укладывается в правила Ethereum. Валидаторы по дизайну должны максимизировать прибыль, мы просто сделали это лучше других.
Суд шел четыре недели. По сообщениям, часть присяжных плакала во время совещаний. Договориться они так и не смогли, судья объявил mistrial. Два выпускника MIT выжали из Ethereum 25 миллионов за 12 секунд, а присяжные не смогли решить, преступление это или нет.
Либо это лучшая защита в истории юриспруденции, либо самая честная вещь, которую кто-либо говорил про крипту.
💼#ETHEREUM, самый простой вариант по #Эфириум ⚡️ , волновая плоскость в волне [2] указывает на перспективы удлинения в волне [3] волнового уровня Primary , остается определить окончание волны (С) и получить точку для входа, чем и буду заниматься по данному инструменту. Автор➡️ @vestnik_voln ⭐️