Вчера смотрел в очередной раз передачу "Загадки планеты Земля" на канале "Sci-fi". Там ребята разглядывают изображения снимков нашей планеты со спутников, ищут странные объекты, а потом выезжают на место их исследовать. В общем, интересно и любознательно.
Я решил тоже "посмотреть со спутника" и залез на первый попавшийся сайт с гугл картами.
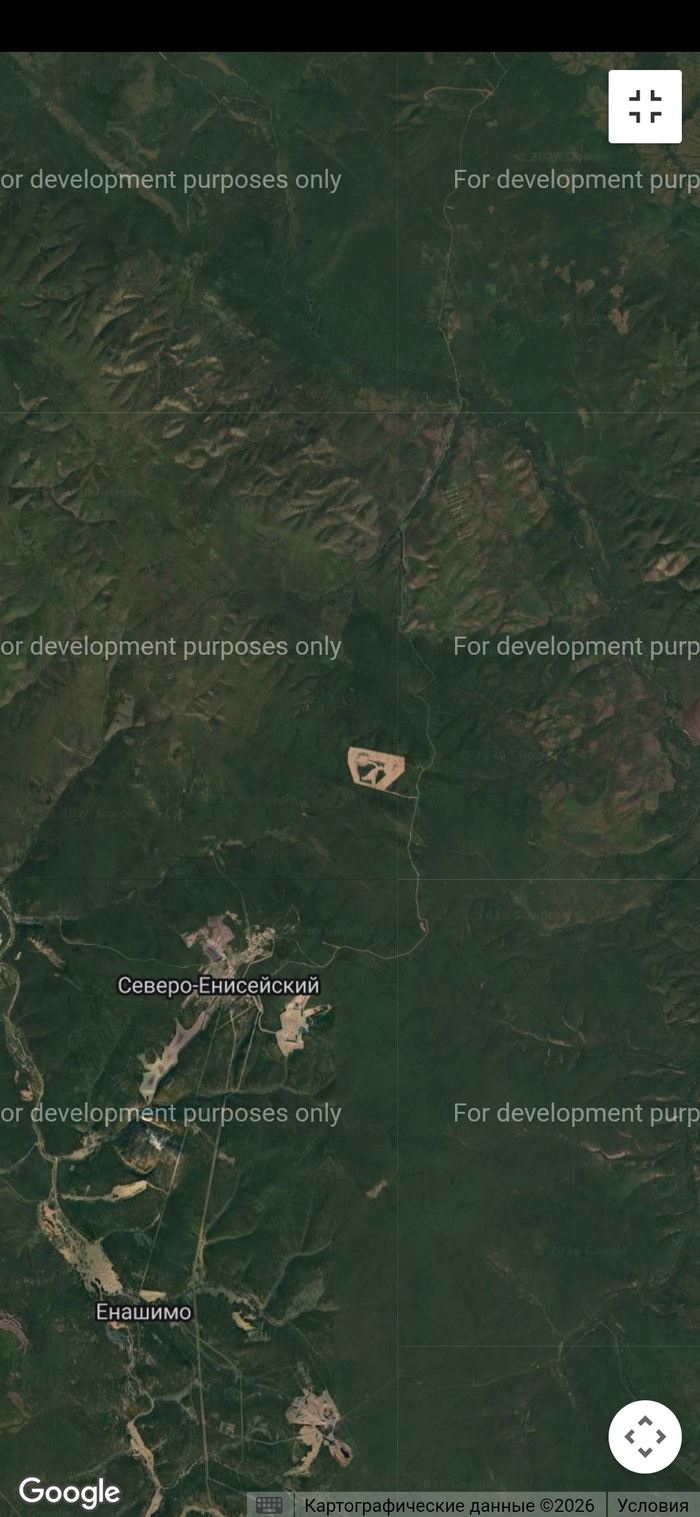
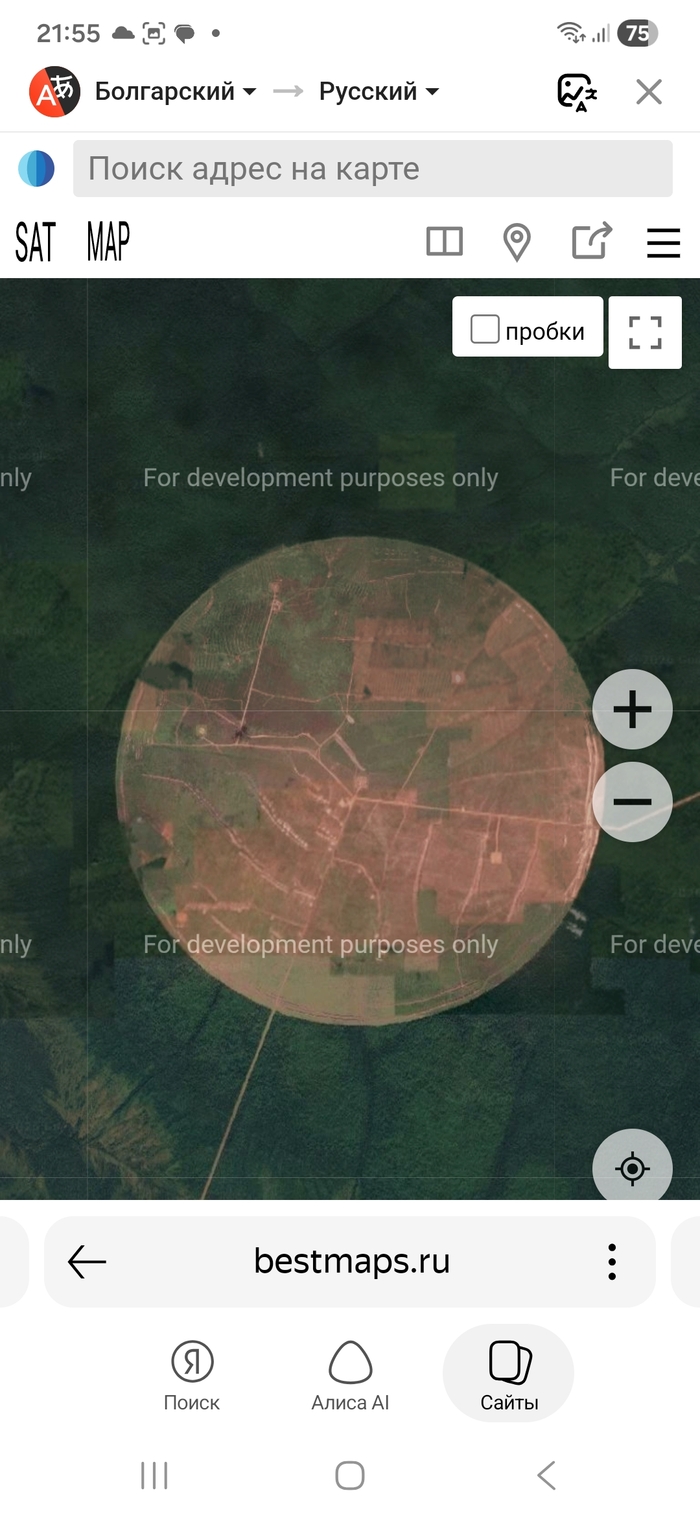
Методом тыка сразу в рандомном месте увеличиваю карту и натыкаюсь на это:
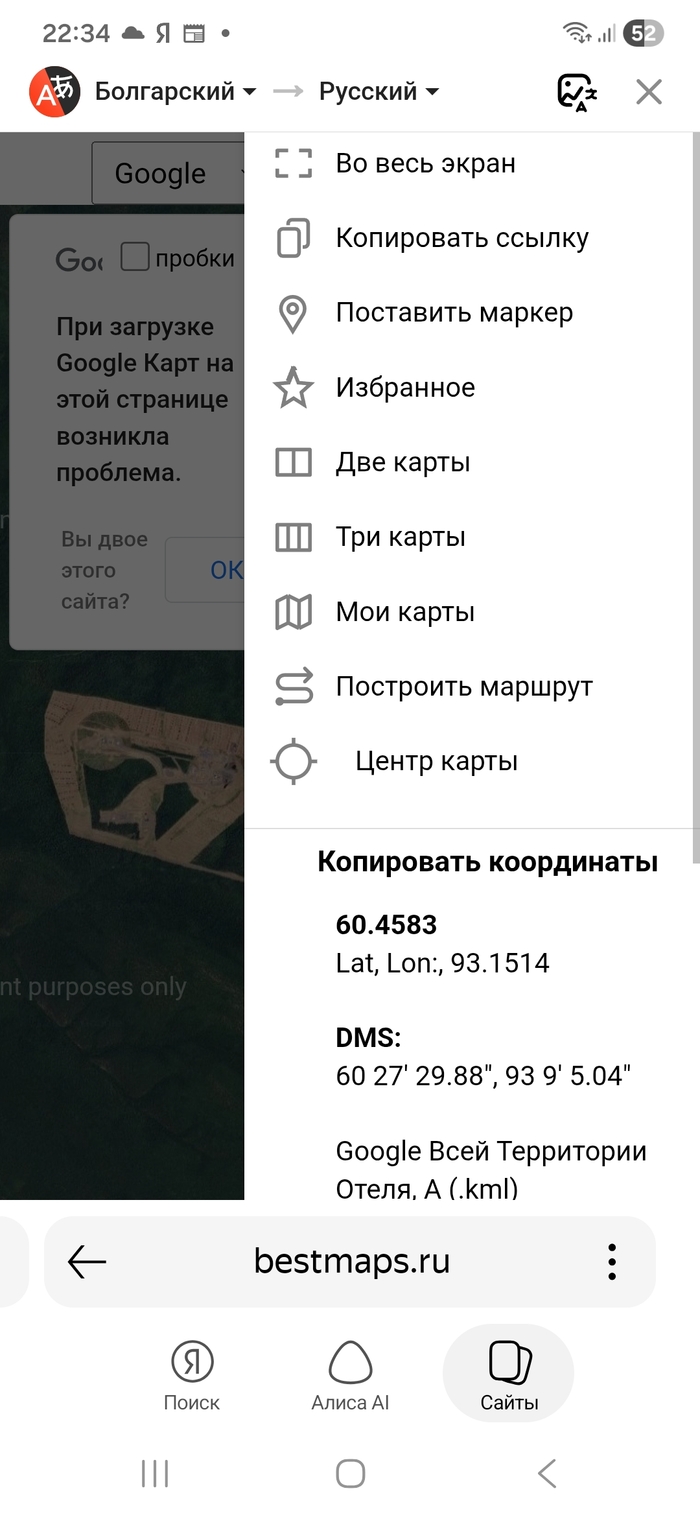
Вот координаты
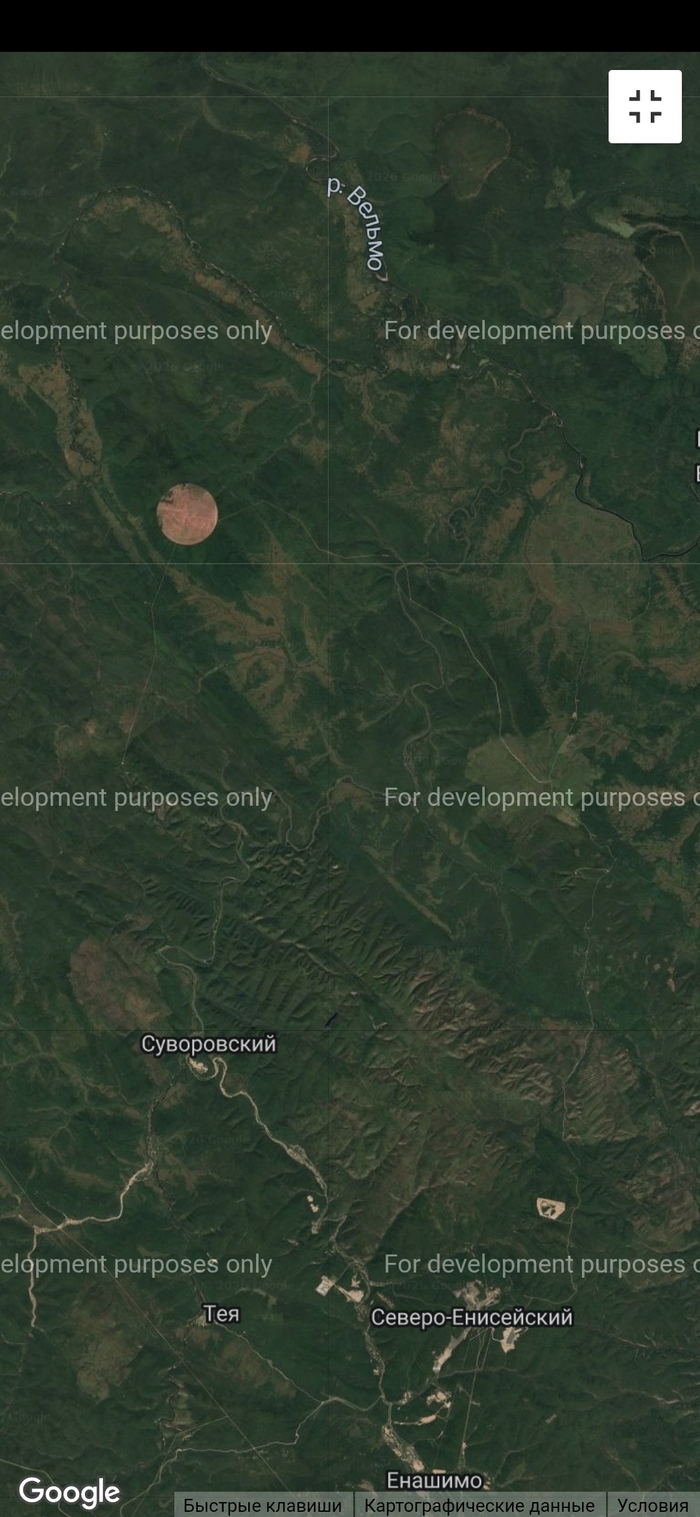
Объект забавный. Чуть севернее есть ещё и такое:
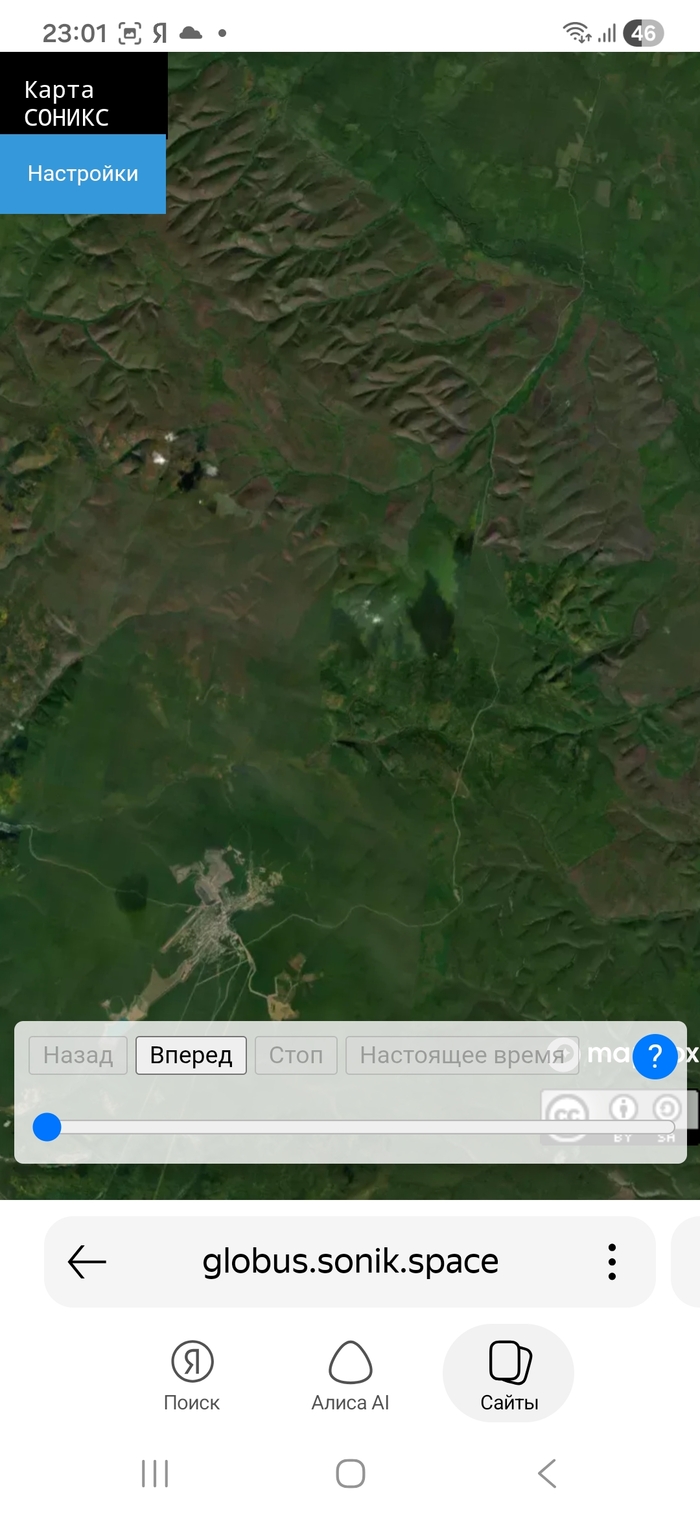
Выглядит как-то странно и неестественно, но при большем увеличении весьма правдоподобно
Тут у меня сработала система Станиславского: "Не верю!". Решил проверить на других картах.
На этом же сайте при выборе карт есть такая как "ESRI". Там "трапеция" есть, а круга нет... На других картах вообще ничего подобного. На других сайтах и картах тоже:
Ну и круга тоже.
Так что не верю я больше Google maps. Или верю?)))
Прошу знатоков местности рассеять мои сомнения и внести ясность (если получится)
На соревновании Pwn2Own Ireland 2026 исследователи семь раз успешно продемонстрировали атаки на Samsung Galaxy S26. Шесть успешных демонстраций прошли за первые два дня, ещё одну ZDI зафиксировала в третий.
Это результаты соревнования по поиску уязвимостей, а не свидетельство массовых атак на владельцев смартфона. Некоторые результаты были помечены как collision: разные команды независимо нашли одну и ту же уязвимость. Поэтому семь демонстраций не обязательно означают семь уникальных уязвимостей.
Всем привет. На связи dotCipher. Рад видеть что наши ряды растут и прошлый гайд по роутерам добавили в закладки столько людей. Сегодня отложим в сторону настройки вайфая и поговорим про самую уязвимую часть любой системы безопасности. Про людей. Расскажу реальную шпионскую историю из моей практики как наши конкуренты внедрили к нам своего человека под видом обычного менеджера чтобы утащить коммерческую тайну.
Дело было пару лет назад. Наша контора тогда активно расширялась на рынке и сильно наступала на пятки одному крупному конкуренту. В отдел продаж как раз требовались люди и после кучи собеседований к нам взяли парня назовем его Олег. Резюме идеальное опыт отличный подвешенный язык. Олег быстро влился в коллектив стал душой компании и начал показывать хорошие результаты по продажам. Короче идеальный сотрудник если бы не одно но.
У меня в серверной стояла система мониторинга которая тихонько фиксировала аномальное поведение пользователей. И вот спустя месяца три после прихода Олега система начала ругаться.
Каждый вторник и четверг ровно в обеденный перерыв когда весь офис уходил жрать суп в соседнее кафе компьютер Олега начинал проявлять странную активность. С его учетки шло активное обращение к закрытым папкам коммерческого отдела на сетевом диске. Доступа к самой базе у него не было но он умудрялся копировать списки контактов ключевых клиентов цены и условия договоров.
Я сначала подумал что парень просто готовится к крупной сделке. Но логи показали что данные не просто открывались а массово копировались на внешний съемный носитель. Проще говоря на флешку. Причем порты мы ему программно закрыли после случая с шифровальщиком. Как он это делал?
Я решил устроить засаду. Во вторник в обед я сказал всем что иду по делам а сам незаметно вернулся в офис и зашел в серверную чтобы понаблюдать за его экраном через скрытый удаленный доступ. Олег остался один. Он дождался пока закроется дверь за последней секретаршей вытащил из кармана какой то странный девайс и воткнул его в порт прямо позади системного блока.
На экране побежала полоса копирования. Оказалось этот умник принес с собой специальную хакерскую флешку обманку Баш Банни которая прикидывается обычной клавиатурой. Наша система безопасности думала что Олег просто очень быстро печатает текст а на самом деле флешка на автопилоте выкачивала файлы из буфера обмена.
Я не стал дожидаться конца копирования просто зашел в отдел продаж со словами Ну привет Джеймс Бонд. Парень аж побелел и выронил свой девайс из рук.
Дальше был долгий и неприятный разговор на ковре у генерального директора и начальника службы безопасности. Олег отпираться не стал и честно признался что конкуренты пообещали ему огромную сумму и долю в бизнесе если он сольет им нашу актуальную базу клиентов перед крупным тендером. Сдали мы его полиции или уволили по статье рассказывать не имею права из-за соглашения о неразглашении но в компании он больше не работает.
А для нас это был очередной жесткий урок. Мы полностью переписали правила доступа к коммерческой тайне внедрили DLP-систему которая блокирует копирование любых личных данных даже если их пытаются набрать руками и ввели жесткий досмотр стороннего железа. Безопасность это процесс а не результат.
P.S. Ребята, спасибо всем, кто дочитал до конца! Наш ИТ-сериал растет, и нас в профиле уже больше 140 человек. Огромное вам спасибо за поддержку.
По правилам Пикабу, полноценные интерактивные функции аккаунта и расширенные посты открываются только от 1 000 рейтинга. Мне до этой цели осталось совсем немного. Если вам интересен мой опыт, вы хотите поддержать автора и поскорее увидеть следующую часть (там подробно разберем, как хакеры пытались взломать наш главный сервер через фишинговое письмо от налоговой и как выкупить этот развод за две секунды) поддержите этот пост жирным плюсом и подпиской! Давайте добьем этот косарь вместе. Всем мир и проверяйте тех, кто сидит с вами в одном кабинете!
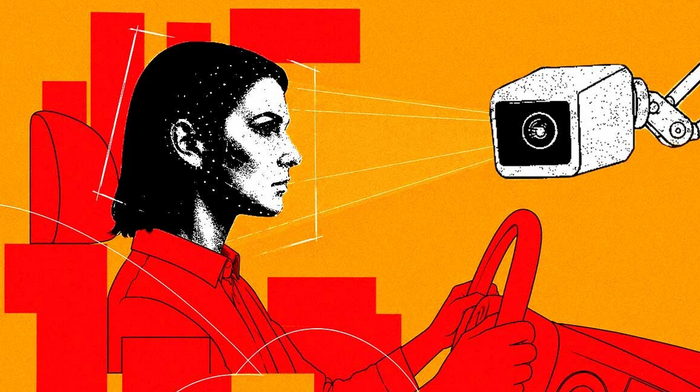
Новенькая блестящая машина, которую вы только что купили или арендовали, может оказаться инструментом для выдачи ваших секретов.
Иллюстрация: Cybernews
Современные транспортные средства становятся умнее с каждым днём, повышая риски цифрового шпионажа и кражи данных хакерами.
Камеры, микрофоны, GPS-трекеры, информационно-развлекательные системы: сегодня автомобили оснащены технологиями, которые непрерывно подключены к интернету.
С одной стороны, это удобно. Проще и безопаснее добраться до нужного места, позвонить или быстро отправить сообщение.
Но с другой стороны, эти системы собирают массу персональных данных о водителях, пассажирах, самом автомобиле, а также об объектах и людях поблизости.
Например, допустим, высокопоставленный государственный чиновник, лицо, занимающее ключевую должность в секторе критической инфраструктуры, или любой другой человек, располагающий конфиденциальной информацией, ведёт разговор в «умном» автомобиле. Эта информация может представлять интерес для хакеров, работающих на государства, и киберпреступников.
Водители и пассажиры зачастую не контролируют данные, которые хранит или передаёт автомобиль, поскольку это происходит автоматически и без их ведома.
Доступ к этим данным часто есть у производителей автомобилей, а также у дилеров, лизинговых и сервисных компаний, разработчиков приложений, производителей автозапчастей и облачных провайдеров.
Это повышает риски шпионажа и кражи данных, предупреждает Служба общей разведки и безопасности (AIVD) [нидерландская спецслужба].
«Помимо этих компаний, к таким данным проявляют интерес и злоумышленники, которые, скорее всего, также имеют к ним доступ. Для государственных структур такие потоки данных — привлекательный источник информации», — говорится в брошюре нидерландской разведки, опубликованной в среду [30.09.2026].
По данным AIVD, некоторые государства могут запрашивать данные с автомобилей у компаний или самостоятельно проводить хакерские операции для получения доступа к соответствующим системам. Киберпреступники и хакеры тоже могут быть заинтересованы в том, чтобы добыть чувствительные данные — ради выкупа или перепродажи.
Именно поэтому нам следует помнить о рисках, связанных с современными автомобилями.
Разведка [нидерландская] рекомендует: не вести конфиденциальных разговоров в умной машине и рядом с ней; не использовать автомобиль с внешней камерой при поездке в чувствительное место, а также не подключать смартфон к USB-порту, а вместо этого использовать блокиратор данных.
Кроме того, следует проявлять осторожность при вводе личных данных в навигационную систему автомобиля, таких как домашний адрес или чувствительное место.
Риски, связанные с GPS-отслеживанием, телематическими модулями или зарядными станциями для электромобилей, нельзя устранить ни техническими средствами, ни правилами поведения. Поэтому AIVD советует соизмерять риски использования автомобиля с целью и характером поездки.
Google сообщила об атаках на доменные зоны .gh (Гана), .sl (Сьерра-Леоне) и .as (Американское Самоа). Злоумышленники изменили DNS-записи и получили несанкционированные HTTPS-сертификаты для нескольких доменов Google и других организаций. По данным компании, её собственные системы скомпрометированы не были.
Chrome заблокировал использование обнаруженных сертификатов. Google также связалась с центрами сертификации, чтобы их отозвали и для пользователей других браузеров. Пользователям Chrome ничего делать не нужно.
При этом Google предупреждает: браузерная блокировка не гарантирует, что удалось обнаружить все затронутые домены, и не обеспечивает защиту пользователей других браузеров. Компания советует владельцам сайтов отслеживать новые сертификаты и ограничивать их выдачу через DNS-записи CAA.
Хакер PalachPro заявил о взломе дата-центров ВСУ, Госспецсвязи и систем Минобороны Украины. / Фото: www.globallookpress.com, istockphoto.com / Коллаж АиФ
Хакеры заявили о масштабном проникновении в цифровую инфраструктуру Украины. Им удалось получить доступ к дата-центрам, где хранятся документы ВСУ и Минобороны, а также вскрыть системы Госспецсвязи.
На фоне этих заявлений экспертами обсуждается следующая потенциальная цель — уязвимость Офиса Зеленского и возможные последствия утечек.
Компьютер Зеленского как цель
На фоне успехов во взломе военных систем особое внимание привлекает вопрос о безопасности Офиса Владимира Зеленского.
«Технически цель сложная, но выполнимая. Там явно не самый слабый периметр, документация защищена серьёзнее, чем у обычных ведомств, но абсолютной защиты не бывает», — заявил хакер.
Он подчеркнул, что успех зависит от ресурсов, времени и наличия точек входа. Однако, по его словам, сейчас взлом Офиса Зеленского не входит в число приоритетов.
«Планируется ли это делать прямо сейчас — нет. Пока не вижу смысла тратить силы именно на это», — сказал PalachPro.
Он пояснил, что из военных сетей, штабов, систем связи и дата-центров можно получить более прикладную и свежую информацию, чем из кабинетов. По его оценке, на Украине находится около 37–53 коммерческих дата-центров, которые хранят данные разведки ВСУ и другую секретную информацию.
Последствия ограниченного характера
Если взлом Офиса Зеленского все же произойдет, последствия, по оценке PalachPro, будут ограниченными. Он считает, что это вызовет временный хаос в документообороте, сбои в коммуникациях и необходимость переходить на резервные каналы. Однако на реальное управление войсками и операциями это влияет далеко не так сильно, как может показаться.
Хакер также объяснил, какую именно информацию можно получить при взломе подобных кабинетов. Это переписка, указания, внутренние распоряжения, кадровые и организационные моменты. Использовать это можно в информационном поле, для понимания логики решений Киева, но по боевой ценности это обычно слабее, чем данные с фронтовых систем или разведывательных сетей.
Доступ к секретным материалам
Ранее хакер PalachPro сообщил, что ему удалось получить доступ к украинским дата-центрам и документам, связанным с деятельностью ВСУ и Министерства обороны. По словам взломщика, которые приводит агентство РИА Новости, ключевым этапом операции стал взлом системы Госспецсвязи Украины.
Это позволило установить, что ряд крупных объектов на территории страны фактически является украинскими и западными дата-центрами, на серверах которых хранилась критически важная информация.
Речь идет не просто о файлах, а о целых цифровых экосистемах, обеспечивающих жизнедеятельность украинского военного ведомства.
Взломаны были системы резервного копирования данных и документооборота, почтовые серверы Минобороны, а также приложение «Армія+» и мессенджер Sonata.
Все эти инструменты играют ключевую роль в координации действий ВСУ и управлении войсками.
Карта скрытых объектов
Помимо доступа к программному обеспечению, хакер заявил об установлении точных координат скрытых дата-центров.
В список попали объекты под названиями DeNovo, «Парковый», Giga, Volla, WNET, «ТТК» и другие. Работа с этими объектами велась длительное время и включала несколько этапов.
Кроме того, хакеру удалось получить информацию об устройстве самих дата-центров. В распоряжении оказались данные о планировке зданий и помещений, их площади, количестве и мощности серверных стоек.
Также стали известны модели камер видеонаблюдения, систем охлаждения и пожаротушения. Такая детализация позволяет говорить о полном вскрытии инфраструктуры, что делает эти объекты крайне уязвимыми для дальнейших атак.
Хроника кибервойн
Нынешние заявления PalachPro — не первый успех пророссийских хакеров. В конце 2025 года группировки KillNet и Beregini получили личные данные первых лиц Офиса Зеленского.
Тогда в ходе масштабного взлома были добыты сведения о заместителях руководителя офиса Викторе Миките и Ирине Мудрой, а также о первом вице-премьере Украины Михаиле Федорове, который после этого успел побывать министром обороны.
Хакеры взломали шесть крупнейших украинских страховых фирм, получив адреса прописок, личные телефоны и паспортные данные чиновников. Представитель группировки с никнеймом KillMilk сообщал, что были проверены базы данных налогового реестра. Впоследствии Ирину Мудрую задержали на Украине, она стала фигурантом уголовного дела о коррупции.
Еще раньше, в 2022 году, донецкий хакер Джокер взломал аккаунт главнокомандующего ВСУ Валерия Залужного в соцсетях. Он опубликовал переписки Залужного с женщинами, что вызвало широкий резонанс. Как заявил хакер, эта информация будет интересна украинским военнослужащим.
«Пока они [украинские военные] гибнут сотнями ежедневно, их главнокомандующий целыми днями мило общается с молодыми телочками из разных военных частей, выделяет им крутые служебные тачки и должности», — писал Джокер.
Таким образом, заявления PalachPro вписываются в череду громких кибератак на украинские структуры. Если информация о доступе к дата-центрам ВСУ подтвердится, это может стать серьезным ударом по информационной безопасности Киева и добавить хаоса в и без того шаткую систему управления.
Много лет я увлекаюсь программированием, сайтостроением, ну и всем тем что с этим связано. Естественно, вопросы безопасности данных и хаккерское мастерство входит в сферу моих интересов. Так вот, надысь используя свои бойцовские навыки веб мастерства я взломал почтовый ящик своего знокомого, просто хотел почитать его переписки. А никаких переписок у этой сволочи нет. Только две просроченные платёжки по ЖКХ и бычки от винстона... Зря только старался.
Всем привет. Честно говоря не ожидал такого отклика под прошлым постом. Спасибо за ваши плюсы и подписки. Нас уже больше десяти человек так что обратного пути нет. Рассказываю как обещал чем закончилась та безумная ночь в серверной.
На часах было около четырех утра субботы. Я заперся в нашей серверной выпил очередную банку энергетика и начал ковырять сам вирус через дебаггер. Платить вымогателям десять лямов контора не собиралась да и гарантий никаких нет. Оставалось надеяться только на то что хакеры где-то накосячили в коде. Такое бывает часто потому что вирусы сейчас часто пишут на коленке ради быстрого навара.
И короче мне реально подфартило. Я изолировал один из зашифрованных файлов Марины Ивановны и начал смотреть как вирус менял структуру данных. И тут я вижу что эта зараха шифровала не весь файл целиком а только первые 20 Килобайт каждого документа. Хакеры просто сэкономили ресурсы процессора чтобы сервер не повис раньше времени и не привлек внимание админа.
Для баз данных 1С это конечно была полная труба там ломалась вся структура. Но для обычных экселевских таблиц и вордовских документов главбуха это был призрачный шанс.
Я вспомнил как на одном старом форуме года три назад пацаны разбирали похожий шифровальщик. Там умельцы написали простенький скрипт на Python который тупо отрезал эту поврежденную хакерами голову файла и подставлял туда чистый шаблон структуры Экселя. Само форматирование конечно летело к чертям но все внутренние массивы данных цифры и текст оставались целыми.
Следующие часов пять я на коленке переписывал этот скрипт под наши файлы. Руки уже тряслись от усталости в глазах песок. Примерно в одиннадцать утра субботы запускаю первый тест на папке Квартальный отчет.
Экран моргнул расширение поменялось на стандартное xlsx. Кликаю два раза мышкой и файл открывается. Шрифты стали гигантскими сетка съехала но все сука цифры на месте. В итоге удалось восстановить около 90 процентов всей критической первички.
В понедельник в девять утра зашел к генеральному на ковер. Он сидел бледный думал что компании хана. Когда я выложил на стол флешку с восстановленными отчетами он минуту молча смотрел на нее а потом сказал что с него премия. Напарник мой кстати из отпуска вернется сразу на увольнение потому что забить на логи бэкапов это край. А Марине Ивановне порты мы закрыли наглухо через групповые политики. Теперь у нее там даже мышка проводная работает через раз.
Вот такая история. Выводы сделаны гайки закручены.
P.S. Ребята спасибо за поддержку. Я планировал запустить сбор на домашний тестовый сервер прямо в этом посте чтобы разворачивать на нем вирусы в изолированной среде и делать для вас наглядные разборы. Но по правилам Пикабу монетизация открывается только от 1000 рейтинга. Сейчас у меня около сотни и до цели осталось совсем немного. Если вам интересен мой контент и вы хотите увидеть следующую историю про взлом сети через умную кофемашину в приемной поддержите этот пост плюсом. Всем огромное спасибо