dotCipher

dotCipher

dotCipher // Кибер-щит, который не пробить. HUB ИТ-сериал про изнанку информационной безопасности. Реальные истории из жизни сисадмина, разборы вирусов и хакерских атак.
Пикабушник
Дата рождения: 30 июня
186 рейтинг 174 подписчика 0 подписок 11 постов 5 в горячем

Записки безопасника Часть 9 Анатомия сетевого ботнета, или Почему кибер-щит не пробить⁠⁠

Записки безопасника Часть 9 Анатомия сетевого ботнета, или Почему кибер-щит не пробить
Часть 1. Как к нам внедрился шпион

Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей

Часть 2. Хакерская флешка в серверной

Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:

Часть 3. Первая зацепка и логи

Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:

Часть 4. Как Олег копировал базы данных

Заголовок: Записки безопасника Часть 4. Как за 10 минут настроить домашний роутер чтобы ваш умный чайник не слил пароли от карт

Часть 5. Финал охоты на засланца

Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов

Часть 6. Итоги розыгрыша фирменного мерча

(ВНИМАНИЕ! ПРОВОДИТСЯ РОЗЫГРЫШ СВИТШОТА) / Записки безопасника Часть 6 Как хакеры пытались взломать наш сервер через «налоговую»

Часть 7. Защита от промышленного шпионажа

Записки безопасника Часть 7 Анализ реального хакерского бэкдора и как выкупить слежку в системе

Часть 8. Канарские документы-маячки

Записки безопасника Часть 8 Как мы ловили засланца Олега на живой архив и куда улетали наши чертежи

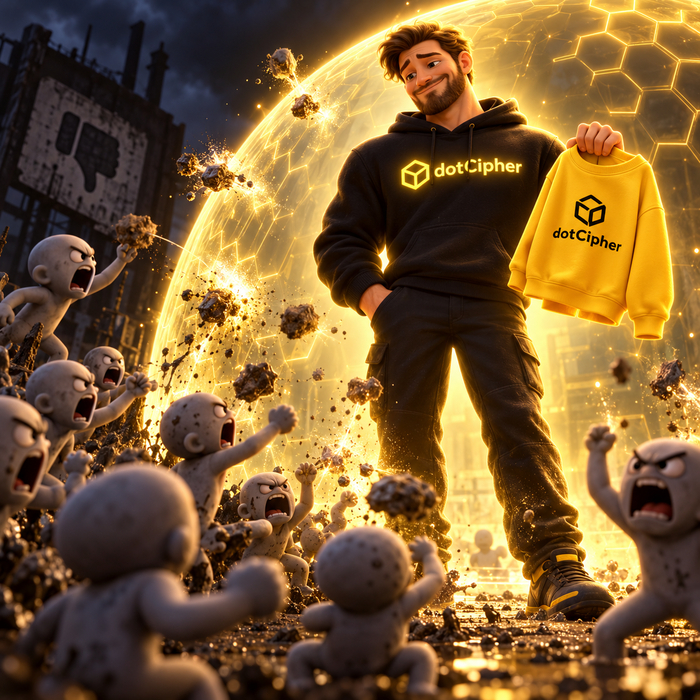
В комментариях под честными итогами нашего конкурса развернулась настоящая хакерская атака тёмных сил. И сегодня, без капли злобы, с хорошим сисадминским юмором, я хочу наглядно показать вам анатомию этого процесса.
На этой картинке вся истина происходящего.
Понимаете, озлобленность и стадный инстинкт это точно такой же вирус, как и те бэкдоры, что мы вычисляли на серверах. Когда у человека внутри пусто и темно, его эго физически не может вынести, если кто-то рядом созидает, шьёт качественный мерч за свой счёт, бесплатно дарит его подписчикам и собирает вокруг себя светлых людей.
И тогда этот вирус даёт команду: Утянуть их на тёмную сторону! Сделать их такими же серыми и злыми! Заражённые люди объединяются в некий ментальный «ботнет». Не имея собственного мнения, они как зомби-компьютеры повторяют матерные команды своих вожаков, плюсуют пошлость и пытаются кидать минусы, надеясь загасить чужой свет.
Но посмотрите, насколько эта тёмная сторона на самом деле голая, слабая и бессильная.
Они тратят часы своей жизни на то, чтобы караулить чужие публикации и брызжать ядом в комментариях. Они думают, что их минусы это оружие. Но для бренда dotCipher вся эта виртуальная грязь лишь пустой звук, который сгорает, не долетая до нашего кибер-щита. Мы не опустимся на их уровень и не подарим им нашу агрессию, потому что сильные люди на слабость не обижаются.
Этот пост написан для тех 178 подписчиков, кто сохранил умение думать своей головой и не поддался вирусу толпы. Наша крепость строится на справедливости и честности. А тем, кто остался в темноте, я искренне желаю однажды очистить свою систему, увидеть себя со стороны и обновиться до человечности.
Всем безопасного интернета, мира вашему дому и чистых мыслей! ☕🚀
Показать полностью 1

Как на самом деле выглядит кибербезопасность в большинстве компаний⁠⁠

Как на самом деле выглядит кибербезопасность в большинстве компаний

Дорогие друзья, всем привет! На связи dotCipher. Кибер-щит, который не пробить. HUB.

Иногда в комментариях мы спорим о сложных технических вещах: анализируем хакерские бэкдоры, пишем скрипты, проверяем порты, настраиваем брандмауэры и шифрование 24/7. Компании тратят миллионы рублей на закупку самого передового софта и оборудования, превращая серверную в настоящую неприступную цифровую крепость.

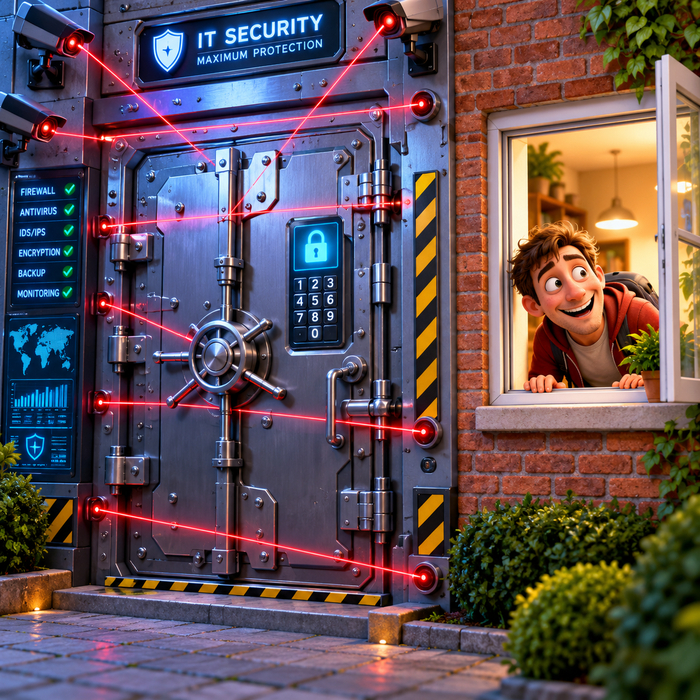
Но на практике любой практикующий сисадмин или безопасник рано или поздно сталкивается с одной и той же суровой реальностью, которая идеально показана на этой картинке.

Вы можете повесить на сервер три антивируса, закрыть все порты, заблокировать флешки и настроить сложнейшие двухфакторные пароли. Но вся эта бронированная супер-защита с лазерами мгновенно обнуляется, когда обычный пользователь (или наша любимая условная Анна Сергеевна из бухгалтерии) открывает в браузере окно, весело улыбается и кликает по фишинговой ссылке Смотреть перечень налоговых нарушений.pdf.exe просто потому, что ей стало любопытно.

Человеческий фактор это самая уязвимая и непредсказуемая зона в ИТ. И с этим ничего не поделаешь, кроме регулярных и терпеливых инструктажей.

Признавайтесь в комментариях, у кого в конторах работает точно такое же «открытое окно» рядом с бронированной дверью? И какие самые дикие глупости совершали ваши пользователи? Посмеемся вместе.

Всем безопасного интернета и бдительных коллег! ☕🚀

Показать полностью 1

Итоги розыгрыша свитшота dotCipher / Честный рандом и новый формат⁠⁠

Дорогие друзья, всем привет! Вот и пролетела неделя нашего конкурса. Сразу скажу честно и открыто: за эти дни наш молодой проект столкнулся с жёстким негативом и волной организованных минусов в комментариях. Из-за этого алгоритмы площадки сильно урезали охваты, и многие наши подписчики просто физически не увидели этот пост в своей ленте.

Но кибер-щит dotCipher не пробить временными трудностями. Справедливость и принципы доказываются делами. Раз розыгрыш был заявлен мы проводим его до конца, несмотря ни на какие охваты. У нас определились три реальных участника, которые честно выполнили все условия.

Всё максимально прозрачно. Я записал видео экрана с рандомайзером, который выбрал одного случайного счастливчика из заявившихся. Видео прикрепляю ниже.

Победителем стал пользователь с ником Vanshin! От души поздравляю!

🛡️ Инструкция для победителя (Как со мной связаться без спама):

Дружище Vanshin, чтобы подтвердить свою личность и забрать приз, сделай два простых шага:

1. Зайди прямо сейчас в комментарии под этим постом и напиши любое короткое слово (например, «Вижу»). Это железно докажет, что ты это ты, а не фейк.

2. Напиши мне на почту: dotcipher.work (собака) gmail.com Чтобы боты и спамеры не завалили ящик, адрес написан текстом, просто замени слово в скобках на обычный символ @.

В теме письма обязательно напиши кодовое слово: СВИТШОТ dotCipher. В самом письме укажи свой размер одежды и удобный адрес СДЭКа или Почты. Всё изготовление и отгрузка полностью за мой счёт чётко под твою фигуру!

Что будет с проектом дальше?

Этот шторм показал, что формат длинных технических инструкций временно упирается в стену. Мы переобуваемся на ходу. Со следующей недели мы полностью меняем формат рассказов уходим от длинных лонгридов в сторону ярких, коротких и взрывных материалов, которые будут понятны и интересны каждому, без лишней духоты.

Огромное спасибо тем 177 подписчикам, кто остаётся с нами. Вы наша броня. Всем безопасного интернета!

Показать полностью

Записки безопасника Часть 8 Как мы ловили засланца Олега на живой архив и куда улетали наши чертежи⁠⁠

Первая часть: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей

Вторая часть: Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:

Третья часть: Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:

Четвертая часть: Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов

Шестая часть (Розыгрыш свитшота итоги 19 октября): (ВНИМАНИЕ! ПРОВОДИТСЯ РОЗЫГРЫШ СВИТШОТА) / Записки безопасника Часть 6 Как хакеры пытались взломать наш сервер через «налоговую»

Седьмая часть: Записки безопасника Часть 7 Анализ реального хакерского бэкдора и как выкупить слежку в системе

Дорогие друзья, всем привет! На связи dotCipher. Кибер-щит, который не пробить. HUB. После небольшой паузы возвращаемся к нашей главной шпионской саге, которая так сильно зацепила адекватную часть Пикабу. Сегодня чистый экшен без душной теории. Расскажу, как мы устроили заслацу Олегу финальную ловушку.

Напомню, на чём мы остановились: наш новый системный инженер Олег оказался засланным казачком от конкурентов, который методично копировал базу данных и технические чертежи компании на левые флешки. Ловить его за руку прямо в кабинете со скандалом шеф запретил нужно было железно выяснить, кому именно и через какие каналы уходит секретная инфа.

Мы сдали назад и разыграли идеальную многоходовочку. Я создал на главном сервере фейковую папку и назвал её максимально сочно: План_модернизации_сети_2027_КОНФИДЕНЦИАЛЬНО. Внутрь я залил пустые тяжелые файлы, которые с виду напоминали реальную документацию, но зашил в них один маленький админский секрет скрытый трекер-маячок (канарский документ).

Как только этот файл открывают на любом компьютере, подключенном к интернету, он незаметно отправляет короткий пинг на мой сервер с указанием реального IP-адреса и геолокации того, кто его открыл.

Капкан был взведен. Долго ждать не пришлось. Олег, думая, что поймал бога за бороду, залез на сервер в обеденный перерыв, пулей скопировал эту папку на свою шпионскую флешку и уже вечером скинул файл заказчикам.

В одиннадцать вечера у меня на телефоне сработал триггер системы мониторинга. Маячок ожил. И полетел не куда-нибудь в Китай или США, а открылся прямо в офисе наших главных конкурентов на соседней улице! Более того, логи показали, что файл открыли под учетной записью их технического директора. Пазл полностью сошелся, все маски были сорваны.

Что мы сделали с Олегом на следующее утро и как шеф наказал конкурентов на миллионы рублей расскажу в следующей финальной части, там будет жирная развязка. Будьте бдительны и берегите свои секреты!

P.S. Дорогие друзья, напоминаю, что до понедельника, 19 октября, в нашем профиле продолжается полностью бесплатный розыгрыш нашего фирменного свитшота dotCipher. Пост с конкурсом закреплен в самом верху канала.

В понедельник утром мы включим честный рандомайзер, отфильтруем комменты по слову «Участвую» и в прямом эфире на видео определим победителя. Всё готово к отгрузке, победитель заберёт вещь строго под свой размер!

Если эта шпионская история вам понравилась поддержите пост своим голосом и подписывайтесь на профиль. Ваша поддержка это лучшая броня для нашего проекта. Всем безопасного интернета!

Показать полностью 1

Записки безопасника Часть 7 Анализ реального хакерского бэкдора и как выкупить слежку в системе⁠⁠

Первая часть: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей

Вторая часть: Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:

Третья часть: Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:

Четвертая часть: Заголовок: Записки безопасника Часть 4. Как за 10 минут настроить домашний роутер чтобы ваш умный чайник не слил пароли от карт

Пятая часть: Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов

Шестая часть (Розыгрыш свитшота конкурс проходит до 19 октября): (ВНИМАНИЕ! ПРОВОДИТСЯ РОЗЫГРЫШ СВИТШОТА) / Записки безопасника Часть 6 Как хакеры пытались взломать наш сервер через «налоговую»

Дорогие друзья, всем привет. На связи dotCipher. Кибер-щит, который не пробить. В комментариях к прошлому посту некоторые утренние «эксперты» начали кричать, что мои истории слишком кинематографичные, а реальная ИТ-безопасность это унылая рутина. Ну что же, вызов принят. Сегодня убираем в сторону весь голливудский антураж и переходим к чистому, сухому техническому хардкору.

Разберём, как хакеры оставляют в системе скрытые бэкдоры (лазейки) после успешного взлома и как практикующему сисадмину обнаружить эту слежку за 3 простых шага без дорогого софта.

Представьте ситуацию: вы очистили сервер от вирусов, заблокировали левые учетки, выдохнули и пошли пить кофе. Но через неделю база данных снова улетает в сеть. Почему? Потому что хакеры не дураки. Проникнув в систему один раз, они первым делом создают скрытый резервный канал связи, который не видит обычный антивирус.

Вот 3 технические точки, которые каждый админ обязан проверять по чек-листу, чтобы выкупить «пассажира» на сервере.

Шаг 1. Проверка планировщика задач (Task Scheduler / Cron)

Хакерскому скрипту нужно как-то запускаться заново после перезагрузки сервера. Самое банальное место планировщик. В Windows открываем taskschd.msc и внимательно смотрим на задачи, которые запускаются от имени системы SYSTEM или Network Service. Хакеры маскируют свои бэкдоры под системные обновления (например, GoogleUpdateTask или WindowsNtpSync). Всегда проверяйте вкладку Действия (Actions) если там прописан запуск левого файла из папки C:\Users\Public\ или скрытый скрипт PowerShell с флагом -WindowStyle Hidden поздравляю, вас слушают.

Шаг 2. Анализ сетевой активности и слушающих портов

Любой бэкдор должен связываться со своим командным сервером (C2). Открываем консоль от админа и вбиваем классическую команду: netstat -noab. Она покажет абсолютно все активные сетевые соединения и исполняемые файлы, которые их открыли. Ищите процессы, которые стучатся на внешние левые IP-адреса по нестандартным портам. Если вы видите, что банальный notepad.exe или calc.exe держит постоянное TCP-соединение с каким-то китайским или нидерландским IP это не блокнот, это внедренный процесс, через который хакер прямо сейчас качает ваши файлы.

Шаг 3. Анализ веток автозагрузки в реестре

Классика, которая живет вечно. Смотрим ветки HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Run и аналогичные в HKCU. Но хитрые хакеры копают глубже — они прописывают бэкдоры в Winlogon (параметр Userinit или Shell). Там должен быть строго userinit.exe или explorer.exe. Если через запятую там приписан еще какой-то мелкий .exe или .bat из темповых папок у вас в системе сидит чужой.

В ИТ-безопасности нет магии. Есть логика, внимательность к деталям и четкие чек-листы. Не давайте хейтерам и хакерам повода усомниться в вашей броне.

P.S. Дорогие друзья, как вы знаете, до 19 октября у нас в профиле проходит полностью бесплатный розыгрыш нашего флагманского фирменного свитшота dotCipher. Пост с конкурсом закреплен в самом верху канала.

Показать полностью 2

(ВНИМАНИЕ! ПРОВОДИТСЯ РОЗЫГРЫШ СВИТШОТА) / Записки безопасника Часть 6 Как хакеры пытались взломать наш сервер через «налоговую»⁠⁠

Первая часть тут: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей

Вторая часть тут: Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:

Третья часть тут: Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:

Четвертая часть тут: Заголовок: Записки безопасника Часть 4. Как за 10 минут настроить домашний роутер чтобы ваш умный чайник не слил пароли от карт

Петая часть тут: Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов

Всем привет дорогие подписчики. Я зашел в профиль и обалдел нас уже больше 150 человек! В честь такого крутого события я решил сделать подарок и разыграть среди подписчиков первый официальный свитшот с моим фирменным логотипом dotCipher. Условия конкурса максимально простые и полностью бесплатные все подробности и правила оставил в самом конце этого поста.

А теперь погнали к нашей новой истории. Сегодня разберем классику жанра с которой сталкивается вообще любая контора в России. Это фишинг. Расскажу как полгода назад хакеры пытались угнать доступы к нашему главному серверу через фейковое письмо присланное нашей старшей помощнице главного бухгалтера Анне Сергеевне якобы от лица Федеральной налоговой службы.

Утро вторника. Анна Сергеевна пьет чай и проверяет рабочую почту. Вдруг ей прилетает письмо с темой Срочно Уведомление о выявлении нарушений в налоговой отчетности и риске блокировки счетов компании. У любого бухгалтера от таких слов сразу начинает дергаться глаз. Внутри письма строгий официальный текст герб ФНС куча каких то статей кодекса и синяя кнопка Ознакомиться с перечнем нарушений.

Анна Сергеевна на панике уже занесла палец над кнопкой но слава богу вспомнила мои админские инструкции и позвала меня в кабинет со словами Тут от налоговой счета закрывают посмотри.

Я сел за ее комп и сразу понял что это развод. Хакеры рассчитывали на то что бухгалтер испугается и кликнет не глядя. А за этой синей кнопкой скрывалась вредоносная ссылка которая вела на фейковый сайт один в один похожий на личный кабинет ФНС. Если бы Анна Сергеевна ввела туда логин и пароль от нашей корпоративной учетки хакеры через секунду получили бы полный доступ к сети и зашифровали бы все сервера к чертям собачьим.

Ребята ловите три простых шага как я за две секунды выкупил этот фишинг и как вы можете защитить почту своей компании или личный ящик.

Шаг первый. Всегда смотрите на реальный адрес отправителя а не на его красивое имя. В поле От кого было написано крупно ФНС РОССИИ. Но когда я нажал на сам адрес там высветилось что то типа info@fns-control-ru.com. Запомните у официальной налоговой службы адрес всегда заканчивается строго на nalog.gov.ru. Все остальные левые домены с приписками control, support или online это 100 процентов хакерский фишинг.

Шаг второй. Проверяйте куда ведет ссылка не кликая по ней. Достаточно просто навести курсор мышки на эту синюю кнопку Ознакомиться и в левом нижнем углу браузера или почтовой программы высветится реальный адрес сайта куда вас хотят увести. В нашем случае там была какая то дикая ссылка на взломанный китайский сайт с кучей непонятных символов.

Шаг третий. Налоговая никогда не присылает ссылки на сторонние ресурсы для скачивания списков нарушений. Все официальные уведомления приходят либо в личный кабинет налогоплательщика на их официальном сайте либо через официальные каналы связи типа Госуслуги или Контур. Если вас просят перейти по ссылке из письма и ввести пароль это развод.

Я заблокировал этот левый домен на нашем корпоративном шлюзе отправил письмо в спам-базу и провел с Анной Сергеевной повторный инструктаж. Будьте бдительны и не давайте панике управлять вашим пальцем на мышке.

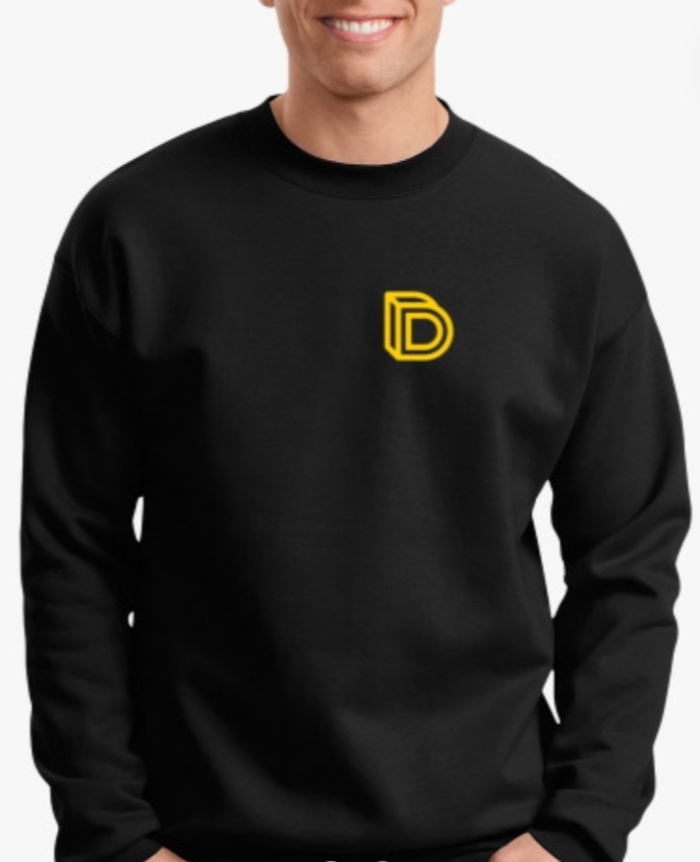
А теперь как и обещал правила нашего розыгрыша. Разыгрывать будем вот такой крутой фирменный свитшот dotCipher на чёрном плотном хлопке:

Все максимально честно и просто:

  1. Поставьте плюс этому посту.

  2. Подпишитесь на мой профиль Пикабу dotCipher.

  3. Напишите слово Участвую в комментариях под этим постом.

Итоги я подведу ровно через неделю. Я запишу на видео экран смартфона с генератором случайных чисел (рандомайзером) выберу случайный комментарий проверю подписку и плюс и отправлю победителю свитшот СДЭКом или Почтой за свой счет в любой город. Результаты выложу отдельным постом.

P.S. Дорогие друзья, спасибо всем за доверие. Наш проект растет, и сегодня dotCipher это уже не просто личный блог, а полноценный развивающийся бренд со своей философией и стилем.

По техническим правилам Пикабу, полноценный запуск всех интерактивных функций, масштабирование платформы и официальные инструменты поддержки открываются только после преодоления отметки в 1 000 рейтинга. Сейчас мы на финишной прямой к этой цели.

Показать полностью 3 1
28

Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов⁠⁠

Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов

Первая часть тут: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей

Вторая часть тут:

Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:

Третья часть тут:

Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:

Четвертая часть тут:

Заголовок: Записки безопасника Часть 4. Как за 10 минут настроить домашний роутер чтобы ваш умный чайник не слил пароли от карт

Всем привет. На связи dotCipher. Рад видеть что наши ряды растут и прошлый гайд по роутерам добавили в закладки столько людей. Сегодня отложим в сторону настройки вайфая и поговорим про самую уязвимую часть любой системы безопасности. Про людей. Расскажу реальную шпионскую историю из моей практики как наши конкуренты внедрили к нам своего человека под видом обычного менеджера чтобы утащить коммерческую тайну.

Дело было пару лет назад. Наша контора тогда активно расширялась на рынке и сильно наступала на пятки одному крупному конкуренту. В отдел продаж как раз требовались люди и после кучи собеседований к нам взяли парня назовем его Олег. Резюме идеальное опыт отличный подвешенный язык. Олег быстро влился в коллектив стал душой компании и начал показывать хорошие результаты по продажам. Короче идеальный сотрудник если бы не одно но.

У меня в серверной стояла система мониторинга которая тихонько фиксировала аномальное поведение пользователей. И вот спустя месяца три после прихода Олега система начала ругаться.

Каждый вторник и четверг ровно в обеденный перерыв когда весь офис уходил жрать суп в соседнее кафе компьютер Олега начинал проявлять странную активность. С его учетки шло активное обращение к закрытым папкам коммерческого отдела на сетевом диске. Доступа к самой базе у него не было но он умудрялся копировать списки контактов ключевых клиентов цены и условия договоров.

Я сначала подумал что парень просто готовится к крупной сделке. Но логи показали что данные не просто открывались а массово копировались на внешний съемный носитель. Проще говоря на флешку. Причем порты мы ему программно закрыли после случая с шифровальщиком. Как он это делал?

Я решил устроить засаду. Во вторник в обед я сказал всем что иду по делам а сам незаметно вернулся в офис и зашел в серверную чтобы понаблюдать за его экраном через скрытый удаленный доступ. Олег остался один. Он дождался пока закроется дверь за последней секретаршей вытащил из кармана какой то странный девайс и воткнул его в порт прямо позади системного блока.

На экране побежала полоса копирования. Оказалось этот умник принес с собой специальную хакерскую флешку обманку Баш Банни которая прикидывается обычной клавиатурой. Наша система безопасности думала что Олег просто очень быстро печатает текст а на самом деле флешка на автопилоте выкачивала файлы из буфера обмена.

Я не стал дожидаться конца копирования просто зашел в отдел продаж со словами Ну привет Джеймс Бонд. Парень аж побелел и выронил свой девайс из рук.

Дальше был долгий и неприятный разговор на ковре у генерального директора и начальника службы безопасности. Олег отпираться не стал и честно признался что конкуренты пообещали ему огромную сумму и долю в бизнесе если он сольет им нашу актуальную базу клиентов перед крупным тендером. Сдали мы его полиции или уволили по статье рассказывать не имею права из-за соглашения о неразглашении но в компании он больше не работает.

А для нас это был очередной жесткий урок. Мы полностью переписали правила доступа к коммерческой тайне внедрили DLP-систему которая блокирует копирование любых личных данных даже если их пытаются набрать руками и ввели жесткий досмотр стороннего железа. Безопасность это процесс а не результат.

P.S. Ребята, спасибо всем, кто дочитал до конца! Наш ИТ-сериал растет, и нас в профиле уже больше 140 человек. Огромное вам спасибо за поддержку.

По правилам Пикабу, полноценные интерактивные функции аккаунта и расширенные посты открываются только от 1 000 рейтинга. Мне до этой цели осталось совсем немного. Если вам интересен мой опыт, вы хотите поддержать автора и поскорее увидеть следующую часть (там подробно разберем, как хакеры пытались взломать наш главный сервер через фишинговое письмо от налоговой и как выкупить этот развод за две секунды) поддержите этот пост жирным плюсом и подпиской! Давайте добьем этот косарь вместе. Всем мир и проверяйте тех, кто сидит с вами в одном кабинете!

Показать полностью 1
0

Заголовок: Записки безопасника Часть 4. Как за 10 минут настроить домашний роутер чтобы ваш умный чайник не слил пароли от карт⁠⁠

Первая часть тут: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей

Вторая часть тут: Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:

Третья часть тут: Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:

Ребята, всем привет. Я сейчас зашел в профиль и честно говоря просто обалдел. Нас уже больше ста человек! Друзья, безумно рад каждому, кто присоединился к нашему уютному ИТ-сериалу. Спасибо вам огромное за доверие, плюсы и поддержку в комментах, для меня это мощнейший стимул писать дальше.

На связи dotCipher. В прошлой части про взлом офисной кофемашины я пообещал дать простой и понятный гайд как защитить свой домашний вайфай от сетевых шпионов. По этому ловите краткую инструкцию как за 10 минут закрыть главные дыры в безопасности вашего домашнего роутера без вызова мастера на дом.

Для начала вам нужно зайти в настройки самого роутера. Обычно для этого надо вбить в строку браузера адрес 192.168.1.1 или 192.168.0.1 и ввести логин с паролем. Если вы их никогда не меняли то они написаны на наклейке на дне самого роутера. Зашли? Теперь погнали крутить гайки.

Шаг первый. Меняем пароль от самого роутера. Не путайте это с паролем от вайфая. Это пароль именно для входа в настройки. Если там до сих пор стоит заводской admin то любой хакер который поймает ваш вайфай у подъезда зайдет туда за секунду и перехватит весь ваш трафик включая пароли от мобильных банков. Поменяйте его на нормальный длинный пароль.

Шаг второй. Выключаем функцию WPS. Это такая кнопка на роутере которая позволяет подключаться без ввода пароля. В теории удобно на практике это самая легкая дыра для взлома. Существуют десятки бесплатных программок для телефона которые подбирают пин-код от WPS за пару минут. Просто найдите в настройках роутера три буквы WPS и нажмите Отключить.

Шаг третий. Делаем гостевую сеть для умного дома. Это то самое решение которое спасло нашу контору после случая с кофемашиной. Практически любой современный роутер умеет создавать вторую параллельную сеть. Назовите ее например My-Smart-Home и подключите туда все ваши умные лампочки роботы-пылесосы телевизоры и чайники. Главное поставьте в настройках этой гостевой сети галочку Изолировать пользователей. Теперь если китайское облако вашего пылесоса взломают хакеры они застрянут внутри этой гостевой сети и физически не смогут дотянуться до вашего личного ноута или смартфона.

Шаг четвертый. Отключаем функцию UPnP. Это штука которая позволяет устройствам автоматически открывать порты в интернет. Умный дом это дело обожает. Но через эту же функцию вредоносные скрипты могут превратить ваш роутер в часть хакерской сети ботнета. Нам это не надо так что ищем в настройках UPnP и ставим Выкл.

Вот и все. Делов на 10 минут но после этого ваша домашняя сеть станет крепким орешком для 95 процентов мелких хакеров и автоматических сканеров вирусов. Спите спокойно и пусть ваши чайники просто кипятят воду.

Присоединяйтесь к каналу, подписывайтесь, дальше будет только интереснее. В следующей серии мы выйдем на совершенно другой уровень и разберем настоящий промышленный шпионаж. Расскажу дикую историю о том, как у нас пытались утащить всю базу данных фирмы через сотрудника-засланца, которого конкуренты внедрили к нам под видом обычного менеджера по продажам. Там была слежка, скрытые флешки и реальная работа служб безопасности. Не пропустите.

P.S. Ребята, огромное спасибо всем, кто поддерживает этот сериал! Я безумно хотел запустить наш первый сбор на б/у тестовое железо прямо в этом посте. Но по правилам Пикабу, монетизация жестко блокируется, пока аккаунт не наберет 1 000 рейтинга. Сейчас у меня 232 балла, и до заветного косаря остался последний рывок.

Если этот гайд был вам полезен, вы хотите поддержать проект и поскорее увидеть следующую дикую историю про засланного казачка-шпиона со включенными донатами поддержите этот пост жирным плюсом и подпиской! Давайте добьем эту тысячу вместе. Всем безопасного интернета!

Показать полностью 1
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества