Боромир и здесь сделал бы лучше
Увидел футболку с мемом "One does not simply TELNET into MORDOR" и решил дополнить...

...своей перерисовкой классического мема:
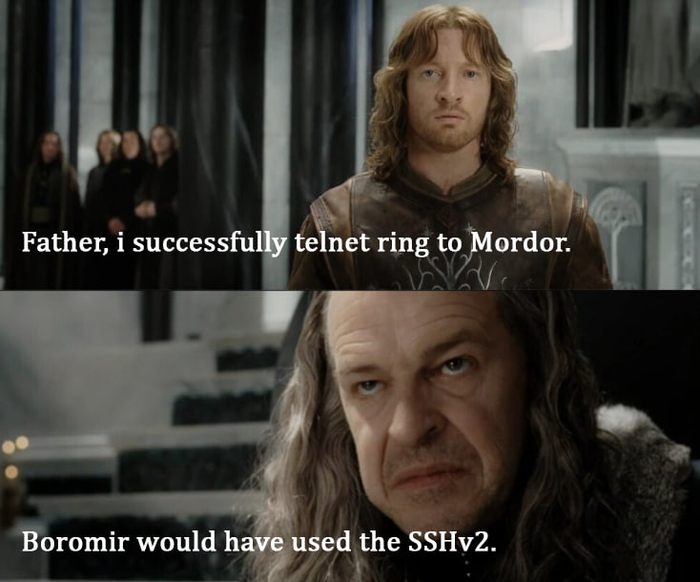
Ну так то да, telnet небезопасен по сравнению с SSH.
Показать полностью
1
Увидел футболку с мемом "One does not simply TELNET into MORDOR" и решил дополнить...
...своей перерисовкой классического мема:
Ну так то да, telnet небезопасен по сравнению с SSH.

Всем привет! Продолжаю тему с установкой приложений на головные устройства различных авто.
Вчера приезжал товарищ на Geely Cityray, который новый. И мы с ним решили поэкспериментировать с головным устройством его авто и установить различные приложения:
- голосовое управление (Jarvis)
- Я. Навигатор
- Я.Музыка и другие развлекаловки
- всякий другой софт по настройке авто.
Для установки приложений пользовался этой инструкцией с 4пда


Собственно весь процесс выглядит так:
1) Закидываем на флешку все необходимые приложения - обязательно Settings.apk (приложение Настройки Android) и файл менеджер;
2) На телефон устанавливаем два приложения:
- PingTools поможет узнать IPv6 ГУ
- termux теминал для подключения по telnet к ГУ;
3) Вставляем флешку в ГУ - правый разъем type c на нижней полке;
4) Активируем на ГУ точку доступа Wi-Fi, (правый верхний угол ГУ), если нужно задаём пароль точки доступа;
5) Подключаем телефон к точке доступа ГУ по Wi-Fi;
6) Смотрим в PingTools (правый верхний угол - кнопка меню - выбрать локальная сеть) IPv6 их будет два (один телефона, другой ГУ). Копируем IPv6 ГУ или переписываем на бумажку, кому как удобнее.
7) Запускаем на телефоне приложение termux и пишем такую команду (IPv6 ГУ это то что вы скопировали выше в PingTools)
telnet IPv6 ГУ%wlan0
Если все удачно выйдет такой сообщение:

Далее нужно узнать имя флешки, пишем команду ls /storage/ - она выведет список файлов и папок в каталоге storage, где собственно и находится наша флешка, вид имени флешки примерно такой:
28A6-8B83 (соответственно у вас будут другие цифры)
Далее пишем команду
cd /storage/имя_флешки - с помощью этой команды мы переходим в корень флешки.
Если в корне флешки у нас лежит Settings.apk и файл менеджер (я для удобства переименовавал его файл в FM.apk)
Устанавливаем оба этих приложения следующей командой
pm install Settings.apk - устанавливаем приложение настройки андроид
pm install FM.apk - устанавливаем файл менеджер.
ВНИМАНИЕ! Оба эти файла должны лежать в корне флешки.
Далее командой
am start -a android.settings.SETTINGS
Запускаем приложение настройки андроид, заходим в приложения, выбираем наш файл менеджер, даём ему разрешение на установку из неизвестных источников и нажимаем кнопку "открыть" - запускается наш файл менеджер, с которого мы можем установить уже любые другие приложения.
P.S. на днях опубликую подробное видео.
Если кому что непонятно - пишите в комментариях, скину ссылку на мою группу в телеграмм.
Доброго времени суток, коллеги.
Создалась тут у меня необычная ситуация.
Есть у меня один хороший знакомый, который большую часть времени проводит на работе.
Условия достаточно жёсткие - есть внутренняя сеть, почти нет выхода в интернет.
"Почти" означает вот что :
У пользовательских компов выхода нет совсем.
Но у них есть доступ к внутреннему порталу.
И на этот внутренний портал есть доступ из интернета.
У меня есть аккаунт на этот их внутренний портал и вот в соседнем окне мы сейчас болтаем в веб-чате.
И он меня просто достал "посмотри в интернете то, посмотри в интернете это"
И подумалось мне - а можно ли, грубо говоря , как-то слинковать браузер с телнетом ?
Ну грубо говоря - то что он пишет в чате , из браузера транслируется в телнет-клиента, телнет клиент логинится на мою линуксовую машину, у которой уже есть доступ в интернет.
Там уже lynx какой нибудь, Irssi , BitchX , ну чего там есть еще консольного , и пусть развлекается.
И, да, я понимаю, что времена сейчас уже другие - из консоли много в интернете не получишь, но сама идея уже захватила.
Может какой то плагин для firefox ?
Есть идеи ?
Ребята, нужна помощь. Хотел себе подключить оптику в частный сектор, линию провели ,но настроить оборудование не смогли . Vlan по дефолту стоит 1 и не меняется , а Ростелекому для работы нужен 300. Уже все конфиги прочитал через telnet(через пользователя root), вроде бы нашёл тот который нужно изменить, но при попытке изменить файл через vim выдаёт что файл только для чтения. Пытался выдавать файлу другие права, но безтолку. Может как то можно вытянуть файлы с оборудование , изменить и залить обратно?
Доброго времени суток.
есть здесь специалисты, кто мог бы подсказать логин и пароль на телнет на камеру d2121ir3v2? При замене пароля через трассир, произошла какая-то ошибка, видимо. Теперь не подходят ни старый, ни новый пароль от веб-интерфейса. Кнопки сброса нет.
или может знаете другие методы сброса настроек, кроме телнет? Сервис центр или перенаправить порты не вариант.
Эксперты компании Rapid7 использовали всю мощность инфраструктуры Project Sonar, чтобы ответить на простые вопросы: почему небезопасен интернет, какие порты забывают закрывать администраторы в разных странах, и чем это грозит? Исследование вышло подробным и очень интересным, к примеру, исследователи обнаружили более 20 млн открытых FTP и почти 8 млн баз MySQL.
«Я вряд ли сумею перечислить вам топ-10 самых прослушиваемых портов в интернете. Наверное, я мог бы попытаться угадать первые два, однако не существует доступных данных о том, что именно уязвимо через те или иные порты в разных странах мира», —
рассказывает Тод Бирдсли (Tod Beardsley), главный ИБ-исследователь Rapid7.
Специалисты Rapid7 поставили перед собой амбициозную задачу: собрать такую информацию и сделать ее доступной для ученых, представителей IT-индустрии, исследователей и экспертов. Начиная с апреля 2016 года компания использовала свой Project Sonar для сбора нужных данных. По сути, исследователи Rapid7 провели глобальное сканирование портов по всему миру, изучив IPv4 диапазон (проверялись 30 самых используемых TCP портов) и вычислив наиболее уязвимые места.
Вышедший отчет обещает стать первым из многих, так как эксперты планируют продолжить наблюдения. Как часто будут публиковаться результаты сканирований, неизвестно, пока в Rapid7 выбирают между ежегодным и ежемесячным форматами.
С полной версией отчета можно ознакомиться здесь (PDF). Ниже перечислим наиболее интересные цифры и факты.
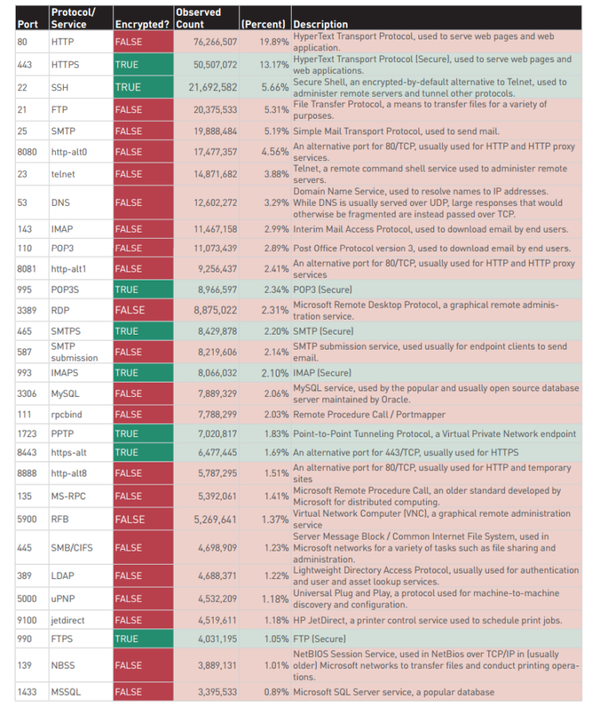
14,8 млн устройств открыты для Telnet-соединений. Так как Telnet-трафик не шифруется, злоумышленникам достаточно легко удается перехватить учетные данные. При этом Telnet до сих пор очень популярен на рынке IoT-устройств и домашних роутеров, чем и пользуются преступники.
К счастью, SSH все же популярнее Telnet в полтора раза: таких портов обнаружено 21,6 млн, а значит администраторы все чаще предпочитают использовать более защищенные технологии.
Также были замечены 76,2 млн устройств, полагающихся на HTTP, и 50,5 млн девайсов, использующих HTTPS.
Но Telnet, конечно, не единственное «слабое звено».
Отчет гласит, что было обнаружено:
-20,3 млн открытых FTP-портов;
-8,8 млн портов RDP (Remote Desktop Protocol);
-7,8 млн портов MySQL;
-5,2 млн портов RFB (используются для Virtual Network Computer – VNC-соединений);
-более 3,3 млн портов MSSQL.
В сумме 11,2 млн устройств предоставляют прямой доступ к различным БД. Еще 4,2 млн являются принтерами или подключены к ним. Более 4,7 млн систем имеют открытый порт 445/TCP, который является одним из самых атакуемых для систем Microsoft.
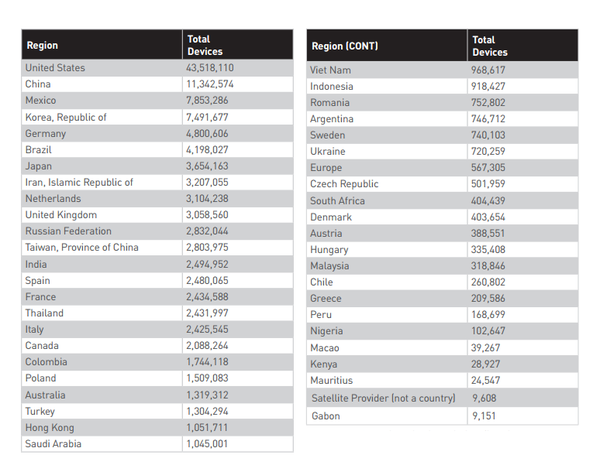
На основе собранных данных, исследователи также составили «индекс раскрытия» по странами. Он демонстрирует, сколько устройств было просканировано в каждом регионе, и какой результат показала каждая страна. Худшие показатели продемонстрировали Бельгия, Таджикистан и Самоа. В этих странах было обнаружено наибольшее количество устройств с открытыми портами, которые потенциально могут представлять опасность.

Bulletin Board System, она же ББС-ка. Может, кто-то помнит такой популярный способ общения и получения файлов, столь распространённый в конце прошлого века. Для доступа к ним был необходим модем, программа-терминал и немного свободного времени. Конечно, вся информация на BBS была представлена в текстовом режиме, но разве это кого-то останавливало.
Стоп. Что это я в прошедшем времени... Надо бы проверить, что там на доске объявлений нового за прошедшие сутки. Модем уже не нужен, благо доступ есть и по telnet. Вводим логин-пароль

И вот перед нами разнообразное меню ББС-ки: можно скачать-закачать файлы, почитать почту и конференции,оставить объявление.

Начнём с почты - выберем нужную эху, пройдёмся по спискам конференций

В эхе жизнь кипит (фидо умерло, да, не обращайте внимания)

Заглянем в объявления. Ничего актуального, конечно, но с автором согласен на все 146%

Почта прочитана, в эхи отписался, а утро плавно переходит в день.

Приятного дня, All!