
Pocket android
1 пост
1 пост
Меня очень забавляет, когда люди рассказывают о системе антифрода Клода, да еще так уверенно: "Вот уж я точно знаю, как они детектят: это у тебя адрес потек, отпечаток браузера кривой или подсеть засвечена".
Кот о прокси и проверке IP
Да, понятное дело, что в чатах советуют базовые меры предосторожности: статичный IP, отсутствие скачков между странами и личную карту. Но насколько каждая из них снижает риск бана, снаружи достоверно не проверить. Вся ирония в том, что от шального бана в Клоде никто не застрахован. А у компании при определенных условиях остаются деньги за подписку, которой человек больше не может пользоваться.
Звучит как теория заговора от человека, у которого только что сгорела очередная подписка за двадцатку. Но в конце октября и начале ноября 2026 года компания Anthropic подала в Комиссию по ценным бумагам и биржам США проспект эмиссии S-1 и его обновленную редакцию S-1/A перед выходом на биржу Nasdaq под тикером ANT. В документах для биржевого регулятора врать нельзя, за подтасовку цифр перед размещением акций топ-менеджерам светит реальный уголовный срок. И там вскрылась статистика, которая заставляет взглянуть на блокировки с другой стороны.
В проспекте компания раскрыла, что от 5% до 7% ее выручки за первые девять месяцев 2026 года поступило от клиентов, которых позднее сочли нарушителями правил пользования или коммерческих условий. Общая выручка Anthropic с января по 30 сентября 2026 года составила $33,24 млрд. Считаем на калькуляторе и получаем от $1,66 млрд до $2,33 млрд.
Почти два с половиной миллиарда долларов на верхней границе расчета пришли от людей и компаний, которых Anthropic позднее сочла нарушителями. Но это выручка за услуги, оказанные до ограничения доступа, а не сумма удержанных после банов денег. Сколько именно компания не вернула заблокированным пользователям, проспект не раскрывает. При этом в одной строчке пользовательского соглашения сказано: при прекращении доступа за нарушение условий возврат за подписку не положен.
Ниже я разложу цепочку по отчетам и юридическим документам, а потом покажу, как блокировки затрагивают и российских разработчиков, и пользователей из других стран. Отдельные жалобы не позволяют независимо проверить все обстоятельства, но показывают проблему, с которой люди сталкиваются после оплаты.
Четыре звена: от оплаты до блокировки
Знаю, что в комментариях обязательно появятся защитники корпораций с тезисом: "Сами нарушили правила, чего теперь жаловаться?". Поэтому я собрал четыре звена: что написано в документах и о чем рассказывают пользователи.
Проверка после кассы. Из жалоб пользователей видно, что в некоторых случаях платеж проходит, а бан прилетает через 20-30 минут или сутки после списания денег. Это не доказывает, что проверок до оплаты нет вообще, или что они устроены одинаково для всех.
Юридическая вилка. В правилах компания оставляет за собой право ограничить доступ, если подозревает нарушение. А при прекращении подписки из-за нарушения условий возврат не предусмотрен. В некоторых жалобах люди пишут, что им отказывают без подробного объяснения причины.
Экономия на видеокартах. В третьем квартале 2026 года Anthropic получила операционный убыток на $567 млн. Если заблокировать платного пользователя и не вернуть деньги, оплата остается у компании, а дальнейшие запросы этого пользователя уже не нагружают сервис. Но это не означает нулевых расходов или стопроцентной прибыли.
Зависимость от части выручки. В разделе рисков S-1/A компания предупреждает инвесторов, что выявление и ограничение нарушителей может снизить будущую выручку и темпы ее роста. Насколько именно и когда, заранее неизвестно.
Если система безопасности ставит целью не пускать фродовых клиентов или пользователей из неподдерживаемых регионов, возникает вопрос: почему в отдельных историях доступ отрубают уже после оплаты? Можно представить проверку страны выпуска карты, IP-адреса и других сигналов на этапе платежа, но по жалобам нельзя установить, какие проверки на самом деле проводит Anthropic и когда.
Для пользователя же в таких случаях все выглядит наоборот. Платеж за Pro или Max проходит, деньги списывают, а затем доступ отрубают и могут отказать в возврате. Судя по отдельным историям, иногда между этими событиями проходит меньше часа.
Читаем отчет S-1: откуда взялись $2,33 млрд
По финансовым выкладкам из проспекта Anthropic видно, как быстро растет компания. За весь 2024 год она получила $386 млн выручки, за весь 2025 год выручка выросла до $4,585 млрд, а за первые девять месяцев 2026 года взлетела на 1206% год к году до $33,24 млрд. Ее рост и финансовые риски также разбирают в обзоре IPO.
Верхняя граница тех самых 5-7% выручки от клиентов, которых впоследствии сочли нарушителями, составляет $2,33 млрд за девять месяцев. Это примерно половина всей годовой выручки компании за 2025 год.
При этом масштаб блокировок огромный: по отчету самой Anthropic, только за январь-июнь 2026 года компания заблокировала 11,4 миллиона аккаунтов по всему миру за все виды нарушений. По разбору на Хабре, компания получила около 398 тысяч апелляций и отменила примерно 42 тысячи решений. Из 11,4 миллиона за полгода получается около 63 тысяч блокировок в день в среднем, а не обязательно одинаковое число каждый день.
В прессе эти миллиарды иногда пытаются списать исключительно на китайские лаборатории, которые обучают свои нейросети на ответах Клода (так называемая дистилляция). Вот только в проспекте S-1 дистилляция вынесена в отдельный фактор риска, и сама Anthropic в тексте документа не связывает атаки китайских ботов со всей оценкой в 5-7% выручки. Разбивку этой суммы между корпоративными клиентами и обычными подписками Pro и Max компания не раскрыла.
Причем Anthropic учитывает эти деньги в отчете как обычную выручку по мере оказания услуг до ограничения доступа. В августе и сентябре 2026 года, прямо перед подачей публичной заявки на биржу, компания закрутила гайки в системе обнаружения и предупредила будущих акционеров, что ужесточение контроля может снизить будущую выручку и замедлить рост. Величину и сроки этого эффекта она не определила.
Посмотрите и на расходную часть компании. У Anthropic накопилось около $900,9 млрд обязательств и других договоренностей, преимущественно связанных с вычислительными мощностями и дата-центрами, причем часть зависит от дополнительных условий. Около $70,7 млрд обязательств приходится на ближайшие 12 месяцев. В третьем квартале 2026 года компании пришлось использовать дорогие краткосрочные мощности, и она снова получила операционный убыток в $567 млн. На этот результат также повлияли неденежные расходы на пожертвования.
Конечно, сам документ S-1/A не раскрывает экономику каждого отдельного бана, поэтому называть удержанный платеж стопроцентной чистой прибылью в бухгалтерском смысле нельзя. Но практическая арифметика выглядит так: активный разработчик на тарифе Claude Max за $200 в месяц, который гоняет код в терминале по восемь часов в день, расходует серверные мощности. А если списать с него $200, заблокировать доступ через полчаса и не вернуть деньги, оплата остается у компании, а дальнейшая нагрузка от его запросов прекращается. Это не доказывает, что конкретный аккаунт заблокировали намеренно ради экономии.
Кафка о проверке почты
Юридический капкан: подозрение и возврат
В октябре 2026 года один из заблокированных инженеров при подаче публичной жалобы на GitHub обратил внимание на сочетание правил компании, из-за которого пользователь может остаться и без доступа, и без возврата.
В разделе расторжения договора в Условиях использования для частных лиц сказано прямо: мы можем приостановить или прекратить ваш доступ в любое время без уведомления, если посчитаем, что вы нарушили условия; и если доступ прекращен из-за нарушения условий, вам не положен возврат средств за подписку. Точно так же невозвратными объявлены и покупки предоплаченных кредитов в API.
При этом в том же разделе условий есть важная оговорка: если Anthropic прекращает подписку, купленную на ее сайте, по другой причине, она возвращает деньги пропорционально оставшемуся сроку. Для покупки через магазин приложений действуют условия магазина, а местный закон может предусматривать дополнительные права на возврат.
А теперь следите за руками. В действующей политике допустимого использования сказано, что компания вправе предупредить пользователя, ограничить или отключить доступ, если она подозревает нарушение. Само подозрение не доказывает, что каждое решение ошибочно или принято без проверки, но именно здесь у заблокированного пользователя возникают вопросы.
В жалобах пользователей встречается такая последовательность:
Аккаунт отключают, а в письме сообщают о предполагаемом нарушении без подробного объяснения.
Когда человек просит вернуть деньги за неиспользованные дни, ему отказывают со ссылкой на нарушение условий.
Апелляцию отклоняют, а какой именно пункт нарушен и что вызвало подозрение, по словам пользователя, так и не объясняют.
Единичные жалобы сами по себе не позволяют заглянуть внутрь закрытых логов компании и определить, как принималось решение в каждом случае.
Бесконечный круг обращений в поддержку
От российских работяг на Хабре до программистов из других стран
У нас в российских чатах и на Хабре тема банов Клода давно превратилась в отдельный жанр. Осенью 2026 года вышло сразу несколько больших разборов, посвященных историям заблокированных аккаунтов, верификации по паспорту и октябрьским волнам банов за VPN.
Люди рассказывают о банах в самых бытовых ситуациях. В ноябрьском исследовании на Хабре, автор которого собрал больше сотни историй, описаны показательные случаи: один разработчик случайно открыл вкладку Claude в другом браузере с включенным прокси и получил блокировку, хотя деньги ему вернули; другой платил своей личной казахстанской картой без посредников, но тоже попал под бан. Это подборка пользовательских историй, а не статистика всех клиентов Claude.
Даже когда бан удается оспорить, нервов уходит вагон: другой автор на Хабре рассказал, как после блокировки вслед за проверкой российского загранпаспорта ему через три часа восстановили доступ по апелляции и вернули $78,97 за неизрасходованное время. По его словам, он затем заново оформил подписку Max, а причину первоначальной блокировки ему не объяснили.
Было бы ошибкой списывать все эти беды исключительно на "российский след". Достаточно открыть трекер задач anthropics/claude-code на GitHub или Hacker News, чтобы увидеть жалобы на блокировки и от пользователей из других стран. Ниже их собственные рассказы: самостоятельно подтвердить все детали и причины решений Anthropic по этим обращениям нельзя.
Бан через 31 минуту за $200. Инженер под ником @carrotRakko пишет, что купил Max 20x за $200 плюс налог и запустил Claude Code в локальном Linux-контейнере, спрятав токен через локальный прокси. Через 31 минуту после оплаты доступ отрубили из-за "подозрительных сигналов", апелляцию отклонили шаблоном, а деньги возвращать отказались. Причина решения и допустимость его конфигурации из обращения не установлены.
Списание в сингапурских долларах. Разработчик сообщает, что оплатил картой Visa S$186,59, а менее чем через сутки получил блокировку во время работы в терминале. По его словам, поддержка прислала шаблонный отказ в возврате денег и закрыла тикет. Физическое местонахождение пользователя и причина блокировки в обращении не подтверждены.
Минус $216 в день покупки на macOS. Пользователь заплатил с карты Visa $216 за подписку Max, задавал вопросы по настройке терминала и оптимизации игр и, по его словам, в день покупки лишился аккаунта без возврата денег. Живой оператор поддержки ответил ему, что деньги не вернут из-за нарушения условий, а дальнейшие письма по заблокированному аккаунту могут остаться без ответа.
Словакия и спор о биллинге. Разработчик рассказывает, что его аккаунт без согласия дважды перевели с Pro на Max. Обе спорные суммы в итоге вернули, но затем аккаунт заблокировали. Сам пользователь не знает, связано ли это с возвратом, обращением в банк или проверкой безопасности. Во Франции другой клиент жаловался на отказ в возврате в течение 14 дней, но юридические обстоятельства конкретного случая по жалобе установить нельзя.
Блокировки компаний и после первого промпта. В одной истории компания сообщала о блокировке около 110 аккаунтов сотрудников, а в корпоративных обращениях пользователи жалуются на потерю платного доступа и остановку работы. Еще в 2024 году пользователь из поддерживаемой страны на Hacker News описал блокировку без возврата сразу после первого промпта. Это отдельные свидетельства, а не проверенная оценка частоты таких случаев.
Попытки добиться ответа от поддержки превращаются в бег по кругу. Пользователи жалуются на шаблонные ответы и отсутствие понятной причины блокировки. А в публичном репозитории Claude Code на GitHub некоторые такие обращения закрывают с пометкой "не относится к продукту". Это не разбор спора о возврате по существу, хотя пользователю от закрытого обращения легче не становится.
Хомяк на линии поддержки
Что в сухом остатке
С 12 ноября 2026 года у Anthropic действует обновленная региональная политика. Она распространяется и на сотрудников компаний, зарегистрированных или расположенных в неподдерживаемом регионе либо находящихся в большинстве собственности или под контролем лиц или организаций в таких регионах, даже если сами сотрудники физически находятся в разрешенных странах. При этом речь в правилах не просто о происхождении владельца или его паспорте. Если запрашивают проверку личности, возможны документ и селфи, но гражданство само по себе в политике не названо основанием для запрета.
Понятно, что $1,66-2,33 млрд из биржевого проспекта S-1 относятся к выручке от клиентов, которых позднее сочли нарушителями, а не к доказанной сумме невозвращенных денег. Разбивку по типам клиентов компания не опубликовала. Но жалобы на оплату, последующую блокировку и отказ в возврате никуда не исчезают. Есть и случаи, когда доступ восстанавливали или деньги возвращали; по отдельным историям нельзя подсчитать, насколько часто происходит каждый исход.
Поэтому когда вам в очередной раз начнут с умным видом рассказывать про хитроумный антифрод Клода и правильные настройки браузера, я бы держал в голове и другую сторону вопроса. Как именно работает проверка, снаружи достоверно не видно, а спор о возврате после блокировки может оказаться не менее неприятным, чем сам бан.
А кто из вас за последние полгода попадал под раздачу в Claude или в API: удалось выбить возврат за остаток месяца или деньги ушли в зрительный зал?
Больше о нейросетях, технологиях и моих проектах я рассказываю в Telegram-канале FactChain.
Перезагрузил телефон, по привычке сразу ткнул в иконку Claude или ChatGPT, а прокси в фоне еще не поднялся. Запрос улетает с домашнего IP, и привет: в лучшем случае выкидывает из сессии и просит капчу, в худшем аккаунт улетает в бан или получает метку антифрода.
Когда перезагрузил смартфон, по инерции открыл Claude раньше прокси, и запрос ушел с домашнего IP.
Ежедневный ритуал тоже честно достал. Перезагрузил смартфон, сначала идешь в Happ, нажимаешь кнопку подключения, ждешь, и только потом открываешь нужное приложение. Захотел перевести деньги в банке или вызвать доставку, лезешь обратно выключать, потому что иначе платеж не проходит или карта не видит адрес. Интернет вокруг и так становится капризнее, а тут еще приходится работать диспетчером собственного трафика по двадцать раз на дню.
Главная философия Pocket простая до банальности: все функции должны быть интуитивными, чтобы человеку вообще не приходилось напрягать мозги. Открыл нужную иконку на рабочем столе и пользуешься, не думая, какой переключатель сейчас включен в шторке.
Ради этого я сделал Pocket Android, бесплатное приложение с открытым исходным кодом, где нужные сервисы живут в изолированном профиле и ходят в сеть только через свой прокси.
Исходники и актуальный APK лежат на GitHub: github.com/TheFactChain/pocket-android/releases. Ниже разберу, как это работает внутри, с какими багами на разных версиях Android я столкнулся и где у такого подхода проходят реальные границы защиты.
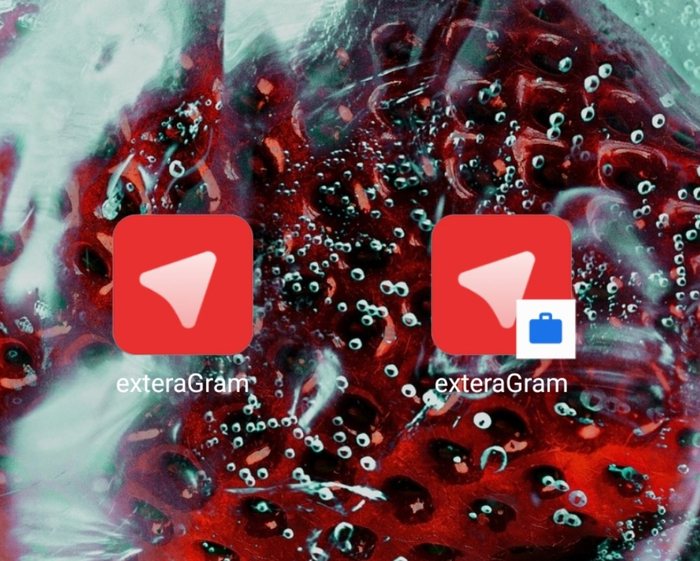
Слева обычное приложение в личном профиле, справа рабочая копия со значком портфеля, которая всегда идет через свой прокси.
В большинстве клиентов разделение трафика делают через белые или черные списки приложений внутри одного пространства пользователя. На бумаге выглядит удобно, но в реальной жизни ломается в трех местах.
Если фоновый сервис клиента выгрузился из памяти или не успел стартовать после перезагрузки телефона, Android спокойно пускает пакеты напрямую через мобильного оператора или домашний Wi-Fi. Для чувствительных к IP сервисов вроде Claude или OpenAI хватает одного такого проскочившего запроса, чтобы скомпрометировать сессию. Кроме того, в обычном списке нельзя разделить одно приложение на два сценария: чтобы один экземпляр браузера или мессенджера ходил через европейский сервер, а второй работал напрямую. А постоянные фоновые таймеры, которыми клиенты проверяют состояние туннеля и пингуют серверы, регулярно будят процессор и подъедают батарею.
Типичный день до настройки рабочего профиля: зашел в банк и выключил прокси, открыл нейросеть и забыл включить обратно.
Когда я начинал делать Pocket Android (это моя первая настолько крупная разработка), мне не хотелось городить очередной комбайн поверх стандартного перехвата трафика. Вместо этого я решил опереться на механизм изоляции, который уже встроен в сам Android.
Сразу обозначу честно: я не изобретал системную песочницу с нуля. В основе Pocket Android лежит открытый код проекта Shelter, который умеет разворачивать системный рабочий профиль Android (Work Profile) и управлять им. Я взял эту механику изоляции и объединил ее со встроенным сетевым движком и простым интерфейсом управления прокси, чтобы пользователю не приходилось связывать руками несколько отдельных утилит.
Для операционной системы рабочий профиль выглядит как отдельный пользователь Android (user 10 рядом с основным user 0). У него свой каталог данных (/data/user/10/ против /data/user/0/), свои аккаунты, свой кэш и своя видимость сетевых подключений в системном ConnectivityManager.
На практике телефон делится на два независимых пространства:
В основном профиле остаются банки, маркетплейсы, доставка и госсервисы. Они ходят в сеть напрямую и вообще не видят никаких туннелей.
В рабочий профиль Pocket ты клонируешь только те приложения, которым нужен отдельный маршрут: Claude, ChatGPT, YouTube и все остальное.
Ты выносишь ярлык клонированного приложения (он помечается маленьким значком портфеля) на главный экран. Нажал на обычный банк, он открылся по домашней сети. Нажал на копию Claude, она запустилась внутри изолированного контейнера и сразу пошла через выбранный прокси. Никаких настроек перед запуском и никаких лишних кнопок.
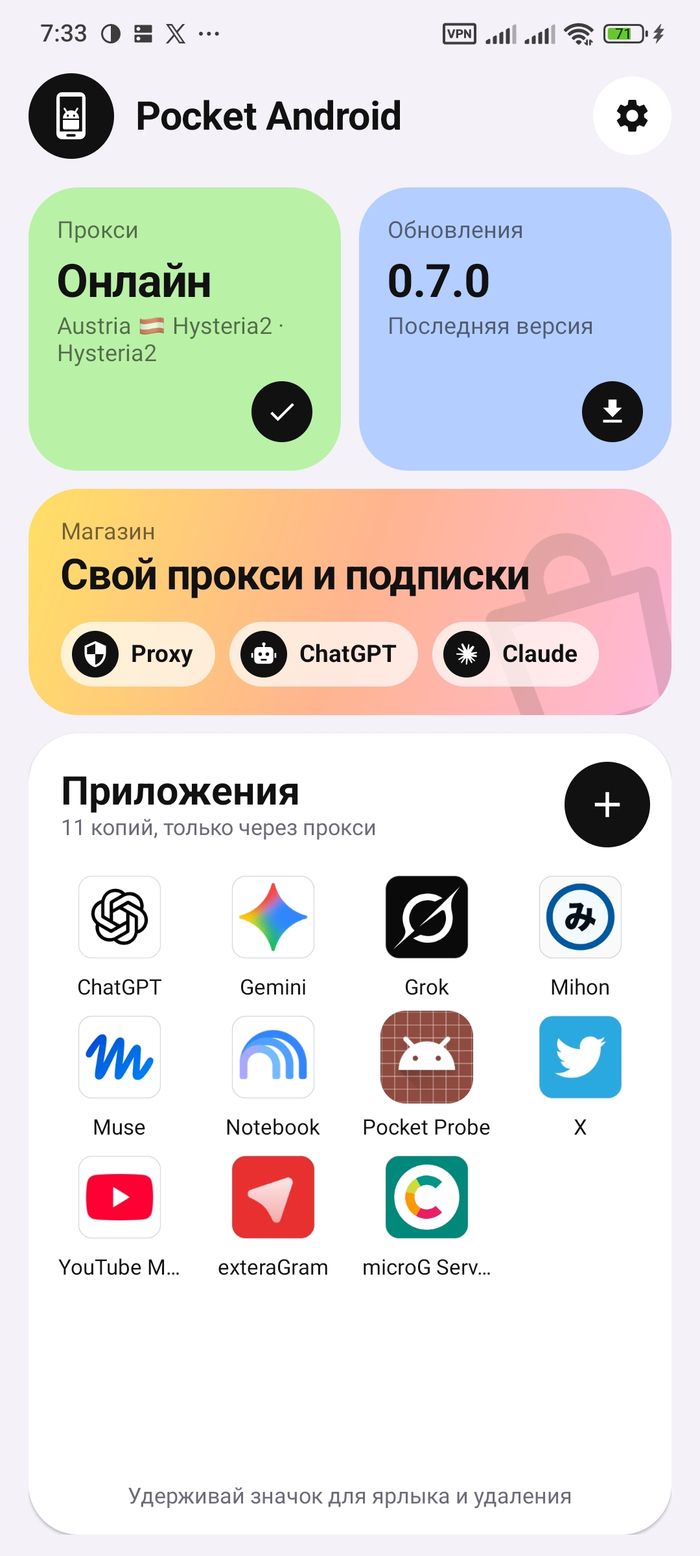
Главный экран Pocket: статус активного подключения и список клонированных приложений, которые ходят в сеть только через него.
На Хабре уже подробно разбирали как устроен рабочий профиль под капотом и почему он не изолирует сетевой стек ядра Linux. Чтобы не плодить мифы, я сразу разведу ожидания и реальную механику по уровням.
Что проверяется или происходит Поведение в Pocket Android Техническая причина Утечка трафика после холодной перезагрузки Заблокировано до поднятия туннеля Рабочий профиль заперт системной политикой Lockdown Падение или обрыв прокси-сервера Интернет в копиях блокируется, отката на провайдера нет Связка постоянного подключения Always-on и Lockdown Удаление персонального прокси у копии Привязанное приложение закрывается Явная проверка привязки маршрута вместо молчаливого перехода на основной сервер Проверка наличия туннеля через ConnectivityManager В основном профиле user 0 туннель не виден ConnectivityService фильтрует сетевые объекты по userId Низкоуровневая проверка ядра (tun0, /proc/net/route) Интерфейс tun0 существует в общей таблице ядра Android не использует Linux network namespaces для разделения профилей
Главная задача Pocket не в том, чтобы спрятать сам факт существования сетевого интерфейса от низкоуровневых сканеров ядра, а в том, чтобы жестко развести маршруты личных и рабочих приложений и исключить случайный выход копий в сеть мимо прокси.
Проект развивался не по гладкому плану, а через реальные баги и системные ограничения, которые вылезали при ежедневном использовании.
Первое и главное ограничение разработки: у меня всего один рабочий телефон, поэтому я физически не могу прогнать приложение на десятках моделей и версий прошивок. Из-за этого периодически всплывают проблемы как на самых свежих версиях Android (где Google регулярно закручивает гайки вокруг фоновых сервисов, уведомлений и политик профиля), так и на старых устройствах ближе к минимальной планке Android 10. Часть таких багов удается поймать только после отчетов пользователей в комментариях.
На старте клиент работал на libbox и поддерживал только Hysteria 2, SOCKS5 и HTTP/HTTPS. Очень быстро стало понятно, что без VLESS, REALITY (с маскировкой, mux и каскадными цепочками серверов) и нормального импорта подписок пользоваться этим каждый день неудобно. Пришлось переводить сетевую часть на Xray и писать парсер подписок по HTTPS (совместимый с форматом Happ). Форматы у провайдеров сильно гуляют, поэтому импортер специально отбрасывает неподдерживаемые записи, чтобы одна кривая строка в подписке не ломала весь список. Отдельный нюанс, о котором важно помнить: классические SOCKS5 и HTTP(S) в текущей реализации работают только поверх TCP, поэтому для сервисов со строгим требованием к UDP лучше сразу выбирать Hysteria 2 или VLESS.
При работе с Work Profile вылезли и две неприятные особенности самого Android. Первая: на части прошивок система выставляла политику запрета установки приложений внутрь рабочего профиля, из-за чего клонирование просто падало с ошибкой. Пришлось разбираться с ограничениями профиля и снимать этот запрет программно. Вторая проблема всплывала при переустановке самого клиента: если пользователь сносил Pocket и ставил APK заново, в системе оставался старый рабочий профиль user 10, к которому новая копия уже не имела прав администратора. Чтобы людям не приходилось лезть в системные настройки аккаунтов, я встроил в приложение помощник удаления старого профиля и создания нового.
Одного общего прокси на все копии тоже часто не хватает: например, одному сервису нужен европейский IP, а другому американский. В Pocket можно зажать иконку любой копии и назначить ей отдельный сервер из списка. При этом пришлось отдельно продумать сценарий, когда пользователь удаляет этот сервер: если просто сбросить привязку, приложение молча пойдет через основной маршрут и засветит не ту локацию. Поэтому при удалении назначенного сервера привязанная копия закрывается.
Когда я сам сидел на Happ, меня раздражало, насколько заметно он подъедает заряд просто лежа в фоне. В Pocket я вычистил все периодические опросы по таймеру. Статус подключения проверяется только по событиям: при запуске приложения, при смене сети (когда ушел с Wi-Fi на мобильный интернет) и при ручном переключении сервера. Счетчики трафика обновляются только пока у тебя открыт сам экран Pocket, а пинг серверов в подписке не дергается втихую, а замеряется только по нажатию кнопки проверки.
На моем личном тесте примерно за 15 часов обычного дня Pocket потратил 2,9 мАч, тогда как Happ за сопоставимое время в фоне съел 48 мАч. Сразу оговорюсь: это мой бытовой замер на одном смартфоне в повседневном режиме, а не лабораторный стенд с одинаковой синтетической нагрузкой, но разница в подходе к фоновой активности видна сразу.
Чтобы не гадать, почему очередной сервер просит капчу в Claude или ChatGPT, я добавил прямо в карточку подключения проверку внешнего IP через IPLogs: клиент показывает адрес и базовую оценку репутации (например, выглядит ли IP чистым или к нему уже есть вопросы у антифрод-систем). Это не стопроцентная гарантия от проверок на конкретном сайте, но откровенно заспамленные ноды отсеиваются еще до запуска браузера.
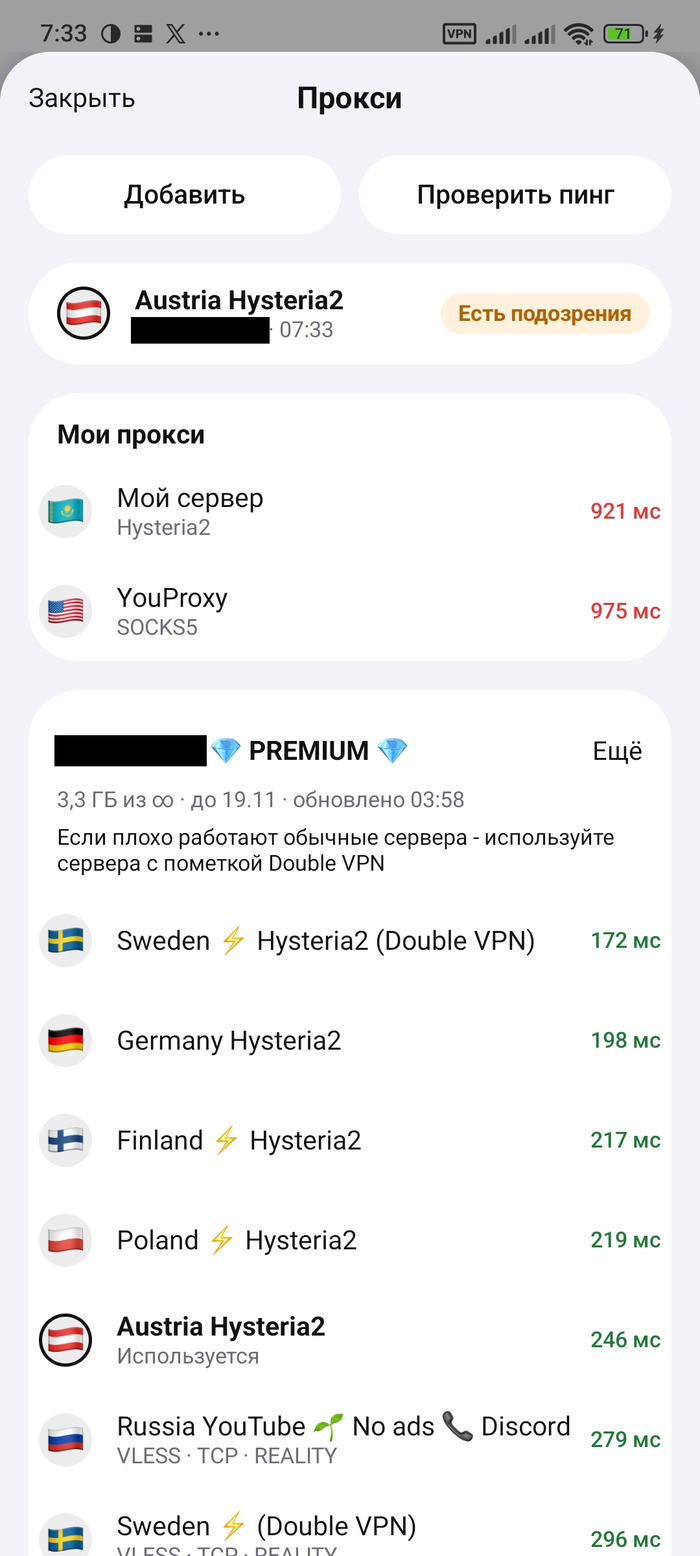
Выбор сервера из подписки: замер пинга по нажатию кнопки и подсказка по чистоте внешнего IP.
Для повседневной жизни пригодились еще три вещи, которые не требуют копаться в дебрях настроек:
Все подписки и серверы можно сохранить в зашифрованный файл под паролем минимум из 12 символов, чтобы быстро перенести конфигурацию на другой телефон или восстановить после пересоздания профиля.
Если соединение не поднимается, встроенная пошаговая диагностика прогоняет этапы по очереди и выдает понятный отчет, на каком шаге затык.
В настройках есть контроль постоянного IP (проверка с выбранным интервалом и реакцией на смену адреса) и прямой маршрут для российских IPv4-адресов. По умолчанию оба переключателя выключены, чтобы ничего не уходило мимо прокси без твоего явного решения.
Было бы нечестно расписывать только плюсы и умолчать о главном бытовом неудобстве рабочего профиля.
Когда ты создаешь копию приложения в Pocket, она открывается абсолютно чистой. Логины, пароли и сессии из основного телефона туда не переносятся, потому что песочница Android на уровне файловой системы запрещает одному профилю читать данные другого.
Признаюсь честно: даже мне, человеку, который сам этот инструмент пишет, иногда было банально лень сесть, склонировать условный YouTube или Claude и заново вбивать логины и пароли. Проще по инерции продолжать щелкать переключатель туда-сюда.
Но разница простая: вход в аккаунты внутри копий это разовое действие на десять минут, а танцы с бубном после каждой перезагрузки телефона происходят каждый день. Стоит один раз перенести нужные приложения в Pocket, и дальше телефон просто работает как нормальный смартфон: нажал на иконку и пользуешься.
У основного и рабочего профилей отдельные галереи и папки загрузок. Чтобы закинуть скриншот или документ с телефона в клонированный ChatGPT или Claude, достаточно нажать стандартную кнопку "Поделиться" в галерее и в открывшемся окне переключиться на вкладку "Рабочий".
На одном Android-устройстве может существовать только один рабочий профиль. Если на смартфоне уже развернут корпоративный профиль от работодателя (например, через Intune или MDM), создать рядом второй штатными средствами Android не получится.
Обычное обновление APK самого Pocket профиль не трогает и авторизации не сбрасывает. Но если вручную удалить рабочий профиль в настройках системы или через кнопку пересоздания, Android сотрет все установленные внутри него копии и их локальные данные.
Поведение фоновых служб и политики Lockdown на китайских оболочках вроде MIUI и HyperOS зависит от системных настроек энергосбережения, поэтому после первой настройки стоит один раз перезагрузить телефон и убедиться, что система корректно держит блокировку.
Pocket Android полностью бесплатный, открытый, не привязан ни к какому конкретному провайдеру и работает на Android 10 и новее. Можно подключить свой собственный сервер или любую совместимую подписку.
Скачать актуальный APK и заглянуть в исходники можно на GitHub: github.com/TheFactChain/pocket-android/releases.
Буду рад обратной связи от тех, кто пользуется рабочим профилем на Android или сталкивался с его багами на свежих и старых прошивках (HyperOS, OneUI, Pixel): как у вас ведет себя системный Lockdown после холодной перезагрузки, с какими ошибками при создании профиля сталкивались и каких простых сценариев не хватает в повседневной работе?