724

Microsoft "спасибо"!⁠⁠

Только что установилось обновление Windows 11, и ПК по стандарту перезапустился. Запускался он так долго, что я уже на этом этапе насторожился. ПК включается, и тут — добрый вечер: диск D заблокирован через BitLocker.
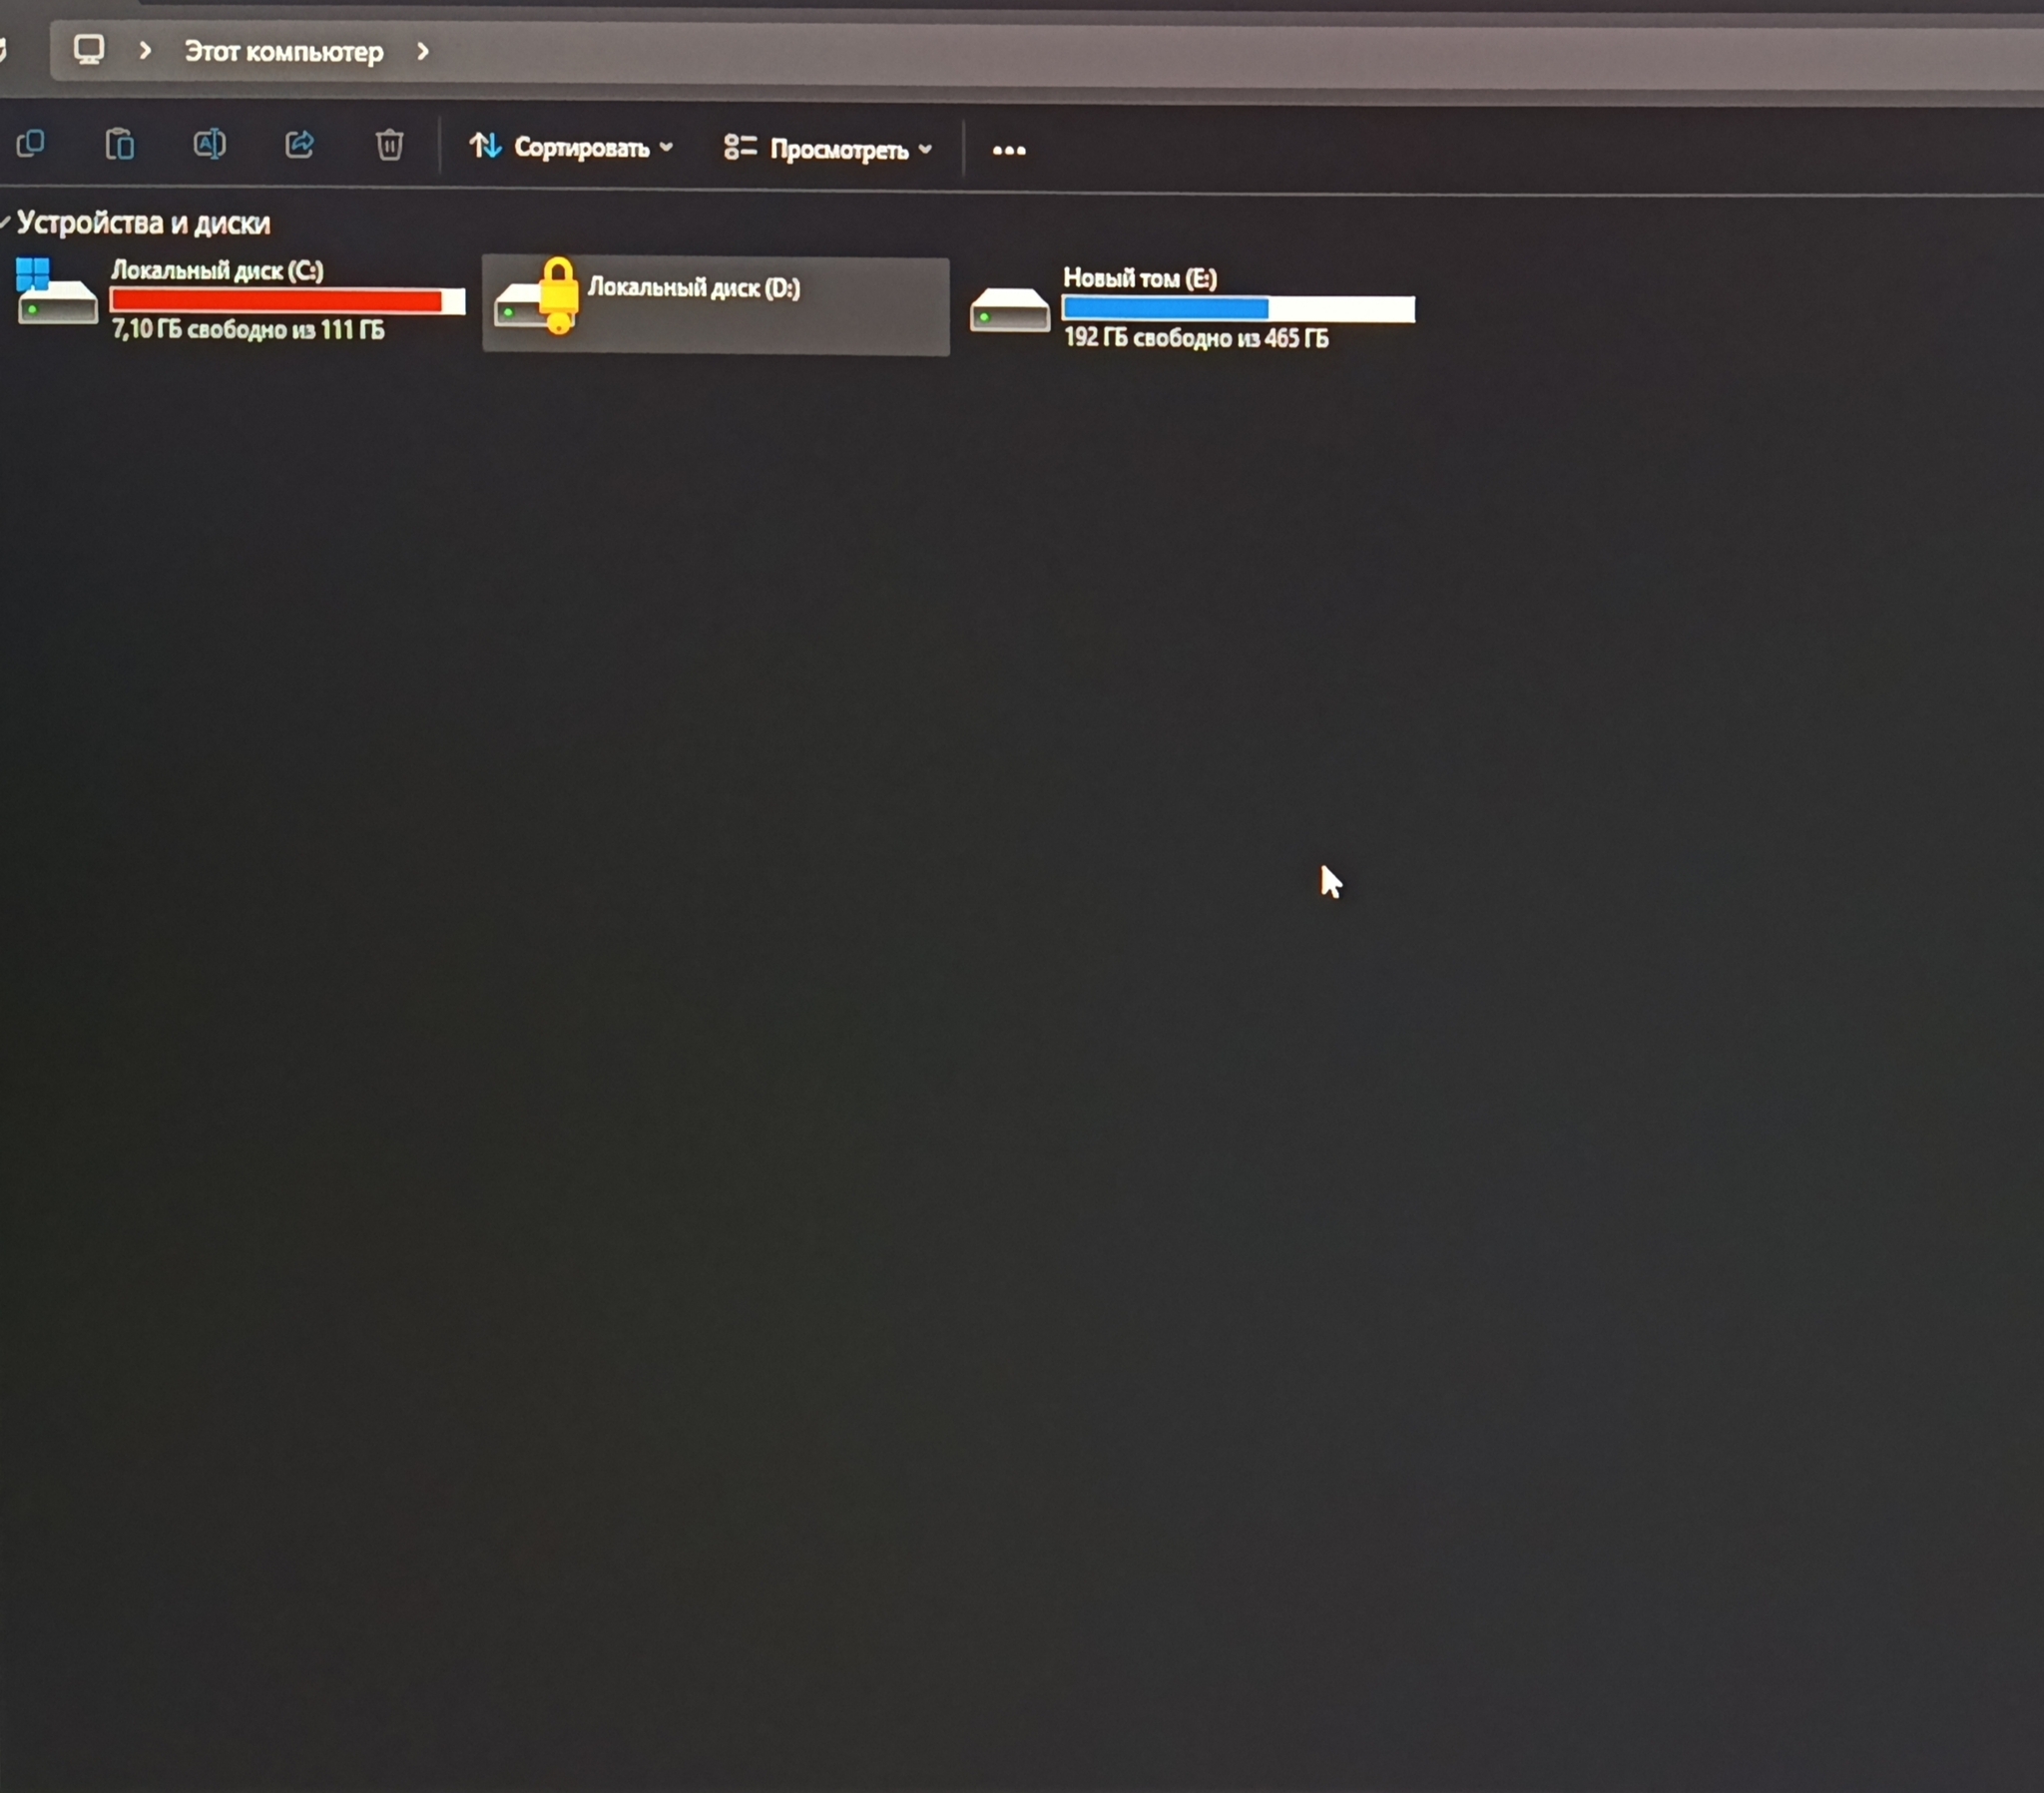
Что интересно, я его не включал.

Что интересно, я его не включал.

Немного погуглив, выяснил, что с последними обновлениями Microsoft сама его включает. Вот только вопрос: зачем??? И почему диск D??? Почему не основной C? На D только игры.

На сайте Microsoft написано: зайдите в свою учётную запись Майкрософт, и там будет ключ разблокировки. Но ситуация в том, что я использую локальную учётку, соответственно, ключа на аккаунте нет!

Единственный способ — это форматировать диск! Спасибо, бл....

Народ, будьте внимательны с обновлениями.

GNU/Linux

1.2K постов15.7K подписчик

Правила сообщества

Все дистрибутивы хороши.

Будьте людьми.

Вы смотрите срез комментариев. Показать все
26
Автор поста оценил этот комментарий

Как я вижу, нужно немного подробнее описать, как это произошло.

Пока я играл в игру, Windows скачала обновление. Когда вышел из игры и хотел выключить компьютер, она предложила установить обновление и перезапустить ПК, что я и сделал. После установки и перезагрузки диск был заблокирован.

Теперь при попытке разблокировки система сообщает: «Шифрование BitLocker на этом диске не совместимо с версией Windows. Попробуйте открыть диск с помощью более новой версии Windows».

Windows лицензионная, куплена в офлайн-магазине.

раскрыть ветку (17)
94
Все хороши пока спят
Автор поста оценил этот комментарий

Windows лицензионная, куплена в офлайн-магазине

Пиратская винда так бы никогда не поступила.)))

раскрыть ветку (1)
8
Автор поста оценил этот комментарий

)))))

6
Автор поста оценил этот комментарий

«Шифрование BitLocker на этом диске не совместимо с версией Windows. Попробуйте открыть диск с помощью более новой версии Windows»

На деле эта ошибка чаще означает совсем другое: диск неисправен и потому шифрование не было корректно завершено. Под неисправностью очень большой спектр возможных проблем может скрываться, начиная от чисто логических ошибок (например, некорректные записи в $MFT или повреждение самого $MFT), так и проблемы на аппаратном уровне (перегрев, сбойный сектор и т.п.). Для HDD и SSD дефекты на аппаратном уровне технически разные в силу принципиальной разницы работы этих видов накопителей, но главное тут другое: Битлокер не смог выполнить свою работу и теперь не факт что вообще удастся расшифровать диск, даже если получится где-то нарыть 48-значный ключ восстановления.

раскрыть ветку (9)
4
Автор поста оценил этот комментарий

Ну спасибо. Только автор пишет что он не включал никакое шифрование. И как может "работать" шифрование если ему пользователь не установил пароль. Это шифрование от пользователя что-ли?

раскрыть ветку (8)
3
Автор поста оценил этот комментарий

Не совсем так. Система автоматически шифрует накопитель с помощью BitLocker, если видит TPM 2.0 и Secure Boot. Однако сам по себе процесс шифрования не означает потерю доступа к данным. Когда шифрование завершается, то BitLocker переходит в режим ожидания. Windows должна дать ему добро на включение блокировки накопителя. Для этого, в свою очередь, требуется подключение к учетной записи Майкрософт, чтобы сохранить туда 48-значный ключ шифрования.


Если учетной записи Майкрософт нет (а ее реально у многих нет, большинство предпочитает по старинке создавать локальную учетную запись), то мы получаем зашифрованный, но не заблокированный диск. И это, кстати, довольно распространенная ситуация, очень многие люди по факту имеют именно такие диски сейчас: шифрование включено, но не активно. Это можно сравнить с сейфом, где уже лежат все ваши данные, но пока код от сейфа не передан Куда Надо, то и сейф будет открывать дверь без запроса. Если такой диск подключить к другому компьютеру, то он будет иметь иконку с замком, но без проблем даст считать данные с себя, т.к. блокировка изначально не была активирована.


Однако даже если используется локальная учетная запись, то юзер все равно не застрахован от неприятностей. Например, многие люди покупают дешевые SSD, которые нормально работают при повседневной эксплуатации, но могут сдохнуть в моменты пиковой нагрузки. А ведь шифрование - это по сути полная перезапись всех данных на накопителе. И если что-то пошло не так (а вариантов там очень много может быть), то получим кашу: часть данных в одном виде, а часть в другом.


И да, BitLocker в этом плане довольно лояльный, даже если грубо вырубить комп с кнопки в момент шифрования \ дешифрования диска, то с вероятностью 99% он просто продолжит работу с прежнего места. Но оставшийся 1% - это когда что-то идет не так. И, соответственно, никакие ключи восстановления уже не помогут, т.к. нарушена сама файловая структура на диске.

раскрыть ветку (7)
0
Автор поста оценил этот комментарий

Непонятно. Если файлы зашифрованы значит где то должен быть пароль.

Это не как открытый сейф, а как закрытый сейф, но возможно пароль приколот к нему на бумажке. А эту бумажку можно потерять, подумать что это мусор и выбросить и тогда что?

раскрыть ветку (3)
0
Автор поста оценил этот комментарий

Это не как открытый сейф, а как закрытый сейф, но возможно пароль приколот к нему на бумажке.

Совершенно верно. Есть такое понятие как clear key. Этот ключ хранится в открытом виде и используется для временной замены нормального механизма защиты, благодаря чему система может считывать зашифрованные данные без каких-либо проверок. Это как новый сейф с электронным кодовым замком, который по умолчанию использует заводской пароль по типу 0000 - да, формально пароль есть, но он известен заранее и для защиты содержимого сейфа никто его в здравом уме и ясной памяти использовать не будет.


С шифрованием так же: пока пользователь не войдёт в учётную запись Майкрософт, BitLocker остаётся в "открытом" состоянии. Не в том плане, что данные теряют статус зашифрованных, а в том плане, что BitLocker использует открытый ключ, а не действительно запирает диск. Но как только юзер зайдет в учетку Майкрософта, ключ восстановления будет сохранен в ней и система передаст службе BitLocker команду "удалить открытый ключ и заменить его нормальным механизмом защиты" (TPM + ключ восстановления). И вот тогда диск уже будет по-настоящему заблокирован.


эту бумажку можно потерять, подумать что это мусор и выбросить и тогда что?

Да, это типичный сценарий: даже если кто-то догадался записать ключ восстановления, то спустя N лет уже нереально вспомнить куда ты его подевал. И да, вход в учетную запись Майкрософт - это требование ввести пароль, который спустя годы опять же никто уже не вспомнит. А восстановление доступа - это такая штука, где надо заранее соломки подстелить (указать реальную почту, реальный номер телефона и т.д.). Никто этим, естественно, в момент покупки \ настройки нового компьютера не занимается. Что-то куда-то как-то вбили, жмакнули "далее - далее - готово" и не поняли даже что именно произошло. Читать у нас народ не любит, как известно. Они же компьютер купили не для того, чтобы читать, а для того, чтобы в игры играть или работу работать.


А с февраля 22 года новая тема появилась: даже если в учетку Майкрософта был добавлен телефон, то SMS с кодом восстановления может просто не прийти. Санкции же. И все. Тупик. Только вспоминают про это обычно тогда, когда с системой что-то случилось, а там остались Очень Важные Данные... скопировать которые нельзя из-за активного BitLocker, который требует ключ восстановления. А ключ в учетке Майкрософта, пароль от которой никто не помнит и SMS для сброса пароля не приходит )))

раскрыть ветку (2)
0
Автор поста оценил этот комментарий

Только вот 0000 на новом сейфе это открытый ключ. А непонятно что кто никто не знает и не помнит - это не открытый ключ, а непойми что кто никто не знает и не помнит. Вообще не тоже самое.

раскрыть ветку (1)
0
Автор поста оценил этот комментарий

Да, именно так: пока блокировка диска не активна, юзер может не переживать об этом, т.к. используется открытый ключ. Когда же блокировка включается, то про 48-значный ключ восстановления тоже мало кто парится, т.к. на целевом ПК диск разблокируется сам при загрузке ОС (TPM проверяет PCR) и человек вообще не в курсе о том, что в случае какой-то беды он навсегда утратит доступ к своим данным. И даже если где-то юзер видел какое-то уведомление по типу "Сохраните такой-то ключик, мало ли, вдруг в учетку Майкрософта попасть не сможете", то в 99,999...% случаев подобные уведомления тут же закрываются и моментально забываются, т.к. рядовой обыватель вообще не понимает о чем идет речь.

0
Автор поста оценил этот комментарий
Насколько я понял, в вопросе вы разбираетесь гораздо лучше меня. Можно вам пару вопросов задать?
К компу изначально подключены 2 накопителя с файловой системой ext4 (линух, один системный, другой файлопомойка).
Я подключаю к нему третий с Win11, не отключая первые два. Гружусь с этого третьего накопителя. В этом случае, Винда начнёт шифровать первые два накопителя или нет?
И как себя от этого обезопасить?
P.S. Насколько я помню, Винда из коробки не поддерживает новые форматы файловых систем. Ну, то есть ничего новее ntfs, который вышел ещё в 90ых. Повлияет ли это как-нибудь на её попытки всё зашифровать? Или она посмотрит и такая "ой, чёт хрен пойми чё ваще тут записано, даже лезть не буду"?
раскрыть ветку (2)
1
Автор поста оценил этот комментарий

"...USB flash drives, SD cards, external hard disk drives, and other drives formatted by using the NTFS, FAT16, FAT32, or exFAT file systems." - отсюда: https://learn.microsoft.com/en-us/previous-versions/windows/...


Да, обычные SATA-диски, очевидно, не подходят под определение "внешних", но нет оснований полагать, что Windows будет шифровать Ext4 или любые другие неизвестные ей файловые системы. По крайне мере, лично я на практике никогда с таким не сталкивался. Если мне не изменяет память, BitLocker такие разделы даже в списке не отображает.

раскрыть ветку (1)
0
Автор поста оценил этот комментарий
Спасибо)
1
Автор поста оценил этот комментарий

Магазин KMS? Отличный магазин, тоже там покупал Винду и офис

0
Автор поста оценил этот комментарий
А что с откатом обновы, способ не работает?
0
Автор поста оценил этот комментарий

ну раньше bitlocker был только в pro издании винды

раскрыть ветку (1)
0
Автор поста оценил этот комментарий

в энтерпрайз жи

0
Автор поста оценил этот комментарий

На кой черт тебе лицуха?..

Вы смотрите срез комментариев. Чтобы написать комментарий, перейдите к общему списку

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества