Binance остановила выводы. Почему это не сразу остановило кражу на $6,34 млрд?
Binance остановила выводы. Почему это не сразу остановило кражу на $6,34 млрд?
Когда с биржи уходят миллиарды, первая реакция кажется очевидной: отключить вывод средств.
Но что, если злоумышленник уже получил возможность двигать активы в обход этой системы?
Именно эта деталь делает взлом Binance 29 октября 2026 года особенно показательным. Разберём, что стало известно после первых сообщений и какие следы подготовки обнаружила команда AML Crypto.
Обновлено 11 ноября 2026 года. Расследование продолжается.
Началось с собеседования
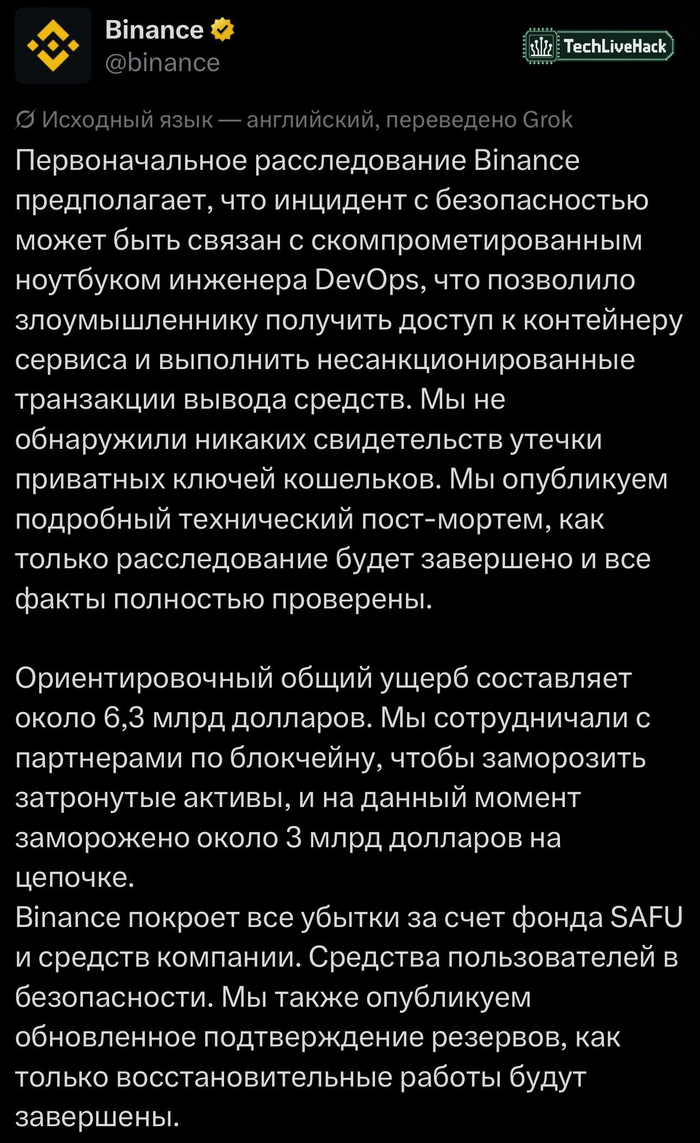
Согласно предварительному отчёту Binance, в сентябре сотруднику предложили пройти собеседование. После общения с «HR» и «руководителем» он загрузил рабочее задание с вредоносным кодом на служебный компьютер.
Позже атакующие использовали скомпрометированное устройство и внутренний AI-инструмент для дальнейшего проникновения. Украденные учётные данные помогли добраться до инфраструктуры подписания операций с кошельками. Это описание самой Binance, а не окончательные выводы независимой экспертизы. Официальный отчёт Binance.
Обычно тестовое задание стоит кандидату нескольких часов. Здесь оно стало одним из звеньев атаки на крупнейшую криптобиржу.
Важен не сам факт использования AI-инструмента. Важна цепочка доступа: рабочее устройство, внутренние системы, полномочия на развёртывание программ и сервис, который подписывает операции с активами.
До миллиардов были небольшие переводы
Мы в AML Crypto начали с подготовки инфраструктуры в Ethereum.
На исследованном графе за 28–29 октября видны шесть выводов из пулов Tornado Cash на группу связанных адресов, суммарно около 1,48 ETH. Основной интерес представлял адрес 0x7c86…5ca0, получивший около 1,3763 ETH напрямую и через посредника.
Суммы небольшие. Но они обеспечивали работу адресов, связанных с дальнейшими действиями.
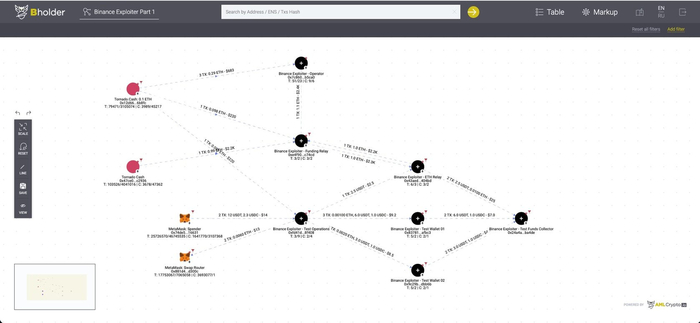
Подготовительные переводы 28–29 октября: финансирование связанных адресов в Ethereum. Граф AML Crypto, Bholder
Дальше обнаружилось совпадение, которое уже нельзя было списать на визуальное сходство стрелок. В реконструированном коде контракта для вывода активов тот же адрес был указан как разрешённый оператор.
Один и тот же адрес появился и в цепочке финансирования, и в логике управления контрактом.
На соседней ветке графа видны небольшие переводы и обратный сбор токенов. Это похоже на тестирование маршрутов, но сам граф не доказывает намерения участников. Блокчейн записывает действия. Мысли он пока не протоколирует.
Кошелёк остался прежним. Правила исполнения изменились
В Ethereum атакующие использовали EIP-7702: механизм, позволяющий обычному адресу делегировать исполнение кода смарт-контракту.
Представьте сейф, который остался на месте, но начал выполнять инструкции чужой системы управления.
В исследованной операции содержалось 50 авторизаций для Binance 14 с последовательными значениями nonce, счётчика аккаунта. Это не подбор пароля и не взлом через угадывание числа. Для действительной авторизации всё равно нужна соответствующая криптографическая подпись.
После делегирования код вывода мог работать в контексте самого кошелька Binance.
Почему кнопки «остановить» оказалось недостаточно
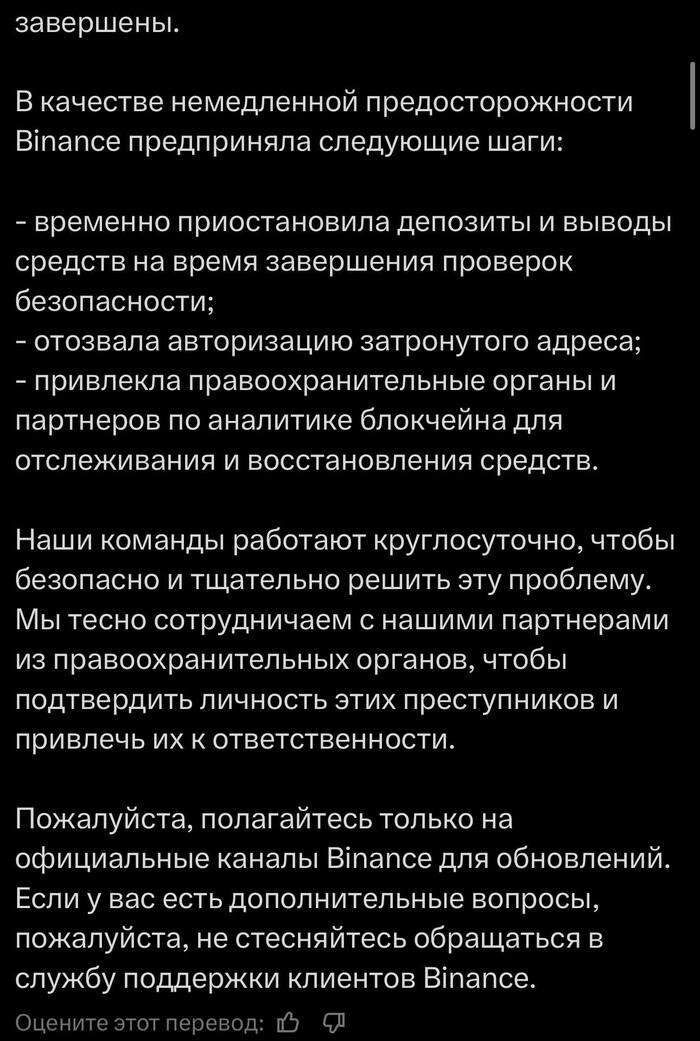
Binance объяснила: уже выданные разрешения EIP-7702 действовали в блокчейне независимо от обычной инфраструктуры вывода. Их пришлось отзывать отдельными операциями.
По отчёту биржи, последняя несанкционированная транзакция подтвердилась в 23:56 UTC 29 октября, а делегирование Binance 14 сняли в 00:10 UTC 30 октября. Официальная хронология Binance.
Поэтому формулировка «всё произошло за двадцать минут» слишком упрощает историю. Первые массовые перемещения шли быстро. Полное прекращение несанкционированного движения активов потребовало больше времени.
И EIP-7702 объясняет только часть атаки: средства уходили также в сетях, где этого механизма нет.
Заморозили, восполнили, вернули: три разных результата
В предварительном отчёте Binance оценила затронутые активы примерно в $6,34 млрд, а замороженные или перехваченные средства примерно в $2,85 млрд.
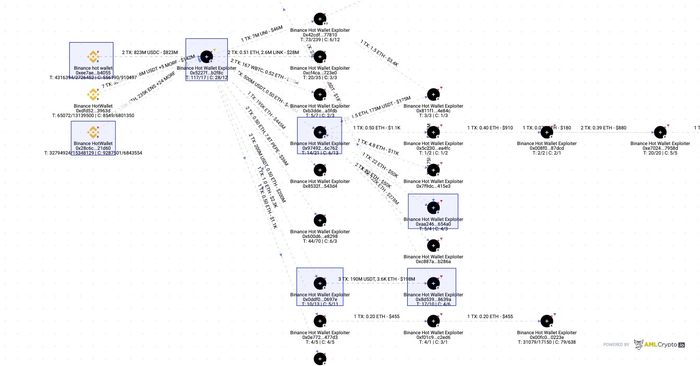
Адреса, отмеченные в первоначальном разборе AML Crypto как заблокированные Tether и Circle. Синим выделены соответствующие узлы. Граф отражает этап расследования, описанный в исходной публикации
Отдельно 4 ноября Binance сообщила о восполнении примерно 98% затронутых активов, в том числе через покупки на рынке и внебиржевые сделки. Обновление Binance №7.
Это не означает, что у похитителей забрали 98% украденного. Восполнение резервов биржей, блокировка токенов и фактический возврат средств владельцу нельзя складывать в один показатель.
ФБР, в свою очередь, официально связало атаку с Северной Кореей и деятельностью TraderTraitor. Ведомство призвало криптосервисы блокировать операции с указанными адресами и производными от них потоками средств. Сообщение ФБР от 31 октября.
Что здесь важно для бизнеса
Этот кейс показывает разницу между остановкой интерфейса и прекращением полномочий в блокчейне. Если разрешение уже существует, выключенный сервис сам по себе его не отменяет.
А для расследования важны не только последние крупные переводы. Иногда небольшое пополнение адреса до атаки связывает оператора, контракт и последующий вывод миллиардов.
В полном разборе AML Crypto мы показываем адреса, код и хронологию этой связи. Увидеть, куда ушли деньги, ещё не значит вернуть их. Но без проверяемой цепочки транзакций обсуждать возврат часто просто не с чего.