

Как хакерская атака Pass-ta-key позволяет красть беспарольные ключи Passkeys прямо из памяти Chrome
Корпорации Google, Apple и Microsoft уверяют нас, что беспарольное будущее наступило, а ключи Passkeys невозможно украсть, переслать или подделать. Исследователи из ИТ-лаборатории Unit 42 опубликовали прелюбопытнейший отчет. Защита, построенная на высшей криптографии, капитулировала перед обычными вирусами.
Серию новых критических атак иронично назвали Pass-ta-key (намек на запутанные спагетти из ключей). Выяснилось, что вредоносное ПО способно обойти проверку отпечатков пальцев, биометрию и раскрыть секреты пользователя без прав администратора.
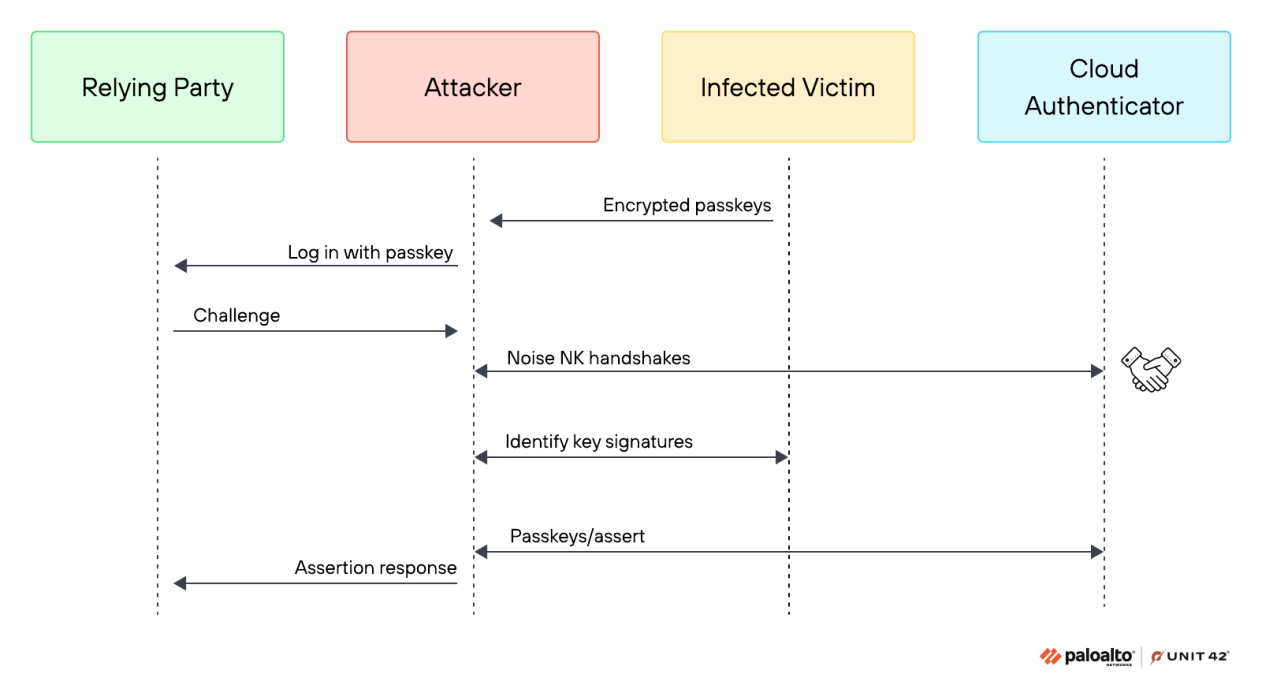
Схема атаки Pass-ta-key: вирус перехватывает рукопожатие и подписывает запрос через аппаратный TPM(Trusted Platform Module))-чип без ведома владельца.
Аналитики выделили три уровня атаки:
Классический Pass-ta-key: Вирус сидит на компьютере с минимальными правами, находит локальную базу данных Chrome (LevelDB), вытаскивает оттуда ключ идентификации устройства и скрытно подписывает поддельные запросы на авторизацию через аппаратный чип TPM материнской платы. Отпечаток пальца или PIN-код при этом вводить не нужно.
Silver Pass-ta-key: Хакеры обманывают облачный сервис аутентификации, заставляя его поверить, что пользователь успешно прошел биометрическую проверку. Это дает атакующим вечный автономный доступ аккаунтам, даже когда компьютер выключен.
Golden Pass-ta-key: Ученые обнаружили, что из-за архитектурного бага Google Chrome на Windows хранит главный мастер-ключ (Security Domain Secret) в открытом текстовом виде прямо в логах или оперативной памяти процесса. Вытащив этот секрет, хакеры могут расшифровать и скопировать абсолютно все пароли и ключи, а затем
вернуть их обратно и сказать "будь аккуратнее"продать их на черном рынке.

SDS (машинный ключ Passkey) выставлен в открытом тексте в журнале устройства.
Самое неприятное в атаке Golden Pass-ta-key- в текущей архитектуре Google невозможно сбросить или обновить этот мастер-ключ. Даже если вы заметите взлом, хакеры продолжат получать доступы к новым ключам. Смена пароля больше не спасает, так как паролей просто нет. Единственная защита- жесткая проверка системных логов и отказ от нонейм софта на ПК.
Информационная безопасность IT
1.5K поста25.6K подписчиков
Правила сообщества
Обязательно к прочтению для авторов:
1. Если вы добавляете пост, утверждающий об утечке данных или наличии дыр в системе, предоставьте ссылку на источники или технически подкованное расследование. Посты из разряда "Какой-то банк слил данные, потому что мне звонили мошенники" будут выноситься в общую ленту.
2. Все вопросы "Как обезопасить сервер\приложение\устройство" - в лигу "Компьютер это просто".
Обязательно к прочтению для всех:
Добавление ссылки разрешено если она не содержит описание коммерческих (платных) продуктов и/или идентификаторов для отслеживания перехода и для доступа не нужен пароль или оплата в т.ч. интернет-ресурсы, каналы (от 3-х тематических видео), блоги, группы, сообщества, СМИ и т.д.
Запрещены политические holy wars.
По решению модератора или администратора сообщества пользователь будет забанен за:
1. Флуд и оскорбление пользователя, в т.ч. провокация спора, флуда, холивара (высказывание без аргументации о конкретной применимости конкретного решения в конкретной ситуации), требование уже данного ответа, распространение сведений порочащих честь и репутацию, принижающих квалификацию оппонента, переходы на личности.
2. Публикацию поста/комментария не соответствующего тематике сообщества, в том числе обсуждение администраторов и модераторов сообщества, для этого есть специальное сообщество.
3. За обвинение в киберпреступной деятельности.
4. За нарушение прочих Правил Пикабу.