- основной путь заражения - протокол SMBv1, 445 порт.
- да, эта хрень распространяется сама, люди пишут про "ставишь чистую винду, через пару минут ОНО уже в системе".
- ТЕОРЕТИЧЕСКИ не должны страдать компы за роутером, который по умолчанию ТЕОРЕТИЧЕСКИ не должен иметь вышеупомянутый порт открытым. Практически есть сообщения о заражениях и за роутером: возможно, есть другие пути распространения, или оно ломает роутеры с хуёвой защитой (маловероятно?), или все случаи по принципу "к локалке подключили зараженный ноут".

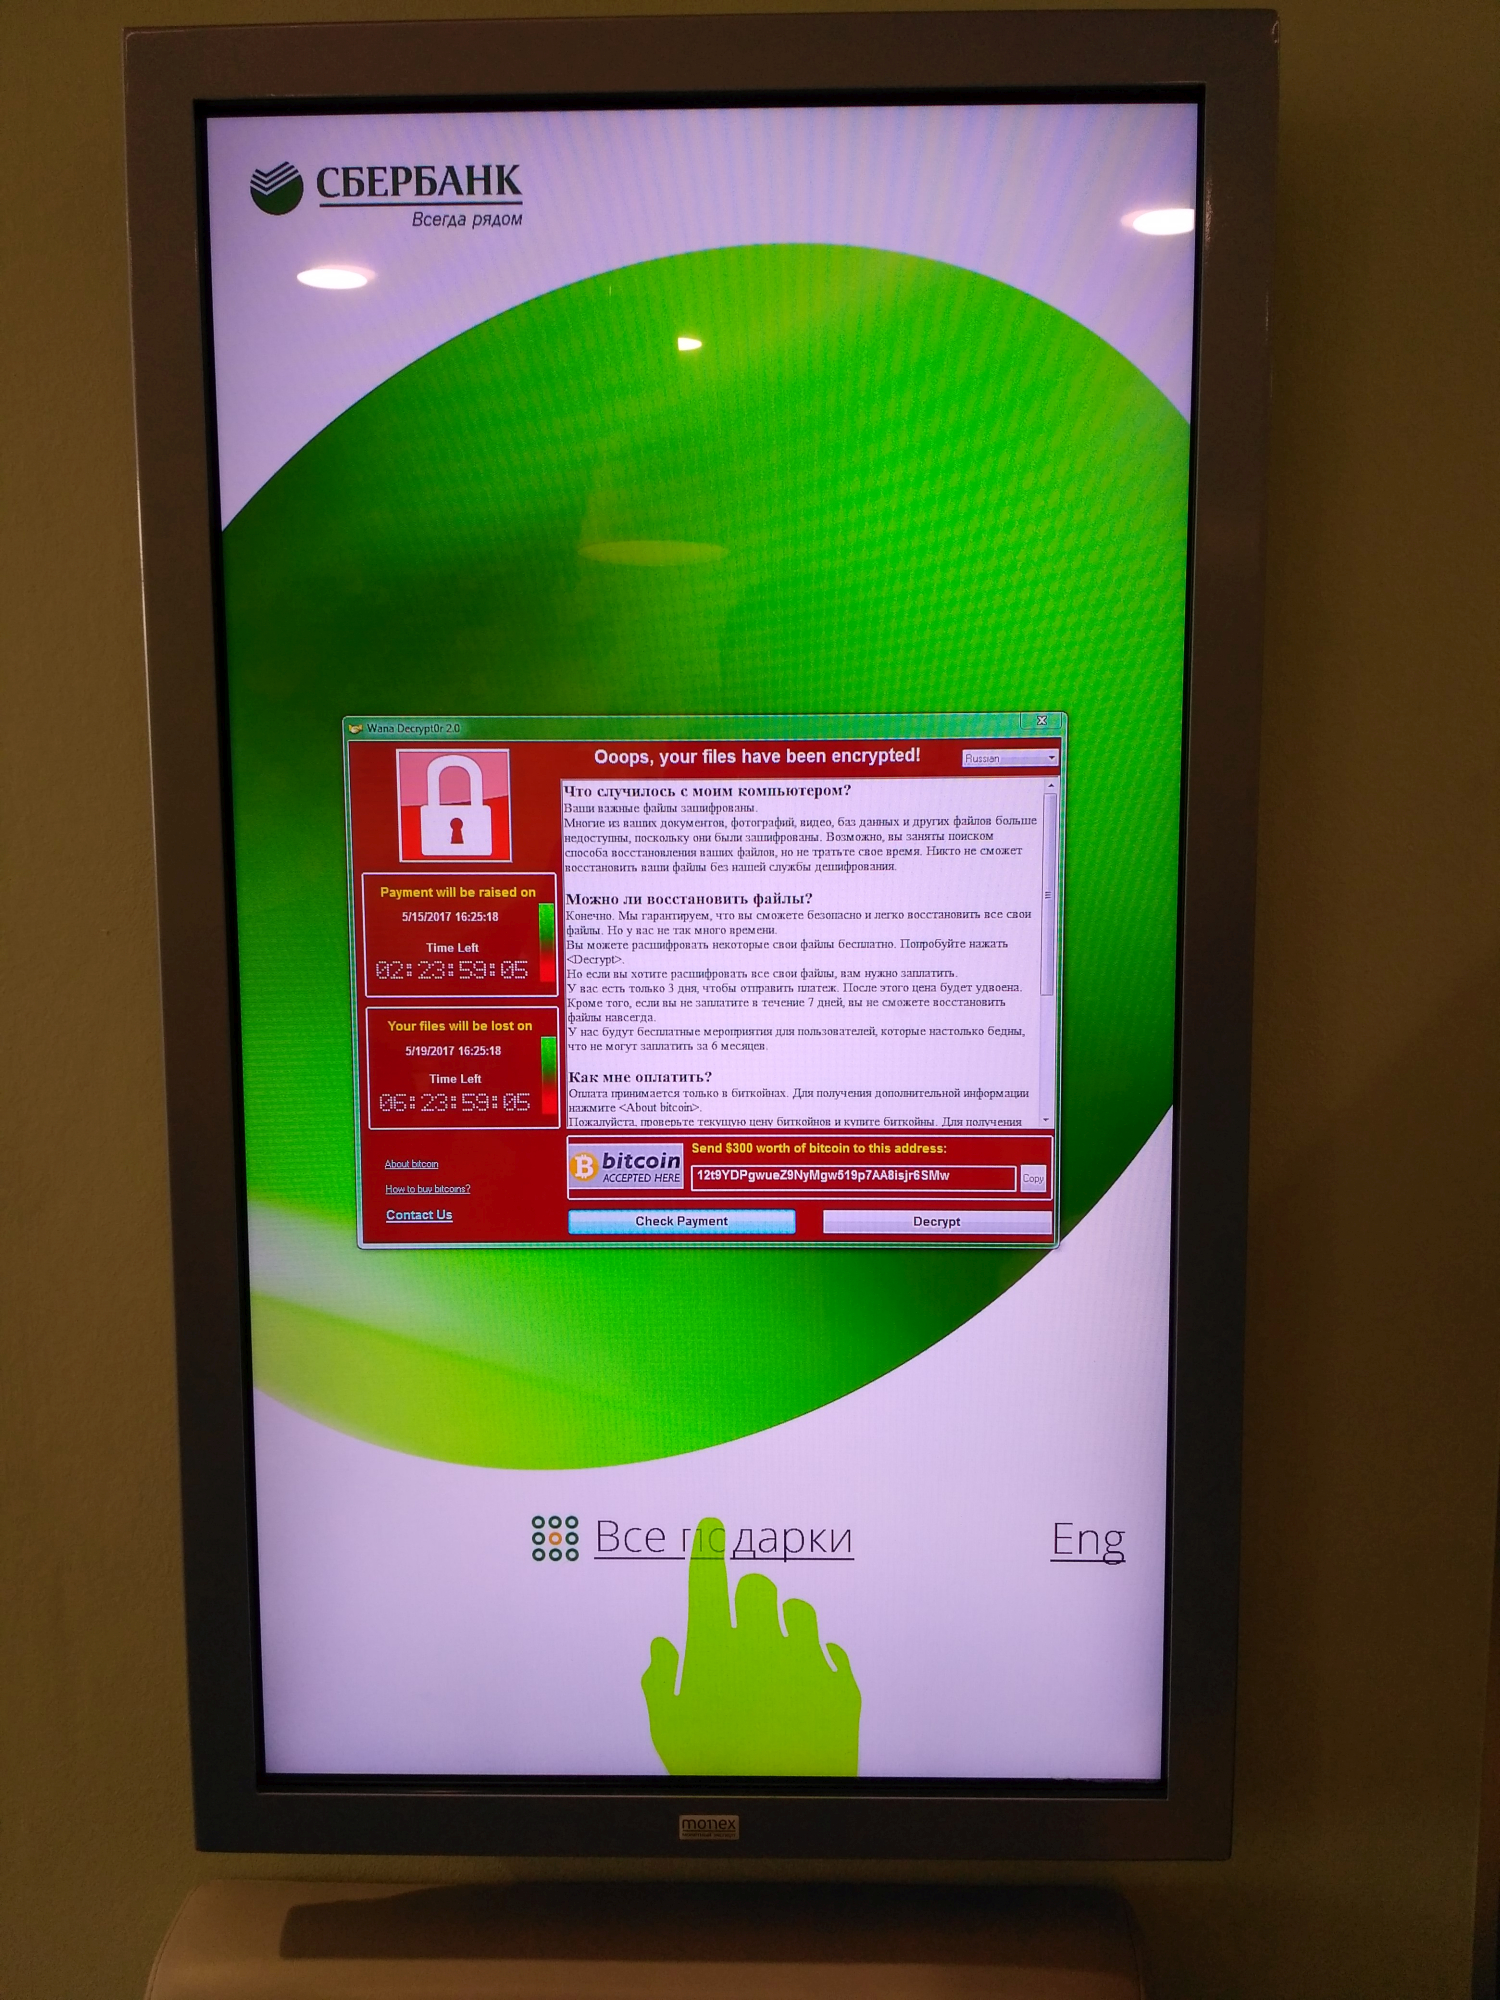
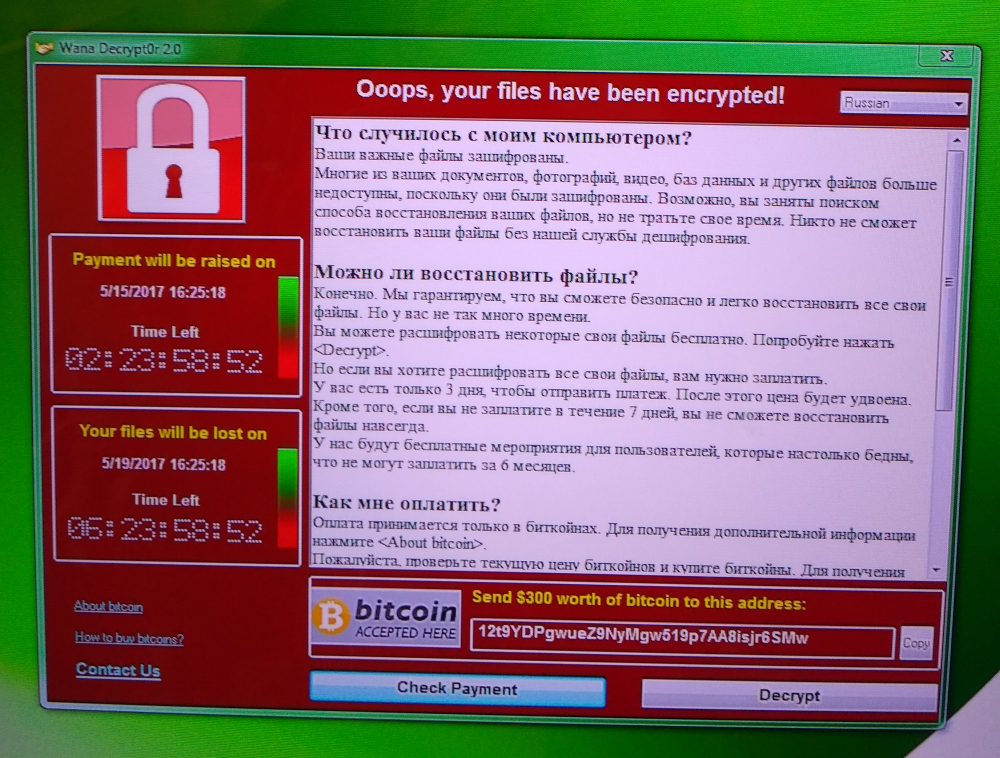
Сообщаю панически нагугленное:
- антивирусы пока похую, дряни ещё нет в базах.
- основной путь заражения - протокол SMBv1, 445 порт.
- да, эта хрень распространяется сама, люди пишут про "ставишь чистую винду, через пару минут ОНО уже в системе".
- ТЕОРЕТИЧЕСКИ не должны страдать компы за роутером, который по умолчанию ТЕОРЕТИЧЕСКИ не должен иметь вышеупомянутый порт открытым. Практически есть сообщения о заражениях и за роутером: возможно, есть другие пути распространения, или оно ломает роутеры с хуёвой защитой (маловероятно?), или все случаи по принципу "к локалке подключили зараженный ноут".
- Обновление https://technet.microsoft.com/en-us/library/security/ms17-01... закрывает дыру.
- Статья на гиктаймс: https://geektimes.ru/post/289115/
Ну и бонусом редкий кадр: юзер @rejectx прячется за роутером со своей необновляемой пираткой 2011 года и надеется на чудо)