
раскрыть ветку (5)

раскрыть ветку (4)

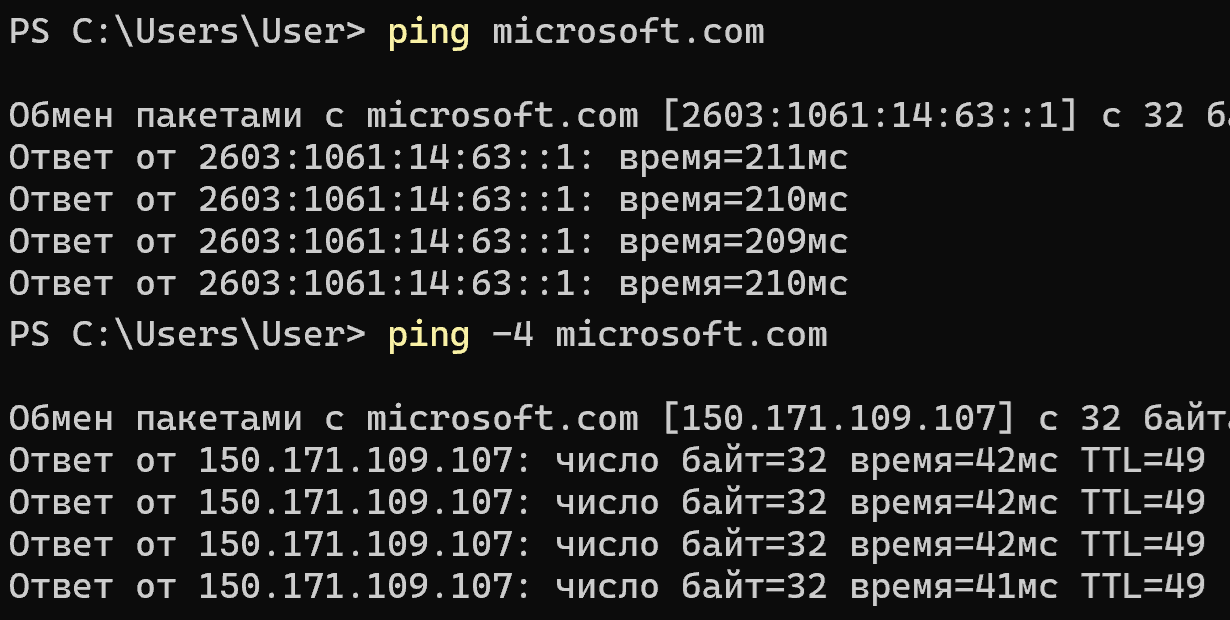
Через ВПН?))
UPD: вот, что говорит по этому вопросу Гемини.
На самом деле, ситуация, когда microsoft.com (или www.microsoft.com) начинает отвечать на ping-запросы, не связана с глобальным изменением политики безопасности со стороны Microsoft. То, что вы получаете ответ (хотя исторически этот домен славился тем, что всегда «молчал»), объясняется техническими особенностями архитектуры современных веб-ресурсов: [1]
Использование сетей доставки контента (CDN) и Anycast DNS
Вместо того чтобы обращаться к одному физическому серверу в дата-центре Microsoft, любой запрос к сайту перенаправляется на ближайший к вам сервер глобальной сети (например, через CDN вроде Akamai, Cloudflare или собственную облачную инфраструктуру Azure). Настройки фильтрации трафика и протокола ICMP (который отвечает за ping) на этих пограничных серверах зависят от провайдера инфраструктуры и конкретной точки присутствия. Если провайдер узла разрешает ICMP-запросы, то ping доходит и возвращается. [1, 2]
Балансировка нагрузки и смена IP-адресов
Крупные ресурсы используют динамическую балансировку трафика. Если вы выполните команду nslookup microsoft.com несколько раз с интервалом во времени, вы заметите, что домен выдает разные IP-адреса. Один IP-адрес (сервер) может быть настроен на игнорирование ping, а другой — на ответ. Вы могли попасть на ту цепочку серверов или маршрутизаторов, где протокол ICMP открыт. [1, 2]
Разница между microsoft.com и www.microsoft.com
Эти два адреса часто ведут на абсолютно разные серверы с отличающимися конфигурациями брандмауэров. Исторически «голый» домен второго уровня microsoft.com чаще блокировал входящие ICMP-пакеты в целях безопасности (для защиты от DoS-атак), в то время как пограничные серверы для www.microsoft.com могли на них отвечать. [1, 2]
Как это проверить?
Чтобы убедиться, что вы пингуете не сам «главный офис» Microsoft, а ближайший к вам узел доставки контента, выполните команду tracert microsoft.com (или traceroute для macOS/Linux).
Вы увидите всю цепочку промежуточных серверов. Последние узлы перед конечным адресом, скорее всего, будут содержать в именах названия сторонних CDN-сетей или региональных облачных шлюзов.
раскрыть ветку (2)