


Ответ на пост «Назови случайное число»7
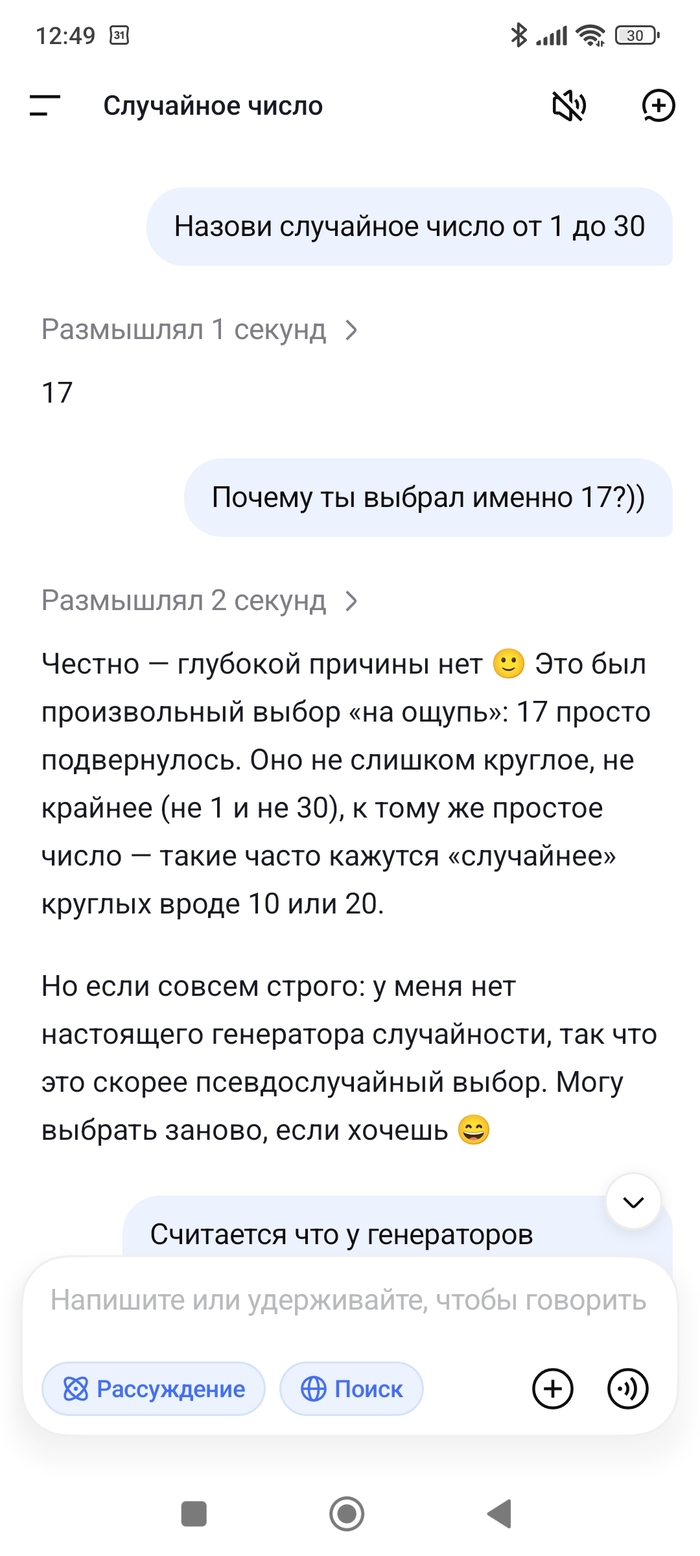
Дипсик ответил:
Тут смешано несколько разных вещей, и в таком виде утверждение в основном неверно. Разберу по пунктам.
1. Enigma — это не генератор случайных чисел и не «модель Тьюринга».
Enigma — шифровальная машина. Тьюринг занимался криптоанализом Enigma (Bombe), а не строил на её основе модель ГСЧ. «Модель Тьюринга» — это, скорее, абстрактная машина Тьюринга, модель вычислений, а не генератор случайности.
2. Псевдослучайные числа действительно детерминированы, но это не «фатальный дефект» сам по себе.
Обычный PRNG при известном алгоритме и seed предсказуем. Но:
· для моделирования/игр этого часто достаточно;
· для криптографии используют CSPRNG, где предсказать выход вычислительно трудно;
· есть аппаратные/физические источники энтропии и true RNG.
Так что «все ГСЧ фатально предсказуемы» — слишком сильное утверждение.
3. «Эту же модель забили в большинство ИИ» — нет.
У LLM нет «генератора случайных чисел из Enigma». При генерации текста может использоваться сэмплирование (temperature, top-p и т.п.), а случайность берётся из обычного PRNG/OS-энтропии. Сама нейросеть — это не PRNG.
4. «Первое число почти всегда 4 или 17» — это не установленный факт.
У людей и у LLM есть известные смещения при просьбах «назови случайное число»: например, люди чаще выбирают 7, 37, 73, а LLM могут тяготеть к 17, 42 и т.п. из-за обучающих данных. Но «почти всегда 4 или 17» — это уже городская легенда. Мой выбор 17 был просто произвольным ответом, а не результатом скрытого «ряда из Enigma».
Коротко: детерминированность PRNG — реальное свойство, но не универсальный фатальный дефект; Enigma тут ни при чём; а тезис «первое число почти всегда 4 или 17» не подтверждается.