

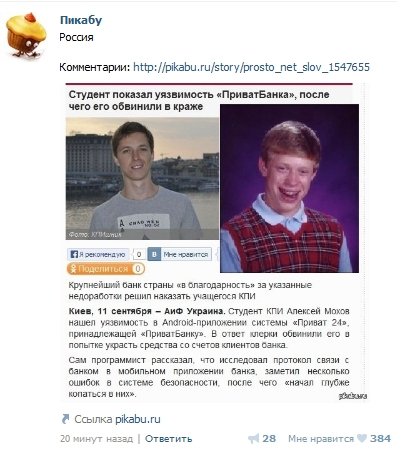
Ну а что делать если у нас такие долбаёбы в банках работают? В нормальных странах, даже хакеров и взломщиков прощают за их дела и приглашают на работу в фирмы, которые они взламывают.
раскрыть ветку (118)

Дико извиняюсь, что пишу под Вами, но буквально неделю назад 2 моих одногрупнника нашли уязвимость в сбербанке, пытались до них достучаться(подключили директора института), ни слуху не духу от банка. Сегодня они узнали об этой новости. Вот посмотрим что у нас теперь будет)
раскрыть ветку (18)
раскрыть ветку (1)
Дело в том, что если не реагируют на подобные заявления в течении 40 дней, вся информация может смело сливаться в сеть. А пока что ни как нельзя)

Отнюдь, сегодня приехали СБшники и ИБшники из Сбербанка и ознакомились с сутью вопроса(вроде не посадаят).
раскрыть ветку (12)

Зачем, гребите бабло и сьебывайте ;)
Шучу конечно. Но идея помощи сбербанку (центру зла ) как то не радует)
Шучу конечно. Но идея помощи сбербанку (центру зла ) как то не радует)


раскрыть ветку (34)

раскрыть ветку (28)

раскрыть ветку (27)
ещё комментарии
раскрыть ветку (23)

ещё комментарии

ещё комментарии
ну, по поводу "недоязыка", я бы с тобою поспорил, ибо украинский язык, один из самых приятных для слуха и красочных языков мира, я тебя огорчу, прости:(
раскрыть ветку (15)
Нам в Беларуси такую же муть заливают в уши с детства в школе. Прям один в один: "Белорусский язык - самый благозвучный язык в мире, на равне с итальянским." Только всё равно никому этот белорусский язык не нужен и никто на нём не говорит.
С чисто прагматической точки зрения, я рад, что являюсь носителем русского языка, потому что мне это помогло на работу устроится в Южной Корее. Здесь многие компании ведут бизнес с Россией.
Также я имею доступ к огромному количеству контента (блоги, книги) без надобности учить иностранный язык.
С чисто прагматической точки зрения, я рад, что являюсь носителем русского языка, потому что мне это помогло на работу устроится в Южной Корее. Здесь многие компании ведут бизнес с Россией.
Также я имею доступ к огромному количеству контента (блоги, книги) без надобности учить иностранный язык.
раскрыть ветку (4)

Начнём с того, что если уже и сравнивать украинский язык и русский, то украинский больше на старославянский похож, чем на русский. Я вот тоже с Украины. Закончил русский класс в виду определённых жизненных обстоятельств. То, что знаю русский — это хорошо. НО! Никому не дано права называть мой родной язык "недоязыком". Это как минимум выставляет такого человека в нехорошем свете, не говоря уже про то, что про него можно подумать.
раскрыть ветку (2)
раскрыть ветку (1)
Да не надо мне мой язык называть "сверх-языком". Я его люблю и считаю его красивым, почему кто-то считает, что то, что ему не принадлежит и чего он не понимает может оскорблять?

огорчил? почему? может я не согласен
для начала послушал бы другие языки мира, а украйнский звучит несвязно совсем
для начала послушал бы другие языки мира, а украйнский звучит несвязно совсем
раскрыть ветку (9)
раскрыть ветку (8)

раскрыть ветку (6)
Ну никто и не заставляет его признавать «самым». Но всё же нельзя называть язык, которым владеет, ежедневно пользуется, любит его, в конце концов, десятки миллионов людей. Я не думаю, что тебе было бы прочитать что-то вроде, что «русский язык "недоязык"», или что либо подобное.
раскрыть ветку (5)
Да и если глубже капнуть, с точки зрения истории "недоязык" как раз русский, в сравнении со старославянским. Украинский на старославянский больше похож, но русский более распространен.
раскрыть ветку (3)

ещё комментарии


ещё комментарии


не говори... сколько с ними не сталкивался, как клиент и ранее по работе, вывод только один - давно пора переименовать его в "первый цыганский банк", по другому же не назовешь. было раньше халявноке оповещение о снятии денег, хм почему это оно бесплатное, давайте ка будем брать за это бабло, а те кто не захотят платить - ну мы не гарантируем что смс придет сразу, возможно через часа два... ненависть...
Это не долбоебы в банках работают, а в сми долбоебы и парень этот поступил не правильно. У ПриватБанка есть так называемая bug bounty program(оплата за найденные уязвимости), так вот, Алексей не написал сообщение о уязвимости, он сначала создал приложение, которое эксплуатирует эту уязвимость, залил его на google play, получил доступ к чужим счетам, сделал несколько(как сказали знакомые 15 переводов на свою карту(а вот тут то уже фрауд менеджеры явно его спалили)), потом, когда его догадки(не знаю действительно ли он тестил, а не пытался украсть) по поводу уязвимости подтвердились, он написал в твиттер . Не в банк, а в твиттер, потом еще и в сми. Заметьте никому тех. деталей он не описывал, когда ему позвонили сотрудники СБ, он просто продемонстрировал наличие уязвимости.
А теперь взглянем на это со стороны банка: человек создал "зловредное" приложение, украл денег(Хоть потом и вернул), написал в сми, но так и не рассказал банку про эту уязвимость.
Я не хочу никого обвинять или защищать, просто можно было поступить умно и получить деньги или глупо и создать проблемы всем. Это лично мое мнение.
А теперь взглянем на это со стороны банка: человек создал "зловредное" приложение, украл денег(Хоть потом и вернул), написал в сми, но так и не рассказал банку про эту уязвимость.
Я не хочу никого обвинять или защищать, просто можно было поступить умно и получить деньги или глупо и создать проблемы всем. Это лично мое мнение.
раскрыть ветку (6)
Я искал ваш коммент. Спасибо. У меня именно такая картинка почему-то и нарисовалась. Ломать втихаря софт и потом показывать уязвимость, это все равно, что вломиться к кому-то в магазин, схватить в руки плазму и, увидев на пороге полицейских, сказать им, что это он нес им, чтобы продемонстрировать уязвимость охранной системы.
Какие такие знакомые вам сказали про переводы? Уточняйте источник информации. И про Google Play тоже уточните источник. Насчет "так и не рассказал про уязвимость" - интервью его почитайте, там немного.
раскрыть ветку (3)
Не в источниках дело, пускай это будет чисто моим мнением,потому как я не намерен указывать источники. Предположим, что я сделал вывод про google play. прочитав материал: - "Технически это реализовывается как запрос от приложения к банку, содержащий некоторые параметры (appkey (секретный ключ приложения), IMEI (не стандартный IMEI, специальный приватовский идентификатор) и еще некоторые параметры, которые здесь не указаны специально. "В свое или чужое приложение, которое пользователь должен установить на телефон, можно вставить эти запросы с параметрами и получать ответы от банка. Только пользователь должен перед этим войти в приложение «Приват24», — поясняет Алексей. Какие данные приложение может получить в результате, указано на скриншоте (лог реальной сессии, кликните, чтобы увеличить)", отсюда вывод - эксплуатация подразумевает установку зловредного приложения, т.к. Алексей описывает случайно выбранного человека из БД(тут я так понял он выбирал из людей, которые установили его приложение) можно понять, что он таки создал это зловредное приложение и залил его на google play(что более вероятно) или раздавал его другим образом(что менее вероятно ибо просто так вашу апкашку вряд ли кто-то установит). Простите за сумбурный поток мыслей.
раскрыть ветку (2)
Странный какой-то, я скажу, что земля плоская, и не буду указывать источники. Пусть это будет моим личным мнением.
раскрыть ветку (1)
Пусть будет, я не против, тем более некоторые действительно думают, что земля плоская. Я описал причины своих предположений.
Да это же в порядке вещей - обсирать банки. Тем более, большой банк, который держит едва ли не половину всего рынка.

Просто приват-банк это говно, постоянно навязывают свои карточки, фиг потом откажешься, еще и должен будешь.
раскрыть ветку (2)

Разрешите спросить, может Вы вкурсе, есть ли проблемы в закрытии карт, которые открывались без договора? Например, Миттєва карта.
раскрыть ветку (1)

помню, как одного американского хакера бездомного, за его указание на слабость в системе, хотели в суд подать

Страна дебилов, живут по инструкции, интеллекта - 0, вот и в нестандартных ситуациях ведут себя глупее детей.

В нормальных странах за нахождение уязвимости (особенно в делах с деньгами) и то,что человек ей не воспользовался,а рассказал о ней владельцу софта, обычно выплачивают солидную премию. Это как минимум.А если человек еще и умеет ее устранить,то,да,приглашают на работу. А тут зажали(
раскрыть ветку (4)
А как выглядит нахождение уязвимости? Это фактически попытка взлома. Тут уж нюансы важны как человек работал, как ломал, или случайно наткнулся...может он реально хотел денег свистнуть, но не успел, либо не получилось до конца. Конечно он потом скажет, что уязвимость хотел показать. Почему люди любят всех судить, не вникнув в детали?
раскрыть ветку (3)
Действительно, не успел. Зачем-то пошел связываться со службой безопасности банка. И денег у него совсем-совсем не получилось свистнуть, а те полтысячи гривен, снятые с рандомного счета для проверки - это владелец сам перевел.
раскрыть ветку (2)
У ПриватБанка на Украине есть второе название - ЛохоБанк, банк лохов Украины. Вкратце потому, что у них самые кабальные условия и самая пизданутая служба безопасности. ЛохоБанк не ломал только ленивый, видать им это надоело, решили публично наказать.

Извините, что под топ комментом, просто хочу, чтобы вы знали. В действительности, то, что сделал этот студент - не этично, это называется - хакинг, а это наказуемо. В ЛЮБОЙ СТРАНЕ.
И в любой стране, его бы сперва наказали, а потом бы приняли на работу как вы говорите. Просто у нас это приняло огласку, а где то осталось бы в тиши.
То, что он сделал было бы похвально если:
Его наняли на проверку дыр безопасности
Банк бы устроил конкурс на проверку защиты своих систем среди ВСЕХ!
и не иначе господа.
Есть хакинг, а есть этичный хакинг, смысл тот же, результаты кардинально разные.
И в любой стране, его бы сперва наказали, а потом бы приняли на работу как вы говорите. Просто у нас это приняло огласку, а где то осталось бы в тиши.
То, что он сделал было бы похвально если:
Его наняли на проверку дыр безопасности
Банк бы устроил конкурс на проверку защиты своих систем среди ВСЕХ!
и не иначе господа.
Есть хакинг, а есть этичный хакинг, смысл тот же, результаты кардинально разные.
раскрыть ветку (6)
раскрыть ветку (5)
раскрыть ветку (4)
Пентестинг -метод оценки безопасности компьютерных систем или сетей средствами моделирования атаки злоумышленника. Процесс включает в себя активный анализ системы на наличие потенциальных уязвимостей, которые могут спровоцировать некорректную работу целевой системы, либо полный отказ в обслуживании. Анализ ведется с позиции потенциального атакующего и может включать в себя активное использование уязвимостей системы. Результатом работы является отчет, содержащий в себе все найденные уязвимости системы безопасности, а также может содержать рекомендации по их устранению.
раскрыть ветку (3)
>В нормальных странах, даже хакеров и взломщиков прощают за их дела и приглашают на работу в фирмы, которые они взламывают.
Во влажных мечтах школьников, которые хотят стать хакерами.
Во влажных мечтах школьников, которые хотят стать хакерами.
раскрыть ветку (34)
одна компания, в которой я работал, пыталась пригласить взломавшего хакера на работу - отказался.
сошлись на 10к; премии за информацию об уязвимости.
компания российская. нормальная.
сошлись на 10к; премии за информацию об уязвимости.
компания российская. нормальная.
раскрыть ветку (1)

Вообще-то, сухенький, это так и есть. Как минимум выдается премия, потому что иначе фирма могла бы потерять намного больше денег. А порой могут пригласить на работу для обеспечения инф. безобасности фирмы. И такое бывает нередко. За рубежом это стандартная процедура.
раскрыть ветку (14)
Бывает, но когда "хакеры" сами сообщают об ошибке, как какой-то школьник из РФ каждый год стучащий гуглу об ошибках в хроме. А про этого парня из Украины не сказано, что он сам с ними связался и рассказал об ошибках. Возможно, его поймали за взломом и воровством, а он просто пытается "вылезти" из ситуации.
раскрыть ветку (2)
Вообще то этот парень сам сообщил ситибанку об уязвимости http://habrahabr.ru/post/193204/ - тут все подробно описано
раскрыть ветку (1)

После того как провел операцию по переводу денег с чужого счета на свой. Ради теста.
Правда деньги вернул, конечно же.
Правда деньги вернул, конечно же.
Напишу под вашим комментарием ответ на все негодующие комментарии под моим комментарием, а так же всем влажным школьникам.
Понимаете, компания вам заплатит деньги, есливы нашли дыру в их системе и, не воспольвовавшись ей (или воспользовавшись, но описав об этом в письме), вы отправляйте детали бага\дыры на почту. После этого вы получите спасибо и, может, в зависимости от компании, денежную компенсацию и (опять же может быть) работу.
Комментарий влажного школьника имел ввиду, что за взлом вас найдут органы, ТУТ КОМПАНИ (или органы) ОДУМАЕТСЯ и, вместо того, чтоб вас арестовали, пригласит вас на работу.
PS: Нет, не педофил. Школьников влажными называю потому, что от слова "хакер" они становятся такими, как девшка перед сексом.
Нету в "хакерстве" нисего хорошего. Это уголовное дело. За это реально можно сесть в "тюрьму". Хотя нет, блягодаря вам у ментов есть раскрываемость, а мы спокойны.
Понимаете, компания вам заплатит деньги, есливы нашли дыру в их системе и, не воспольвовавшись ей (или воспользовавшись, но описав об этом в письме), вы отправляйте детали бага\дыры на почту. После этого вы получите спасибо и, может, в зависимости от компании, денежную компенсацию и (опять же может быть) работу.
Комментарий влажного школьника имел ввиду, что за взлом вас найдут органы, ТУТ КОМПАНИ (или органы) ОДУМАЕТСЯ и, вместо того, чтоб вас арестовали, пригласит вас на работу.
PS: Нет, не педофил. Школьников влажными называю потому, что от слова "хакер" они становятся такими, как девшка перед сексом.
Нету в "хакерстве" нисего хорошего. Это уголовное дело. За это реально можно сесть в "тюрьму". Хотя нет, блягодаря вам у ментов есть раскрываемость, а мы спокойны.
раскрыть ветку (10)
Такое ощущение, что ты и есть тот самый "влажный школьник".
Вот только не в возрасте дело, а в моральных устоях.
Вот только не в возрасте дело, а в моральных устоях.


ещё комментарии


Если хаккер находит уязвимость, и сообщает об этом компании, не пользуясь дырой - его, конечно, будут поощрять. Это логично. Потому что этой дырой могли бы воспользоваться другие люди, с более корыстными намерениями, и в результате компания могла бы потерять много денег.
ещё комментарии
А теперь, отключая максимализм и режим школьника, читаем комментарий, на который я отвечал:
Ну а что делать если у нас такие долбаёбы в банках работают? В нормальных странах, даже хакеров и взломщиков прощают за их дела и приглашают на работу в фирмы, которые они взламывают.
Аргументировать даже не буду. Всё выше отписал, надоело. Пикабу проёбан.
>хаккер
Читай информацию по хаккерству. Изучай, дерзай, используй на деле. Это ахуенно - быть хаккером.
Ну а что делать если у нас такие долбаёбы в банках работают? В нормальных странах, даже хакеров и взломщиков прощают за их дела и приглашают на работу в фирмы, которые они взламывают.
Аргументировать даже не буду. Всё выше отписал, надоело. Пикабу проёбан.
>хаккер
Читай информацию по хаккерству. Изучай, дерзай, используй на деле. Это ахуенно - быть хаккером.
раскрыть ветку (8)
А теперь, отключая желание до всех доебаться по поводу и без, пойми, что взлом и поиск таких дыр, как таковой, является наказуемым, о чем, собственно, и шла речь.
Зы: Это так по взрослому и доебываться до грамматики.
Зы: Это так по взрослому и доебываться до грамматики.
раскрыть ветку (7)

>взлом и поиск таких дыр, как таковой, является наказуемым
А я о чем, уважаемый? Я им и пытаюсь вдолбить, что хакерство - это нихуя не романтично. Да и если попадешься (а они попадутся обязательно), то никто тебя на работу приглашаеть не будет. Повезет, если судить буду в России или странах СНГ. А если тебя поймает компания, у которой ты только что (или пару месяцев\лет назад) спиздил деньги\данные и т.п.. То они нихуя не будут тебя искать, чтоб нанять. О том, что тебя спалили, ты узнаешь только от ментов.
Они романтизируют хакерскую жизнь. Там нету романтики. Тем есть нудная (да, да, это очень нудно) работа, страх, ну да, деньги, постоянный шанс уйти на зону (и хорошо, если по Российским\Украинским\ит.п. законам).
А я о чем, уважаемый? Я им и пытаюсь вдолбить, что хакерство - это нихуя не романтично. Да и если попадешься (а они попадутся обязательно), то никто тебя на работу приглашаеть не будет. Повезет, если судить буду в России или странах СНГ. А если тебя поймает компания, у которой ты только что (или пару месяцев\лет назад) спиздил деньги\данные и т.п.. То они нихуя не будут тебя искать, чтоб нанять. О том, что тебя спалили, ты узнаешь только от ментов.
Они романтизируют хакерскую жизнь. Там нету романтики. Тем есть нудная (да, да, это очень нудно) работа, страх, ну да, деньги, постоянный шанс уйти на зону (и хорошо, если по Российским\Украинским\ит.п. законам).
раскрыть ветку (5)
Пожалуйста угомонитесь уже. Вот пруф hitech.newsru.ru/article/27jun2011/geohot в котором говорится о хакере, который взломал и воспользовался взломом, но в итоге был приглашён на работу в компанию.
ещё комментарии
Да, простите. Был не прав. Ваша статья просто перебила это:
http://lifenews.ru/#!news/86143
http://www.baltinfo.ru/2013/07/25/V-Stavropole-sotrudniki-up...
http://www.sakhalin.info/news/86386/
http://www.mk.ru/daily/hotnews/article/2013/07/21/887211-hak...
https://www.google.ru/#newwindow=1&q=задержали+хакера
То, на что Вы сейчас скинули ссылку - это выигрыш в лотерею.
http://lifenews.ru/#!news/86143
http://www.baltinfo.ru/2013/07/25/V-Stavropole-sotrudniki-up...
http://www.sakhalin.info/news/86386/
http://www.mk.ru/daily/hotnews/article/2013/07/21/887211-hak...
https://www.google.ru/#newwindow=1&q=задержали+хакера
То, на что Вы сейчас скинули ссылку - это выигрыш в лотерею.
раскрыть ветку (3)
Я бы привёл вам массу доводов о том, что сравнивать взлом и кражу не правильно, но вы всё равно слишком твердолобый, что бы прислушиваться к мнению окружающих. Вы правы, а я лох и не прав. Живите со своей правдой ради бога.
ещё комментарии
Я готов Вас выслушать. Объясните мне, чем взлом (чего-либо) отличается от кражи?
Ладно. Приведу уже примеры из своей жизни:
1. Кода еще интернет был платный, да и анальных запретов небыло, тогда еще вся информация по кордингу была в общем доступе. Были у меня данные двух кредитных карт. С них я купил пару дорогоих вещей. На дропа естественно. Я эти вещи получил, был рад. Но те люди, за счет которых я купил потеряли хорошие деньги, даже если проценты по кредиту не считать. Может даже у них были планы или мечты на эту сумму. А её никто не вернет. Скажете, что они сами виноваты? Скажите это мошенникам или карманникам.
2. Это было 3-4 года назад. Написал мне знакомый человек. Сказал, что его кинула девушка. Он ей сделал дизайн, а она не заплатила. Дал мне её данные. После 15 минут Социальной Инженерии я уже имел доступ к её почте. Через пол часа ко всем её аккаутам на сайтах знакомств. Она оказалась инвалидкой и работала на дому. Тем и жила. Платёжный пароль к Яндекс.Деньгам я подобрал за 2 минуты (СИ). Снял 1300 с лишним, которые там были. Потом, случайно, нашёл в черновиках логин-пароль от другого яндекс кошелька. А вот там уже было 8750. До сих пор помню. С платёжным паролем мучался всю ночь (защите же стоит - 3 раза ввёл е правильно - пол часа гуляй, либо больше. Сейчас уже не помню). К утру деньги ушли на моего дропа.
Тот человек повесил всё на неё. Она больше месяца на него работала. Деньги другу она так и вернула, правда после намёка, что такая хуйня может повториться.
3. Могу продолжать до бесконечности. Но просто к этим двум делам меня никак не свяжешь. В компьютере это забавно, но за другим монитором сидит такой же человек и, может быть, ты своими действиями ему не то, что планы, жизнь сломаешь. Тем более в наш век, когда вся жизнь наша привязана к интернету.
Ладно. Приведу уже примеры из своей жизни:
1. Кода еще интернет был платный, да и анальных запретов небыло, тогда еще вся информация по кордингу была в общем доступе. Были у меня данные двух кредитных карт. С них я купил пару дорогоих вещей. На дропа естественно. Я эти вещи получил, был рад. Но те люди, за счет которых я купил потеряли хорошие деньги, даже если проценты по кредиту не считать. Может даже у них были планы или мечты на эту сумму. А её никто не вернет. Скажете, что они сами виноваты? Скажите это мошенникам или карманникам.
2. Это было 3-4 года назад. Написал мне знакомый человек. Сказал, что его кинула девушка. Он ей сделал дизайн, а она не заплатила. Дал мне её данные. После 15 минут Социальной Инженерии я уже имел доступ к её почте. Через пол часа ко всем её аккаутам на сайтах знакомств. Она оказалась инвалидкой и работала на дому. Тем и жила. Платёжный пароль к Яндекс.Деньгам я подобрал за 2 минуты (СИ). Снял 1300 с лишним, которые там были. Потом, случайно, нашёл в черновиках логин-пароль от другого яндекс кошелька. А вот там уже было 8750. До сих пор помню. С платёжным паролем мучался всю ночь (защите же стоит - 3 раза ввёл е правильно - пол часа гуляй, либо больше. Сейчас уже не помню). К утру деньги ушли на моего дропа.
Тот человек повесил всё на неё. Она больше месяца на него работала. Деньги другу она так и вернула, правда после намёка, что такая хуйня может повториться.
3. Могу продолжать до бесконечности. Но просто к этим двум делам меня никак не свяжешь. В компьютере это забавно, но за другим монитором сидит такой же человек и, может быть, ты своими действиями ему не то, что планы, жизнь сломаешь. Тем более в наш век, когда вся жизнь наша привязана к интернету.
раскрыть ветку (1)
в том то и дело, что у нас весь мир ворует, особенно Россия
и особо крутым закон не указ
учитываю что напрямую хакингу нигде не учат в свободном виде (только програмированию и т.п. из которого возможно вырастают хакеры)
тех, кто действительно хорош в этом деле мало - потому их и ценят
и если ты охуеть какой крутой хакер тебя они не только сами найти не смогут, так еще и сотрудничество предложат пока ты их не обанкротил
И большниство таких случаев огласке не придают
Вот когда все заканчивается плачевно, тогда конечно об этом новости на каждом углу
и особо крутым закон не указ
учитываю что напрямую хакингу нигде не учат в свободном виде (только програмированию и т.п. из которого возможно вырастают хакеры)
тех, кто действительно хорош в этом деле мало - потому их и ценят
и если ты охуеть какой крутой хакер тебя они не только сами найти не смогут, так еще и сотрудничество предложат пока ты их не обанкротил
И большниство таких случаев огласке не придают
Вот когда все заканчивается плачевно, тогда конечно об этом новости на каждом углу
ещё комментарии
ещё комментарии
ещё комментарии
ещё комментарии
По количеству минусующих можно определить примерный процент школьников. В аргументы не может. Разве, что ООО НАС НАЕБАЛ APRES101IMPREZA ДАВАЙТЕ ЗАМИНУСУЕМ.
Борды проёбаны, пикабу проёбан нашистам (Я аполитичен, но темах про навального минусуют мой "троллинг", но пишут ниже аргументы, а в тредах про путина Летающего На Журавлях сначала идет бешеное число плюсов, далее идет один минут и после 15-30 минут резко идут минусы, много и резко. Да ладно, речь не о политике.), преспешникам Анального, пиздецомам и школьникам.
Куда идти, где есть убежище? Неужели кроме хабра ничего нету?
Борды проёбаны, пикабу проёбан нашистам (Я аполитичен, но темах про навального минусуют мой "троллинг", но пишут ниже аргументы, а в тредах про путина Летающего На Журавлях сначала идет бешеное число плюсов, далее идет один минут и после 15-30 минут резко идут минусы, много и резко. Да ладно, речь не о политике.), преспешникам Анального, пиздецомам и школьникам.
Куда идти, где есть убежище? Неужели кроме хабра ничего нету?
раскрыть ветку (3)
Ты просто перечитай комментарии и поймёшь почему все тебя минусуют. В твоих комментариях постоянно идёт оскорбление людей которые выше изложили своё мнение! Всё больше кажется, что тебя кто-то шилом в зад тычет!

ещё комментарии
ещё комментарии