Hunnem/ALT
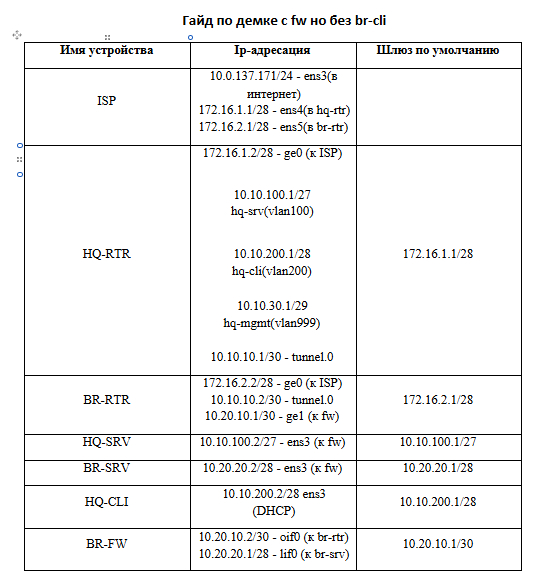
ISP
Задание 1: Базовая настройка устройств (настройка имен)
hostnamectl set-hostname isp.au-team.irpo; exec bash
mcedit /etc/sysconfig/network
HOSTNAME=isp.au-team.irpo
Задание 2: На ISP настройте динамическую сетевую трансляцию портов для доступа к сети Интернет HQ-RTR и BR-RTR.
apt-get update
apt-get install iptables
iptables -t nat -A POSTROUTING -s 172.16.1.0/28 -o ens3 -j MASQUERADE
iptables -t nat -A POSTROUTING -s 172.16.2.0/28 -o ens3 -j MASQUERADE
iptables-save > /etc/sysconfig/iptables
systemctl enable --now iptables.service
HQ-RTR:
Задание 1: Базовая настройка устройств (настройка имен)
hostname hq-rtr
ip domain-name au-team.irpo
Задание 2: Настройте адресацию на интерфейсах(настроено все кроме):
ip route 0.0.0.0/0 172.16.1.1
Задание 3: Создайте пользователя netadmin на маршрутизаторах HQ-RTR и BR-RTR
(По преднастройке он уже может быть настроен)
Проверка настроен ли netadmin
При входе login: net_admin пароль: P@ssw0rd
После зайти через admin и посмотреть права через show users localdb
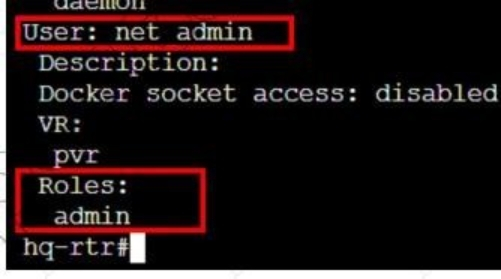
Если такого нет то:
hq-rtr(config)#username net_admin
hq-rtr(config-user)#password P@ssw0rd
hq-rtr(config-user)#role admin
hq-rtr(config-user)#exit
hq-rtr(config)#write memory
Я не нашел в каком модуле эта команда нужна, но она нужна
ip name-server 10.10.100.2
Задание 6: Между офисами HQ и BR на маршрутизаторах HQ-RTR и BR-RTR необходимо сконфигурировать IP-туннель: на выбор технологии GRE или IP in IP
GRE:
interface tunnel.0
ip address 10.10.10.1/30
ip tunnel 172.16.1.2 172.16.2.2 mode gre
Задание 7: Обеспечьте динамическую маршрутизацию на маршрутизаторах HQ-RTR и BR-RTR: сети одного офиса должны быть доступны из другого офиса и наоборот. Для обеспечения динамической маршрутизации используйте link state протокол
OSPF:
router ospf 1
ospf router-id 10.10.10.1
passive-interface default
no passive-interface tunnel.0
network 10.10.10.0/30 area 0
network 10.10.100.0/27 area 0
network 10.10.200.0/28 area 0
network 10.10.30.0/29 area 0
exit
interface tunnel.0
ip ospf authentication message-digest
ip ospf message-digest-key 1 md5 P@ssw0rd
Задание 8: Настройка динамической трансляции адресов на маршрутизаторах HQ-RTR и BR-RTR
NAT:
interface isp
ip nat outside
interface vl100
ip nat inside
interface vl200
ip nat inside
interface vl999
ip nat inside
exit
ip nat pool VLAN100 10.10.100.1-10.10.100.30
ip nat pool VLAN200 10.10.200.1-10.10.200.14
ip nat pool VLAN999 10.10.30.1-10.10.30.6
ip nat source dynamic inside-to-outside pool VLAN100 overload interface isp
ip nat source dynamic inside-to-outside pool VLAN200 overload interface isp
ip nat source dynamic inside-to-outside pool VLAN999 overload interface isp
write memory
Задание 11: Настройте часовой пояс на всех устройствах (за исключением виртуального коммутатора, в случае его использования) согласно месту проведения экзамена.
ntp timezone utc+3
BR-RTR:
Задание 1: Базовая настройка устройств (настройка имен)
hostname br-rtr
ip domain-name au-team.irpo
Я не нашел в каком модуле эта команда нужна, но она нужна
ip name-server 10.10.100.2
Задание 2: Настройте адресацию на интерфейсах(настроено все кроме):
ip route 0.0.0.0/0 172.16.2.1
Задание 6: Между офисами HQ и BR на маршрутизаторах
HQ-RTR и BR-RTR необходимо сконфигурировать IP-туннель: на выбор технологии GRE или IP in IP
GRE:
interface tunnel.0
ip address 10.10.10.2/30
ip tunnel 172.16.2.2 172.16.1.2 mode gre
Задание 7: Обеспечьте динамическую маршрутизацию на маршрутизаторах HQ-RTR и BR-RTR: сети одного офиса должны быть доступны из другого офиса и наоборот. Для обеспечения динамической маршрутизации используйте link
state протокол
OSPF:
router ospf 1
ospf router-id 10.10.10.2
passive-interface default
no passive-interface tunnel.0
no passive-interface fw
network 10.10.10.0/30 area 0
network 10.20.10.0/30 area 0
exit
interface tunnel.0
ip ospf authentication message-digest
ip ospf message-digest-key 1 md5 P@ssw0rd
interface fw
ip ospf authentication message-digest
ip ospf message-digest-key 1 md5 P@ssw0rd
Задание 8: Настройка динамической трансляции адресов на маршрутизаторах HQ-RTR и BR-RTR
NAT:
interface isp
ip nat outside
exit
interface fw
ip nat inside
ip nat pool RTR-FW 10.20.10.1-10.20.10.2
ip nat source dynamic inside-to-outside pool RTR-FW overload interface isp
Задание 11: Настройте часовой пояс на всех устройствах (за исключением виртуального коммутатора, в случае его использования) согласно месту проведения экзамена.
ntp timezone utc+3
HQ-SRV:
Задание 1: Базовая настройка устройств (настройка имен)
hostnamectl set-hostname hq-srv.au-team.irpo; exec bash
mcedit /etc/sysconfig/network
HOSTNAME=hq-srv.au-team.irpo
Задание 1.2: На всех устройствах необходимо сконфигурировать IPv4
echo “10.10.100.2/27” > /etc/net/ifaces/ens3/ipv4address
echo “default via 10.10.100.1” > /etc/net/ifaces/ens3/ipv4route
echo "nameserver 10.10.100.2" > /etc/net/ifaces/ens3/resolv.conf
echo "nameserver 77.88.8.8" >> /etc/net/ifaces/ens3/resolv.conf
systemctl restart network
Задание 3: Создайте локальные учетные записи sshuser на серверах HQ-SRV и BR-SRV:
(По преднастройке он уже может быть настроен)
Проверка настроен ли sshuser:
При запуске login: sshuser пароль: P@ssw0rd
Далее вводим id и смторим uid(должен быть 2026) и пробуем написать sudo –i(если дало дайти без пароля значит он настроен)
Если не настроен то:
useradd sshuser –u 2026
usermod -aG wheel sshuser
echo «sshuser ALL=(ALL:ALL) NOPASSWD: ALL» >> /etc/sudoers
Задание 5: Настройте безопасный удаленный доступ на серверах HQ-SRV и BR-SRV:
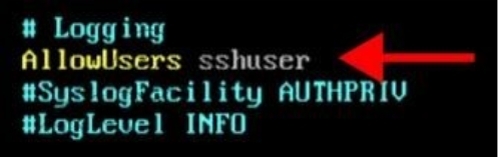
mcedit /etc/openssh/sshd_config
-Port 2026 или 2027
-далее где #Logging надо добавить строчку: AllowUsers sshuser
-MaxAuthTries 2
-Banner /etc/openssh/banner
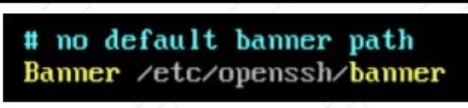
echo "Authorized access only" > /etc/openssh/banner
systemctl restart sshd
Задание 10: Настройте инфраструктуру разрешения доменных имён для офисов HQ и BR:
mcedit /etc/bind/options.conf
mcedit /etc/bind/options.conf
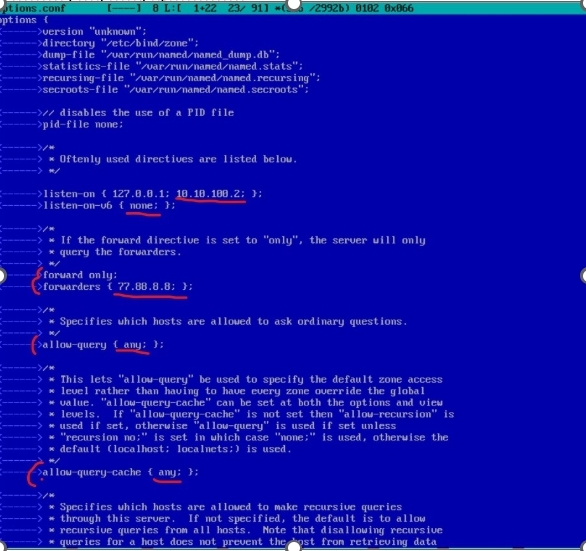
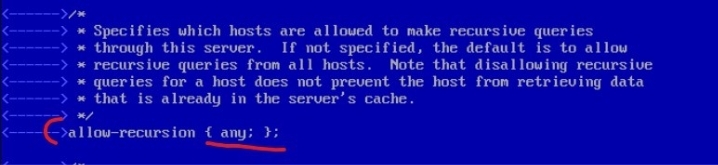
Следующие два файла почти идентичные, смотрите только верхнюю часть (поменять красные части как на скрине)
mcedit /etc/bind/zone/10.10.in-addr.arpa
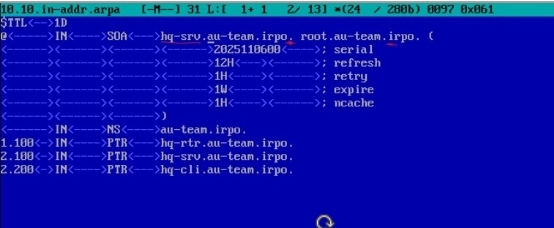
mcedit /etc/bind/zone/16.172.in-addr.arpa
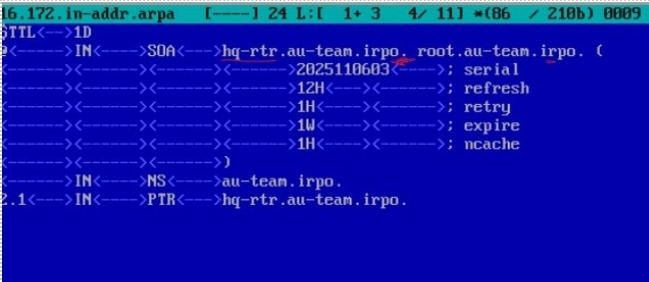
mcedit /etc/bind/zone/au-team.irpo.zone
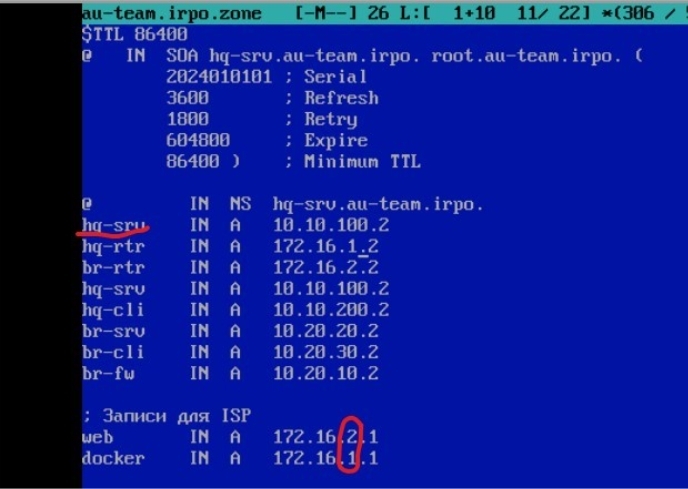
cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/100.10.10.in-addr.arpa
mcedit /var/lib/bind/etc/zone/100.10.10.in-addr.arpa

cp /var/lib/bind/etc/zone/empty /var/lib/bind/etc/zone/200. 10.10.in-addr.arpa
mcedit /var/lib/bind/etc/zone/200.10.10.in-addr.arpa

systemctl enable --now bind.service
BR-SRV:
Задание 1.1: Базовая настройка устройств (настройка имен)
hostnamectl set-hostname br-srv.au-team.irpo; exec bash
mcedit /etc/sysconfig/network
HOSTNAME=br-srv.au-team.irpo
Задание 1.2: На всех устройствах необходимо сконфигурировать IPv4
echo “10.20.20.2/28” > /etc/net/ifaces/ens3/ipv4address
echo “default via 10.20.20.1” > /etc/net/ifaces/ens3/ipv4route
echo "nameserver 10.10.100.2" > /etc/net/ifaces/ens3/resolv.conf
echo "nameserver 77.88.8.8" >> /etc/net/ifaces/ens3/resolv.conf
systemctl restart network
Задание 3: Создайте локальные учетные записи sshuser на серверах HQ-SRV и BR-SRV:
(По преднастройке он уже может быть настроен)
Проверка настроен ли sshuser:
При запуске login: sshuser пароль: P@ssw0rd
Далее вводим id и смторим uid(должен быть 2026) и пробуем написать sudo –i(если дало дайти без пароля значит он настроен)
Если не настроен то:
useradd sshuser –u 2026 usermod -aG wheel sshuser
echo «sshuser ALL=(ALL:ALL) NOPASSWD: ALL» >> /etc/sudoers
Задание 5: Настройте безопасный удаленный доступ на серверах HQ-SRV и BR-SRV:
mcedit /etc/openssh/sshd_config
-Port 2026 или 2027
-далее где #Logging надо добавить строчку: AllowUsers sshuser
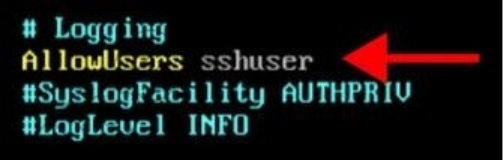
-MaxAuthTries 2
-Banner /etc/openssh/banner
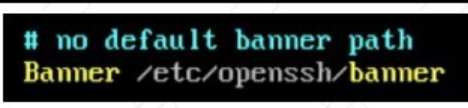
echo "Authorized access only" > /etc/openssh/banner
systemctl restart sshd
HQ-CLI:
Задание 1: Базовая настройка устройств (настройка имен)
su –
hostnamectl set-hostname hq-cli.au-team.irpo; exec bash
mcedit /etc/sysconfig/network
HOSTNAME=hq-cli.au-team.irpo
HQ-SW
Задание 1: Базовая настройка устройств (настройка имен)
hostnamectl set-hostname hq-srw; exec bash mcedit /etc/sysconfig/network
HOSTNAME=hq-sw.au-team.irpo
Задание 4: Настройка коммутации в сегменте HQ
ovs-vsctl show
оформление - "идинахуй!"
Ты, бля, решительно думаешь, что свои гениальные заметки можешь на Китай-Городе, среди выкинутых салфеток в мусорном ведре просто накалякать, и все их сразу оценят? Прекрати хуйню)