moshelovka

moshelovka

На Пикабу
3528 рейтинг 38 подписчиков 4 подписки 355 постов 24 в горячем
Награды:
5 лет на ПикабуПикабу 17 лет!С Днем рождения, Пикабу!
1

Автоподстава с детской коляской - десятки водителей пострадали от одной парочки

Автоподстава с детской коляской - десятки водителей пострадали от одной парочки

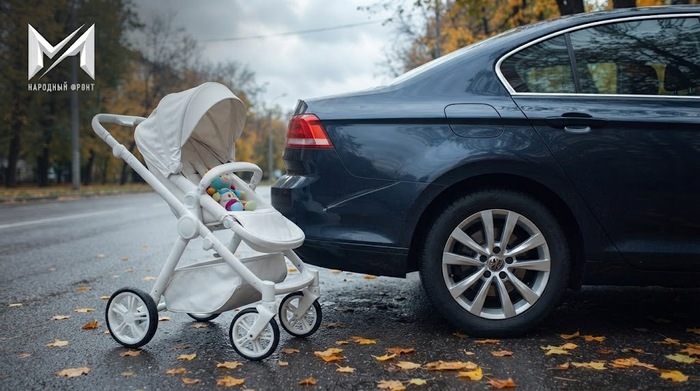
Вы едете по привычной дороге. Видите женщину с детской коляской у обочины. Она стоит, разговаривает по телефону. Вы медленно проезжаете мимо - и вдруг чувствуете удар в заднюю дверь. Останавливаетесь. Из ниоткуда появляется агрессивный мужчина, который кричит, что вы чуть не убили ребенка и сбили коляску. Он требует деньги на месте - 100 тысяч, иначе полиция и проблемы. Вы в панике, на дороге темно, вы не уверены, что произошло. Вы платите. Через неделю вы узнаёте, что эта же парочка уже объехала полстраны и развела десятки водителей. Рассказываем, как работает схема и как не попасться.

Расих закончил смену на работе, сел в машину и поехал домой. Маршрут привычный - этой дорогой он возвращается каждый вечер. Но в этот раз поездка пошла не по плану.

Девушка с коляской стояла у обочины. Расих медленно проехал мимо. Через несколько секунд - удар в заднюю дверь и крыло. Появился якобы её муж. Он начал заступаться, утверждать, что водитель чуть не убили ребенка, повредил люльку и все это надо «как-то решать». Полицию, мол, можно и не вызывать - достаточно заплатить 100 тысяч рублей. Но от такого самовольного штрафа Расиха спас случайный очевидец.

Очевидец сказал: «Мне кажется, это пахнет подставой, потому что я здесь рядом стоял и наблюдал. Вы здесь долго-долго стояли, ждали, пока автомобиль начнет проезжать». Доводы очевидца мужчине в кепке не понравились. Он быстро забыл о жене и ребенке и стал искать новые аргументы, а затем угрожать. Очевидец не испугался. Девушка с коляской спешно покинула место происшествия, а её спутник написал отказ от претензий и тоже исчез.

Как работает схема автоподставы с коляской

Это гастрольный тур - мошенники постоянно перемещаются из одного региона в другой. Они выбирают автомобиль, который медленно движется в сумерках или в пасмурный день. Женщина с коляской стоит у обочины 30-40 минут, как будто разговаривает по телефону. Она ждет подходящую машину. Как только автомобиль поравняется с ней, она толкает коляску под колеса или бьет по задней двери. В коляске - живой ребенок. Водитель слышит удар, останавливается. Сразу появляется мужчина, который начинает кричать, угрожать и требовать деньги.

Цель - запугать и получить деньги на месте

Водитель в шоке. Он не уверен, что произошло. На дороге сумерки, ребенок в коляске, агрессивный мужчина угрожает. Водитель соглашается заплатить, чтобы избежать проблем с полицией. Суммы - от 50 до 150 тысяч рублей. Пострадавшие отдавали деньги, после чего писали расписки. Мошенник указывал не свое настоящее имя.

Жертв уже десятки по всей стране

Пострадавшие нашлись в Набережных Челнах, Казани, Ижевске, Йошкар-Оле, Москве и других городах. Женщина с коляской и её муж постоянно перемещаются из одного региона в другой. Их знакомые рассказали, что мужчину зовут Сардарбек, он вырос в Магнитогорске. Семь лет назад его ловили с поличным на краже.

Почему схема работает

Мошенники делают ставку на страх водителя. Человек, который только что «сбил ребенка», находится в состоянии шока. Он не хочет вызывать полицию, не хочет проблем. Ему предлагают простое решение - заплатить деньги и забыть. Агрессивное поведение мужчины усиливает давление. Водитель не проверяет документы, не смотрит на повреждения - он просто хочет уехать. Именно это и нужно мошенникам.

Кто в зоне риска

Водители, которые ездят в темное время суток, особенно в неосвещенных местах. Те, кто не пользуется видеорегистратором или у кого он не снимает происходящее сзади. Водители, которые не знают своих прав и готовы решать вопрос на месте, чтобы не вызывать полицию. Пожилые водители или те, кто недавно за рулем - они особенно уязвимы перед агрессией.

Что делать прямо сейчас

Эти правила должен знать каждый водитель.

  • Установите видеорегистратор с записью назад и вперед. Это ваше главное доказательство. Запись покажет, что вы не сбивали коляску, а удар был спровоцирован. Сохраняйте запись сразу после ДТП.

  • При подозрении на подставу не выходите из машины. Оставайтесь в автомобиле, закройте окна, включите аварийку. Вызовите полицию. Если «пострадавший» требует денег и угрожает - это 100% мошенничество.

  • Снимайте всё на телефон. Если вы вышли из машины - включите камеру и снимайте всё происходящее. Запишите лица, разговор, номера машин. Это важное доказательство для полиции.

  • Не платите деньги на месте. Никакие угрозы не должны заставить вас отдать деньги. Автоподставщики рассчитывают на вашу панику. Помните: если ребёнок действительно пострадал, скорая и полиция уже были бы на месте, а не только агрессивный «муж».

  • Вызывайте полицию в любом случае. Даже если вы сомневаетесь. Это законное право. Полиция обязана зарегистрировать заявление и проверить обстоятельства. Мошенники боятся полиции и быстро исчезают при её вызове.

  • Запомните приметы и номера. Запомните или запишите номера машин мошенников, внешность, особые приметы. Это поможет полиции найти их по цепочке.

  • Проверяйте документы. Уточните у пострадавшего его данные. Настоящий пострадавший предоставит их без проблем. Мошенник начнет уходить от ответа или угрожать.

  • Расскажите о схеме близким. Предупредите жену, мужа, детей, пожилых родителей. Если они сядут за руль - они должны знать об этой схеме.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали эту схему и хотим предупредить о главной опасности. Автоподставщики используют самый сильный инструмент - страх. Водитель, который думает, что сбил ребенка, теряет контроль над ситуацией. Мошенники давят на него, требуют деньги на месте, угрожают полицией. Человек в панике соглашается на всё, лишь бы уехать.

Особенно цинично то, что в коляске находится живой ребенок. Это превращает инсценировку в смертельно опасный спектакль. Одно неверное движение - и ребенок действительно пострадает. Мошенники идут на это ради денег. Именно это делает схему столь бесчеловечной.

Важно помнить: настоящий пострадавший не будет требовать деньги на месте. Он не будет отказываться от вызова полиции. Он не будет угрожать и оскорблять. Все эти признаки - маркеры подставы. Ваша защита - холодный рассудок и память о том, что платить на месте нельзя никогда.

Что в итоге

Женщина с коляской стоит у обочины 40 минут - это не случайность, а выбор жертвы. Удар в заднюю дверь - не случайность, а спланированная инсценировка. Агрессивный мужчина с требованием денег - не муж пострадавшей, а мошенник. Схема автоподставы с ребенком действует по всей России. Ваша защита - видеорегистратор, вызов полиции и отказ от денег на месте. Не поддавайтесь на панику и давление.

Источник: https://dzen.ru/a/apg63AQUCWULLStM?ysclid=mtkjuheppc21356587...

Подписывайтесь! Будете узнавать о новых мошеннических схемах на дорогах. В следующих статьях разберем другие виды автоподстав и как действовать при ДТП.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
1

17-летний москвич спасал маму от тюрьмы - теперь ему грозит 10 лет

17-летний москвич спасал маму от тюрьмы - теперь ему грозит 10 лет

В час ночи 16 июня 2026 года жительницу Москвы Анну Обухову разбудил телефонный звонок. В трубке звучал взволнованный голос преподавательницы школы, в которой учится её сын: «Анна, у меня полицейские, они ищут Мишу». С этого момента жизнь семьи изменилась до неузнаваемости. Вместо актового зала школы, где 17-летнему Мише должны были вручить аттестат, - зал суда. Вместо подготовки к поступлению в вуз - подготовка к очередному судебному заседанию. Рассказываем историю подростка, который хотел спасти маму, а стал фигурантом уголовного дела.

«Был какой-то шок. Никакого понимания, что происходит, - вспоминает Анна. - Я позвонила Мише, попросила срочно прийти домой, потому что он был на ночёвке у друга».

Толком обсудить, что происходит, они не успели - как только сын вернулся, приехали оперативники.

«Мне было страшно, а Миша, как только увидел полицейских, так им обрадовался! Оказалось, целый месяц он был под полным контролем мошенников. Отчитывался о каждом своём шаге: когда проснулся, лёг спать. И все их требования он выполнял с уверенностью, что спасает меня. После всего этого, увидев, что наконец пришли настоящие сотрудники, он был рад, что сейчас они во всём разберутся и помогут».

Следующие несколько часа Анна слушала рассказ подростка о том, как он помогал «сотрудникам ФСБ».

Как начался кошмар

Всё началось со звонка из магазина: якобы на имя школьника оформлен заказ, который нужно подтвердить. Миша назвал пришедший на телефон код. Сразу после этого пришло сообщение о том, что его госключ взломан мошенниками. В сообщении был указан номер, по которому нужно позвонить, чтобы решить проблему.

Беспокоить маму по этому поводу он не стал, решил разобраться самостоятельно. Позвонив по номеру, он попал на человека, представившегося «майором ФСБ». Тот заявил, что мошенники через счета мамы якобы отправляют крупные суммы на Украину и теперь ей грозит тюрьма. Единственный способ помочь - «сотрудничать со следствием».

Так подростка, уверенного, что только он может спасти маму, поймали на крючок.

Полный контроль и присяга

Следующую неделю «майор ФСБ» и «кураторы» контролировали каждый шаг Миши. Они требовали подробных отчётов: что он делает, во сколько возвращается из школы, с дополнительных занятий, когда идёт гулять и когда остаётся дома один. Почти всё время нужно было быть на связи по видеозвонку.

«Я, поступая на помощь ФСБ, присягаю на верность Российской Федерации и её народу! Клянусь соблюдать конфиденциальность и законы Российской Федерации...» - такой текст прислали Мише. Юноша с волнением зачитывал его на камеру. Это стало для него очередным подтверждением, что о своей миссии он никому не расскажет.

Опасные задания

Когда злоумышленники убедились, что полностью контролируют подростка, они сообщили, что для него есть задание. В случае Миши - «помощь в раскрытии коррупционной схемы». Подробностей не раскрывали, все инструкции выдавали постепенно. Вскоре Михаилу Обухову пришлось ехать в Смоленск.

9 июня у Миши закончилась школа, он остался на ночь у друга. В тот день подростку прислали адрес и перевели деньги на дорогу. Ему нужно было зайти в дом, «провести обыск и изъять ценности». Код от ворот и место, где хранятся ключи, прислали заранее. Их мошенникам предоставил 14-летний сын хозяина жилья - его тоже заранее «обработали» другие аферисты.

Обухов выполнил все инструкции. Утром в Москве по требованию «сотрудника ФСБ» он передал «изъятое» курьеру - ещё одному обманутому юноше.

«После этого будешь свободен»

Преступники не остановились. В тот же день велели выехать на новый адрес - и ключи, и коды у них уже были. Миша пытался возражать, говорил, что не спал сутки, очень мало ел и у него нет сил даже нормально встать, но ему не дали ни минуты передышки. Уставший подросток, у которого не осталось сил сопротивляться давлению, подходил преступникам куда больше.

«Последнее задание нужно выполнить от следователя, после этого будешь свободен», - заверили его. 10 июня Миша поехал на второе задание в подмосковную Балашиху.

Ни в одном из случаев подросток не скрывался - ведь зачем? Он был уверен, что сотрудничает со спецслужбами. Полицейские установили его личность всего через несколько дней. Было возбуждено уголовное дело по части 4 статьи 158 («Кража»). По ней может грозить до 10 лет лишения свободы.

Следствие и СИЗО

Столичные оперативники, выслушав историю школьника, сразу посоветовали сделать скриншоты всех сообщений от мошенников. В тот же день, в шесть утра 16 июня, к Обуховым приехали сотрудники смоленского управления МВД. Дело на Мишу было возбуждено там. Анна поехала на допрос в Смоленск в одной футболке и джинсах, думая, что их сразу отпустят. Но дома они оказались только в середине августа.

В управлении СКР семья провела три часа. Следователь прямо сказал, что для Анны Миша - любимый сын, но для следствия он - преступник, совершивший кражу, и его отправят в изолятор.

После допроса, около 11 вечера, 17-летнего Обухова отправили в ИВС. Ночь он провёл в камере, где у него не было ни сменной одежды, ни зубной щётки, ни даже воды. Наволочку ему тоже не дали. Чтобы приглушить запах от грязной подушки, он натянул на неё толстовку. Так провёл двое суток.

Борьба за свободу

В суде следствие потребовало отправить Обухова под арест. Анне пришлось снять в Смоленске квартиру, чтобы добиться более мягкой меры. Суд принял во внимание, что даже прокуратура не увидела необходимости в аресте, и отпустил Мишу под запрет определённых действий. Но покидать регион ему запретили.

В августе удалось добиться перевода подростка в Москву. Адвокат Миши Алексей Тарасов пояснил, что в таких случаях родителям и защите почти всегда приходится вести непрерывную борьбу за интересы ребёнка. Только после нескольких ходатайств и жалоб в суд удалось добиться хотя бы промежуточного решения - позволить подростку вернуться домой к семье на время расследования.

Сейчас Миша по-прежнему в статусе обвиняемого. Он не может пользоваться интернетом, заходить в «Госуслуги» и подавать документы в вузы. Последний экзамен он пропустил, потому что в этот день был суд. Поступить туда, куда хотел, уже не сможет.

Сотни таких же историй

В начале 2026 года девятиклассник под влиянием телефонных мошенников вынес сейф из дома в Подмосковье. В июне в Петербурге аферисты убедили 15-летнюю школьницу впустить в квартиру курьера. В июле 2026 мошенники отправили вскрывать чужой сейф другого 17-летнего москвича. Истории с похожими сценариями приходят из разных регионов России.

Родители пострадавших детей объединились в сообщество «Дети не преступники». Многие подростки сидят в СИЗО, кто-то получил реальный срок. В августе родители обратились к общественнице Екатерине Мизулиной. Она попросила разобраться в ситуации Генерального прокурора и председателя СК.

Кто в зоне риска

Подростки, которые хотят казаться взрослыми и брать ответственность на себя. Те, кто недавно потерял одного из родителей и считает себя «главой семьи». Юноши и девушки, которые не обсуждают с родителями подозрительные звонки и сообщения. Подростки, которые боятся огорчить родителей и пытаются решить проблемы самостоятельно.

Что делать прямо сейчас

Эти правила должен знать каждый родитель и подросток.

  • Объясните подростку: сотрудники ФСБ, полиции и банков не звонят детям и не просят о помощи. Если кто-то звонит и говорит, что его родственники в опасности - это 100% мошенники.

  • Научите подростка не принимать самостоятельных решений при подозрительных звонках. Любой звонок с требованием что-то сделать, назвать код или перевести деньги - повод немедленно положить трубку и позвонить родителям.

  • Договоритесь о «кодовом слове». Если кто-то звонит и говорит, что с вами что-то случилось - ребёнок должен попросить назвать кодовое слово. Не назвал - сразу клади трубку.

  • Объясните: если у вас действительно что-то случилось, вами займутся настоящие сотрудники, а не кто-то по телефону. Никто не будет требовать присяги, выполнения секретных заданий и отчётов о каждом шаге.

  • Проверяйте телефоны детей. Регулярно интересуйтесь, не писали ли им незнакомцы, не звонят ли с подозрительными предложениями. Не давите, но будьте в курсе.

  • При подозрении на давление - немедленно обращайтесь в полицию. Если ребёнок рассказывает, что кто-то требует от него денег, личных данных или выполнения странных заданий - это уже повод для заявления.

  • Сохраняйте переписки и номера. Если ребёнок всё же попал в ловушку - не удаляйте ничего. Скриншоты переписок, номера телефонов, записи разговоров - это доказательства, которые помогут защитить его в суде.

  • Не дайте ребёнку чувствовать себя виноватым. Обманутый подросток уже напуган и чувствует себя преступником. Ваша задача - объяснить, что он - жертва, а не преступник.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали эту схему и хотим предупредить о главной опасности. Мошенники целенаправленно выбирают подростков - тех, кто хочет быть взрослым, кто недавно потерял родителя или чувствует ответственность за семью. Они используют социальную незрелость, доверчивость и желание казаться героем.

В случае Миши мошенники били в его главную уязвимость: он потерял отца и считал себя ответственным за маму и младших сестёр. Когда ему сказали, что мама в опасности, он не мог остаться в стороне. Это не преступление - это трагедия.

Особенно цинично то, что подростки даже не скрываются - они уверены, что выполняют задание спецслужб. Они сами приходят к полицейским, сами всё рассказывают. А потом оказываются за решёткой. Сотрудники МВД часто понимают ситуацию, но СК видит в ребёнке только преступника.

Мы призываем родителей: не думайте, что вашего ребёнка это не коснётся. Мошенники работают массово - они звонят сотням детей, и кто-то обязательно попадётся. Единственная защита - разговоры о безопасности и доверительные отношения. Если ребёнок боится вам рассказать, потому что вы накричите или накажете - он будет решать проблему сам. И это самый опасный путь.

Что в итоге

17-летний Миша хотел спасти маму от тюрьмы. Вместо этого он провёл ночь в ИВС, стал фигурантом уголовного дела и лишился возможности поступить в вуз. Он не преступник - он жертва, которую использовали мошенники. Таких историй уже десятки по всей стране. Ваша защита - разговоры с детьми, доверие и чёткое правило: сотрудники спецслужб никогда не звонят детям и не требуют помощи. Никогда.

Источник: https://www.gazeta.ru/social/2026/09/05/23503219.shtml

Подписывайтесь! Узнаете о других схемах, которые ломают судьбы подростков.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
1

Одинокий пожилой человек с онкологией - идеальная цель для охотников за наследством

Одинокий пожилой человек с онкологией - идеальная цель для охотников за наследством

Вы живёте в другом городе. У вас пожилой отец. Он болен. Вы звоните - трубку не берут. Приезжаете - он не открывает дверь. Вы обращаетесь в полицию, вам отвечают: «Он жив, он просто не хочет с вами общаться». Через три недели вы узнаёте из ЗАГСа, что ваш отец умер. Вам не сообщили ни похоронные службы, ни соседи. Вы находите его могилу через архив - и видите, что его подхоронили к чужому захоронению 50-летней давности без вашего ведома. А в квартире уже сменили замки, и чужая женщина открыла наследное дело. Эта история случилась в Екатеринбурге. Рассказываем, как работают мошенники с одинокими пожилыми людьми и как защитить своих близких.

История Александры из Екатеринбурга появилась в местных СМИ в начале сентября. Женщина рассказала, что её 68-летний отец Вячеслав Кремлёв жил один. Зимой 2025 года его состояние ухудшилось - обнаружились неоперабельная онкология и кортикальная атрофия головного мозга второй стадии. Физическое и ментальное здоровье мужчины стали ухудшаться.

Александра утверждает, что в феврале заметила, что отцу звонит «Таня врач» - мужчина был уверен, что это его родная сестра, хотя такой родственницы у него никогда не было. На попытку объяснить это Вячеслав обижался. А за два месяца до смерти он и вовсе перестал общаться с дочерью: не пускал её домой и не брал трубку. В полиции на обращение Александры заявили, что не могут ничего сделать, если отец жив и просто не хочет общаться.

О том, что 4 июля отец умер, Александра узнала лишь спустя три недели. Она стала беспокоиться, когда мужчина совсем перестал отвечать на звонки, но узнала о его смерти только через ЗАГС. В конце июля женщина нашла могилу Вячеслава через архив и поехала на Нижне-Исетское кладбище. Там она выяснила, что его подхоронили к незнакомому человеку в могилу 50-летней давности. Сотрудники кладбища сообщили Александре, что вопросом захоронения занимались женщина и мужчина, которые называли Вячеслава Кремлёва «отчимом».

Александра утверждает, что сейчас Татьяна (та самая «Таня врач» из телефонной книжки) претендует на наследство умершего, потому что ещё в конце 2025 года Вячеслав якобы завещал всё имущество - квартиру, машину и гараж - именно этой женщине. После того как дочь скончавшегося мужчины сменила замки в квартире, Татьяна открыла наследное дело.

Историей поделились «Известия».

Почему одинокие пожилые люди становятся мишенью

Разного рода заинтересованные лица оказываются рядом с пенсионером, который начинает испытывать психологические сложности. Они накручивают его, напоминают прежние обиды на близких родственников либо просто втираются в доверие за счёт неожиданной и преданной «любви». Это могут быть и соседки, и подруги, и дальние родственницы, и люди, которые обладают информацией о пожилых с проблемами со здоровьем в силу своей профессии, и чёрные риелторы.

Они совершенно не стесняются: начинают уговаривать написать завещание на их имя, подарить квартиру - ведь они так хорошо ухаживают за пенсионером в отличие от близких родственников. А родственники, наоборот, как правило, стесняются разговоров на эту тему. Одинокий пожилой владелец дорогой недвижимости всегда является объектом охоты.

Как чужой человек оказывается рядом в самый тяжёлый момент

В тяжёлой болезни ключевую роль начинает играть не родство, а то, кто физически рядом каждый день и помогает решать конкретные бытовые и медицинские задачи: это может быть сосед, волонтёр, медицинский работник, сиделка. Само по себе смещение доверия к такому человеку не доказывает манипуляции с его стороны. Но настоящую уязвимость создают состояния, часто сопровождающие тяжёлую болезнь в конце жизни: спутанность сознания, нарушения памяти и узнавания, выраженная боль, бессонница, истощение, социальная изоляция.

Если резкая смена круга доверия совпадает по времени с такими изменениями, это повод для срочной медицинской оценки состояния больного. Если вчера пожилой человек был таким же, как обычно, а сегодня не узнаёт дом и родных, речь может идти о делирии - остром и часто обратимом нарушении сознания, которое при онкологических заболеваниях встречается нередко, особенно на поздних стадиях.

Можно ли подхоронить человека в чужую могилу

Порядок подзахоронения в России отличается от региона к региону и, как правило, не является достаточно сложным. В городах-миллионниках требуется предоставление документов, подтверждающих родство того, кого хоронят, с тем, кто уже похоронен. Но в большинстве субъектов России процедура такого захоронения очень простая. Документы о родстве или не требуют, или запрашивают, но смотрят на них «сквозь пальцы».

У сотрудников кладбища могло и не быть обязательства что-то проверять. А сам по себе порядок организации похорон таков, что любое лицо, взявшее на себя ответственность, может этим заниматься. Именно так чужая женщина смогла организовать подхоронение Вячеслава Кремлёва в чужую могилу без ведома его дочери.

Можно ли оспорить завещание после смерти

Человек, незадолго до смерти попавший под влияние постороннего, действительно может написать завещание в его пользу. Нотариус, который занимается удостоверением завещания, обязан установить личность, правоспособность и дееспособность заявителя. Он задаёт разные вопросы, в том числе на отвлечённые темы, оценивает, как собеседник ориентируется в происходящем.

Даже если у нотариуса возникают сомнения в способности понимать значение своих действий, не помогут и справки от психиатра. При этом завещание после смерти наследодателя можно оспорить. Но только если есть медицинские материалы, которые позволяют утверждать, что человек мог не отдавать себе отчёта в своих действиях. Это называется посмертная судебно-психиатрическая экспертиза по документам.

Однако завещательная сделкоспособность шире, чем договорная: когда человек дарит свою квартиру при жизни, он остаётся без жилья. А если он, пусть даже не вполне здоровый, её завещает, то ничего сам себя не лишает. Законодатель предполагает, что человек, даже находясь в таком состоянии, тем не менее может хотеть любить одного племянника и не любить другого. Это его право, себя он при этом никак не ущемляет.

На практике риски, что завещание будет оспорено в суде, минимальны. Дополнительной гарантией может быть видеофиксация самого процесса удостоверения завещания - на записи должно быть видно, как происходило общение нотариуса и заявителя.

Кто в зоне риска

Одинокие пожилые люди, особенно те, кто испытывает серьёзные проблемы с ментальным здоровьем. Те, кто живёт отдельно от родственников. Те, у кого есть дорогая недвижимость или накопления. Это могут быть не только онкобольные, но и люди с деменцией, болезнью Альцгеймера, после инсультов. Мошенники ищут именно таких: они знают, что рядом с такими людьми часто нет постоянного контроля.

Также в зоне риска - сами родственники, которые живут далеко или редко навещают пожилых. Если близкий человек постепенно перестаёт выходить на связь, это уже повод насторожиться. Как показывает история Александры, даже если человек жив и просто «не хочет общаться», это может быть признаком чужого влияния.

Как быть

Эти правила должен знать каждый, у кого есть пожилые родственники.

  • Регулярно навещайте пожилых родственников. Если вы живёте в другом городе - найдите соседей, которые могут заходить и проверять. Договоритесь с ними о связи. Одинокий пожилой человек - идеальная цель для мошенников.

  • Обращайте внимание на изменения в поведении. Если пожилой родственник внезапно перестаёт выходить на связь, не открывает дверь или не узнаёт вас - это повод для срочной проверки. Не ждите, пока он «отойдёт». В полиции могут отказать, но вы имеете право вызывать участкового для проверки.

  • Заблаговременно обсуждайте финансовые вопросы. Пока человек может свободно выразить свою волю, обсуждайте с ним доверенных лиц, доступ к медицинской информации и финансовые вопросы. Это резко снижает риск последующих конфликтов. Назначьте доверенное лицо, которое будет принимать решения в случае ухудшения здоровья.

  • Фиксируйте изменения в состоянии с датами. Не «был не в себе», а «14-го числа не узнал дочь, не смог назвать принимаемые лекарства». Это пригодится и врачам, и при необходимости юристам. Если есть подозрения, что на пожилого человека оказывают давление - зафиксируйте это письменно.

  • Проверяйте, кто появляется рядом. Обращайте внимание на новых людей в жизни пожилого родственника. «Новая сиделка», «дальняя родственница», «соседка, которая помогает». Если кто-то появляется слишком быстро и начинает влиять на финансовые решения - это повод насторожиться.

  • Не стесняйтесь говорить о завещании. Многие родственники боятся обсуждать тему наследства, считая её неудобной. Мошенники этим пользуются. Открытый разговор о том, кому и что достанется, - это не жадность, а защита от чужих людей.

  • Храните документы в доступном месте. Паспорт, свидетельство о рождении, документы на квартиру, выписки из медучреждений - всё это должно быть не у пожилого человека в одиночку, а у доверенного родственника. Так мошенникам будет сложнее оформить сделку или завещание без вашего ведома.

  • Знайте свои права. Если вы обнаружили, что ваш пожилой родственник пропал или не выходит на связь, вы имеете право на проверку. Если вы считаете, что на него оказывают давление или он недееспособен - вы можете обратиться в суд для назначения опеки. При подозрении на подделку завещания - сохраняйте все медицинские документы для посмертной экспертизы.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали эту историю и множество подобных ей, чтобы предупредить о главной опасности. Мошенники, охотящиеся за наследством одиноких пожилых людей, - это не миф и не редкость. Они появляются рядом в самый тяжёлый момент, когда человек физически и ментально ослаблен. Они не стесняются вытеснять родственников, запрещать общение и заставлять переписывать завещание.

Особенно опасно то, что такие схемы трудно предотвратить. Полиция часто не вмешивается, пока человек жив и не жалуется официально. Сотрудники кладбищ могут закрывать глаза на документы. Нотариусы могут не заметить давления или проблем с дееспособностью. И только близкие родственники могут быть последней линией защиты.

Мы призываем: не ждите, пока станет поздно. Регулярно проверяйте состояние пожилых родственников. Договаривайтесь с соседями о наблюдении. Заблаговременно обсуждайте доверенности и завещания. Если заметили, что рядом появился чужой человек, который активно участвует в делах - выясните, кто он. Одна ошибка может стоить наследства - и даже памяти о близком человеке.

Что в итоге

Чужая женщина, которую умирающий отец называл сестрой, захоронила его в чужую могилу и претендует на квартиру. Дочь узнала о смерти через три недели, а о захоронении - через архив. Это не единичный случай. Одинокие пожилые люди с ментальными нарушениями - главная цель охотников за наследством. Ваша защита - регулярные визиты, заблаговременные обсуждения завещания и бдительность ко всем, кто появляется рядом с вашим пожилым родственником.

Источник: https://iz.ru/2161359/sergei-gurianov/pokhoronnyi-demarsh-ka...

Подписывайтесь! Так вы сможете защитить своих близких от мошенников. В следующих статьях разберём, как оформить доверенность и опеку над пожилым родственником, а также что делать, если вы подозреваете чужое влияние на наследство.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
1

Мошенники маскируют вредоносные файлы под кулинарные сборники

Мошенники маскируют вредоносные файлы под кулинарные сборники

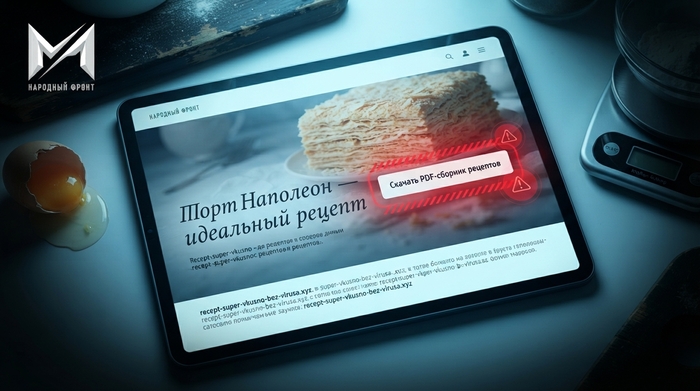
Вы ищете рецепт ужина. Открываете красивый сайт, видите аппетитное фото, пошаговые инструкции. Внизу - ссылка: «Скачать полный сборник рецептов в PDF». Нажимаете, скачиваете файл. Вместо рецепта - вирус, который крадёт пароли, фото, доступ к банку и «Госуслугам». Или вас просят авторизоваться через Telegram, чтобы «проголосовать в конкурсе шеф-поваров». Вы вводите код из СМС - и теряете аккаунт. Рассказываем, как работают «кулинарные» схемы мошенников и как защититься.

Эксперты по кибербезопасности предупреждают: любовь к вкусной еде - универсальный крючок, на который мошенники пытаются поймать максимальное количество потенциальных жертв. Пользователи без малейших сомнений переходят по ссылкам и скачивают файлы, обещающие аппетитные блюда. Критическое мышление притуплено самой темой: еда ассоциируется с домашним уютом и безопасностью, а не с угрозой.

Особенно опасно то, что в 2026 году мошенники активно используют искусственный интеллект. Дипфейки выходят на уровень, когда известные шеф-повара и фудблогеры в прямом видео будут лично рекомендовать скачать файл или подписаться на платный курс. Пользователь видит любимого блогера, слышит его голос - и доверяет.

Почему схема с кулинарными рецептами работает

Мошенники бьют в главные уязвимости пользователей: доверие к теме еды и отсутствие критического мышления при поиске рецептов.

Еда - универсальный крючок. Кулинария интересует всех - домохозяек, студентов, работающих родителей, пенсионеров. Любовь к вкусной еде не зависит от возраста, пола или социального статуса. Это делает тему идеальной для массовых атак.

Рецепты маскируют вирусы и фишинг. Под рецепты очень удобно маскировать вредоносные вложения, фишинговые ссылки и программы-шпионы. Пользователь скачивает «сборник рецептов», а получает троян. Или переходит по ссылке на «бесплатный курс шефа», а попадает на фишинговый сайт.

Доверие к знакомым лицам. Мошенники используют нейросети для создания дипфейков известных шеф-поваров и блогеров. Пользователь видит любимого блогера, слышит его голос - и готов скачать любой файл или перейти по любой ссылке.

Персонализированные атаки. Мошенники собирают данные о пользователях из кулинарных чатов и групп: узнают, какие продукты любит жертва, на что у неё аллергия, какой диеты она придерживается. Затем присылают индивидуально подготовленный файл - «сборник рецептов для веганов» или «эксклюзивный видеоурок от любимого блогера». Вероятность открытия такого файла очень велика.

Какие схемы используют мошенники в 2026 году

Эксперты выделяют несколько основных сценариев. Некоторые из них уже активно работают.

Вредоносные файлы под видом рецептов. Самый массовый сценарий. Пользователю предлагают скачать «полный сборник рецептов» или «эксклюзивный PDF-файл». Внутри - не рецепты, а вредоносное ПО. Это может быть троян, программа-шпион или вирус, который шифрует файлы и требует выкуп.

Фишинговые сайты и конкурсы. Мошенники создают поддельные кулинарные сайты с объявлениями о конкурсах: «Выиграйте ужин в ресторане с шеф-поваром! Проголосуйте через Telegram». Для участия просят авторизоваться через поддельную форму. На самом деле - это кража аккаунта.

Воронка бесплатного контента. Пользователь подписывается на канал с рецептами, неделями получает полезные советы. Затем ему предлагают купить «закрытый курс» за 5 тысяч рублей. На поверку - простая компиляция из открытых источников.

Дипфейки известных шеф-поваров. Нейросети генерируют видео, где известный шеф-повар или блогер рекомендует скачать файл или подписаться на курс. Пользователь видит знакомое лицо и доверяет.

Поддельные сайты доставки еды. Мошенники копируют дизайн известных сервисов доставки еды. Пользователь вводит данные карты для оплаты заказа - деньги уходят мошенникам.

Нейросети с опасными рецептами. Пользователи доверяют нейросетям в кулинарии. Но уже были зафиксированы случаи, когда ИИ предлагал добавить клей в сырную пиццу или выдавал рецепт чеснока в масле, следование которому грозило отравлением. Мошенники могут намеренно искажать рецепты или продвигать опасные ингредиенты.

Кто в зоне риска

Пожилые пользователи. Они активно ищут кулинарные идеи, но не всегда могут распознать мошеннические приёмы. Пожилые люди чаще доверяют «проверенным» блогерам и не проверяют ссылки.

Домохозяйки и родители. Те, кто планирует разнообразить меню для семьи, готовит детское питание или ищет быстрые ужины. Они часто ищут рецепты в соцсетях и мессенджерах, где меньше контроля.

Студенты. Осваивающие азы готовки студенты ищут простые и быстрые рецепты. Они реже проверяют домены и охотнее скачивают файлы.

Все, кто ищет рецепты в интернете. Любой пользователь, который открывает кулинарный сайт, переходит по ссылке или скачивает файл с рецептом, находится в зоне риска.

Что делать прямо сейчас

Эти правила должен знать каждый, кто ищет рецепты в интернете.

  • Ищите рецепты только на проверенных площадках. Крупные кулинарные порталы с хорошей репутацией хотя бы минимально заботятся о безопасности. Не доверяйте незнакомым сайтам из рекламы в соцсетях.

  • Не скачивайте файлы с рецептами. Рецепт - это текст. Он не требует установки программ, распаковки архивов и отдельных приложений. Если сайт предлагает скачать рецепт в виде исполняемого файла (.exe, .apk) или архива с паролем - это явный признак вредоносной рассылки.

  • Проверяйте адресную строку сайта. Мошенники регистрируют домены, похожие на известные кулинарные порталы. Одна буква - и вы на фишинговом сайте. Современные браузеры сами предупреждают о подозрительных ресурсах.

  • Не переходите по ссылкам из кулинарных чатов и мессенджеров. Даже если ссылку прислал участник чата, которому вы доверяете. Его аккаунт мог быть взломан.

  • Не авторизуйтесь через Telegram на подозрительных сайтах. Конкурсы, голосования и розыгрыши, требующие авторизации через мессенджер - это классическая схема кражи аккаунта.

  • Не вводите данные карты на кулинарных сайтах. Если вам предлагают оплатить «закрытый курс рецептов» или «доставку ингредиентов» - проверьте сайт. Поддельные сервисы доставки еды - один из самых популярных сценариев.

  • Не доверяйте видео от известных блогеров, если они не размещены на официальных каналах. Дипфейки становятся всё более реалистичными. Убедитесь, что видео опубликовано на официальном канале блогера, а не на неизвестной странице.

  • Проверяйте рецепты из нейросетей. Искусственный интеллект может ошибаться. Не доверяйте ИИ-рецептам, если они кажутся странными или содержат необычные ингредиенты.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали «кулинарные» схемы и хотим предупредить о главной опасности. Мошенники делают ставку на доверие и бытовую привычку. Еда ассоциируется с домом, уютом и безопасностью. Пользователи, ища рецепты, отключают критическое мышление - и это идеальная среда для атак.

Особенно опасно то, что в 2026 году мошенники начали использовать дипфейки известных шеф-поваров и персонализированные атаки через кулинарные чаты. Они собирают информацию о жертве: какие продукты она любит, на что у неё аллергия, какой диеты она придерживается. Затем присылают файл, идеально подходящий под её запрос. Вероятность открытия такого файла - почти 100%.

Мы призываем: относитесь к кулинарным сайтам и файлам с таким же вниманием, как к письмам от «сотрудников банка». Рецепт - это текст. Если вам предлагают скачать архив, установить приложение или перейти по ссылке для «авторизации» - это мошенники. Не доверяйте красивым фотографиям и знакомым лицам.

Что в итоге

Красивое фото блюда, подпись «скачайте сборник рецептов» - и вы уже скачиваете вирус. Мошенники маскируют вредоносные файлы под кулинарные рецепты, создают поддельные сайты доставки, используют дипфейки блогеров и собирают данные через конкурсы. Ваша защита - проверка сайта, отказ от скачивания исполняемых файлов и авторизации через Telegram. Рецепт - это просто текст. Всё остальное - ловушка.

Источник: https://iz.ru/2160665/dmitrii-bulgakov/svoia-kukhnia-kak-set...

Подписывайтесь! Будете узнавать о неочевидных схемах мошенников. В следующих статьях разберем, как распознать дипфейк и что делать, если вы уже скачали подозрительный файл.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
1

Новая функция Telegram: мошенники рассылают вредоносные приложения прямо в сообщениях

Новая функция Telegram: мошенники рассылают вредоносные приложения прямо в сообщениях

Вы открываете Telegram. Приходит сообщение от знакомого канала: «Вы выиграли бонус! Нажмите кнопку, чтобы получить». Вы нажимаете. Всё выглядит как обычная функция мессенджера - кнопка, опрос, игра. Но за ней - вредоносное ПО, которое крадёт данные, опустошает криптокошелек или получает доступ к вашему аккаунту. Раньше для этого нужно было перейти по ссылке или скачать файл. Теперь достаточно нажать на кнопку в сообщении. Рассказываем, как работает новая схема и как защититься.

Обновление Telegram от 25 августа 2026 года расширило возможности сообщений. В них появилась поддержка встроенных приложений (Mini Apps), опросов и игр.

Этим уже начали пользоваться мошенники, рассылая поддельные викторины, розыгрыши и акции. Их запуск может приводить к установке вредоносного ПО и краже пользовательских данных. При этом пользователю не обязательно переходить на подозрительный сайт или скачивать файл - достаточно нажать на кнопку в сообщении.

Мессенджеры перестают быть просто средством коммуникации и становятся полноценным пространством для запуска программного обеспечения. Мошенники переходят от обычных фишинговых ссылок к использованию экосистемы мессенджера, где вредоносный сервис визуально становится частью самого приложения.

Что изменилось в Telegram и чем это опасно

Новая функция Telegram позволяет отправлять встроенные приложения, игры и опросы прямо в сообщениях. Это удобно для пользователей, но открыло новые возможности для мошенников.

Приложения запускаются без перехода по ссылке. Раньше, чтобы обмануть жертву, мошенникам нужно было отправить ссылку. Пользователь должен был перейти по ней, скачать файл или ввести данные на фишинговом сайте. Теперь вредоносное приложение запускается прямо в сообщении. Достаточно нажать на кнопку и скрипт начинает работать.

Вредоносный сервис выглядит как часть мессенджера. Главная опасность схемы - визуальная маскировка. Мошенники могут копировать интерфейсы банков, платежных систем и криптобирж. Пользователь видит знакомую кнопку «Подтвердить перевод» или «Подключить кошелек» и не подозревает, что взаимодействует с вредоносным скриптом. Узнать подделку почти невозможно - она выглядит как часть самого Telegram.

Автоматическое копирование команд. Дополнительную угрозу представляет возможность автоматически помещать заданный текст в буфер обмена. Например, мошенник отправляет сообщение с кнопкой «Скопировать исправление» и просит вставить полученную команду в исполняющий процесс (например, PowerShell). Пользователь самостоятельно выполняет вредоносное действие, даже не подозревая об этом.

Какие схемы используют мошенники в 2026 году

Эксперты выделяют несколько основных сценариев. Некоторые из них уже активно работают.

Фальшивые игры и розыгрыши с бонусам. Самый распространенный сценарий. Жертве приходит сообщение: «Вы выиграли 10 000 рублей! Нажмите кнопку, чтобы получить». После нажатия открывается встроенное приложение, которое просит подключить криптокошелек или ввести данные банковской карты «для зачисления» или для «подтверждения личности».

Поддельные голосования с авторизацией через мессенджер. Мошенники создают фальшивые опросы: «Проголосуйте за лучшее кафе города и выиграйте приз». Для участия просят авторизоваться через Telegram. На самом деле это попытка получить доступ к сессии и взломать аккаунт.

Ложные уведомления о переводе или платеже. Мошенники отправляют сообщение: «Вам поступил перевод 50 000 рублей. Подтвердите получение». Кнопка «Подтвердить» запускает вредоносный скрипт или ведёт на фишинговую страницу, где жертва вводит данные карты «для верификации».

Подключение криптокошелька для «проверки баланса». Жертве предлагают подключить криптокошелек к встроенному приложению для «проверки баланса», «получения бонуса» или «участия в аирдропе». После подключения просят подписать трансакцию - на самом деле это разрешение вредоносному смарт-контракту распоряжаться всеми средствами.

Команды для PowerShell через буфер обмена. Мошенники отправляют сообщение с кнопкой «Скопировать исправление ошибки». Жертву убеждают, что это техническое решение проблемы. На самом деле скопированный текст - вредоносная команда для PowerShell. Пользователь вставляет её в командную строку и запускает вирус самостоятельно.

Фальшивые «обновления» и «дополнительные приложения». Жертве предлагают «установить обновление» или «дополнительное приложение» для расширения функций Telegram. Вместо обновления - вредоносное ПО, которое крадёт данные.

Кто в зоне риска

Пользователи, которые доверяют интерфейсу мессенджера. Большинство привыкло, что в Telegram можно безопасно нажимать на кнопки - опросы, игры, реакции. Новая функция размывает границы. Теперь за красивой кнопкой может скрываться вредоносный скрипт.

Владельцы криптокошельков. Мошенники активно нацеливаются на криптоинвесторов через фальшивые аирдропы, розыгрыши и «проверки баланса». Одна подписанная трансакция - и кошелёк пуст.

Пожилые пользователи. Они реже следят за обновлениями и новыми функциями мессенджеров. Увидев знакомую кнопку «Подтвердить получение пенсии» или «Получить бонус», они могут нажать, не задумываясь.

Все, кто получает сообщения от незнакомцев или сомнительных каналов. Если вы подписаны на каналы с раздачами, акциями и бонусами - вы в зоне риска. Мошенники специально создают такие каналы, чтобы рассылать вредоносные приложения.

Что делать прямо сейчас

  • Не нажимайте на интерактивные кнопки в сообщениях от незнакомцев и сомнительных каналов. Даже если кнопка выглядит как часть Telegram - опрос, игра, голосование, бонус. Если вы не уверены в отправителе - не взаимодействуйте.

  • Не подключайте криптокошельки к встроенным приложениям. Никакой легальный сервис не попросит подключить кошелёк через Telegram для «проверки баланса» или «получения бонуса». Если просят - это мошенники.

  • Не подписывайте трансакции в приложениях, которые вы не проверяли. Вредоносный смарт-контракт может выглядеть как обычный запрос на подключение. Если вы не понимаете, что подписываете - откажитесь.

  • Не вставляйте команды из сообщений в командную строку или PowerShell. Никакая «ошибка» не требует ручного ввода кода из сообщения. Если просят скопировать и вставить - это 100% мошенничество.

  • Не вводите данные карты, логины и пароли во встроенных приложениях. Легальный сервис не будет запрашивать данные карты через встроенное приложение Telegram.

  • Запускайте встроенные приложения только из верифицированных источников. Если приложение рекомендовано официальным каналом или сайтом разработчика - можно доверять. Всё остальное - подозрительно.

  • Включите двухфакторную аутентификацию в Telegram. Это защитит аккаунт от взлома, даже если мошенники получат доступ к сессии. Настройки → Конфиденциальность → Пароль двухэтапной аутентификации.

Обращайте внимание на «красные флаги». Срочность («только сегодня», «последние места»), обещание лёгкого заработка, просьба ввести личные данные, незнакомый отправитель, подозрительное приложение без отзывов и истории.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали новую схему и хотим предупредить о главной опасности. Мессенджеры перестают быть просто средством общения - они становятся платформами для запуска приложений. Telegram задаёт технологические тренды, и аналогичные мошеннические сценарии могут появляться и на других платформах.

Особенно опасно то, что традиционные средства защиты (антивирусы, блокировщики ссылок) могут не сработать. Вредоносный сценарий может не содержать обычной ссылки или исполняемого файла. Если пользователь сам вводит код подтверждения, данные карты или подписывает трансакцию, антивирус может не увидеть ничего необычного.

Важный нюанс: само по себе открытие сообщения не позволяет вредоносному ПО списать средства. Мошенникам необходимо дополнительно убедить жертву подключить кошелёк, ввести данные или подтвердить действие. Именно на это и нацелена психологическая манипуляция - под видом игры, розыгрыша или технической ошибки.

Мы призываем: относитесь к новым функциям мессенджеров с осторожностью. Если вы не уверены в отправителе или в приложении - не нажимайте. Лучше потратить минуту на проверку, чем потерять данные и деньги.

Что в итоге

Новая функция Telegram - встроенные приложения, игры и опросы — открыла окно для мошенников. Теперь достаточно нажать на кнопку в сообщении, чтобы запустить вредоносный скрипт. Раньше для этого нужно было перейти по ссылке или скачать файл. Ваша защита - осторожность и несколько простых правил: не нажимайте на кнопки от незнакомцев, не подключайте криптокошельки к сомнительным приложениям, не вставляйте команды из сообщений.

Источник: https://iz.ru/2158924/anton-belyi/moshenniki-ispolzuyut-novu...

Подписывайтесь! Будете уузнавать о новых угрозах в мессенджерах. В следующих статьях разберем, как проверить приложение перед запуском и что делать, если вы уже нажали на подозрительную кнопку.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
1

Скидка 70% на букеты в последние дни августа - это ловушка

Скидка 70% на букеты в последние дни августа - это ловушка

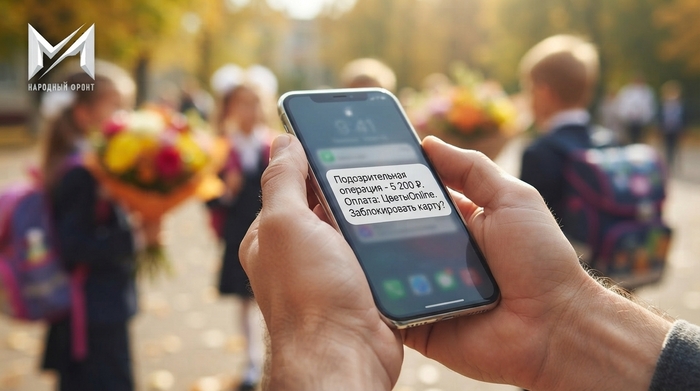
Вы ищете букет к 1 сентября. Время поджимает, цены взлетели. И вдруг видите объявление: «Скидка 70% на цветы! Доставка к 1 сентября гарантирована!». Переходите по ссылке, выбираете красивый букет, оплачиваете картой. На следующий день - ни букета, ни денег. Сайт исчез. А мошенники получили ваши данные и карту. Именно это происходит с тысячами родителей каждый год перед Днём знаний. Рассказываем, как работают схемы и как не потерять деньги.

Эксперты по кибербезопасности предупреждают: День знаний - один из трёх дней в году (вместе с 14 февраля и 8 марта), перед которым отмечается наиболее высокий спрос на цветы. Мошенники активно используют этот сезонный всплеск, создавая поддельные сайты цветочных магазинов, взламывая родительские чаты и предлагая «специальные акции».

Ситуацию усугубляет жёсткий дедлайн: букет нужен к конкретной дате. Миллионы родителей ищут цветы в последние дни августа, часто в спешке и с телефона. Критичность мышления резко падает. Мошенники знают это и делают ставку на спешку, низкие цены и иллюзию выгодного предложения.

Почему схема с цветами к 1 сентября работает

Мошенники бьют в главные уязвимости родителей перед Днём знаний: спешку, желание сэкономить и страх остаться без букета.

Жёсткий дедлайн

Букет нужен 1 сентября. Не 2 сентября, не через неделю - именно в этот день. Покупатель не может отложить решение на другой день. Он готов согласиться на любые условия, лишь бы успеть.

Пиковый спрос и рост цен

В последние дни августа цены на цветы резко растут. Реальный дефицит популярных позиций создаёт напряжение. На этом фоне любое предложение с низкой ценой выглядит как «удача». Мошенники обещают скидки 50-70% и доставку точно в срок.

Продажи через соцсети и мессенджеры стали нормой

Покупать цветы у частных флористов через соцсети и мессенджеры уже привычно. Поэтому ложный аккаунт без юридического лица и чека не вызывает подозрений. Мошенники пользуются этим доверием.

Средний чек - 2-5 тысяч рублей

Сумма не крупная. Многие не идут в полицию и банк, чтобы «выбивать» такие деньги. Но на потоке из сотен жертв мошенники получают огромный оборот.

Какие схемы используют мошенники в 2026 году

Эксперты выделяют несколько основных сценариев. В 2026 году активизировались новые, усиленные искусственным интеллектом.

Фальшивые сайты цветочных магазинов

Мошенники создают сайты-однодневки с красивыми фотографиями букетов (часто сгенерированными нейросетью), поддельными отзывами и ценами ниже рынка. Домен отличается от настоящего на одну букву. Жертва оплачивает букет - деньги уходят мошенникам. Сайт исчезает через день.

Фишинговые ссылки в СМС и соцсетях

Мошенники рассылают СМС со ссылками на поддельные ресурсы: «Скидка на цветы к 1 сентября! Успейте!». Переход по ссылке приводит на фишинговый сайт. Ввод данных карты или логина от аккаунта - и данные украдены.

Взлом родительских чатов

Одна из самых опасных схем. Злоумышленники взламывают аккаунт участника родительского чата и от его имени пишут: «Сдаём на общий букет учителю, вот ссылка для оплаты». Родители доверяют, потому что сообщение приходит из проверенного чата. Деньги уходят мошенникам.

Подделка реквизитов в переписке с продавцом

Мошенники взламывают аккаунт настоящего флориста или продавца и подменяют реквизиты для оплаты прямо в переписке. Жертва думает, что платит проверенному продавцу, а деньги уходят мошенникам.

Нейросети и дипфейки

В 2026 году мошенники активно используют ИИ. Нейросети генерируют реалистичные фотографии букетов, живые отзывы, чат-ботов, имитирующих поддержку настоящего флориста. Дипфейк-реклама - видео и голосовые сообщения от популярных блогеров с «эксклюзивной скидкой» - становится всё более убедительной.

Псевдовозвраты

После «неудачной доставки» мошенник связывается с жертвой от имени продавца: «Ваш заказ не доставлен. Оформите возврат средств». Для этого просят ввести данные карты и назвать код из СМС. Вместо возврата - кража всех денег на карте.

Код из СМС для «подтверждения доставки»

Мошенник представляется курьером и просит назвать код из СМС для подтверждения получения букета. На самом деле это код входа в банковское приложение или на «Госуслуги».

Кто в зоне риска

Родители школьников (особенно учеников младших классов)

Главная цель мошенников. Родители хотят купить красивый букет, не переплачивать и успеть к 1 сентября. Они часто в спешке и менее внимательны к деталям.

Пользователи, которые ищут цветы в соцсетях и мессенджерах

Те, кто привык заказывать цветы у частных флористов через соцсети и мессенджеры. Мошенники маскируются под таких продавцов, создавая фейковые аккаунты.

Бабушки и дедушки

Пожилые родственники реже проверяют сайты и продавцов. Они доверяют «красивым картинкам» и «выгодным предложениям».

Все, кто покупает цветы онлайн

Даже опытные покупатели могут попасться на качественную подделку. Мошенники используют сайты-клоны известных магазинов - отличить их почти невозможно.

Что делать прямо сейчас: пошаговая инструкция

Если вы планируете покупать цветы к 1 сентября, следуйте этим правилам.

  • Покупайте цветы только у проверенных продавцов. Выбирайте магазины с историей, реальными отзывами (не только на сайте, но и в соцсетях) и юридическим лицом. Если продавец просит перевести деньги на карту физического лица - это повод насторожиться.

  • Проверяйте адрес сайта перед оплатой. Мошенники регистрируют домены, похожие на официальные: например, flowermarket-shop.ru вместо flowermarket.ru. Одна буква - и вы на фишинговом сайте. Внимательно смотрите на адресную строку.

  • Не переходите по ссылкам из СМС и сообщений. Если вам пришла ссылка со «скидкой 50% на цветы» - не открывайте. Зайдите на сайт магазина вручную через поисковик или сохранённую закладку.

  • Проверяйте информацию из родительских чатов. Если в чате появилось сообщение о сборе на общий букет - перезвоните инициатору сбора по телефону и уточните. Не переводите деньги, не убедившись, что сообщение действительно от него.

  • Не вводите данные карты на подозрительных сайтах. Сайт без защищённого соединения (без замка в адресной строке) - признак мошенничества. Игнорируйте предложения с ценами на 40-50% ниже рыночных.

  • Не называйте курьеру код из СМС. Код из СМС нужен для подтверждения входа в банк или «Госуслуги». Никто - ни курьер, ни продавец, ни сотрудник службы доставки - не имеет права его запрашивать.

  • Используйте отдельную карту с лимитом для онлайн-покупок. Если карта будет скомпрометирована, мошенники не смогут украсть все сбережения.

  • Покупайте цветы через официальные сервисы банков. Некоторые банки предлагают скидки и кешбэк на цветы к 1 сентября. Переход к продавцу осуществляется из официального приложения банка - это снижает риск попасть на фишинговый сайт.

  • Оплачивайте при получении, если это возможно. Самый безопасный способ - оплата после того, как вы увидели букет. Если продавец настаивает на 100% предоплате - задумайтесь, стоит ли иметь с ним дело.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали ситуацию с цветами к 1 сентября и хотим предупредить о главной опасности. Мошенники делают ставку на спешку и эмоции. Родители хотят порадовать своих детей и учителей, и в этой суете готовы оплатить что угодно, лишь бы успеть.

Особенно опасно то, что в 2026 году мошенники активно используют нейросети. Сгенерированные фото букетов, фальшивые отзывы, боты-консультанты - отличить подделку от настоящего магазина становится всё сложнее. Даже опытный пользователь может попасться на качественный фишинг.

Важный нюанс: взлом родительских чатов - одна из самых коварных схем. Сообщение о сборе на общий букет выглядит максимально естественно. Родители доверяют чату, доверяют участникам. И никто не проверяет, действительно ли это инициатор сбора написал сообщение.

Мы призываем: не поддавайтесь на «суперпредложения» и «специальные акции». Цена на 40-50% ниже рыночной в пик сезона - это не удача, а приманка. Покупайте цветы у проверенных продавцов, не переводите предоплату незнакомым людям, и никогда - слышите, никогда - не называйте код из СМС курьеру или продавцу.

Заключение

1 сентября - важный день. Но не менее важно сохранить свои деньги и данные. Мошенники активизируются в последние дни августа, создавая сотни фейковых сайтов, взламывая чаты и предлагая «скидки», которых не существует. Ваша защита - проверка продавца, оплата при получении и отказ от сомнительных ссылок. Не поддавайтесь на спешку и низкие цены.

Источник: https://iz.ru/2152072/dmitrii-bulgakov/buketnyi-period-kak-m...

Подписывайтесь! Будете узнавать о сезонных схемах мошенников. В следующих статьях разберем, как защитить свои данные при онлайн-покупках и что делать, если вы уже перевели деньги мошенникам.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
1

Прогноз мошеннических схем на сентябрь 2026

Прогноз мошеннических схем на сентябрь 2026

Сентябрь традиционно становится для россиян месяцем адаптации к новому деловому, учебному и финансовому ритму. В начале осени студенты выходят на учёбу и ищут гибкую подработку, дачники завершают сезон и подготавливают загородные дома к зиме, семьи с детьми пересматривают кредитную нагрузку, а автолюбители обновляют страховки. Ситуацию усложняет и динамичный информационный фон: с 1 сентября стартует масштабный этап внедрения цифрового рубля, меняются регламенты налогового декларирования по сберегательным программам, вступают в силу новые льготы по ипотечным каникулам для родителей, а также запускается прямой межведомственный контроль транзакций между НСПК и Росфинмониторингом. Кроме того, на повестке месяца - сезонная вакцинация, выборы в рамках Единого дня голосования и старт театральных премьер.

Злоумышленники в сентябре 2026 года строят свои атаки на законодательных новшествах и сезонной спешке: они запугивают «обязательной цифровизацией сбережений», маскируются под государственные платформы социальной поддержки, предлагают несуществующие вакансии и продают фальшивые саженцы. Эксперты платформы «Мошеловка» подробно разобрали ключевые схемы предстоящего месяца, чтобы помочь гражданам сохранить личные сбережения и встретить осень без финансовых потерь.

Мошенничество на фоне старта масштабного внедрения цифрового рубля

Описание схемы: гражданам массово поступают звонки и сообщения в мессенджерах якобы от сотрудников Центробанка, коммерческих банков или портала «Госуслуги». Аферисты уверяют, что все безналичные рубли на счетах и вкладах с 1 сентября «подлежат обязательной конвертации в цифровой рубль», либо запугивают блокировкой и «сгоранием» непереведенных средств. Жертве навязывают открытие «цифрового кошелька по безопасной ссылке», которая ведёт на фишинговый сайт, либо перевод накоплений на «специальный шлюз Банка России», откуда средства уходят на дроп-счета. Для пожилых используется легенда «Отказ от перевода пенсии в цифровые рубли» с требованием продиктовать проверочный код из СМС.

Целевая группа: владельцы банковских счетов, вкладчики, пенсионеры и пользователи онлайн-банкинга.

Актуальность для сентября: с 1 сентября 2026 года вступает в силу требование об обязательном подключении системно значимых банков и крупных розничных торговых сетей к операциям с цифровым рублем. Широкое освещение темы в медиа порождает у населения непонимание механики работы новой формы валюты, страх потери сбережений и повышенную внушаемость.

Советы по защите:

· Помните, что Банк России и коммерческие банки никогда не принуждают граждан к обязательной конвертации денег в цифровые рубли - выбор формы хранения средств остается добровольным.

· Не переходите по ссылкам из сообщений с предложениями «открыть безопасный шлюз» или «активировать цифровой кошелек».

· Никому не сообщайте коды из СМС, пароли и логины для «отмены» перевода пенсий или пособий.

Лжепроверки переводов по СБП и QR-кодам от имени Росфинмониторинга

Описание схемы: злоумышленники звонят гражданам и самозанятым, представляясь инспекторами Федеральной службы по финансовому мониторингу (Росфинмониторинг) или службы безопасности НСПК («Мир»). Жертве заявляют, что ее недавний перевод через Систему быстрых платежей (СБП) или по QR-коду был помечен системой как «сомнительный / финансирующий экстремизм». Под предлогом блокировки счетов по 115-ФЗ мошенники требуют подтвердить легальность дохода - перевести «страховую сумму» на специальный верификационный счет либо предоставить удаленный доступ к экрану смартфона для аудита банковских приложений.

Целевая группа: пользователи СБП, предприниматели, самозанятые и клиенты банков, активно совершающие межбанковские переводы.

Актуальность для сентября: с 1 сентября 2026 года вступает в силу Федеральный закон № 461-ФЗ, закрепляющий прямой канал передачи данных о переводах граждан и организаций напрямую от АО «НСПК» в Росфинмониторинг. Новости о прямой передаче данных в финансовую разведку создают иллюзию тотального контроля и страх блокировок.

Советы по защите:

· Росфинмониторинг и АО «НСПК» не проводят телефонных проверок физических лиц и не требуют перевода средств на «проверочные» счета.

· Никогда не устанавливайте программы удаленного доступа и не включайте демонстрацию экрана по просьбе звонящих.

· При сомнениях относительно статуса ваших операций обратитесь в свой банк по официальному номеру на обратной стороне карты.

Обман семей с детьми под предлогом оформления «новых ипотечных каникул и списания долгов»

Описание схемы: аферисты запускают контекстную рекламу и каналы в мессенджерах, маскирующиеся под государственные сервисы социальной поддержки или официальные порталы банков. Семьям обещают «автоматическую полуторагодовую заморозку ипотечных платежей без процентов» или «компенсационную субсидию на погашение тела кредита». Для «подачи заявки в льготный реестр заемщиков» гражданам предлагают ввести данные банковских карт, СНИЛС и авторизоваться через фальшивый клон «Госуслуг», что приводит к компрометации аккаунта, списанию средств или оформлению микрозаймов.

Целевая группа: семьи с несовершеннолетними детьми, ипотечные заемщики и клиенты с высокой кредитной нагрузкой.

Актуальность для сентября: с 1 сентября 2026 года вступает в силу закон, закрепляющий гарантированное право на льготный период (кредитные/ипотечные каникулы) при рождении второго и последующих детей, а также для семей с детьми до 18 месяцев. Родители, стремящиеся снизить финансовую нагрузку, охотно откликаются на предложения упрощенного оформления льгот.

Советы по защите:

· Оформление кредитных каникул происходит исключительно через официальное обращение в банк-кредитор или личный кабинет кредитной организации.

· Не вводите данные учетной записи ЕСИА («Госуслуги») на сторонних сайтах, ссылки на которые получены из рекламы или социальных сетей.

· Проверяйте условия предоставления государственных льгот исключительно на портале «Госуслуги» или официальном сайте Банка России.

Ложные сервисы возврата налогов по Программе долгосрочных сбережений (ПДС) и обновления формы 3-НДФЛ

Описание схемы: гражданам рассылают электронные письма и сообщения от имени налоговой инспекции или финансовых платформ с оповещением: «С 1 сентября утверждена новая форма декларации 3-НДФЛ для получения повышенного вычета по сберегательным программам. Вам начислен предварительный возврат в размере до 52 000 рублей». Для автоматического формирования декларации и перевода денег жертве предлагают перейти на фальшивый сервис ФНС, где требуется оплатить «пошлину за обработку данных» или ввести полные реквизиты карты.

Целевая группа: участники Программы долгосрочных сбережений, инвесторы, официально трудоустроенные граждане и налогоплательщики.

Актуальность для сентября: с 1 сентября 2026 года вступают в силу новые формы и регламенты налогового декларирования, привязанные к льготам по долгосрочным накопительным инструментам. Растущая популярность ПДС и анонсированные вычеты повышают доверие к предложениям быстрого возврата средств.

Советы по защите:

· Налоговые декларации (включая форму 3-НДФЛ) подаются только через «Личный кабинет налогоплательщика» на официальном сайте nalog.gov.ru или при личном визите в инспекцию/МФЦ.

· ФНС России никогда не требует оплаты «комиссий» или «госпошлин» за перечисление налогового вычета.

· Не передавайте CVV/CVC-коды и коды подтверждения из СМС на неизвестных платежных страницах.

Мошенничество при наборе на «гибкую удаленную подработку на осень» для студентов и соискателей

Описание схемы: на досках объявлений, в соцсетях и городских каналах публикуются вакансии с гибким графиком («наборщик текста», «помощник модератора карточек маркетплейсов», «оператор верификации анкет на 2–3 часа в день»). В ходе дистанционного интервью соискателя просят «внести залог за программный доступ/материалы», «оформить корпоративную зарплатную карту» по реферальной ссылке либо передать доступ к личному кабинету самозанятого под предлогом автоматизации начислений. В итоге деньги похищаются, а персональные счета используются в качестве дропперских цепочек.

Целевая группа: студенты, ищущие подработку для совмещения с учебой, соискатели удаленной работы, граждане, закрывающие кассовый разрыв после отпусков..

Актуальность для сентября: традиционный осенний пик спроса на подработку со стороны учащейся молодежи и соискателей, желающих стабилизировать бюджет после летних расходов.

Советы по защите:

· Добросовестный работодатель никогда не требует от кандидата оплаты залога за материалы, доступ к базам данных или обучающие курсы.

· Никому не передавайте учетные данные от кабинета самозанятого («Мой налог») и реквизиты личных банковских карт для «тестовых переводов».

· Проверяйте юридическое лицо работодателя в открытых базах ФНС перед заключением договоренностей.

Псевдо-продажа саженцев, луковичных культур и посадочного материала «из питомников»

Описание схемы: в социальных сетях и на досках объявлений запускается агрессивная реклама о ликвидации региональных питомников со скидками до 80% на сортовые саженцы плодовых деревьев, кустарников и многолетников. Покупателей убеждают внести 100% предоплату за предзаказ или оплатить «специальную осеннюю термоупаковку». После перевода средств связь обрывается, либо заказчику отправляют непригодные сухие ветки и грунт.

Целевая группа: садоводы, дачники, владельцы загородных участков.

Актуальность для сентября: сентябрь и начало октября - ключевой агротехнический сезон для закладки садов и посадки культур под зиму, что стимулирует массовые дистанционные заказы.

Советы по защите:

· Приобретайте посадочный материал в проверенных питомниках и садовых центрах с возможностью оплаты при получении.

· Не доверяйте объявлениям о распродажах со скидками в 70–80% в соцсетях без верифицированных отзывов и юридических реквизитов.

· Оформляйте сделки на торговых площадках исключительно через механизмы безопасной сделки.

Фальшивые услуги по «консервации загородных домов, септиков и систем автополива к зиме»

Описание схемы: в локальных поселковых чатах и на сайтах услуг публикуются предложения от частных бригад по подготовке загородных домов к холодам (продувка систем полива, консервация септиков, утепление скважин и вводных труб) по заниженным расценкам. Псевдомастера выезжают на объект, берут предоплату за «дорогостоящие расходники» (греющие кабели, компрессоры, утеплители) либо имитируют работу без реального выполнения скрытых манипуляций, после чего исчезают.

Целевая группа: владельцы дач, коттеджей и загородной недвижимости.

Актуальность для сентября: закрытие дачного сезона и спешка перед наступлением первых осенних заморозков вынуждают собственников обращаться к непроверенным частным исполнителям.

Советы по защите:

· Заключайте официальный договор на оказание услуг с четко прописанным перечнем работ и актом приема-передачи.

· Не передавайте 100% предоплату за материалы неизвестным мастерам из локальных чатов.

· Лично контролируйте процесс выполнения скрытых инженерных работ (слив воды, продувка контуров, отключение автоматики).

Фишинг и вымогательство на фоне подготовки к осенней вакцинации от гриппа и ОРВИ

Описание схемы: гражданам рассылаются уведомления от имени ЕМИАС, поликлиник или «Госуслуг» с предложением «записаться на прививку от актуальных штаммов гриппа сезона 2026 без очередей» или «забронировать импортную вакцину». Ссылка из письма ведет на фишинговый портал для ввода логина и пароля от «Госуслуг» либо требует платной «брони препарата».

Целевая группа: пациенты, родители школьников, лица старшего возраста.

Актуальность для сентября: повсеместный старт сезонной прививочной кампании против гриппа и широкое освещение подъема респираторной заболеваемости в СМИ формируют благоприятный фон для медицинских рассылок.

Советы по защите:

· Запись на бесплатную вакцинацию по ОМС осуществляется только через проверенные государственные приложения, портал «Госуслуги» или в регистратуре поликлиники.

· Государственные медицинские учреждения не взимают плату за бронирование вакцин в рамках национального календаря прививок.

· Не переходите по ссылкам из почтовых и СМС-рассылок о медицинских услугах.

Атаки на призывников и их родственников перед стартом осенней призывной кампании

Описание схемы: в мессенджерах активизируются лжеюристы и посредники, обещающие «гарантированную отсрочку», «внесение в реестр IT-специалистов» или «оформление непризывного диагноза». С призывников и их семей требуют крупные авансы (от десятков до сотен тысяч рублей), после чего злоумышленники блокируют контакт. Параллельно распространяются вредоносные рассылки с фальшивыми «электронными повестками» со ссылками на фишинговые ресурсы под видом проверки реестра воинского учета.

Целевая группа: призывники, студенты выпускных курсов и их близкие.

Актуальность для сентября: месяц перед официальным стартом осеннего призыва (с 1 октября), сопровождающийся повышенной тревожностью в семьях будущих новобранцев.

Советы по защите:

· Помните, что покупка фиктивных медицинских справок и попытка незаконного уклонения от призыва влекут за собой уголовную ответственность.

· Не скачивайте файлы и не переходите по ссылкам из сообщений с заголовками о «проверке электронных повесток».

· Проверяйте юридический статус и основания для отсрочки исключительно в рамках правового поля в военкоматах или через официальные государственные порталы.

Махинации с «автоматическим продлением полисов ОСАГО / КАСКО со скидкой»

Описание схемы: водителям звонят и пишут якобы представители страховых компаний или агрегаторов с напоминанием об окончании срока действия страховки. Автовладельцам предлагают продлить полис на новый сезон по «старым тарифам» с повышенной скидкой за безаварийную езду и присылают ссылку на поддельный клон сайта страховщика. После оплаты автовладелец получает недействительный бланк, отсутствующий в реестре РСА/НСИС.

Целевая группа: водители, владельцы личного автотранспорта.

Актуальность для сентября: осенний сезон массового переоформления страховок автовладельцами, вернувшимися из отпусков, а также использование злоумышленниками утекших баз данных с точными датами истечения договоров.

Советы по защите:

· Продлевайте и оформляйте полисы только на официальных сайтах страховых компаний или через верифицированные финансовые платформы-агрегаторы.

· Проверяйте подлинность оформленного полиса в единой информационной системе РСА сразу после покупки.

· Внимательно сверяйте доменное имя сайта в адресной строке браузера перед вводом платежных данных.

Фишинг под видом продажи билетов на осенние театральные премьеры и выставки

Описание схемы: злоумышленники создают поддельные копии сайтов ведущих театров, концертных залов и выставок, предлагая билеты на знаковые премьеры сезона со скидками и без сборов. Схема также реализуется в дейтинг-приложениях: подставной собеседник приглашает жертву на спектакль и присылает ссылку на фальшивую платежную страницу, где происходит списание средств и кража данных карты.

Целевая группа: театралы, посетители культурных мероприятий, пользователи сайтов знакомств.

Актуальность для сентября: официальное открытие нового концертно-театрального сезона, старт продаж билетов на премьеры и ажиотажный спрос.

Советы по защите:

· Приобретайте билеты исключительно через официальные сайты культурных учреждений или аккредитованных билетных операторов.

· Не переходите по ссылкам для покупки билетов, присланным новыми знакомыми в мессенджерах и приложениях знакомств.

· Обращайте внимание на адресную строку сайта: у поддельных ресурсов часто изменены одна-две буквы в названии домена.

Фальшивые опросы и проверка списков к Единому дню голосования с выплатой вознаграждений

Описание схемы: в социальных сетях и мессенджерах запускается реклама с предложением принять участие в «соцопросах избирателей» или «проверить регистрацию в списках Дистанционного электронного голосования (ДЭГ)». За участие обещают вознаграждение (1 000–3 000 рублей) или памятные призы. Для «подтверждения статуса избирателя» и получения выплаты пользователя перенаправляют на фишинговый клон «Госуслуг», где перехватывают учетные данные и СМС-коды.

Целевая группа: активные избиратели, пользователи системы ДЭГ, граждане, реагирующие на опросы с денежным вознаграждением.

Актуальность для сентября: проведение в сентябре 2026 года Единого дня голосования (выборы в Госдуму РФ и региональные кампании). Интенсивный новостной фон и широкое распространение ДЭГ формируют высокий уровень доверия к подобным цифровым механикам.

Советы по защите:

· Участие в ДЭГ и проверка статуса избирателя осуществляются только на официальном портале vybory.gov.ru или в личном кабинете «Госуслуг».

· Официальные избирательные комиссии не выплачивают денежное вознаграждение за прохождение опросов.

· Никогда не вводите логины, пароли и коды двухфакторной аутентификации на сторонних сервисах с опросами.

Мошенничество под видом начисления «осенних социальных выплат» ко Дню пожилого человека

Описание схемы: пенсионерам звонят лжесотрудники Социального фонда России (СФР) или органов соцзащиты, сообщая об открытии приема заявлений на разовую выплату ко Дню пожилого человека (1 октября) или «компенсацию за неиспользованные путевки». Чтобы оформить начисление «без визита в МФЦ», от пенсионера требуют назвать номер карты, защитный код CVV с обратной стороны и код из входящего СМС.

Целевая группа: пенсионеры, лица старшего возраста и их родственники.

Актуальность для сентября: информационные кампании о мерах поддержки ко Дню пожилого человека традиционно стартуют за несколько недель до праздника, что повышает доверие пенсионеров к звонкам от «соцзащиты».

Советы по защите:

· Предупредите старших родственников: сотрудники СФР и соцзащиты никогда не звонят с требованием назвать CVV-код карты или СМС-код.

· Все официальные региональные выплаты назначаются автоматически либо по заявлению в МФЦ / через личный кабинет СФР.

· При поступлении подобных звонков немедленно завершите разговор и перезвоните на горячую линию Социального фонда России.

Заключение

Сентябрь 2026 года потребует от граждан повышенной концентрации и критического мышления в условиях изменений законодательства и сезонной активности. Чтобы защитить свои сбережения от аферистов, следуйте базовым правилам цифровой безопасности: перепроверяйте правовые нормы в официальных источниках, не совершайте поспешных финансовых операций под давлением и ни при каких обстоятельствах не передавайте посторонним свои персональные данные и коды подтверждения. Платформа «Мошеловка» продолжает мониторинг актуальных угроз и призывает граждан сохранять финансовую бдительность.
Показать полностью
1

Слив GTA VI и токен CyberLeek: мошенники зарабатывают на ожидании игры

Слив GTA VI и токен CyberLeek: мошенники зарабатывают на ожидании игры

В интернете появилась информация, что хакеры слили в сеть рабочий билд GTA VI. Тысячи фанатов по всему миру бросились искать файлы игры, скачивать «бета-версии», покупать «ранний доступ». А заодно - инвестировать в мем-коин CyberLeek, который создали те же хакеры, утверждая, что получили доступ к игре и шантажируют разработчиков. Проблема в том, что 99% того, что сейчас предлагают в сети - мошенничество. Вместо игры вы скачиваете вирус, вместо прибыли — теряете криптокошелек. Рассказываем, как работают эти схемы и почему пик атак еще впереди.

Мошенники воспользовались ажиотажем вокруг одной из самых ожидаемых игр в истории - GTA VI. Они запустили кампанию по краже данных и криптокошельков пользователей через поддельные версии игры и фальшивые раздачи мем-коина CyberLeek. Основная активность началась в середине августа, а пик - 27 августа, когда на Netflix выйдет новый ролик Rockstar, и ближе к ноябрю, перед релизом игры.

Эксперты предупреждают: злоумышленники используют реальный информационный повод, из-за чего жертвам сложнее отличить правду от подделки. Один подлинный факт (утечка действительно произошла) легитимирует сотни подделок - фальшивые архивы, токены-клоны и фишинговые сайты.

Почему схема с GTA VI и CyberLeek работает

Мошенники всегда идут за хайпом. GTA VI - самый ожидаемый цифровой продукт десятилетия. Люди сами ищут любые «сливы» и готовы отключать критическое мышление ради иллюзии эксклюзивного доступа.

Реальный инфоповод легитимирует подделки

Утечка действительно произошла. О ней пишут все крупные издания. Это значит, что мошенникам больше не нужно убеждать жертву, что предложение подлинное. Подлинный факт есть - теперь они просто маскируют свои фальшивки под него.

Ажиотаж вокруг игры

GTA VI выйдет только 19 ноября. Но фанаты не хотят ждать. Они ищут любые возможности получить доступ к игре раньше: бета-приглашения, предзаказы, «слитые билды». Мошенники создают сотни предложений, которые выглядят как реальные утечки.

Рост популярности мем-коина

Хакерская группировка CyberLeek утверждает, что получила доступ к рабочей версии игры и шантажирует разработчиков публикацией материалов. На фоне этой истории вырос интерес к их токену. Мошенники создают токены-клоны и фишинговые сайты для подключения криптокошельков.

Какие схемы используют мошенники в 2026 году

Эксперты выделяют несколько основных сценариев. Активность продолжает расти, и новые схемы появляются каждый день.

Вредоносные архивы под видом игры

Самый опасный сценарий. В сети уже распространяется поддельный архив объёмом около 113 ГБ, который маскируется под рабочий билд GTA VI. Но внутри - не игра, а вредоносное ПО: трояны, вирусы, программы-шпионы. Скачав такой файл, жертва заражает своё устройство и теряет данные или доступ к криптокошельку.

Ложные бета-приглашения и предзаказы

Мошенники создают сайты, копирующие страницы предзаказа GTA VI. Жертву просят ввести данные карты, логин от аккаунта, код из СМС. Или просто перевести деньги за «ранний доступ». В результате - ни игры, ни денег.

Токены-клоны и фишинговые сайты для криптокошельков

На фоне роста популярности CyberLeek появляются десятки токенов-клонов. Жертвам предлагают «выгодно купить» или «обменять» токены через поддельные криптобиржи. При подключении кошелька просят ввести seed-фразу или подтвердить трансакцию - на самом деле это разрешение вредоносному смарт-контракту распоряжаться токенами.

Фальшивые мобильные приложения

В официальных магазинах приложений появляются поддельные приложения, которые якобы позволяют следить за утечками или играть в GTA VI на телефоне. На самом деле они заражают устройство или крадут данные.

Каналы-клоны в Telegram

Каждый раз, когда основной канал CyberLeek исчезает, тысячи пользователей начинают искать новый. Именно под эти запросы создаются каналы-клоны, которые публикуют фишинговые ссылки на криптобиржи и токены-двойники.

Кто в зоне риска

Фанаты GTA VI

Главная цель мошенников. Поклонники игры готовы скачать любой файл, перейти по любой ссылке, подключить кошелёк к любому сайту - лишь бы получить доступ к игре раньше официального релиза. Они сами ищут утечки и отключают критическое мышление.

Криптоинвесторы

На волне роста курса CyberLeek многие пытаются заработать на мем-коине. Они вкладываются в токен, не проверяя его подлинность, подключают кошельки к сомнительным сайтам, вводят seed-фразы. Вместо прибыли - потеря всех средств.

Пользователи, которые скачивают пиратские игры

Те, кто привык скачивать игры с торрентов и пиратских сайтов, находятся в группе повышенного риска. Именно на них рассчитаны вредоносные архивы под видом GTA VI.

Все, кто верит в «эксклюзивный доступ»

Схема работает на желании быть первым, получить «инсайд», доступ к чему-то, чего нет у других. Мошенники предлагают «бета-ключи», «эксклюзивные предзаказы», «ранний доступ» - и жертвы ведутся.

Что делать прямо сейчас: пошаговая инструкция

Если вы ждёте GTA VI или интересуетесь криптовалютами, следуйте этим правилам.

  • Ничего не скачивайте до официального релиза. GTA VI выйдет 19 ноября. Любые предложения скачать игру сейчас - это 100% мошенничество. Даже если файл выглядит убедительно, внутри - вирус.

  • Игнорируйте предложения «бета-приглашений» и «раннего доступа». Rockstar не раздаёт бета-ключи через Telegram-каналы и сомнительные сайты. Официальная информация - только на сайте разработчика.

  • Проверяйте токены перед покупкой. Если вы решили инвестировать в CyberLeek, проверьте адрес контракта на официальных площадках (CoinMarketCap, Etherscan). Не доверяйте ссылкам из Telegram-каналов и непроверенных источников.

  • Никогда не вводите seed-фразу на непроверенных сайтах. Ни один легальный сервис не попросит seed-фразу для «подключения кошелька» или «верификации». Если просят - это мошенники.

  • Не подписывайте трансакции, если не понимаете, что подписываете. Вредоносный смарт-контракт может выглядеть как обычный запрос на подключение. На самом деле он даёт доступ ко всем вашим токенам.

  • Проверяйте домены сайтов перед вводом данных. Мошенники регистрируют адреса, похожие на официальные: например, rockstar-games.net вместо rockstargames.com. Одна буква - и вы на фишинговом сайте.

  • Следите за новостями только из официальных источников. Информация об утечках и сливах появляется в крупных изданиях. Не верьте каналам с одним-двумя подписчиками и громкими заголовками.

Экспертный блок от редакции «Мошеловки»

Мы проанализировали ситуацию вокруг GTA VI и CyberLeek и хотим предупредить о главной опасности. Мошенники используют реальный инфоповод, чтобы легитимировать свои подделки. Утечка действительно произошла - это факт. Но 99% того, что сейчас предлагается в сети под видом игры, токена или эксклюзивного доступа - это обман.

Особенно опасно то, что мошенники создают целую экосистему вокруг одного бренда: поддельные архивы, токены-клоны, фишинговые сайты, каналы-двойники. Даже если вы наткнётесь на настоящий файл с утечкой, рядом с ним будут десятки подделок. Отличить одно от другого почти невозможно.

Важный нюанс: информационный шум вокруг «российского следа» только помогает мошенникам. Пока пользователи спорят о происхождении утечек, вокруг бренда CyberLeek продолжают появляться новые поддельные сайты и криптовалютные схемы. Каждый новый слух - это новая волна атак.

Мы призываем: не поддавайтесь ажиотажу. Самая ожидаемая игра десятилетия выйдет через несколько месяцев. Дождитесь официального релиза. Не скачивайте файлы из непроверенных источников. Не вкладывайте деньги в токены, которые вы не проверили. Одна ошибка может стоить вам всех данных, а иногда - и всех сбережений.

Заключение

GTA VI выйдет 19 ноября. До этого момента любые предложения скачать игру, получить бета-доступ или купить эксклюзивный билд - это мошенничество. Вместо игры вы получите вирус на 113 ГБ. Вместо прибыли от мем-коина - потерянный криптокошелек. Мошенники используют ваш ажиотаж и желание быть первым. Ваша защита - терпение и проверка информации из официальных источников.

Источник: https://iz.ru/2155361/anton-belyi/moshenniki-obmanyvaiut-ros...

Подписывайтесь! Будете узнавать о новых схемах мошенничества. В следующих статьях разберем, как не стать жертвой фишинговых сайтов и что делать, если вы уже скачали подозрительный файл.

ВК | ТГ | ОК

#Мошеловка #НародныйФронт

Показать полностью
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества