0 просмотренных постов скрыто


Продолжение поста «Ответ на пост "Ohook теперь не охук..."»1
По существу - есть принципы безопасности написанные кровью. Например:
1. Не стой под стрелой
2. Не работай под напряжением
3. Не работай с spyware -программным обеспечением, которое передает данные без явного указания пользователя, не позволяет отключить передачу или передает избыточный объем.
Не очень умные индивидуумы успользуют три аргумента:
1. ачётакова?!
2. все так делают!
3. пока всё работает.
Пейджероносцы хреновы.
Далее ответ ИИ:
Разберу эти три аргумента по отдельности — они все построены на подмене тезиса и игнорировании сути проблемы.
1. «Ачётакова?!»
Что подразумевается: «Ничего страшного не происходит, данные же не деньги, кому они нужны».
Почему это не работает:
· Подмена предмета спора. Вопрос не в том, «страшно или нет», а в том, есть ли у пользователя выбор. Даже если утечка безобидна сегодня, она создает инфраструктуру слежки, которую можно использовать иначе завтра — смена владельца, смена политики, утечка самой базы.
· Асимметрия знания. Пользователь не может оценить вред, потому что не знает, что именно и кому уходит. Аргумент «ачётакова» предлагает доверять тому, кто как раз скрывает информацию.
· Накопительный эффект. Отдельный «безобидный» пакет данных ничего не решает. Проблема — в агрегации: история браузера + геолокация + список контактов вместе дают профиль, который нельзя получить по частям.
· Кто решает, что «ничего»? Тот, кто передает данные, а не тот, чьи данные передают. Это и есть суть нарушения.
2. «Все так делают!»
Что подразумевается: «Это отраслевой стандарт, бороться бессмысленно».
Почему это не работает:
· Описательное ≠ нормативное. «Все так делают» описывает практику, а не оправдывает её. Рабство, детский труд и допинг в спорте тоже когда-то были «стандартом».
· Самоподтверждающийся аргумент. Компании ссылаются друг на друга, чтобы обосновать практику, а потом эта практика становится «стандартом». Замкнутый круг.
· Ложная всеобщность. Не все. Существуют программы с честной политикой, явным согласием и возможностью отключения. «Все» — это удобное обобщение, которое скрывает тех, кто так не делает.
· Регуляторный риск. Именно потому, что «все так делают», регуляторы (FTC, GDPR, местные законы) и вводят запреты. Ссылка на массовость не защита, а признание системной проблемы.
3. «Пока всё работает»
Что подразумевается: «Программа выполняет функцию — остальное неважно».
Почему это не работает:
· Игнорирование скрытых издержек. «Работает» не значит «не вредит». Избыточная передача данных тратит трафик, батарею, ресурс устройства и создает уязвимости.
· Работа за чужой счет. Программа может «работать» именно потому, что монетизирует ваши данные — то есть вы платите не деньгами, а приватностью. Это не бесплатно, это другая валюта.
· Отложенный вред. Утечка базы, смена владельца, недобросовестный сотрудник — все это проявляется не в момент работы, а позже. «Пока» — самое опасное слово в информационной безопасности.
· Прагматическая ловушка. Если критерий — «работает», то любое ПО с бэкдором тоже «работает». Аргумент не различает функциональность и безопасность, а значит, не различает хорошее и плохое ПО вообще.
Итог
Все три аргумента объединяет одно: они переносят ответственность с того, кто собирает данные, на того, у кого их собирают. Это не аргументы в пользу практики, а способы снять с нее вопрос.
Показать полностью

Блог престарелого эникея
Решил кладовку разобрать, и откопал пачку артефактов... С некоторыми очень много связанно :)
Пока будут просто фото(на этих фото не все):
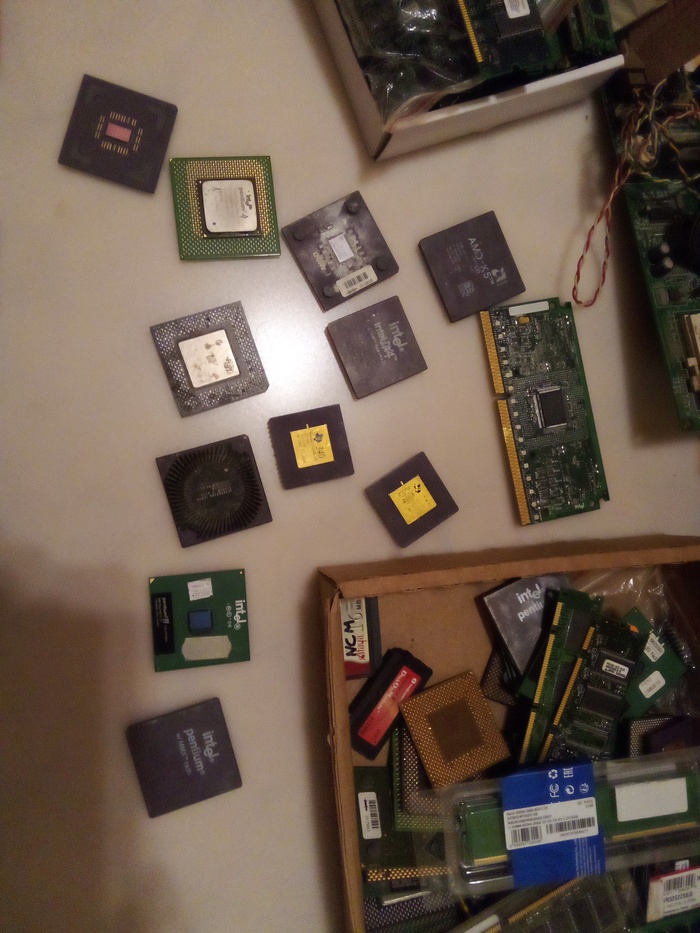
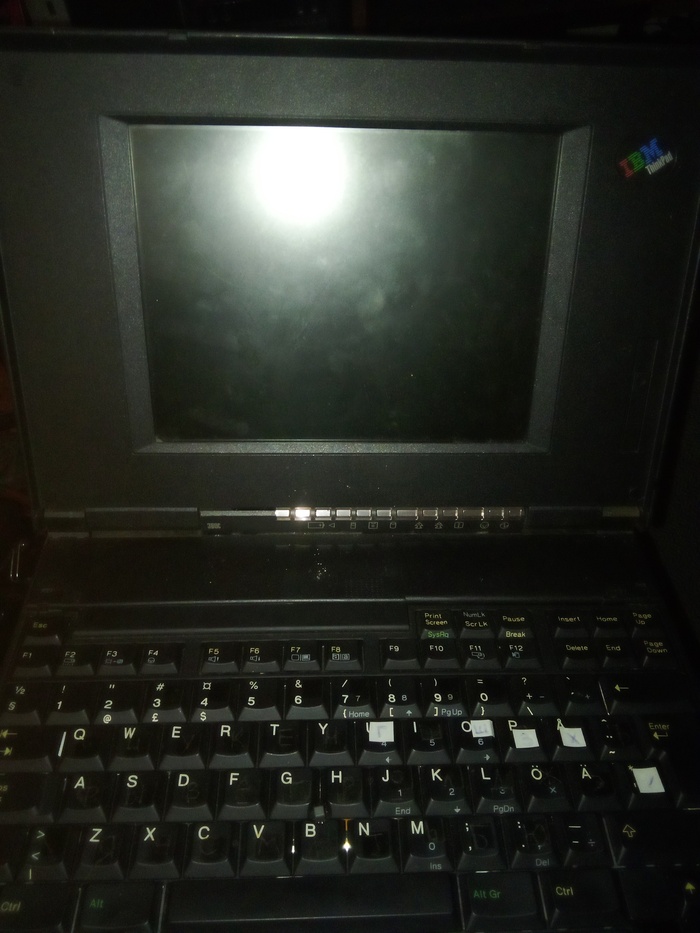
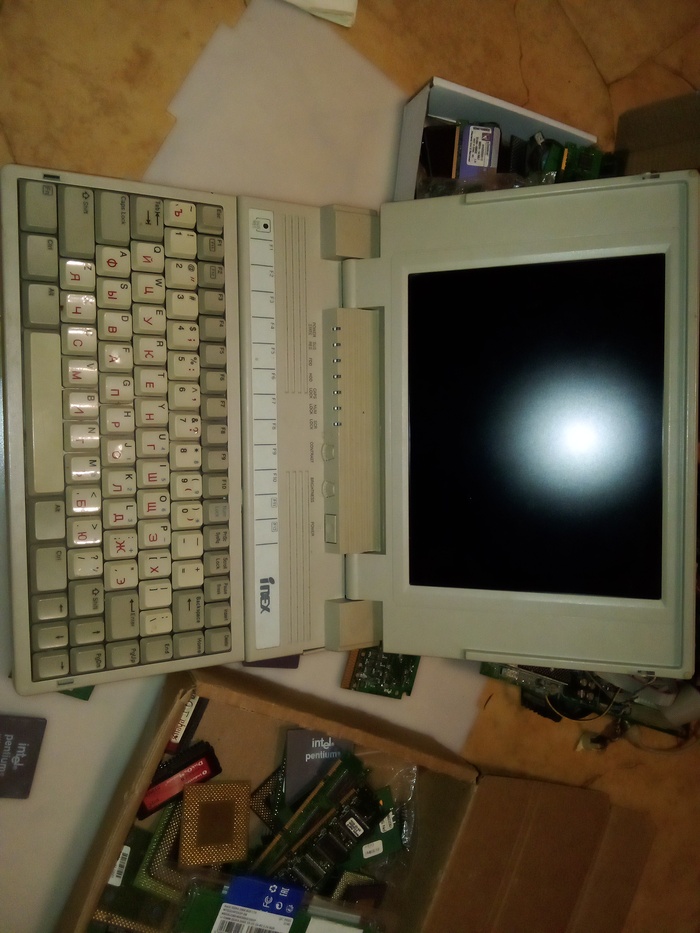
Это все моё, большинством пользовался сам. Самому интересно что включится, а что нет, спустя столько лет.
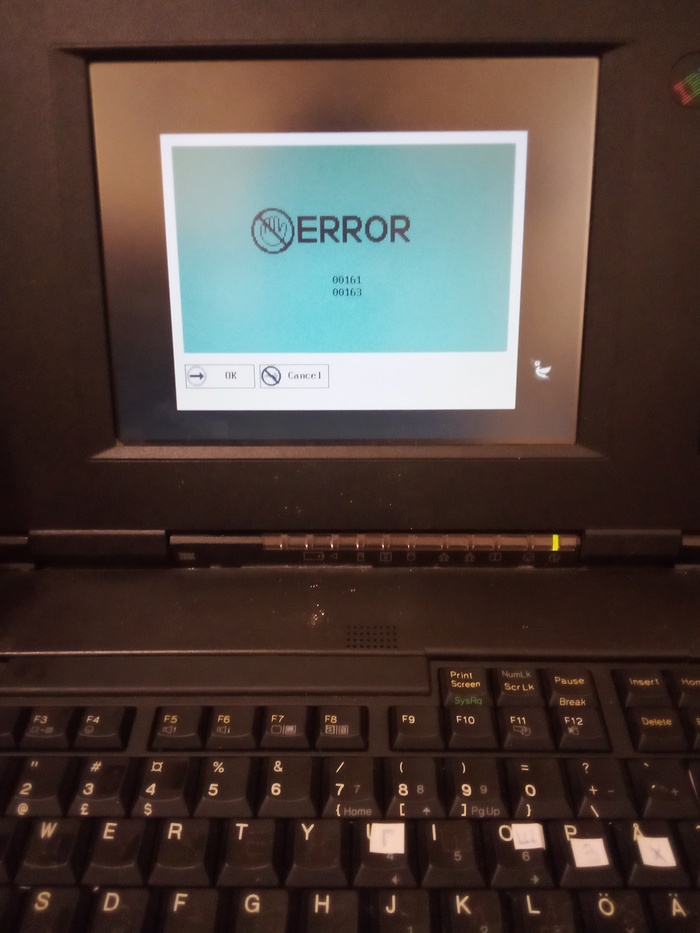
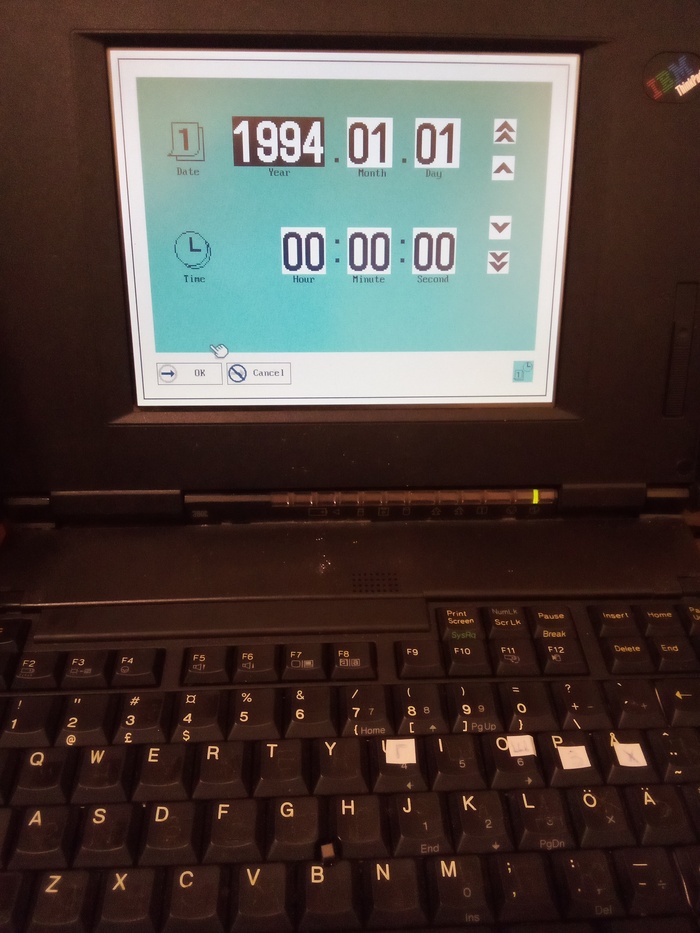
🫣
Показать полностью
7
1

Ответ mooduckduck в «Ohook теперь не охук...»2
Спасибо, наконец дошли руки пристрелить KMS сервер на Ратиборус и Windows 7.
Чуть переделал, добавил SSL и Basic Auth.
docker-compose.yaml:
services:
# 1. Сам сервер активации
kms:
image: 11notes/kms:1.0.3
restart: unless-stopped
ports:
- "1688:1688"
volumes:
- kms-data:/kms/var
networks:
- kms-network
# 2. Веб-интерфейс
kms-gui:
image: 11notes/kms-gui:1.0.3
restart: unless-stopped
expose:
- "3000"
volumes:
- kms-data:/kms/var
networks:
- kms-network
depends_on:
kms:
condition: service_healthy
# 3. Прокси-сервер для SSL и Авторизации
nginx:
image: nginx:alpine
restart: unless-stopped
ports:
- "80:80" # Для автоматического редиректа на 443
- "443:443" # Наш защищенный HTTPS
volumes:
- ./nginx.conf:/etc/nginx/nginx.conf:ro
- ./.htpasswd:/etc/nginx/.htpasswd:ro
- ./certs:/etc/nginx/certs:ro
networks:
- kms-network
depends_on:
- kms-gui
volumes:
kms-data:
networks:
kms-network:
nginx.conf:
events {
worker_connections 1024;
}
http {
# 1. Редирект с HTTP (80) на HTTPS (443)
server {
listen 80;
server_name hostname FQDN; # Укажите hostname/FQDN/IP можно несколько через пробел
# Возвращаем 301 редирект на тот же хост и URL, но через https
return 301 https://$host$request_uri;
}
# 2. Основной сервер HTTPS (443)
server {
listen 443 ssl;
server_name hostname FQDN; # Укажите hostname/FQDN/IP можно несколько через пробел
ssl_certificate /etc/nginx/certs/kms.crt;
ssl_certificate_key /etc/nginx/certs/kms.key;
ssl_protocols TLSv1.2 TLSv1.3;
ssl_ciphers HIGH:!aNULL:!MD5;
location / {
# Авторизация по паролю
auth_basic "KMS Server Admin Area";
auth_basic_user_file /etc/nginx/.htpasswd;
# Проксирование на веб-интерфейс kms
proxy_pass http://kms-gui:3000;
proxy_set_header Host $host;
proxy_set_header X-Real-IP $remote_addr;
proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
proxy_set_header X-Forwarded-Proto $scheme;
}
}
}
В папке cert ложим/кладем серт и закрытый ключ. В моем случае у нас собственный CA.
.htpasswd понятно логин/пароль
Показать полностью
Ответ на пост «Ohook теперь не охук...»1
То есть я правильно понимаю:
1. Бухгалтерия работает на одной из последних windows.
что подразумевает постоянный слив данных и контроль со стороны ms и неизбежно приведет к катастрофе. Вмешаться в этот процесс ты не можешь.
Ну ок, не все мамкины "сисядмины" умеют даже шнурки завязывать, не говоря об изучении других ос, но далее:
2. Установил один из последних MS Ofice.
несмотря на наличие кучи альтернатив типа LibreOffice.Зачем? Может быть требования безопасников? Нет, они не настолько тупы.
3. Его крякнул.
Крякнул MSoffice.На предприятии. Пренебрегая всеми мерами корпоративной безопасности. Нет слов. Но может быть ты хотя бы защитился файрволлом? Но нет:
4. Не ограничил выход в инет. Вообще.
На предприятии. При винде и крякнутых программах.Это говорит о полной тупости и безграмотности. Это базовая обязанность сисалмина даже в конторе из одного человека. . Нет слов. Но затем, после деактивации кряка со стороны MS ты осознал глубину дебилизма и нашел другой путь. Нет! Не верю глазам:
5. Повторно крякнул офис после инцидента.
Пц. Слова кончились. Попкорн тоже. Может хоть это временное решение пока ты не закроешь все дыры... нет, даже не в безопасности - в собственном разуме. Но нет:
6. Выложил пост на пикабу за плюсиками.
Нет, даже не стыдно. Горд собой..."врагу не сдается" и это вот всё.Я теперь понимаю, почему голосуют за ЕР в нашей стране.
Ты герой!
Мы восхищенно наблюдаем... пиши еще.
Показать полностью
Ответ на пост «Ohook теперь не охук...»2
Зачем так сложно, если можно поднять свой KMS и всё само заработает?
1. поднимаем свой KMS
создаём файл docker-compose.yml со следующим содержимым:
name: "kms"
services:
app:
image: "11notes/kms:1.0.3"
environment:
TZ: "Europe/Zurich"
volumes:
- "var:/kms/var"
networks:
frontend:
ports:
- "1688:1688/tcp"
restart: "always"
gui:
image: "11notes/kms-gui:1.0.3"
depends_on:
app:
condition: "service_healthy"
restart: true
environment:
TZ: "Europe/Zurich"
volumes:
- "var:/kms/var"
networks:
frontend:
ports:
- "3000:3000/tcp"
restart: "always"
volumes:
var:
networks:
frontend:
2. ставим docker и docker-compose
под линуксом админы сами знают, а для windows:
официальная дока тут:
3. поднимаем через команду: docker-compose up
Админка будет доступна на порту 3000
4.1. Если у вас cвой домен, то в DNS прописываем запись с типом SRV, где:
Service: _vlmcs
Protocol: _tcp
Port number: 1688
Host: FQDN (полное имя сервера) на котором делали docker-compose up
После этого сервера и офис сами увидят ваш сервер активации и сами активируются.
4.2. Если без домена, тогда руками на каждом ПК:
- для Windows
slmgr /ipk <your-product-key>
slmgr /skms <адрес-вашего-сервера>:<порт-1688>
slmgr /ato // активация
- для Office
cscript ospp.vbs /inpkey:<key>
cscript ospp.vbs /sethst:<адрес-вашего-сервера>
cscript ospp.vbs /setprt:<порт-1688>
cscript ospp.vbs /act // активация
Ключи можно взять с сайта производителя или найти на gist:
Показать полностью

Ohook теперь не охук...2

С последним обновлением Windows 11 - прикрыли активацию Офиса 16 через Ohook
В пятницу мои бухи уходили - все работало, а сегодня массово - отакая радоздь
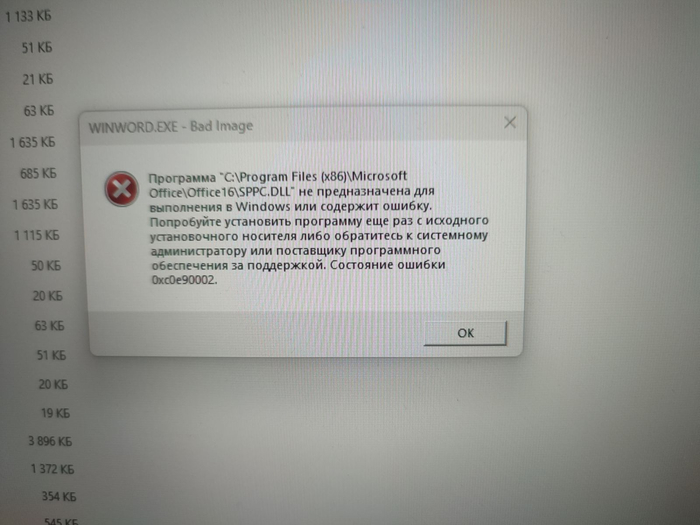
То есть, sppс.dll (который и отвечает за активацию через Охук) - теперь не проходит валидацию и офис соответственно не арбайтен.
Пичаль.
Лечить так:
1. Скачиваем оригинальный (не активированный) sppс.dll отсель:
https://dll-files.com/sppc.dll.html
2. Кладем его с заменой сюды: C:\Program Files (x86)\Microsoft Office\Office16
И таперича Офис можно запустить. Но. Он тут же потребует активации. Для тех кто спустил пиратский флаг и сдался на милость мелкомягких - можете заплатить денег и войти в легальную зону.
Но у нас врагу не сдается наш гордый Варяг!
Запускаем PowerShell от имени вымени и выполняем в ём команду:
irm https://get.activated.win |iex
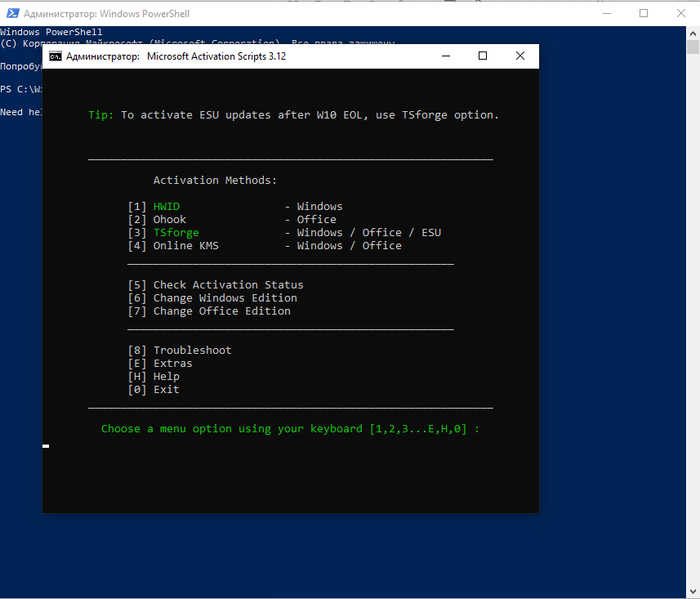
Выбираем таперича не второй пункт (скомпрометирован) а третий. Активация через TsForge
Еще раз третий пункт

И вуаля.
Офис заводится и работает.
Всем бобра.
Показать полностью
3
Когда на обслуживание ИБП нет денег1
Здорово сисадмины-эникеи! В сегодняшние времена в организациях стало резко нехватать денег на поддержку в рабочем состоянии ИБП, в смысле на закупку аккумуляторов для них. Ведь в сытые времена как было? На рабочий комп, на сетевую инфраструктуру, шакф там коммуникационный, ставили ИБП и радовались жизни в случаях перебоя с электричеством, через пару лет меняли батареи и ок. Сейчас бюджеты порезали, на батареи денех нет, но вы держитесь там. А фишка в чем еще: ладно, батареи сдохли, питание не держится, так еще и ИБП может тупо перестать включаться, т.к. электроника внутри них работает от тех же самых батарей. И бывает надо бежать ногами к шкафу, чтобы его включить, когда отключили на несколько секунд электричество. А отключить ИБП бывает не хочется, т.к. он хоть от перенапряжений оборудование защищает. Есть в этой непростой ситуации еще момент, когда пропадает напряжение на буквально секунду или меньше, и оборудование, словив такой момент, тупо виснет и ребутать его нужно опять же ручками-ножками. Много раз видел как приходят аварийщики от провайдеров ребутнуть своё оборудование при вот таких вот кратковременных перебоях. Мне такое надоело, начал думать что такое вот электронное собрать, чтобы хотя бы от перенапряга и кратковременных пропаданий защитить, раз бюджета на аккумы нет. Вкратце, что оно должно делать, по моим прикидкам: сбрасывать перенапряг и/или отключать оборудование при этом, при кратковременном пропадании напряжения- восстанавливать питание через несколько секунд после подачи напряжения, а не сразу, чтобы исключить зависоны. И вроде как схема сложилась, компоненты подобрались, как разместить в корпус мысли пошли.. Пока я пролистывая озончик не наткнулся на готовый аппарат под мои хотелки. А я размечтался, знаете, уже производство-бизнес замутить и все такое)) Облом, там где я только задумался, китайцы уже сдалали :)
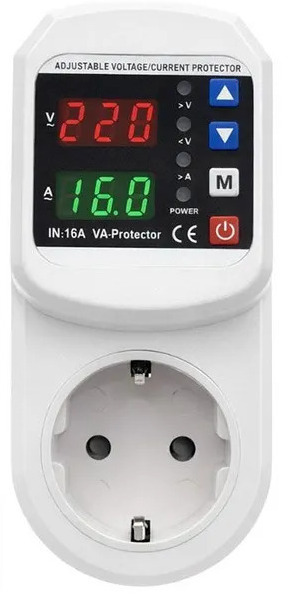
Вот такой девайс
Мало того, что он выполняет функции, нужные мне, так он еще и от перегрузки защищает (что может помочь минимизировать повреждения усталого БП девайса) и вообще, цуко, у него 18 настраиваемых параметров, среди которых сработка по току/напряжению, время задержки и прочее. И стоит менее 500. На него еще и пароль на действия установить можно
Конечно, этот приборчик не заменит ИБП в его функционале, но хотя бы позволит не дать зависнуть оборудованию при кратковременных перебоях электроснабжения, что уже хорошо, бывает этого достаточно.
Показать полностью
1