146

Очередная уязвимость Android при использовании ВПН⁠⁠

30 апреля 2026 года инженер по безопасности из Цюриха (как он себя называет) опубликовал в своём блоге lowlevel.fun статью об очередной уязвимости в Android.

TLDR (для ЛЛ, то бишь) На Android 16 любое приложение без специальных разрешений может раскрыть реальный IP-адрес пользователя, даже при постоянно включенном ВПН и блокировке соединений без ВПН. Теоретически, если эти две настройки активированы, все пакеты должны передаваться строго внутри впн-туннеля, но нет, есть способ это обойти.
Хитрость в том, что приложение само не отправляет пакет. Оно передает данные и адрес получателя процессу system_server (UID 1000, исключен из маршрутизации ВПН), а затем завершает работу. Через мгновение system_server открывает UDP-сокет на Wi-Fi-интерфейсе и отправляет данные получателю. ВПН их не видит. А вот получатель видит ваш реальный IP-адрес.

Временное решение:

adb shell device_config put tethering close_quic_connection -1

Где-то пишут, мол, надо adb shell cmd device_config, но я сделал прямо из шелла и норм всё получилось.

А теперь самое забавное. Граждане из Mullvad VPN рассказали, что об этой уязвимости было сообщено Android Security Team, но тикет был закрыт как невыполнимый. После консультаций с автором первоначальной публикации, Mullvad VPN разместили тикет на Android Issue Tracker, но вскоре Гугл пометил этот тикет как недоступный.

Я просто погуглил команду, и вот итог:
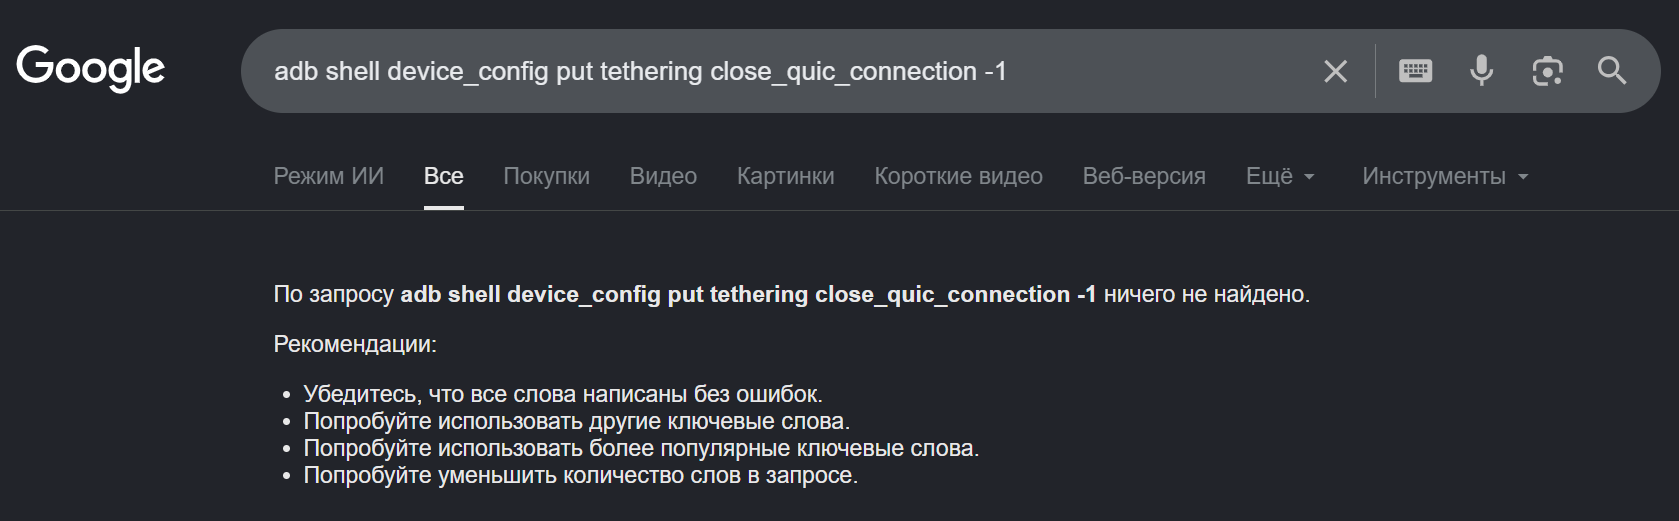
Гугл ничего, ну ничегошеньки не находит по команде своего же ADB =)

Гугл ничего, ну ничегошеньки не находит по команде своего же ADB =)

В общем, теория заговора во всей красе: КОРПОРАЦИЯ СКРЫВАЕТ КРИТИЧЕСКУЮ УЯЗВИМОСТЬ! МЫ ВСЕ АПАСНАСТЕ!! А-А-А-А-А!!!

На самом деле всё не так страшно, конечно. Пока что это подтверждено только на одной сборке Android 16 (если я правильно понял) и только на телефоне Google Pixel.

Кому надо технических подробностей: в исходном посте на lowlevel.fun всё есть. Проблему уже обсуждают в твитторе. Способ проверки, актуальна ли уязвимость, описан на Гитхабе.

Правила сообщества

Обязательно к прочтению для авторов:

1. Если вы добавляете пост, утверждающий об утечке данных или наличии дыр в системе, предоставьте ссылку на источники или технически подкованное расследование. Посты из разряда "Какой-то банк слил данные, потому что мне звонили мошенники" будут выноситься в общую ленту.
2. Все вопросы "Как обезопасить сервер\приложение\устройство" - в лигу "Компьютер это просто".

Обязательно к прочтению для всех:

Добавление ссылки разрешено если она не содержит описание коммерческих (платных) продуктов и/или идентификаторов для отслеживания перехода и для доступа не нужен пароль или оплата в т.ч. интернет-ресурсы, каналы (от 3-х тематических видео), блоги, группы, сообщества, СМИ и т.д.


Запрещены политические holy wars.

По решению модератора или администратора сообщества пользователь будет забанен за:

1. Флуд и оскорбление пользователя, в т.ч. провокация спора, флуда, холивара (высказывание без аргументации о конкретной применимости конкретного решения в конкретной ситуации), требование уже данного ответа, распространение сведений порочащих честь и репутацию, принижающих квалификацию оппонента, переходы на личности.

2. Публикацию поста/комментария не соответствующего тематике сообщества, в том числе обсуждение администраторов и модераторов сообщества, для этого есть специальное сообщество.

3. За обвинение в киберпреступной деятельности.

4. За нарушение прочих Правил Пикабу.

19
DELETED
Автор поста оценил этот комментарий

Вы правы, команда: device_config put tethering close_quic_connection -1, является единственным на данный момент способом отключения уязвимого функционала. Вот только не каждый сможет это проделать на своём смартфоне.

Сомневаюсь, что обычные пользователи имеют ADB на компьютере и умеют включать «Режим разработчика» и «Отладку по USB» на телефоне и правильно выполнить команду.

В контексте последних событий (отечественные цифровые компании активно участвуют в цензуре и слежке, ищут на смартфонах VPN), уязвимость действительно критичная

раскрыть ветку

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества