
Взломы новых виджетов Telegram: неужели массовое использование ИИ при разработке уже даёт первые результаты?
Взломы новых виджетов Telegram: неужели массовое использование ИИ при разработке уже даёт первые результаты?
В ноябре 2026 года Telegram столкнулся с серьёзной волной критики после обнаружения уязвимостей в недавно добавленных HTML-виджетах. Новая функция, позволяющая превращать сообщения ботов в небольшие интерактивные приложения прямо внутри чата, оказалась потенциальным источником проблем с безопасностью.
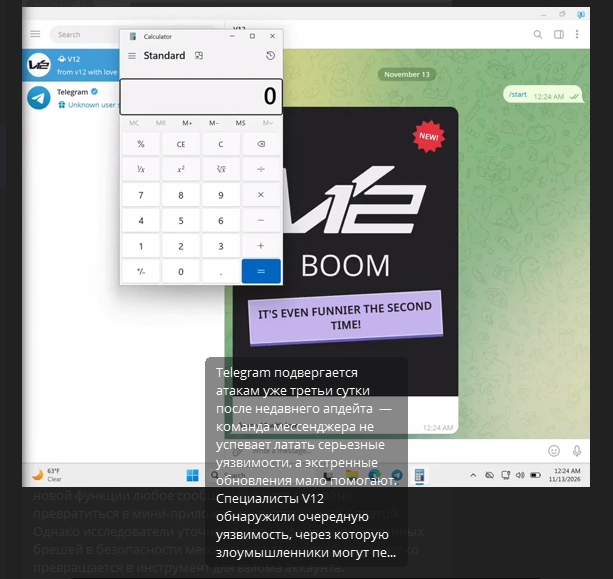
Первые демонстрации появились уже через несколько дней после запуска функции. Исследователи из команды V12 показали, как через специально подготовленный виджет можно добиться удалённого выполнения кода (RCE) на устройстве пользователя. В одной из демонстраций после взаимодействия с сообщением Telegram на Android запускался системный калькулятор. Позже аналогичная демонстрация появилась для Windows.
Ситуация стала ещё серьёзнее после заявления «Лаборатории Касперского». Специалисты сообщили о подозрительной активности, предположительно связанной с эксплуатацией новой уязвимости. Речь шла о распространении трояна WebRAT (Salat Stealer), способного похищать данные Telegram-аккаунтов и криптовалютных кошельков.
Павел Дуров, в свою очередь, отверг утверждения о возможности взлома простым получением сообщения. По его словам, для атаки требовалось предварительно запустить сторонний сервис, а соответствующая проблема была исправлена на серверной стороне.
Причём здесь искусственный интеллект?
Интересно, что незадолго до этих событий, в октябре, один из разработчиков официального клиента Telegram для macOS по имени Майк публично высказался о масштабном переходе команды на искусственный интеллект.
По его утверждению, до 99,9% кода клиентов Telegram теперь генерируется ИИ. Разработчик даже заявил, что программистов, продолжающих писать код вручную, следовало бы увольнять. В качестве примера он приводил проекты, созданные с помощью AI-инструментов буквально за один день.
На этом фоне обнаруженные уязвимости вызвали закономерные вопросы о качестве разработки. Не исключено, что быстрое внедрение новых функций с активным использованием AI-инструментов могло сыграть определённую роль в возникновении проблем.
Однако прямых доказательств того, что уязвимости появились именно из-за ИИ, пока нет. Более того, сам по себе AI-кодинг не означает низкое качество программного обеспечения: решающее значение имеют архитектура, тестирование и проверка безопасности.
Что в итоге?
История с виджетами Telegram наглядно показывает, насколько рискованным может быть выпуск сложных функций без достаточной проверки их безопасности. Особенно когда речь идёт о приложении с сотнями миллионов пользователей.
ИИ способен значительно ускорить разработку, но скорость написания кода и надёжность готового продукта — совершенно разные вещи. И если разработчики начинают доверять нейросетям большую часть программирования, контроль качества и независимый аудит становятся ещё важнее.
Возможно, история с Telegram станет одним из первых громких примеров того, к чему может привести чрезмерная ставка на AI-разработку без соответствующего усиления процессов безопасности.