Ох уж наработался курьером... Маршрут через овраг, заваленный деревьями на велосипеде и вечно текущие стаканы, которые текут даже если их нести идеально вертикально и не трясти. Постоянно приходилось извиняться за них. Один раз была ситуация, когда нужно было оставить заказ у двери. Я достал его и у пакета прорвалось дно и все к чертям разлилилось. Был случай, когда клиент заказал на закрытый объект с забором в километр. Я дошел до точки, а там заброшенное кпп. На связь не вышел ни через звонки, ни через сообщения. В итоге нашел второе кпп и оставил заказ без записки. Были случаи когда просили купить сигареты в чате, обходя заказ. Часто давали таймеры в 2 минуты на дистанцию в 5 км. Иногда по несколько раз за день. За один такой заказ потом в поддержке выбил доплату за расстояние, собрав исчерпывающие доказательства. Было когда застрял в крошечном лифте на заказе с двумя мужиками в сорокоградусную жару. Было когда в заказ не доложили позицию и я написал в поддержку- сказали все равно доставить, типа все норм. Клиент понятное дело был недоволен и яндекс сказал, что это моя вина. И еще куча ситуаций происходила, но лень за них расписывать. Сейчас закончил институт и нацелился на работу по специальности, надеюсь в курьерство меня больше не занесет.
Почему во время оплаты проезда в общественном транспорте она проходит даже если на карте недостаточно средств? И потом получается сюрприз с картой в черном списке, как раз на момент следующей поездки. Дк ещё нужно пройти целый квест, чтобы убрать её оттуда.
Какого хера просто нельзя просто оповестить человека о недостаточном балансе, чтобы он потом не попал на штаф из-за неоплаты?
Часто замечаю посты про различные виды разводов/иных пакостей в интернете. Так уж вышло, что в век цифровых технологий, преступления с улиц плавно перетекли в сеть. Все знают истории про пенсионеров, отдавших свои миллионы в лапы уркам, но сегодня речь пойдет не об этом, а о более нетривиальных способах нажиться на невнимательных людях.
1) Фишинговые сайты
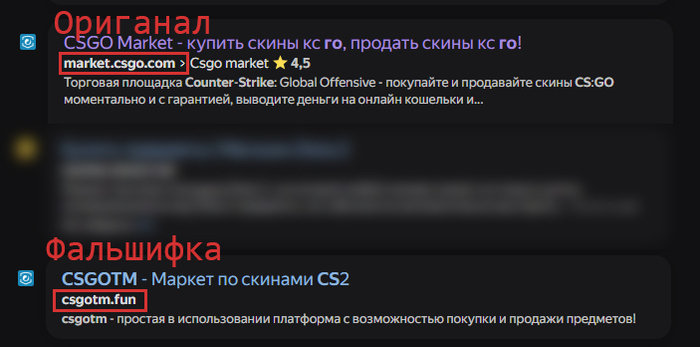
Данный вид мошенничества у всех на слуху и существует со времен создания интернета, но что вообще это значит? Фишингом являются любые сайты, которые созданы с целью вытянуть из пользователя деньги/аккаунты/личные данные. Внешне могут быть точной копией оригинала, кроме доменного имени. Кстати в поисковой выдаче такой сайт может находиться в самом верху, обгоняя нужный ресурс. Пример:
Сайт по продаже игровых предметов. После входа с аккаунта Steam, вы его больше не увидите
Поэтому при надобности залогиниться или уж тем более что-то приобрести на любом сайте, всегда смотрите на его домен. Если не знаете как он выглядит у оригинала можете просто загуглить: домен *нужный сайт* или найти его в соцсетях нужного ресурса.
2) Сомнительные ссылки
На самом деле не обязательно вводить на сомнительных сайтах свои платежные/личные данные чтобы попасть в ловушку. Достаточно просто на него перейти. Дело в том, что для функционирования большинства сайтов нужны скрипты. Анимации, кнопки, иные активные элементы работают только за их счет. Этим могут воспользоваться злоумышленники и запустить на вашем устройстве нежелательный скрипт. Обычно при этом подгружается какой-то файл и вы заметите это, но может произойти так, что вы сами прострелите себе колено и загрузите бэкдор в систему под видом нормального файла. Далее он может долгое время не проявлять себя и в нужный момент активировать свое тело и выполнить необходимую злоумышленнику работу. Это может быть как безобидный майнер, который будет грузить систему, так и клипер, подменяющий данные в буфере обмена или ратник устанавливающий контроль над вашим устройством (довольно редкий вариант). Для борьбы с этим, можно установить расширение NoScript в браузере, блокирующее нежелательные скрипты, или же просто внимательно следить за ресурсами на которые вы заходите.
3) QR-коды
Этот незатейливый инструмент может таить в себе немалую опасность. Сам по себе безопасен, но в нужных руках может нанести немалый урон. В QR-код можно занести полезную нагрузку, которая, как и пункт 2 может взаимодействовать с вашей системой. Многие слышали про уязвимость Whatsapp, который взламывают через кью ары. Поэтому с этой простой вещью тоже нужно быть настороже. Ни в коем случае не сканируйте коды, которые вызывают у вас подозрение (в видео на ютубе, на сайтах из пункта 2 или тем более на улице).
4) Архивы
Архивы с расширением .zip, .rar в эту категорию не входят, а вот самораспаковывающиеся архивы .sfx- вполне. На популярных веб-сервисах вы на такой архив вряд ли нарвётесь, потому как такой примитивный вид атаки на личные данные сайты блокируют. Внешне может выглядеть как JPG-картинка и иметь соответствующее расширение, за исключением расширения, которое отображается в свойствах файла. При нажатии распаковывается и запускает все файлы, которые в нем находились. Мера безопасности такая же как и в пункте 2. Не скачивайте что попало.
5) Полезные советы
На самом деле способов заполучить данные/деньги пользователя гораздо больше, о всех них говорить нет смысла, ведь они сводятся либо к манипуляциям мошенниками напрямую, либо к невнимательности пользователей. Приведу краткий набор правил, помимо вышеперечисленных, чтобы минимизировать опасность попасть в ловушку.
- Нейросети. Банальный совет, но если ваш родственник шлет вам голосовое с просьбой помочь деньгами, убедитесь, что это ваш родственник, а не мошенник, прикрытый AI
- Не оставляйте номер карты в интернете. Есть шанс, что ее блокнут (человек может позвонить в банк и сказать, что нашел карту с таким то номером).
- Меняйте пароли минимум раз в пол года. Бывает так, что базы данных утекают и ваши данные попадают в чужие руки. Смена паролей минимизирует их шанс утечки.
- 2 аутентификация на нужных аккаунтах. На всех аккаунтах, которые будет жалко терять, она должна быть.
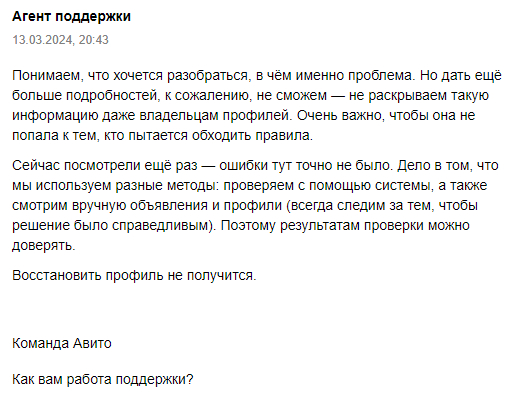
Начну с того, что я отнюдь не писатель и захожу сюда насладиться чужими постами, но выходки @Avito просто вынудили меня высказаться. Представьте себе ситуацию, что вы зашли на Пикабу и стали обыденно листать посты. Все хорошо и тут БАХ! - вас выкидывает из аккаунта, а профиль получает пермач. Представили этот абсурд? Но у авито на этот счет другое мнение и именно в такую ситуацию я с ним впутался. Причина бана проста- "Попытка взлома аккаунта". Отмечу, что пароль был криптографически-сложен и периодически менялся, но допустим. Написал в поддержку. После нескольких заготовленных клише получил ответ:
Как вам работа поддержки? - Лучше всех!
Высказав про себя все ругательства мира и остудив немного пятую точку, создал новый профиль - уж очень платформа популярна, несмотря на отношение к своей аудитории как к мусору. Закончив заново заполнять объявление вижу это:
Пока вошли только в меня
Ну это конечно, полный аншлаг. Получается, что если пользователя взломали (или команде авито так почудилось в шизоидном угаре) он больше не сможет пользоваться данным ресурсом без новой почты. Обдристалась платформа, а виноват ее юзер? Логика не поддающаяся объяснению, но тем не менее этой зловонной клоакой все равно пользуются, а я просто перейду на другие прощадки. Неужели всех устраивает такое дикое неуважение к себе?