
Sms-вирус FluBot
Примерно в декабре 2020 года появилось новое банковское вредоносное ПО для ОС Android и атаковало пользователей в Испании. Власти Испании 5 марта арестовали 4-х подозреваемых в участии в преступной группировке. К сожалению, арест мало к чему привел и на той же неделе вредоносная программа начала распространяться уже в Польше с аналогичной фишинговой темой.
Основная цель - это пользователи мобильного банкинга и криптовалюты. Распространение - это проверенная временем схема имитации почтовых служб и служб доставки (в основном DHL и FedEx). Жертва получает SMS-сообщение о доставке пакета со ссылкой на поддельную страницу почтовой службы. При переходе по ссылке жертве предлагается загрузить приложение для отслеживания пакетов, которое на самом деле является вредоносной программой.
По самым свежим данным ПО есть уже и для iOS, а случаи заражения появились в Германиии и тут в Венгрии (очень много, особенно через "FedEx"). В общем, пикабутяне со всего мира, не расслабляйтесь, не ходите по ссылкам в смсках от служб доставки и ничего не устанавливайте - стащат деньги.
P.S. Для тех, кто пытается "исследовать" вирус, прокси-сервер C&C отображает приветствие на русском языке. С нетленной цитатой Дмитрия Медведева и видеомонтажом, где он танцует под «American boy» и «Балалайку».
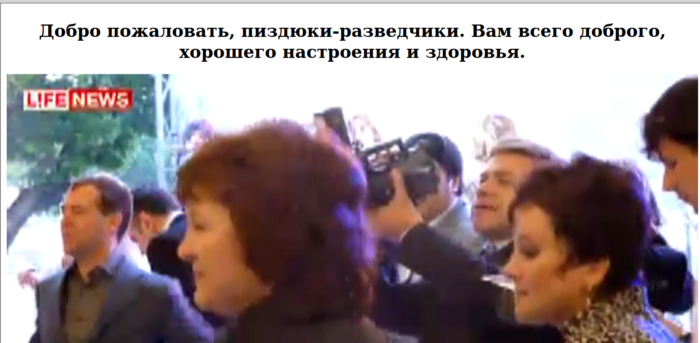
https://medium.com/csis-techblog/the-brief-glory-of-cabassou...
Статья-источник интересная для тех, кто в теме, но немного неактуальная, так как вирь уже за пределами Испании.
Всем добра!
Эм, а как вирус может быть для Айфона? Ты ж на него ничего не поставишь не из шопа.