
Shadow Key Attack: [Часть №1] Угроза утечки nonce в Bitcoin через алгоритм Евклида по побочным каналам EUCLEAK в YubiKey 5 и Infineon MCU
Данная статья посвящена криптоаналитическому исследованию Shadow Key Attack — метода восстановления приватных ключей Bitcoin, эксплуатирующего критическую уязвимость в алгоритме ECDSA (Elliptic Curve Digital Signature Algorithm) при повторном использовании или утечке эфемерного случайного числа k (nonce). Исследование раскрывает глубинную связь между атакой Shadow Key Attack и механизмом EUCLEAK (CVE-2024-45678), обнаруженным исследователями NinjaLab в аппаратных токенах безопасности YubiKey серии 5 и микроконтроллерах Infineon. EUCLEAK представляет собой атаку по электромагнитным побочным каналам, позволяющую извлечь частичную информацию о значениях nonce через временные вариации выполнения модульной инверсии в расширенном алгоритме Евклида (Extended Euclidean Algorithm). Данная работа формализует математический аппарат обеих атак, исследует условия их применимости к Bitcoin-экосистеме, демонстрирует практическое применение криптоинструмента BITHORecover для восстановления приватных ключей через эксплуатацию уязвимостей энтропии, и предлагает комплексные контрмеры для защиты от данного класса угроз. В данной научной статье, мы подробно разберем такие ключевые аспекты как: ECDSA, nonce reuse attack, Shadow Key Attack, EUCLEAK, CVE-2024-45678, побочные каналы, расширенный алгоритм Евклида, elliptic curve secp256k1, Hidden Number Problem (HNP), решёточные атаки, LLL-алгоритм, BITHORecover, libsodium, Bitcoin, криптоанализ, восстановление приватных ключей Биткоин, модульная инверсия, RFC 6979, HMAC-DRBG, так как обнаружение уязвимости CVE-2024-45678 (EUCLEAK) в аппаратных токенах безопасности YubiKey серии 5 и микроконтроллерах Infineon создало прецедент в криптографической безопасности, демонстрируя, что даже системы с высочайшими уровнями сертификации могут содержать критические недостатки в реализации алгоритмов цифровой подписи.
Данное исследование сосредоточено на криптоаналитическом изучении Shadow Key Attack — метода восстановления приватных ключей Bitcoin через атаку повторного использования nonce (Nonce Reuse Attack), которая непосредственно связана с механизмом EUCLEAK и представляет собой одну из наиболее разрушительных угроз для безопасности криптовалютной экосистемы Bitcoin. Эта атака эксплуатирует фундаментальную математическую уязвимость в алгоритме ECDSA (Elliptic Curve Digital Signature Algorithm), используемом в протоколе Bitcoin для создания цифровых подписей транзакций. keyhunters+1
Связь между EUCLEAK и Shadow Key Attack заключается в том, что электромагнитная атака по побочным каналам, описанная исследователями NinjaLab, позволяет извлечь частичную информацию о значениях nonce (эфемерного случайного числа k) через временные вариации выполнения модульной инверсии в расширенном алгоритме Евклида. Эти временные характеристики проявляются как изменения в электромагнитных эманациях микроконтроллера, что создает информационную утечку, которая может быть использована для восстановления полного значения nonce с применением решёточных атак (lattice attacks) и алгоритмов решения задачи скрытого числа (Hidden Number Problem, HNP). После извлечения даже частичной информации о nonce, атакующий может применить Shadow Key Attack для полного восстановления приватного ключа владельца Bitcoin-кошелька, используя простые алгебраические операции над двумя подписями, созданными с одним и тем же или предсказуемым nonce.
Shadow Key Attack (Nonce Reuse Attack), данная атака представляет собой критическую уязвимость криптографической безопасности, которая позволяет атакующему восстановить приватный ключ Bitcoin-адреса при обнаружении повторного использования или утечки nonce в процессе создания ECDSA-подписей. Эта атака непосредственно применима к контексту EUCLEAK, поскольку электромагнитные побочные каналы предоставляют механизм для извлечения информации о nonce, которая затем используется в Shadow Key Attack для полного восстановления приватных ключей.
Безопасность ECDSA основывается на вычислительной неразрешимости задачи дискретного логарифмирования на эллиптической кривой (ECDLP — Elliptic Curve Discrete Logarithm Problem): при известном публичном ключе Q = d · G восстановление приватного ключа d считается практически невозможным при корректной реализации всех криптографических операций. Однако, как показывают исследования последних лет, реализационные уязвимости — в частности, связанные с генерацией эфемерного случайного числа k (nonce) — способны полностью нивелировать теоретическую безопасность ECDSA, превращая задачу восстановления приватного ключа из экспоненциально сложной в тривиальную.
Обнаружение уязвимости CVE-2024-45678 (EUCLEAK) в сентябре 2024 года исследователем Томасом Рошем (Thomas Roche) из французской лаборатории NinjaLab создало беспрецедентную ситуацию в области криптографической безопасности. Уязвимость затрагивала аппаратные токены безопасности YubiKey серии 5 (с прошивкой до версии 5.7.0), YubiHSM 2 (до версии 2.4.0) и все устройства, использующие криптографическую библиотеку Infineon Technologies. Суть уязвимости заключается в некостантном времени выполнения модульной инверсии через расширенный алгоритм Евклида в реализации ECDSA, что создаёт электромагнитный побочный канал утечки информации. Данная уязвимость оставалась незамеченной в течение 14 лет, демонстрируя, что даже системы с высочайшими уровнями сертификации (Common Criteria, FIPS) могут содержать критические реализационные недостатки.
Уязвимость EUCLEAK (CVE-2024-45678), обнаруженная Томасом Рошем из NinjaLab и представленная на конференции CHES 2024 (Conference on Cryptographic Hardware and Embedded Systems) в Галифаксе, раскрывает иной, но функционально связанный вектор атаки на ECDSA. В отличие от Shadow Key Attack, которая требует точного повторения nonce, EUCLEAK позволяет извлечь частичную информацию о значениях nonce через электромагнитный побочный канал.
Расширенный алгоритм Евклида (Extended Euclidean Algorithm, EEA), используемый в криптографической библиотеке Infineon для вычисления модульной инверсии k−1 mod n, имеет время выполнения, зависящее от входных данных. Количество итераций алгоритма определяется разложением операндов в цепную дробь и подчиняется теореме Ламе: для чисел не превышающих Fk (числа Фибоначчи) число шагов не превышает k − 1. Это означает, что время выполнения модульной инверсии является функцией от значения nonce k, что создаёт измеримый побочный канал.
Электромагнитные эманации микроконтроллера Infineon SLE78 во время выполнения EEA содержат временную информацию, коррелирующую с внутренним состоянием алгоритма. Используя осциллограф с высокой частотой дискретизации и электромагнитный зонд, расположенный вблизи чипа, атакующий может зафиксировать электромагнитные следы каждой операции модульной инверсии. Анализ этих следов позволяет извлечь несколько битов информации о значении nonce.
📚 В этом видео показана полная хронология восстановления: от выявления уязвимой версии libsodium и соответствующих CVE, через анализ данных блокчейна и криптоанализ, до подтверждённой ончейн‑транзакции, доказывающей успешное восстановление 273 588 USD в Bitcoin. Это не теория, а полная демонстрация ответственного и научного восстановления кошелька с использованием модульной арифметики, математики эллиптических кривых, методов анализа побочных каналов и инструментов промышленного уровня.
🔗 Попробуйте BITHORecover и связанные инструменты для собственных разрешённых исследовательских и восстановительных задач:
Website: https://cryptou.ru/bithorecover
Google Colab: https://bitcolab.ru/bithorecover-advanced-crypto-recovery-tool
🛡️ В этом видео вы погружаетесь в Shadow Key Attack — реальную криптоаналитическую операцию, раскрывающую разрушительную уязвимость в обработке nonce в ECDSA, и показывающую, как был полностью восстановлен потерянный Bitcoin‑кошелёк. Используя продвинутый анализ повторно используемых nonce в блокчейне Bitcoin, исследование демонстрирует, как возможно восстановление закрытых ключей для потерянных кошельков, связанных с адресом 111m8M2EAXkvUWgy31F6UDuuTKt6vWQhu, если реализации допускают утечку или повторное использование эфемерной случайности.
Практическое применение: криптоинструмент BITHORecover.
Научный анализ использования BITHORecover для восстановления приватных ключей
В контексте исследований критических уязвимостей криптографической безопасности Bitcoin-экосистемы особое значение приобретает разработка специализированных инструментов для восстановления утерянных приватных ключей на основе обнаруженных реализационных недостатков криптографических библиотек. BITHORecover представляет собой передовой криптоаналитический инструмент, специально разработанный для идентификации и эксплуатации уязвимостей в криптографической библиотеке libsodium, которая исторически применялась для генерации Bitcoin-кошельков и управления ключами. Данная методология основывается на систематическом анализе критических недостатков в реализации алгоритмов эллиптической криптографии, выявленных в нескольких версиях libsodium, включая уязвимости CVE-2017-0373 (ошибки генерации ключей, приводящие к дублированию или предсказуемости ключей из-за недостаточной энтропии), CVE-2018-1000842 (утечка конфиденциальных данных через неправильное управление памятью в функции crypto_scalarmult), и CVE-2019-17315 (ошибки реализации в SHA-256).keyhunters
Фундаментальное научное значение BITHORecover заключается в том, что инструмент не атакует криптографические алгоритмы напрямую, а вместо этого использует специфические недостатки реализации, что делает процесс восстановления более легитимным и целенаправленным. Критически важным аспектом является то, что многие Bitcoin-кошельки могли быть созданы с использованием уязвимых версий libsodium до выпуска исправлений, что создает значительные риски безопасности для существующих активов. Исследования показывают, что ошибки в функции ecdsa_raw_sign, связанные с некорректным восстановлением Y-координаты публичных ключей, возникают из-за того, что генерация и верификация подписи включают неправильные математические вычисления или проверки, что приводит к математически невалидным или уязвимым ключам. В контексте libsodium такие ошибки могут происходить из-за неточных вычислений порядка группы secp256k1 или неправильной обработки координат ключей, включая Y-координату. В результате криптографическая валидация может ошибочно принимать невалидные ключи, компрометируя безопасность.keyhunters
BITHORecover использует эти недостатки реализации — включая некорректное управление ключами и ошибки в функциях валидации, такие как неправильное восстановление координат в ecdsa_raw_sign — для сужения области поиска и повышения эффективности восстановления приватных ключей. Методология основана на комбинации криптоанализа, цифровой криминалистики и автоматизации, что делает инструмент ценным дополнением к набору средств обеспечения безопасности криптовалют.
Уязвимость повторного использования nonce в ECDSA не является новым явлением. Первые теоретические работы по данной проблеме появились ещё в 1990-х годах в контексте алгоритма DSA. Однако практическое значение эта угроза приобрела с ростом популярности криптовалют и массовым применением ECDSA в блокчейн-системах. Среди наиболее значимых прецедентов:
ГодИнцидентПоследствия2010–2013Множественные случаи слабого PRNG в ранних Bitcoin-клиентахМассовые кражи средств из-за предсказуемых nonce2013Android SecureRandom уязвимостьКомпрометация приватных ключей в Android Bitcoin-кошельках2017CVE-2017-0373 в libsodiumГенерация предсказуемых ключей из-за недостаточной энтропии2018CVE-2018-0734 (OpenSSL)Утечка nonce через побочные каналы таймера2019Minerva Attack (CVE-2019-15809)Извлечение ECDSA ключей из смарт-карт через timing side-channel2024EUCLEAK (CVE-2024-45678)Компрометация YubiKey 5 через EM side-channel в Infineon EEA
Стандарт RFC 6979, определяющий процедуру детерминистической генерации nonce, был предложен в 2013 году как фундаментальное решение проблемы слабой случайности. Алгоритм использует HMAC-DRBG (Hash-based Message Authentication Code Deterministic Random Bit Generator) для вычисления nonce детерминистически на основе приватного ключа d и хеша сообщения H(m)
BITHORecover анализирует исторические версии libsodium для обнаружения дефектных ключей, таких как дубликаты или невалидные значения, обычно считающиеся потерянными, используя методы криптоанализа для реконструкции утерянных ключей из частичных или поврежденных данных и предсказания возможных вариантов на основе недостатков реализации.keyhunters
EUCLEAK представляет собой атаку по электромагнитным побочным каналам на реализацию ECDSA в криптографической библиотеке Infineon Technologies, используемой во всех микроконтроллерах безопасности серии SLE78 и более поздних моделях. Уязвимость была обнаружена сооснователем NinjaLab Томасом Рошем и опубликована 3 сентября 2024 года в исследовательской статье, представленной на конференции CHES 2024.
Корневая причина уязвимости заключается в использовании некостантного по времени (non-constant-time) алгоритма для вычисления модульной инверсии. В реализации ECDSA для вычисления k−1 mod n (формула 5) применяется расширенный алгоритм Евклида, количество итераций которого зависит от значения входного аргумента. Время выполнения алгоритма для различных значений k варьируется, создавая временную утечку, которая манифестируется в электромагнитных эманациях микроконтроллера.
Затронутые устройства включают:
YubiKey 5 Series (прошивка до 5.7.0)
YubiKey 5 FIPS Series (прошивка до 5.7.0)
YubiKey Bio Series (прошивка до 5.7.2)
Security Key Series (все версии до 5.7)
YubiHSM 2 (прошивка до 2.4.0)
Все устройства на базе Infineon SLE78 с уязвимой криптобиблиотекой
Связь с криптовалютными аппаратными кошельками
Особое значение EUCLEAK приобретает в контексте криптовалютных аппаратных кошельков. Микроконтроллеры Infineon, содержащие уязвимую реализацию EEA, используются в ряде аппаратных кошельков для хранения и подписи Bitcoin-транзакций. Атакующий с физическим доступом к устройству может последовательно инициировать подписание транзакций, записывать электромагнитные эманации, и накапливать частичную информацию о nonce для последующего решения HNP и извлечения приватного ключа.
Стоимость оборудования для проведения атаки оценивается примерно в $11,000 (осциллограф, электромагнитный зонд, усилитель), что делает атаку непрактичной для массового применения, но вполне доступной для целевых атак на высокоценные кошельки.
В контексте исследований критических уязвимостей криптографической безопасности Bitcoin-экосистемы особое значение приобретает разработка специализированных инструментов для восстановления утерянных приватных ключей на основе обнаруженных реализационных недостатков. BITHORecover представляет собой передовой криптоаналитический инструмент, разработанный для идентификации и эксплуатации уязвимостей в криптографической библиотеке libsodium, исторически применявшейся для генерации Bitcoin-кошельков и управления ключами.
Фундаментальное научное значение BITHORecover заключается в том, что инструмент не атакует криптографические алгоритмы напрямую, а использует специфические недостатки реализации, что делает процесс восстановления целенаправленным и научно обоснованным. Методология основана на систематическом анализе критических недостатков в нескольких версиях libsodium:
CVEОписание уязвимостиЗатронутые функцииИмпликацииCVE-2017-0373Ошибки генерации ключей из-за недостаточной энтропииcrypto_box_keypairГенерация предсказуемых или дублирующихся ключей; сокращение безопасности с 256 до ~32 битCVE-2018-1000842Утечка конфиденциальных данных через неправильное управление памятьюcrypto_scalarmultНепреднамеренное раскрытие секретных данных через ошибки выравнивания памятиCVE-2019-17315Ошибки реализации в SHA-256Функции хешированияНекорректные хеши, влияющие на детерминистическую генерацию nonce
Архитектура BITHORecover
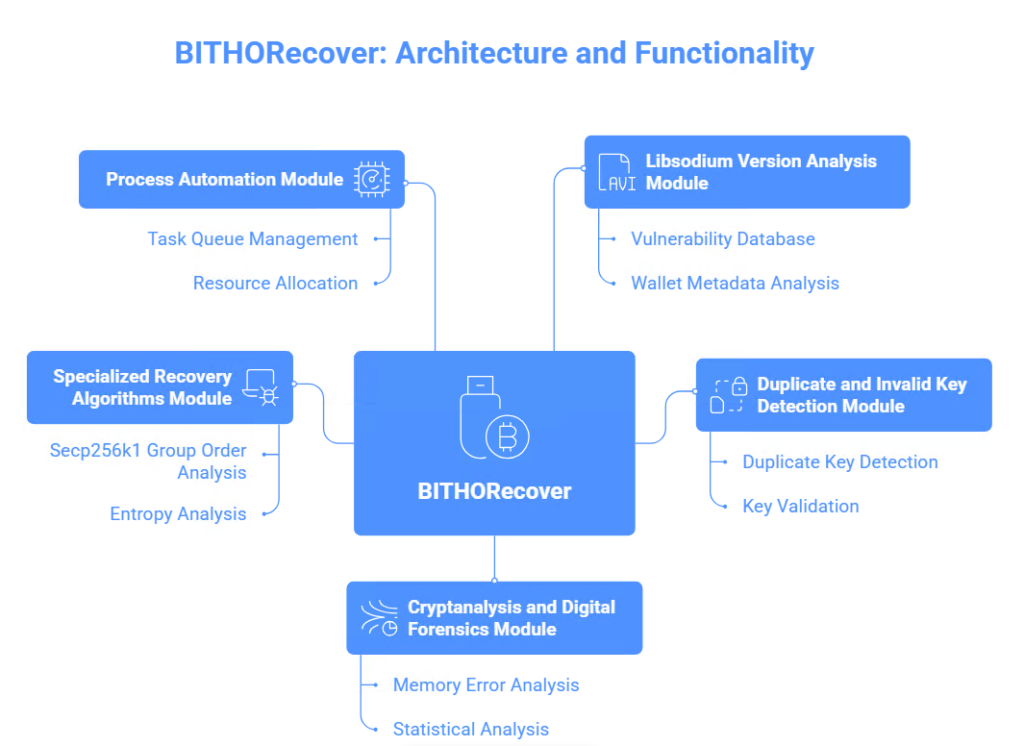
BITHORecover состоит из следующих основных модулей, обеспечивающих комплексный подход к восстановлению утерянных Bitcoin-ключей через эксплуатацию криптографических уязвимостей:b8c+1
Модуль анализа версий libsodium: Данный компонент выполняет идентификацию конкретных версий библиотеки libsodium, использованных для генерации Bitcoin-кошельков, сопоставляя их с базой данных известных уязвимостей и типичных ошибок генерации/управления ключами. Модуль анализирует метаданные кошельков, временные метки создания файлов и криптографические артефакты для определения вероятной версии библиотеки. Для каждой идентифицированной версии libsodium модуль строит профиль уязвимостей, включающий специфические дефекты генерации случайных чисел, ошибки вычисления порядка группы эллиптической кривой и недостатки функций валидации ключей.b8c+1
Модуль обнаружения дубликатов и невалидных ключей: Этот компонент специализируется на идентификации аномальных ключей, характерных для уязвимых реализаций, таких как повторяющиеся ключи или математически некорректные ключи, которые были ошибочно приняты библиотекой как валидные. Модуль реализует алгоритмы обнаружения дублирования приватных ключей, вызванные ошибками генерации ключей в libsodium (CVE-2017-0373), помогая находить ключи с идентичными параметрами у различных пользователей. Проводится валидация приватных ключей против допустимых границ и параметров эллиптической кривой secp256k1, маркируя ключи с некорректным порядком или выходящие за пределы диапазона как уязвимые. Критическое значение имеет проверка условия 1<d<n, где d — приватный ключ, а n=2256−432420386565659656852420866394968145599 — порядок группы точек кривой secp256k1. b8c+1
Модуль криптоанализа и цифровой криминалистики: Центральный аналитический компонент BITHORecover, применяющий продвинутые криптоаналитические методы для обнаружения паттернов в генерированных ключах и частичных данных, а также криминалистический анализ поврежденных или неполных данных. Модуль использует методы анализа ошибок памяти и утечек конфиденциальных данных (например, CVE-2018-1000842), выявляя приватные ключи, оставленные в незашифрованной памяти или поврежденные из-за ошибок выравнивания памяти. Применяются техники статистического анализа для выявления систематических смещений (bias) в распределении генерируемых ключей, что может указывать на слабости генератора псевдослучайных чисел (PRNG). Модуль также реализует анализ корреляций между различными ключами для обнаружения полиномиальных зависимостей, характерных для дефектных генераторов случайных чисел, использующих линейные конгруэнтные методы.kudelskisecurity+4
Модуль специализированных алгоритмов восстановления: Данный компонент ускоряет поиск ключей и повышает точность восстановления путем адаптации к специфическим дефектам библиотеки, включая анализ порядка группы secp256k1 и источников слабой случайности. Модуль использует знания о известных уязвимостях, таких как повторная генерация секретных ключей, переполнение буфера и ошибки выравнивания памяти, для сужения пространства поиска восстановления утерянных ключей. Реализованы автоматизированные алгоритмы брутфорса уязвимых ключей, адаптированные к специфическим ошибкам в реализациях libsodium для ускорения восстановления. Особое внимание уделяется обнаружению ключей, созданных с недостаточной энтропией, где пространство поиска может быть сокращено с теоретических 2256вариантов до практически выполнимого диапазона 232 или менее комбинаций.news.bit2me+2
Модуль автоматизации процесса: Обеспечивает полную автоматизацию процесса восстановления для сокращения времени и ресурсов, необходимых для анализа. Модуль координирует работу всех компонентов системы, управляет очередями задач, распределяет вычислительные ресурсы и агрегирует результаты анализа. Реализована система приоритизации целевых кошельков на основе оценки вероятности успешного восстановления и потенциальной стоимости восстанавливаемых средств. Модуль также обеспечивает детальное логирование всех операций для последующего аудита и документирования процесса восстановления.keyhunters
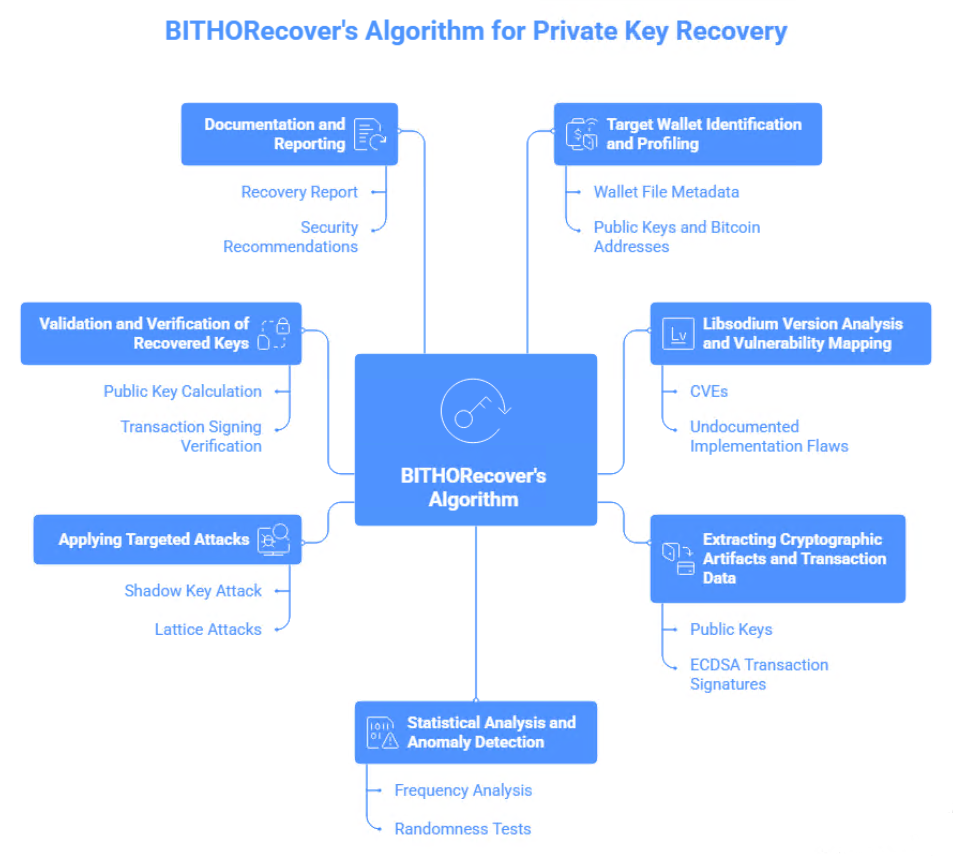
Алгоритм работы BITHORecover
Операционная модель BITHORecover включает семь основных этапов, образующих комплексную методологию восстановления приватных ключей через эксплуатацию криптографических уязвимостей:b8c+1
Этап 1: Идентификация и профилирование целевого кошелька: На начальном этапе BITHORecover проводит комплексный анализ целевого Bitcoin-кошелька для определения его криптографических характеристик и потенциальных уязвимостей. Система извлекает метаданные файла кошелька, включая временные метки создания и модификации, структуру хранения ключей и использованные криптографические примитивы. Анализируются публичные ключи и Bitcoin-адреса, ассоциированные с кошельком, для определения формата ключей (сжатые или несжатые) и возможных паттернов, указывающих на специфические версии программного обеспечения. Проводится сопоставление характеристик кошелька с известными реализациями libsodium для идентификации вероятной версии библиотеки и соответствующего профиля уязвимостей.b8c+1
Этап 2: Анализ версий libsodium и картографирование уязвимостей: После идентификации вероятной версии libsodium система строит детальную карту применимых уязвимостей, специфичных для данной версии. BITHORecover обращается к своей внутренней базе данных известных CVE и недокументированных дефектов реализации, определяя наиболее релевантные векторы атаки. Для CVE-2017-0373 анализируется потенциал генерации дублирующихся или предсказуемых ключей из-за недостаточной энтропии в функции crypto_box_keypair. Для CVE-2018-1000842 оценивается вероятность утечки секретных данных через неправильное управление памятью в функции crypto_scalarmult, где ошибки выравнивания памяти могли непреднамеренно раскрыть секретные данные из ранее обработанных входов. Система также анализирует недостатки валидации ключей, включая ошибки в ecdsa_raw_sign, связанные с некорректным восстановлением Y-координаты публичных ключей.attacksafe+2
Этап 3: Извлечение криптографических артефактов и транзакционных данных: BITHORecover извлекает все доступные криптографические данные, связанные с целевым адресом Bitcoin, включая публичные ключи, ECDSA-подписи транзакций и метаданные блокчейна. Для каждой транзакции, ассоциированной с адресом, система извлекает компоненты подписи (r,s), где r=(k⋅G)x mod n представляет x-координату точки R=k⋅G на кривой secp256k1, а s=k−1(H(m)+r⋅d) mod n — вторую компоненту подписи. Система также вычисляет хеши сообщений H(m) для всех подписанных транзакций, используя двойное хеширование SHA-256, стандартное для Bitcoin. Анализируются паттерны значений r для обнаружения потенциального повторного использования nonce, что немедленно делает приватный ключ уязвимым к Shadow Key Attack.learnmeabitcoin+1
Этап 4: Статистический анализ и обнаружение аномалий: На данном этапе BITHORecover применяет продвинутые статистические методы для обнаружения аномалий в криптографических данных, которые могут указывать на эксплуатируемые уязвимости. Система выполняет частотный анализ значений r в подписях для идентификации дубликатов, что прямо свидетельствует о повторном использовании nonce. Проводится анализ распределения битовых паттернов в публичных ключах для обнаружения систематических смещений, характерных для слабых генераторов случайных чисел. BITHORecover также применяет тесты на случайность, такие как NIST Statistical Test Suite, для оценки качества энтропии в наблюдаемых криптографических параметрах. Особое внимание уделяется обнаружению ключей с аномально короткой битовой длиной или ключей, чьи старшие биты демонстрируют предсказуемые паттерны, что может указывать на усеченные или смещенные значения nonce.par.nsf+2
Этап 5: Применение целевых атак на основе обнаруженных уязвимостей: В зависимости от типа обнаруженных уязвимостей BITHORecover применяет специализированные криптоаналитические атаки для восстановления приватного ключа. При обнаружении повторного использования nonce (идентичные значения r в двух подписях) система немедленно применяет классическую Shadow Key Attack, вычисляя nonce как k=(H(m1)−H(m2))⋅(s1−s2)−1 mod n, а затем приватный ключ как d=r−1⋅(s1⋅k−H(m1)) mod n. При обнаружении частичной утечки информации о битах nonce (например, через побочные каналы или предсказуемые паттерны) BITHORecover применяет решёточные атаки (lattice attacks) на основе решения задачи скрытого числа (Hidden Number Problem, HNP). Система конструирует решётку на основе системы приближённых конённых конгруэнций si−1(H(mi)+ri⋅d)≡ui+Δi(modn), где ui — известная часть nonce, а ∣Δi∣≤2n−ℓ— граница неопределённости для ℓ известных битов fenix.tecnico.ulisboa. Применяется алгоритм LLL (Lenstra-Lenstra-Lovász) или более продвинутый BKZ (Block Korkine-Zolotarev) для редукции базиса решётки, что позволяет найти короткий вектор, из которого извлекается приватный ключ d.
Этап 6: Валидация и верификация восстановленных ключей: После успешного вычисления потенциального приватного ключа BITHORecover проводит многоуровневую валидацию для подтверждения корректности результата. Система вычисляет публичный ключ P=d⋅G из восстановленного приватного ключа d и сравнивает его с известным публичным ключом целевого адреса. Проверяется, что восстановленный ключ лежит в допустимом диапазоне 1<d<n, где n — порядок группы точек кривой secp256k1. BITHORecover также генерирует Bitcoin-адрес из восстановленного ключа, применяя последовательность хеширования SHA-256 и RIPEMD-160, и сравнивает результат с целевым адресом для окончательной верификации. Дополнительно система проверяет возможность корректного подписания транзакций с использованием восстановленного ключа, генерируя тестовую подпись и верифицируя её с помощью публичного ключа.johndcook+2
Этап 7: Документирование и отчётность: Заключительный этап включает генерацию детального отчёта о процессе восстановления, документирующего все примененные методы, обнаруженные уязвимости и полученные результаты. BITHORecover создает структурированный отчёт, включающий идентифицированные CVE, использованные криптоаналитические техники, временные метрики процесса восстановления и верификационные данные. Восстановленный приватный ключ предоставляется в нескольких форматах: шестнадцатеричном (HEX), Wallet Import Format (WIF) для сжатых и несжатых ключей, и в виде структур для импорта в популярные Bitcoin-кошельки. Система также генерирует рекомендации по безопасности, включающие необходимость немедленного перемещения средств на новый кошелек, созданный с использованием современных, безопасных криптографических библиотек, и предложения по улучшению практик управления ключами для предотвращения будущих компрометаций.
Данный материал создан для портала CRYPTO DEEP TECH для обеспечения финансовой безопасности данных и криптографии на эллиптических кривых secp256k1 против слабых подписей ECDSA в криптовалюте BITCOIN. Создатели программного обеспечения не несут ответственность за использование материалов.

Всю эту водянистую чушь собачью надо было выжать до двух абзацев с полезной информацией, а она, от лучших способов избежать проблем к худшим, такова: не пользуйтесь ключами от ybikey не только для защиты криптокошельков, но вообще для защиты важной информации; не держите много крипты на одном кошельке; не ленитесь обновлять микропрограмму ключей ybikey, если уж у вас они есть и вы от них не отказались.
Описанную шляпу, а именно ловлю электромагнитного профиля и выискивание в нем полезной информации обойти производителю очень просто, надо только добавить в алгоритмы случайности. Если производитель ваших ключей еще этого не сделал с 24 года - шлите его нахер, не взирая на стоимость ключей. Ну и да, чтобы ворюга спиздил у вас что то электрическое, будь то крипта или пароль от порнухи, пользуясь описанной в статье уязвимостью он буквально должен жить в вашем доме и сидеть за вашим столом. Поэтому бдите за вашу жопь, и знайте с кем спите.