
Без комментариев...
Показать полностью
2
Первая часть тут: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей
Вторая часть тут: Записки безопасника Часть 2 Спасти рядовую бухгалтерию и почему хакеры тоже косячат. Первая часть истории тут:
Третья часть тут: Заголовок: Записки безопасника Часть 3 Как наша умная кофемашина в приемной чуть не слила базу клиентов конкурентам Первая часть тут:
Четвертая часть тут: Заголовок: Записки безопасника Часть 4. Как за 10 минут настроить домашний роутер чтобы ваш умный чайник не слил пароли от карт
Петая часть тут: Записки безопасника Часть 5 Засланный казачок скрытые флешки и как у нас пытались угнать базу клиентов
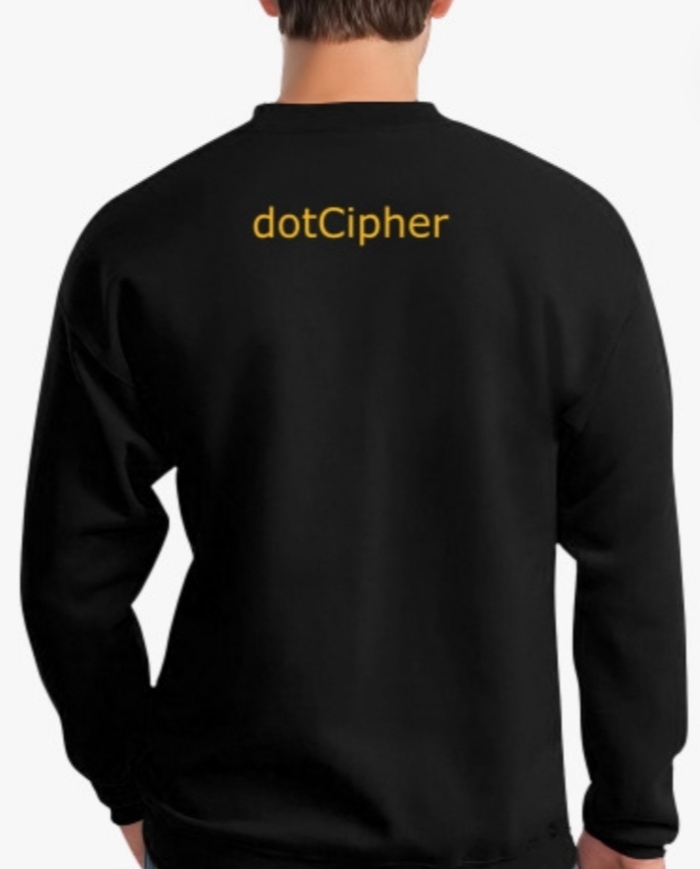
Всем привет дорогие подписчики. Я зашел в профиль и обалдел нас уже больше 150 человек! В честь такого крутого события я решил сделать подарок и разыграть среди подписчиков первый официальный свитшот с моим фирменным логотипом dotCipher. Условия конкурса максимально простые и полностью бесплатные все подробности и правила оставил в самом конце этого поста.
А теперь погнали к нашей новой истории. Сегодня разберем классику жанра с которой сталкивается вообще любая контора в России. Это фишинг. Расскажу как полгода назад хакеры пытались угнать доступы к нашему главному серверу через фейковое письмо присланное нашей старшей помощнице главного бухгалтера Анне Сергеевне якобы от лица Федеральной налоговой службы.
Утро вторника. Анна Сергеевна пьет чай и проверяет рабочую почту. Вдруг ей прилетает письмо с темой Срочно Уведомление о выявлении нарушений в налоговой отчетности и риске блокировки счетов компании. У любого бухгалтера от таких слов сразу начинает дергаться глаз. Внутри письма строгий официальный текст герб ФНС куча каких то статей кодекса и синяя кнопка Ознакомиться с перечнем нарушений.
Анна Сергеевна на панике уже занесла палец над кнопкой но слава богу вспомнила мои админские инструкции и позвала меня в кабинет со словами Тут от налоговой счета закрывают посмотри.
Я сел за ее комп и сразу понял что это развод. Хакеры рассчитывали на то что бухгалтер испугается и кликнет не глядя. А за этой синей кнопкой скрывалась вредоносная ссылка которая вела на фейковый сайт один в один похожий на личный кабинет ФНС. Если бы Анна Сергеевна ввела туда логин и пароль от нашей корпоративной учетки хакеры через секунду получили бы полный доступ к сети и зашифровали бы все сервера к чертям собачьим.
Ребята ловите три простых шага как я за две секунды выкупил этот фишинг и как вы можете защитить почту своей компании или личный ящик.
Шаг первый. Всегда смотрите на реальный адрес отправителя а не на его красивое имя. В поле От кого было написано крупно ФНС РОССИИ. Но когда я нажал на сам адрес там высветилось что то типа info@fns-control-ru.com. Запомните у официальной налоговой службы адрес всегда заканчивается строго на nalog.gov.ru. Все остальные левые домены с приписками control, support или online это 100 процентов хакерский фишинг.
Шаг второй. Проверяйте куда ведет ссылка не кликая по ней. Достаточно просто навести курсор мышки на эту синюю кнопку Ознакомиться и в левом нижнем углу браузера или почтовой программы высветится реальный адрес сайта куда вас хотят увести. В нашем случае там была какая то дикая ссылка на взломанный китайский сайт с кучей непонятных символов.
Шаг третий. Налоговая никогда не присылает ссылки на сторонние ресурсы для скачивания списков нарушений. Все официальные уведомления приходят либо в личный кабинет налогоплательщика на их официальном сайте либо через официальные каналы связи типа Госуслуги или Контур. Если вас просят перейти по ссылке из письма и ввести пароль это развод.
Я заблокировал этот левый домен на нашем корпоративном шлюзе отправил письмо в спам-базу и провел с Анной Сергеевной повторный инструктаж. Будьте бдительны и не давайте панике управлять вашим пальцем на мышке.
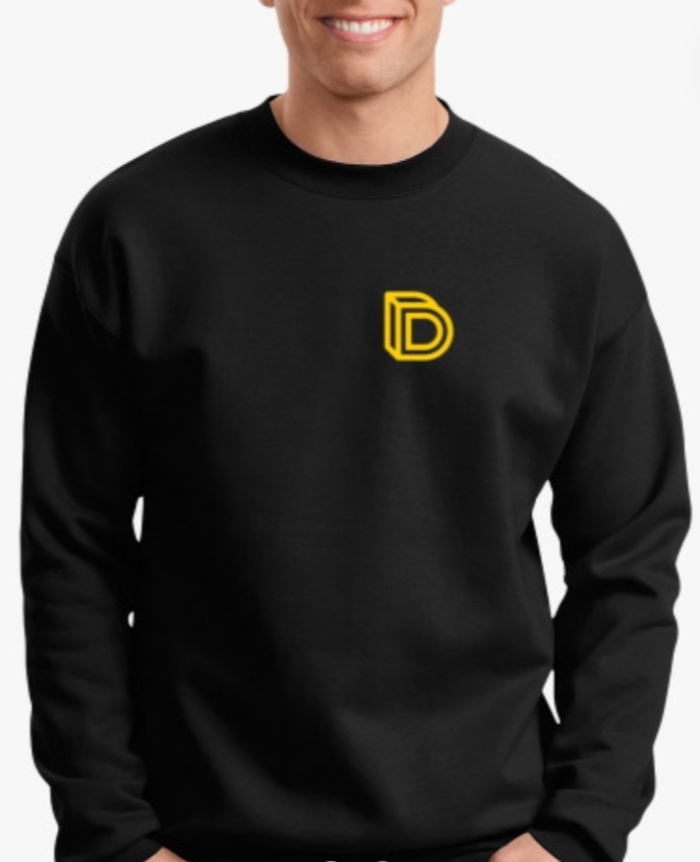
А теперь как и обещал правила нашего розыгрыша. Разыгрывать будем вот такой крутой фирменный свитшот dotCipher на чёрном плотном хлопке:
Все максимально честно и просто:
Поставьте плюс этому посту.
Подпишитесь на мой профиль Пикабу dotCipher.
Напишите слово Участвую в комментариях под этим постом.
Итоги я подведу ровно через неделю. Я запишу на видео экран смартфона с генератором случайных чисел (рандомайзером) выберу случайный комментарий проверю подписку и плюс и отправлю победителю свитшот СДЭКом или Почтой за свой счет в любой город. Результаты выложу отдельным постом.
P.S. Дорогие друзья, спасибо всем за доверие. Наш проект растет, и сегодня dotCipher это уже не просто личный блог, а полноценный развивающийся бренд со своей философией и стилем.
По техническим правилам Пикабу, полноценный запуск всех интерактивных функций, масштабирование платформы и официальные инструменты поддержки открываются только после преодоления отметки в 1 000 рейтинга. Сейчас мы на финишной прямой к этой цели.
«Не то чтобы совсем не попал, — сказал Пух, — но только не попал в шарик!» (с) покоритель аэронавтики Винни-Пух.
Как предсказал товарищ из ЮАР - завтра будет задница. Яндекс лежит, а завтра понедельник. У всех, кто не использовал локальные копии в надежде на "всемогущие облака яндекса" в большой заднице. Как и сам сервис.
Сисадминам сочувствую. Объяснить куче идиотов, включая начальника, почему нельзя починить сейчас - тяжкое бремя. Уйдите на больняк, или в тайгу.
Надеюсь "красная кнопка" имеет локальный контроль, а не в облаке и "нет доступа к чемоданчику, обратный отсчет. 10..."
Все знают что у нас было раньше модным вкладывать кучу денег в Импортозамещение. Вложили и в телефоны и крутили в своё время новости про планшеты вместо книг для школьников. Дошла очередь помню и до нас. В каких то новостях было даже сказано что все госучреждения должны переобуться на какой то отечественный Линукс до какого-то года. Взяли купили срочно дистрибутив, срочно провели обучение персонала - потому что надо было это сделать оказывается вчера. Это главная была новость - бухгалтерия ходила и боялась этого перехода как огня, вопрашая когда?
Было решено, что а давайте посмотрим что получится. Решили посмотреть работу по. Выяснилось что в принципе если с нуля всё поставить все работает - можно и печатать и сканировать, есть и офис и электронная почта всё ок, но никто не учёл что есть документооборот на Яве, который в принципе работал но с глюками, да ещё куча специфичного софта написанного по windows, без возможности портации на Linux, а потому что программисты которые его написали уволились, а новые сказали это старый язык программирования и мы типа не будем разбираться в коде и его переписывать по Linux. А потом при открытии офисных документов ещё выяснилось что слетает форматирование. Далее получили в итоге что если совершить наглым образом установку всем отечественного Linux, то всё парализуется. Конечно рассматривался ещё вариант терминальных серверов со всем ПО на борту и тонких клиентов, но этот вариант не взлетел потому что не было лицензий под всех + места под профиль пользователя со всеми документами и прочим.
Но есть слово надо, тогда было принято для отчетности просто натянуть Отечественную систему второй системой, чтобы когда приедет какая то шишка показать - вот у нас импортозамещение. В кратчайшие сроки за неделю на 723 компьютера была натянута вторая ось. На верх мы отписались. Далее руководство начало напрягать программистов - надо готовится и переделывать по. Программисты уволились в течении полугода - сменились все и до сих пор меняются. Задача стоит и не решается, хотя программистам и денег заносят нормально. В результате руководство плюнуло и наняло внешнего поставщика, который сделал документооборот, ну и остался единственным кто обеспечивает тех поддержку. Соответственно ценник на это космический. И это только документооборот, а ещё другого по куча.
Вот такое то вот импортозамещение.
Работаю системным администратором, решил написать что бесит системных администраторов по убыванию:
Перестановка рабочих мест в кабинете. Работал помню в одной коммерческой конторе, в которой был отдел рекламы и была там у них больная на всю голову начальница, которая любила перестановку делать внутри кабинета почти каждый квартал, потому что не по фэншую. Самое плохое в этом, что там же женщины и движение мебели осуществлялось нашими силами. При этом надо понимать, что надо всё отключить, убрать со стола, потом обратно подключить, в том числе иногда прикинуть заново сетевые провода и электропитание для новых ПК. Всегда уходило много времени на это, работники рекламы конечно в это время отдыхали - кто кофе-брейк на полдня себе устроит, то ещё что то. Работать они лучше от этого не начинали.
Обогреватель в сетевой фильтр - с наступлением холодов работники начинают приносить отопительные системы и включать их в сетевые фильтры куда включены ПК, не думая о максимальной нагрузки и если сетевой удлинитель выключается, они его до кучи включают даже если он горячий и добиваются его выхода из строя, а потом звонят.
Печать на оборотках и плохое обращение к оргтехника. Кто придумал печатать на оборотках, они не из Гринписа, у них позиция что они экономят якобы дохрена денег для конторы - только они не учитывают что они убивают потом печку или фотобарабан, он начинает печатать с полосами и ценник мы считали таким умникам перебивает сразу несколько лет их печати на оборотках по сравнению если бы они печатали на нормальной бумаге. Под плохим обращением к оргтехника имею ввиду вытаскивание застрявшей бумаги самостоятельным путём, без разблокировки узлов, в результате аж ломаются шестеренки в механизмах. Ну не вылезает бумага - так зачем её дергать как канат, как на соревнованиях по его перетягиванию.
Установка софта на домашние пк. Притаскивают какой-то релитет этак 200x года, который включаешь и он 5-10 минут грузится, потому что он рассчитан был под windows 7, иногда даже только под x32 битную ось, там жесткий диск с битыми секторами ещё до кучи. И вот ты сидишь - он загрузился, дальше начинаешь тыкать мышкой, тыкнуть и всё весит!!! А тебе надо поставить просто какую то программу маленькую или надо настроить подключение. Самый сок бывает что ты когда ставишь ПО на такую штуку, оно может и не поставиться, в силу хрени напичканной в windows.
Невменяемые пользователи ПК с низким уровнем знания ПО и само присвоением себе приоритета технической поддержки самый самый высокий - аналогия у меня почему то сразу с ребенком который кричит, капризничает и отказывается слушать разумные доводы. Я таких за всю работу постоянно встречаю. Они не любят всякие там сервис дески, делать заявки и самое главное ждать. Они любят приходить в кабинет к тебе, даже не звонят по телефону и говорить, что у них проблемы какие-то к примеру не могут зайти в windows, но если бы пользователь позвонил с рабочего места, я бы подключился сразу и посмотрел проблему, так нет надо идти в кабинет. Причём как правило они выбирают "любимчиков" и потом постоянно ходят и ходят. Причём им пофигу на то чем ты занят, идешь к директору по коридору на совещание, тебя ловят в коридоре, ты говоришь что не можешь идешь директору на совещание - тебе в ответ, ну это же быстро и потом обижаются на отказ или бывает что то произошло с сервером - не работает сервис какой-то, пригоняет такой пользователь и начинает тебя отвлекать, типо ему срочнее сжать какой-то PDF, даже есть инструкция по сжатию pdf, но он говорит что это не его работа).
Первая часть тут: Записки безопасника. Часть 1: Как один «умный» бухгалтер и китайская флешка едва не лишили компанию 10 миллионов рублей
Вторая часть тут:
Третья часть тут:
Четвертая часть тут:
Всем привет. На связи dotCipher. Рад видеть что наши ряды растут и прошлый гайд по роутерам добавили в закладки столько людей. Сегодня отложим в сторону настройки вайфая и поговорим про самую уязвимую часть любой системы безопасности. Про людей. Расскажу реальную шпионскую историю из моей практики как наши конкуренты внедрили к нам своего человека под видом обычного менеджера чтобы утащить коммерческую тайну.
Дело было пару лет назад. Наша контора тогда активно расширялась на рынке и сильно наступала на пятки одному крупному конкуренту. В отдел продаж как раз требовались люди и после кучи собеседований к нам взяли парня назовем его Олег. Резюме идеальное опыт отличный подвешенный язык. Олег быстро влился в коллектив стал душой компании и начал показывать хорошие результаты по продажам. Короче идеальный сотрудник если бы не одно но.
У меня в серверной стояла система мониторинга которая тихонько фиксировала аномальное поведение пользователей. И вот спустя месяца три после прихода Олега система начала ругаться.
Каждый вторник и четверг ровно в обеденный перерыв когда весь офис уходил жрать суп в соседнее кафе компьютер Олега начинал проявлять странную активность. С его учетки шло активное обращение к закрытым папкам коммерческого отдела на сетевом диске. Доступа к самой базе у него не было но он умудрялся копировать списки контактов ключевых клиентов цены и условия договоров.
Я сначала подумал что парень просто готовится к крупной сделке. Но логи показали что данные не просто открывались а массово копировались на внешний съемный носитель. Проще говоря на флешку. Причем порты мы ему программно закрыли после случая с шифровальщиком. Как он это делал?
Я решил устроить засаду. Во вторник в обед я сказал всем что иду по делам а сам незаметно вернулся в офис и зашел в серверную чтобы понаблюдать за его экраном через скрытый удаленный доступ. Олег остался один. Он дождался пока закроется дверь за последней секретаршей вытащил из кармана какой то странный девайс и воткнул его в порт прямо позади системного блока.
На экране побежала полоса копирования. Оказалось этот умник принес с собой специальную хакерскую флешку обманку Баш Банни которая прикидывается обычной клавиатурой. Наша система безопасности думала что Олег просто очень быстро печатает текст а на самом деле флешка на автопилоте выкачивала файлы из буфера обмена.
Я не стал дожидаться конца копирования просто зашел в отдел продаж со словами Ну привет Джеймс Бонд. Парень аж побелел и выронил свой девайс из рук.
Дальше был долгий и неприятный разговор на ковре у генерального директора и начальника службы безопасности. Олег отпираться не стал и честно признался что конкуренты пообещали ему огромную сумму и долю в бизнесе если он сольет им нашу актуальную базу клиентов перед крупным тендером. Сдали мы его полиции или уволили по статье рассказывать не имею права из-за соглашения о неразглашении но в компании он больше не работает.
А для нас это был очередной жесткий урок. Мы полностью переписали правила доступа к коммерческой тайне внедрили DLP-систему которая блокирует копирование любых личных данных даже если их пытаются набрать руками и ввели жесткий досмотр стороннего железа. Безопасность это процесс а не результат.
P.S. Ребята, спасибо всем, кто дочитал до конца! Наш ИТ-сериал растет, и нас в профиле уже больше 140 человек. Огромное вам спасибо за поддержку.
По правилам Пикабу, полноценные интерактивные функции аккаунта и расширенные посты открываются только от 1 000 рейтинга. Мне до этой цели осталось совсем немного. Если вам интересен мой опыт, вы хотите поддержать автора и поскорее увидеть следующую часть (там подробно разберем, как хакеры пытались взломать наш главный сервер через фишинговое письмо от налоговой и как выкупить этот развод за две секунды) поддержите этот пост жирным плюсом и подпиской! Давайте добьем этот косарь вместе. Всем мир и проверяйте тех, кто сидит с вами в одном кабинете!
Нарисовал и спел (с помощью нейросетей) историю про сисадмина-енота, который сидит в бетонной коробке посреди степи, гоняет «бандитов» и держит линию. У него есть сосед Колян-дикобраз на троне из «Карлсберга» и малышка Мелколапка, которая сносит «Хьюлетт-Паккард» туда, куда надо.
Песня: Suno, клип: ComfyUI. Первый раз делаю такое, буду рад критике и вашим смешным прозвищам сотрудников в комментариях.
Мой канал: https://www.youtube.com/@helizart
Оптимизация запроса, в котором выборка всего из одной таблицы по полю, на котором итак был индекс! Разбираемся почему индекс не работал! Команда EXPLAIN.
Больше полезного про базы данных и SQL найдешь в моём Телеграм канале или на Дзене.