0 просмотренных постов скрыто

Plexus P/20: самый редкий UNIX-сервер
Который был оживлен и запущен в эмуляторе, спустя 40 лет после банкротства компании‑создателя. Самая редкая операционная система и самое редкое железо из всего что автор когда‑либо видел за жизнь.
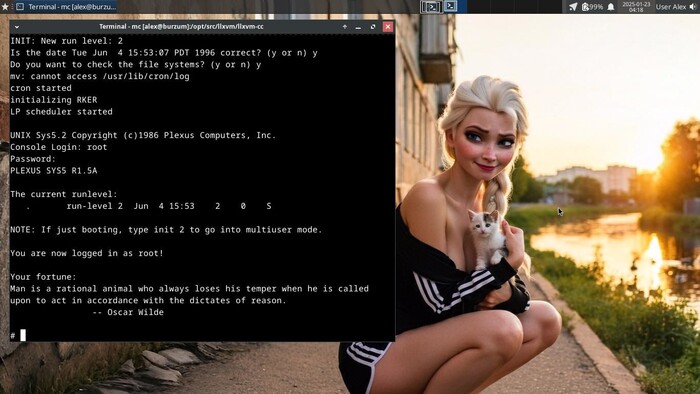
Ни один житель СССР и РФ не мог видеть эти строчки запуска, поскольку машины Plexus были редкостью даже в самих США и абсолютно точно их продукция никогда не попадала в наши края.
Plexus
Всего было создано около 2500 таких машин, производила их с 1980 по 1988 небольшая калифорнийская компания Plexus Computers:
3833 North First Street San Jose, California, 95134, United States (408)943-9433
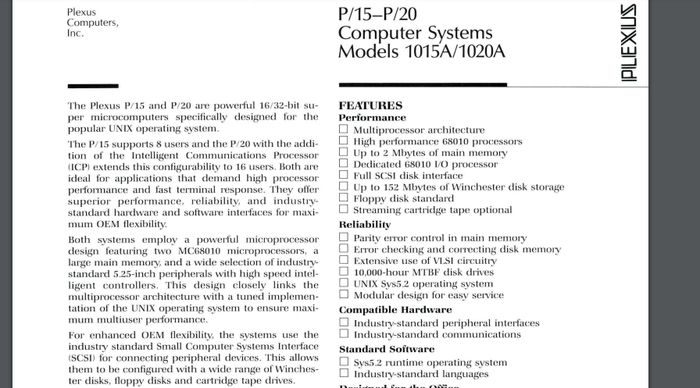
В 1989 году компания обанкротилась и производство было остановлено навсегда. Вот тут выложен интересный PDF-документ с отсканированной брошюрой, описывающей их продукцию:
Еще кто-то выложил в сеть отсканированное руководство администратора для одной из последних моделей Plexus P/90:
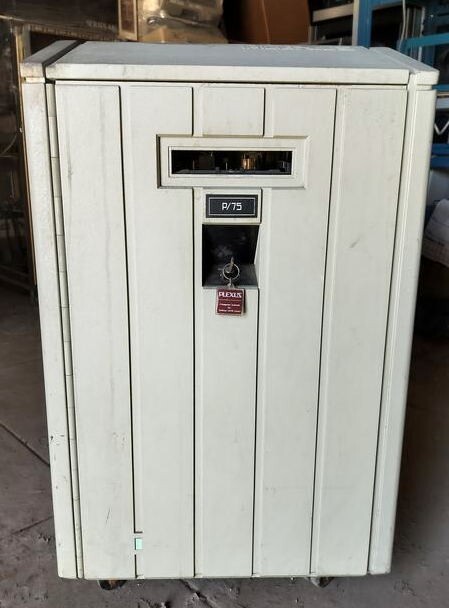
Вот так выглядит один из последних сохранившихся образцов, Plexus P/75:
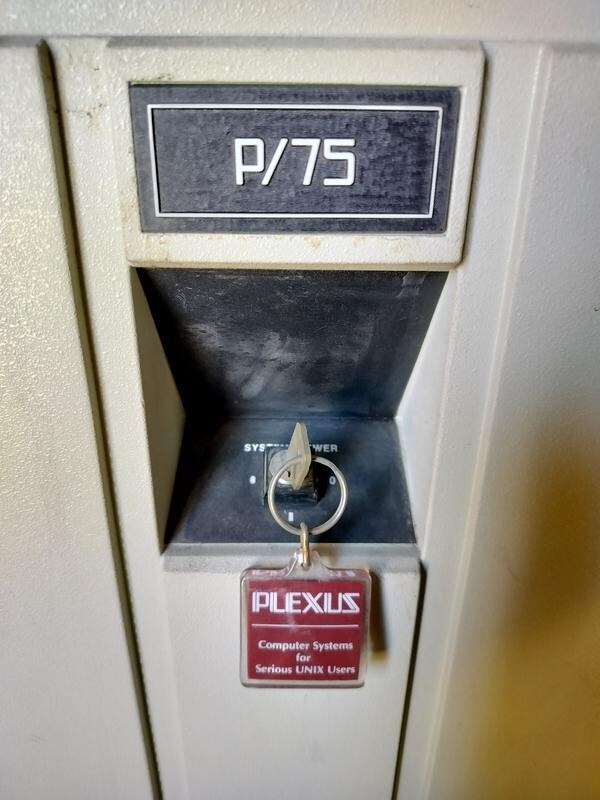
Кнопка запуска вблизи:
Обратите внимание на бежевые панели - это не пластик а самое настоящее железо.
Как видите предки понимали в капитальных решениях, примерно такой кнопкой у нас запускают стратегические ракеты.
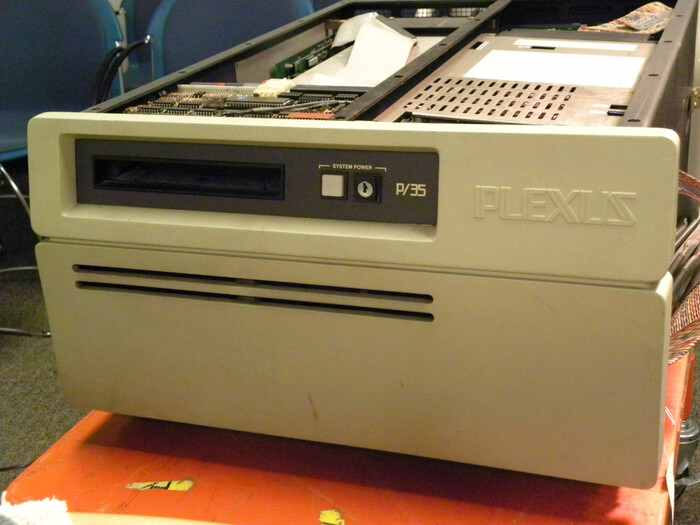
Вот так выглядит еще один из доживших образцов попроще — Plexus P/35:
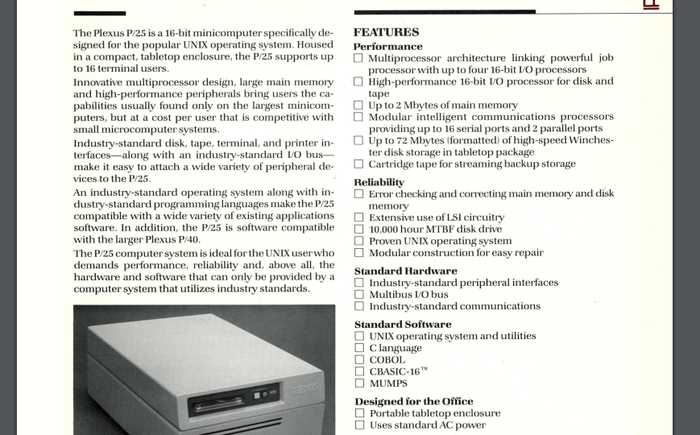
Эта же модель на брошюре с описанием возможностей, в свои лучшие годы:
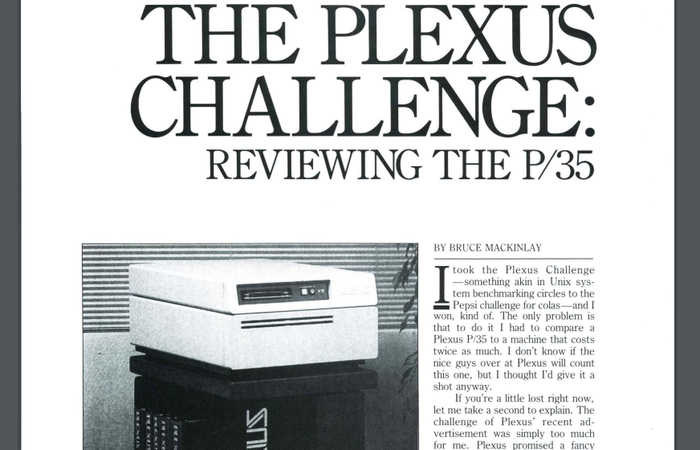
Еще один отсканированный обзор:
Действующий Plexus P/20
В 2024м году одному компьютерному энтузиасту из Калифорнии удалось заполучить Plexus P/20 в свои лапы и вернуть его к жизни. Весь процесс оживления, а также детальный обзор этой машины он записал в серию видео, которые затем выложил на Ютуб.
Но это еще не все, поскольку довольно быстро в комментариях под видео появились живые свидетели, заставшие эти удивительные машины:
About Plexus Computer, Inc. : It started operating in 1981 and in 1988 sold its Unix and hardware side of their business to Motorola. By this time they 've already gone up to the 68020 processor with up to 48 MB of RAM and adopted the VMEbus in their P/95 product. They kept on developing their expensive and niche software imaging products under chapter 11 protection (bankruptcy) until 1989 when they finally sold the remaining software assets to "Recognition Equipment".
Сочетание фраз up to 48 MB of RAM и 1988 год думаю заставит дернуться не один читательский глаз.
Как видите, если создать действительно неубиваемый сервер — им будут пользоваться и через 20 лет после банкротства производителя:
So cool to see one of those again! I worked for a Circuit City location years ago that in the 2000s was still running serial terminals over a PLEXUS server. I do know it was based on 68030 CPUs, with a pair of 160MB SCSI drives in mirror. But it so happened that I was the only non-corporate person who had root level login on the command line. The rest of the store was based on a locked menu for sales, inventory management, etc. I had just quit consulting and as the ONLY person on site with Unix certificates, I got saddled with emergency on-call. It never happened, but oh that brings back memories!
Обратите внимание на объемы: диски по 160 мегабайт в 1988м году (!), времена ленточных накопителей и дискет на 360 килобайт.
Эмулятор Plexus P/20
В 2024м году команда энтузиастов смогла реализовать полноценный эмулятор этой редкой машины:
This emulator emulates most aspects of a Plexus P/20 system: you can boot from a hard disk image, log into UNIX and play around. The things currently unsupported are the tape drive, floppy drive, and any Multibus cards.
Если вы простой обыватель, далекий от UNIX и программирования, но каким‑то удивительным образом дочитали до этого места — у эмулятора существует веб‑версия, которая позволит увидеть UNIX System 5.2 в работе без описанных ниже приседаний со сборкой из исходников и запуском.
Мы же пойдем как обычно путем хардкора — соберем и запустим все собственными руками. Проект эмулятора свежий, поэтому спокойно и без ошибок собирается самым обычным штатным clang на FreeBSD:
cc -v
FreeBSD clang version 18.1.6 (https://github.com/llvm/llvm-project.git llvmorg-18.1.6-0-g1118c2e05e67)
Target: x86_64-unknown-freebsd14.2
Thread model: posix
InstalledDir: /usr/bin
Поэтому проблем со сборкой в линуксе не будет.
Но в Windows/Mac так просто проект не соберется — соответствующих ветвлений в исходниках нет.
Забираем проект, внутри всего одна ветка — текущая:
Собираем:
cd plexus_20_emu
gmake
Эмулятор маленький, собирается очень быстро, после сборки появится готовый бинарник emu:
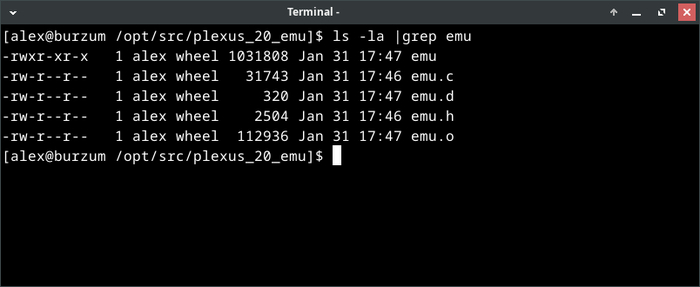
Для работы эмулятора необходимы два ROM-файла и образ диска, все три находятся в соседнем репозитории с информацией по Plexus P/20.
Вот так выглядит вся последовательность действий:
git clone https://github.com/misterblack1/plexus-p20.git
cd plexus-p20
cp ROMs/U1*-MERGED.BIN ../plexus_20_emu/
cp disk/plexus-sanitized.img.gz ../plexus_20_emu/
gunzip ../plexus_20_emu/plexus-sanitized.img.gz
В результате в корневом каталоге эмулятора у вас должно появиться три файла: два.BIN и один.img. Их имена зашиты в код эмулятора, поэтому переименовывать нельзя.
Запускаем эмулятор:
./emu
После прохождения тестов оборудования появится стадия single mode:
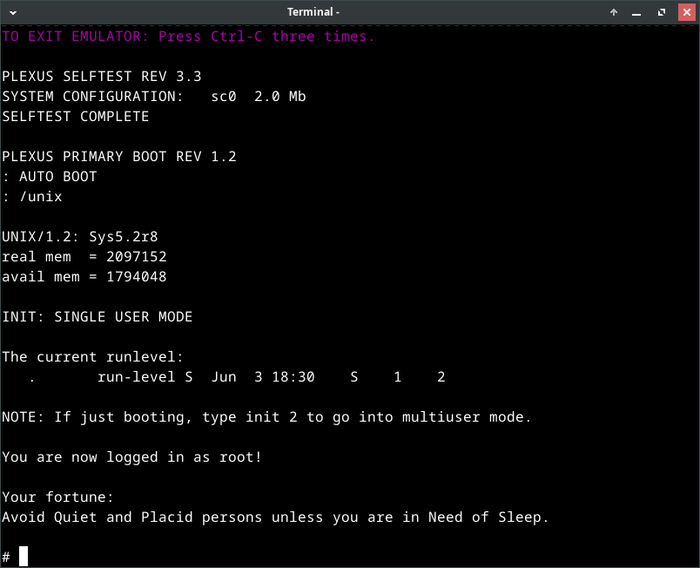
Для продолжения загрузки в многопользовательский режим, введите:
init 2
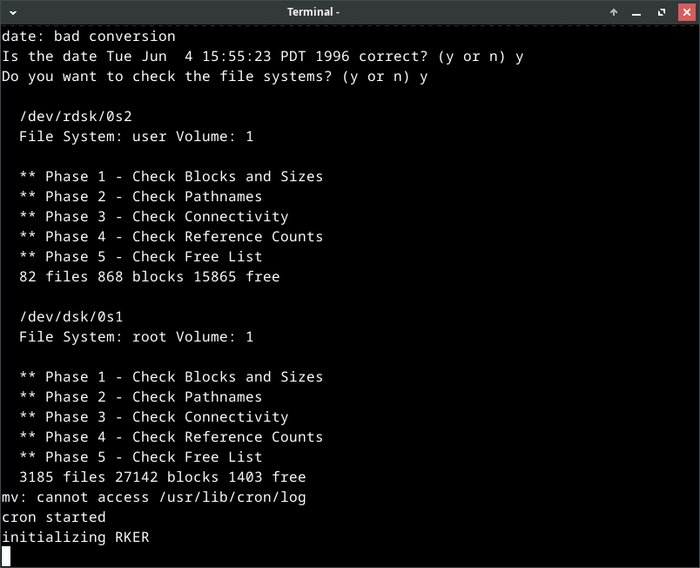
Появится диалог задания даты и времени, думаю очевидно что тут есть проблема 2000 и задать можно только дату до 1996го года.
Затем пойдут проверки файловой системы:
И наконец появится приглашение авторизации:
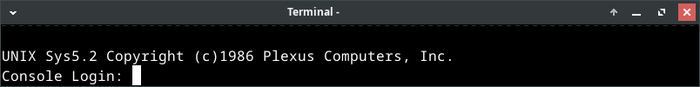
Введите root, затем вместо ввода пароля нажмите <Enter>, появится приглашение командной строки от суперпользователя, с полным доступом:
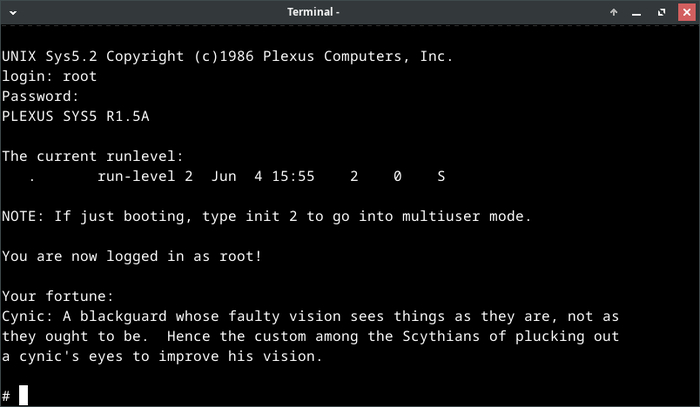
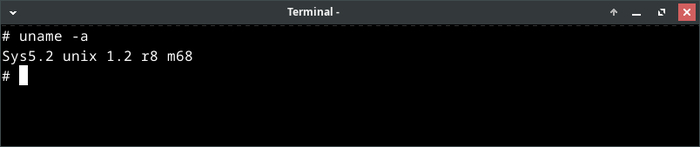
Добро пожаловать в самый редкий UNIX на свете:
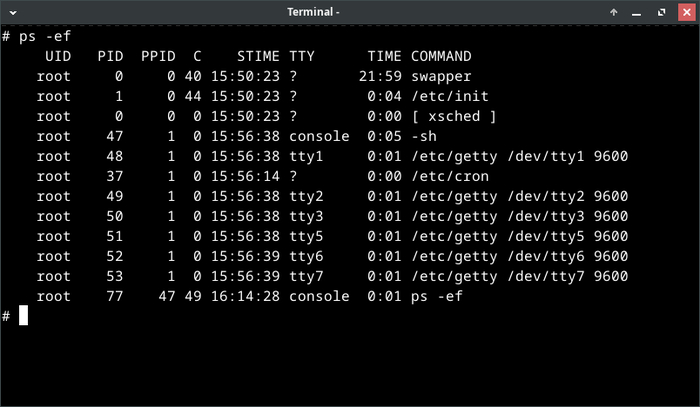
Вот так выглядит список процессов:
Вывод корневых каталогов:
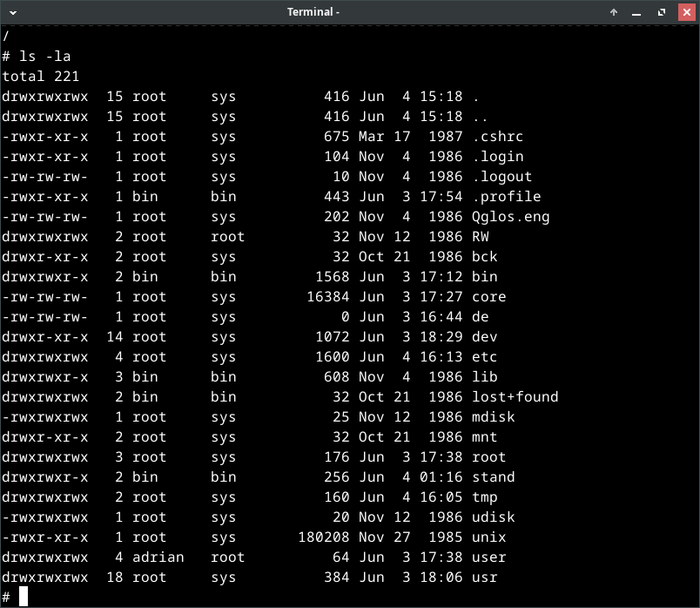
Поскольку образ диска был снят с реальной машины, в системе есть пользователь adrian (тот самый энтузиаст), в домашнем каталоге которого есть кое‑что интересное, в частности инструкции по работе в этой системе.
Для попадания можно использовать.. стандартный su:
su adrian
Или же зайти под ним из приглашения (пароля нет):
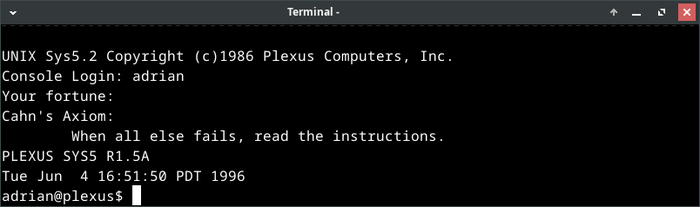
В системе есть cat и работают пайпы:
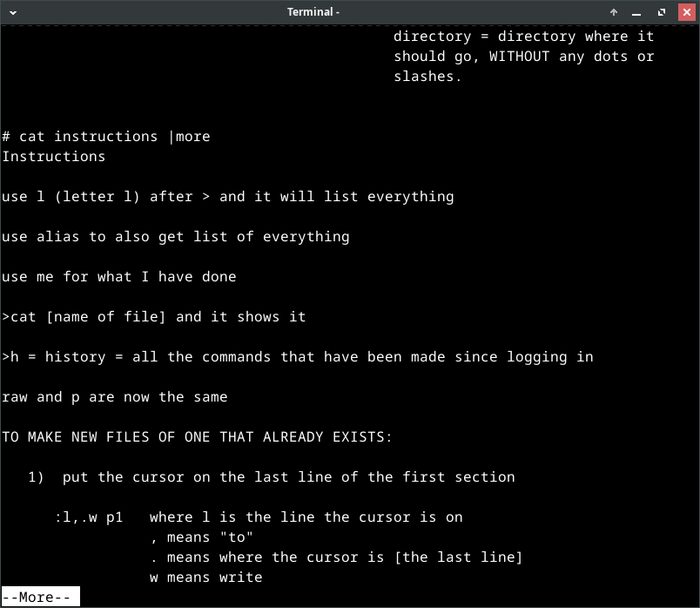
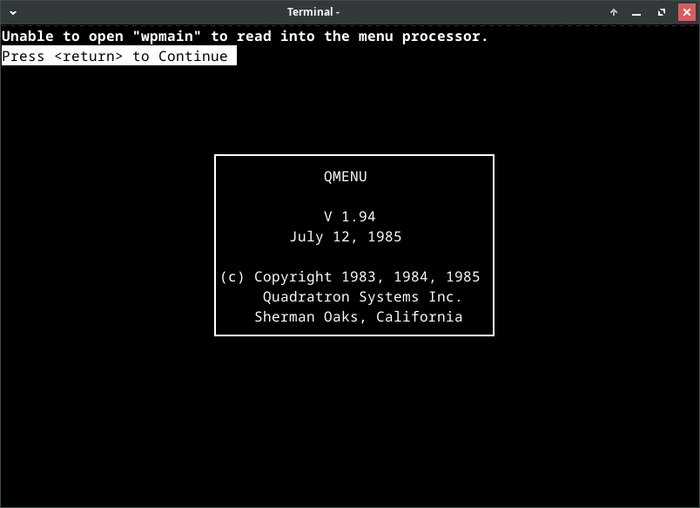
И даже есть вот такой артефакт:
Вывод содержимого классического /etc/passwd, до сих пор присутствующего во всех UNIX-системах:
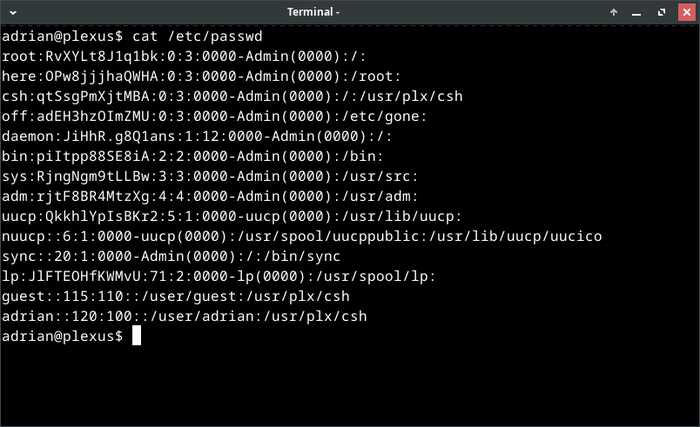
Как видите в системе используется C shell (csh), расположенный в весьма нестандартном месте:
/usr/plx/csh
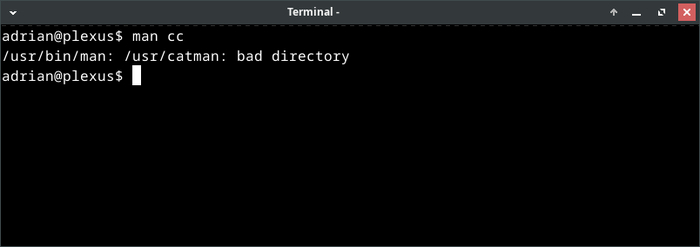
К сожалению man-ы (системные руководства и справка по командам) повреждены:
Вот так выглядят переменные окружения:
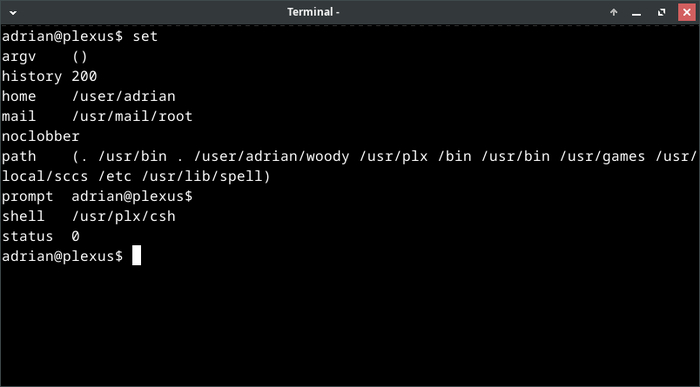
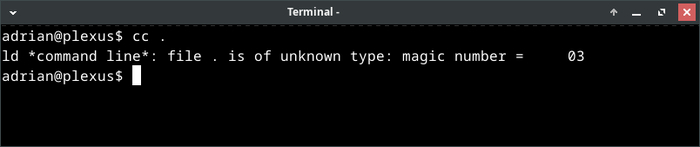
Есть vi, grep, find, bison и компилятор Си:
Удивительная система из далекого прошлого, о которой я абсолютно ничего не знал пока не наткнулся на видео от Адриана.
P.S.
Статья была опубликована на Хабре, оригинал статьи как обычно в нашем блоге.
Показать полностью
22

Из чего сделаны облака? :)

Облака
Показать полностью
1
Никакого уважения за это не будет. Часть вторая. Душевная
Как же приятно, забежать в толпу к линуксойдам, крикнуть, вы все странные, и получив нужную реакцию продолжить.
Я доносил мысль что, то что до сих пор делается в Linux странно. И донесение этой мысли привело к тому, что ответы были ровно такие-же как и 20 лет назад. И именно их я ждал, чтоб продолжить.
А именно, Линукс, ничего сложного, просто по-другому, и нужно изучить.
Когда в 90-х ты приходил к кому-то домой и видел компьютер, это вызывало восхищение и интерес. Стиральная машина интерес уже не вызывала, а ведь когда-то и она была интересна. Когда в 2026 году ты приходишь к кому-то домой, компьютер не вызывает интереса.
Тридцать лет назад, было интересно изучать как работает компьютер, и DOS интересно изучить и Windows и Linux. Это новенькое, занимательное.
Вы предлагаете в 2026 году для того, чтобы пользоваться стиральной машиной её хорошенечко изучить. Узнать версию микроконтроллера платы управления, проверить характеристики двигателя, потянет ли он объём барабана, сдать воду на анализ жесткости, подключиться и прописать параметры жесткости для насоса и т.д.
Вы знаете уважаемое сообщество Линукс как выглядит это всё сейчас? Привожу пример.
Вы покупаете чайник, наливаете воду, втыкаете его в розетку, включаете, лампочка горит, он не греет. Странно да. Чего, инструкцию что ли читать, чтоб чаю попить. Ну ладно, последняя страница, неисправности. А там, вам пишут, у вас умный чайник с защитой от случайного включения если нет воды. При первом включение введите пароль, комбинация из длинных и коротких нажатий на кнопку включения. Не менее 6 нажатий.
Вы естественно охреневаете, я чаю хочу попить, у меня нет маленьких детей, нет кошек, никто чайник не включит случайно. Лезете в Интернет. Можно отключить пароль? Можно, но надо изучить устройство чайника, там нет ничего сложного, вот ссылки, почитайте. Нужно знать версию прошивки чайника, ввести команду. Всё просто, 5 минут делов.
Когда я читаю комментарии типа.

Я думаю, да что же это я. Неужели не понятно, что нужно быть профессионалом в 2026 году чтоб чаю попить.
Или совсем ласково, тебе не обязательно изучать всё. Там всего то 5-6 сотен дистрибутивов, просто изучи нужное.

И вообще, не критикуйте, пока не изучите.
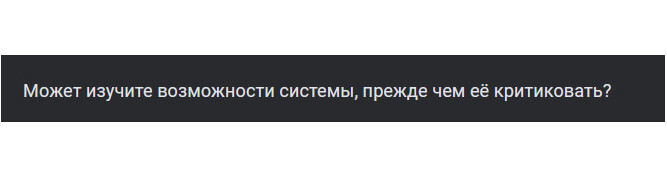
Ребята вы вообще в курсе, что сейчас бабушкам и дедушкам, внуки настраивают смартфоны, тыкая в экран и они даже не подозревают, что они настраивают, по сути, тот-же Линукс. Всё их изучение это 30 секунд в тикток.
Ну откуда вам это знать. Вы же изучили Linux и знаете, что в нём всё можно. Нужно просто знать как, изучить, и всё.
Вы серьёзно? Вы не понимаете, что люди уже изучили что-то и пользуются этим, и когда спустя 30 лет им говорят, да нет здесь всё по-другому, нужно просто изучить. Это как минимум вызывает удивление.
Я же написал, мир не стоит на месте. Сейчас интересно, например, изучать ИИ но никак не Линукс. Если я захочу перейти на него, то я не должен думать и изучать. Я хочу просто как привык сделать и пользоваться, неужели это не понятно.
Доля Линукс ничтожно мала у обычных пользователей, вопрос почему? Почему он никак не приживается? Да потому, что никто не хочет изучать чайник чтоб чаю попить.
Люди покупают чайник, если он плохой он сгорит, если в нём воды нет. Всем плевать, идут и покупают новый, он стоит три копейки. Люди ставят Windows. Сидят без пароля под администраторами, ставят всё что не попадя. Когда сломалось, зовут соседа, который за 30 секунд в тикток, научился винду ставить. Он ставит за 10 минут и всё по новой.
Пользователи Линукс вы реально отстали от жизни на десятилетия. Вы уверенны что ваши знания ваши умения это что то уникальное.
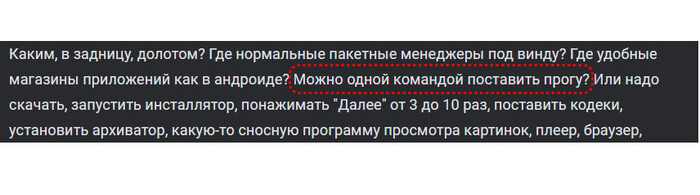
Какой командой? Зачем мне команда чтоб ставить прогу?
Я открою специальную программу, которая работает без всяких установок, команд и вопросов, в которой сотни других программ, отмечу галочками что нужно и пойду чай пить. Установиться всё что нужно автоматически, без единого подтверждения, без всяких команд, магазинов приложений, изучений apt и т.д.


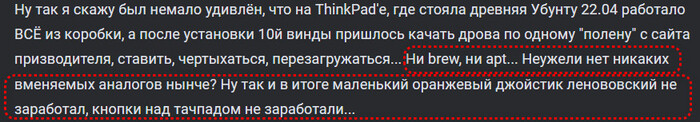
Т.е. вы умники сидите со своими пакетами и командами и даже не подозреваете как это делается? Качаете из Интернета? А если после установки нет самого сетевого драйвера и в Интернет не попасть?
У нас в винде, конечно всё очень сложно. Примерно так. Все драйвера, для всех железяк, на флешке, для 99.9% компьютеров и ноутбуков. Запустил, нажал, установил всё автоматом. Без всяких команд. Я же писал, мир не стоит на месте, драйвера весят 50 гб. И открою секрет, флешки есть и по более. Не надо экономить память. А лучше, вообще на внешний M2 диск. Скорость отменная. Кстати набор программ весит 200 гб. В общем на 500 гигов m2 берите, если хотите на винду)

Хочешь через Интернет. Куча программ, которые одним нажатием и это сделают.
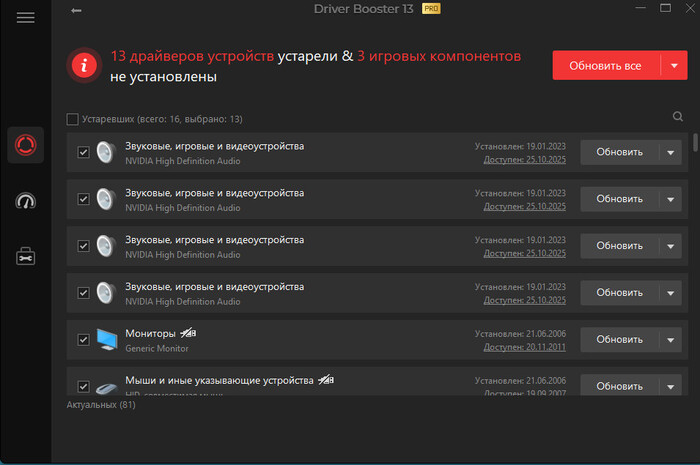
И это удивительно ведь да. Такие технологии. Но всё равно не безопасно. Ведь пользователь Linux не понимает, как можно доверить свой драгоценный компьютер каким-то программам, там же вирусы и всё такое на windows.
Да нормальные пользователи сидят без паролей, UAC, антивирусов и пароль вообще никогда не вводили, никакие команды не вводят. Зачем нам это? Мы отключаем все антивирусы, все пароли, сидим для удобства под админами просто поставив маленькую программу.

Что она делает? Да ничего. Просто теперь вы можете делать всё что угодно. После перезагрузки компьютера, всё вернётся назад. Да, это, наверное, удивительно для вас. Но теперь мы можем для интереса запустить вирус, запустить форматирование диска C удалить все системные файлы. Поставить и посмотреть любую программу, довести компьютер до синего экрана смерти. Потом вырубить его кнопкой и всё вернётся назад.
А как же программы, которые установятся на диск C они же пропадут ведь. Нет уважаемые линуксойды, это вы ставите программы куда-то там не пойми как. Мы ничего не ставим вообще. Всё что нужно работает без установки и всегда под рукой. Переустановил винду, никаких команд, никаких пакетов, никаких apt update. Поэтому диск C мы можем форматировать в любой момент. Переставлять винду в любой момент. А всё что нужно будет лежать на другом диске, или флешке, или m2 диске, все программы будут работать просто нажатием, сразу, без команд, без паролей, без установки. Ну нет, это я загнул, кое-что нужно будет поставить, отметив галочками из набора в 200 гигов.
А если вы будете использовать, например TC то вам даже ассоциации не надо будет прописывать. И простейшие операции делаются одним нажатием кнопки мышки. Никаких команд, никаких терминалов.


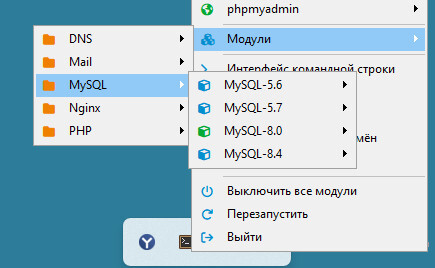
А если хотите в разработку, например в сайт. Не надо никаких команд, ничего устанавливать всё лежит на флешке или другом диске. Нажал и запустил что нужно. Любую версию БД, хочешь MySQL 8 запускай, нужна 5, пожалуйста, другая БД без проблем, тоже самое с интерпретаторами. Никаких команд, никаких паролей любая версия. Переключение на лету. Этот сайт требует эту версию БД, окей, включаем.
Очень опасно? Что, рассказать ещё что есть куча удобного софта, который будет делать на удалённый комп бэкапы хоть каждую секунду, хоть при изменении файла, как угодно.
И я кончено уверен, что всё это есть и в Linux. Только надо изучить и настроить. Только вот вопрос зачем? Для безопасности? Я, не введя ни одной команды, отключая все защиты, отдаю пользователю компьютер со словами. Ты можешь делать всё что угодно. Хочешь нажать и установить что-то, ставь, хоть вирусы, хоть трояны, всё что хочешь. Почему я так делаю. Да потому что люди хотят пользоваться, а не изучать. Моя задача спросить, что у них есть ценного и дать инструкцию, где и как это хранить. А если ценного нет, то делай что хочешь. Моя задача, например, настроить только сервер базы данных так, чтоб сотни других пользователей не сломали там ничего. А если и сломают, чтоб восстановить без проблем.
И это, наверное, чудеса, удивительно всё для вас, да. Вас это удивляет в 2026 году? Меня вот удивляет, когда вы мне говорите, если я хочу перейти на линукс я должен его изучить!
Я должен залезть в мануал и почитать, что я должен теперь не \\192.168.0.1 писать, а вот так smb://… Но ещё лучше по изучайте, и по вводите команды и установите cifs-utils.
А вам не приходило в голову, что мы уже сидим на виндовс и чтоб перейти на линукс, нам как минимум должно быть удобнее и проще. Ведь так жизнь устроена, если вы чем-то пользуетесь и вам удобно, то другим вы будете пользоваться, если это будет так же удобно и просто. Иначе, зачем?
Почему бы вам не сделать простую вещь.
If первые два симовла \\ то спросить. Вы хотите открыть удаленный компьютер. Если да. То берём всё что после \\ и вставляем smb://вот сюда.
И о чудо, я не должен обычному пользователю, который 30 лет писал так \\ объяснять что теперь по другому, пиши как раньше, не нужно ничего изучать. Можно просто пользоваться. А если захочет изучить дальше, то изучит по желанию.
Вы так смешно пишите. Ну ты просто решил перейти на линукс и ничего не прочитав конечно не смог, ну ты просто такой глупый, тебе просто нужно изучить.
А кто ни будь может мне реально ответить зачем изучать? Что бы что? Что бы потом, как вы другому, кто попробует линукс, написать. Ну ты чего, нужно же изучить, ничего сложного нет.
Для этого изучать? Или намечается мировой переход под Линукс и нужно быть в тренде?
Удивительно, но мир уже перешел на линукс без всяких изучений, даже бабушки сидят в смартфонах. Странно как это у них получилось.
И вот когда вы перестанете умничать и кичиться своими знаниями, вы может сделаете так, что люди спокойно без всяких изучений, перейдут на линукс.
Хотя я сомневаюсь, перед кем тогда умничать то)
Показать полностью
14

01.01.1970 — Начало Эпохи Unix [вехи_истории]

🗓 01.01.1970 — Начало Эпохи Unix [вехи_истории]
🌛 В полночь 00:00:00 UTC стартовал отсчет «цифрового времени» — Unix Epoch.
🐧 Это «Большой взрыв» для компьютерных хронографов: все Unix-подобные системы (Linux, macOS, Android, iOS) считают время просто как количество секунд, прошедших с этого момента.
⌛️ Именно поэтому любой серьезный сбой часов в вашем гаджете отбрасывает вас в 1970 год — к точке ноль, от которой до сих пор зависит работа интернета, банков и навигации.
Показать полностью
2
10.12.1972 — Рождение языка C [вехи_истории]

🗓 10.12.1972 — Рождение языка C [вехи_истории]
👨💻 В 1972 году в Bell Labs Деннис Ритчи создал язык C — фундамент всего современного IT.
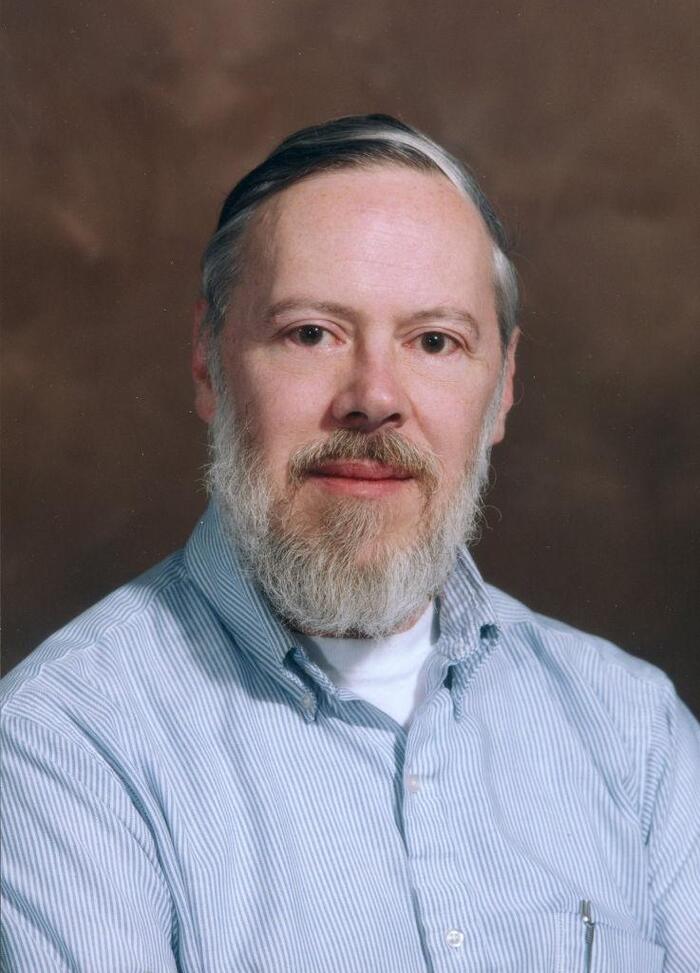
Деннис Ритчи
У этого события нет точной даты в календаре, поэтому 10 декабря часто используют как символический день рождения, связывая его с днём рождения первой программистки в истории, Ады Лавлейс.
👨💻 Язык, задуманный для UNIX, стал «латынью» для разработчиков: на нём написаны Windows и Linux, а его синтаксис лёг в основу C++, Java и Python.
Показать полностью
2

Шутка
А sudo то кто?

Поиск альтернативы Termius и переход к максимально простому варианту ssh, загрузки/скачивания редактирования файлов на удаленном сервере
Перешел я с windows на fedora но не в этом суть, а в том, что в старой системе пользовался termius, чтобы заходить на удаленные сервера, скачивать и загружать файлы, а также так было очень удобно открывать конфиги и логи в visual studio code.
Но если с Termius есть одна проблема, если вы не можете или не хотите платить за его тарифы, то синхронизации нет. И я начал искать удобные клиенты альтернативы, для себя нашел эти: Tabby, electerm. Я хотел чтобы у меня была возможность синхронизироваться все доступы через файл, без облаков и прочей фигни.
К сожалению эти альтернативы не достаточно удобны и функциональны. Electerm например тормозит.
Я плюнул на все и решил, что попробую связку консольных ssh + sftp + sshfs, ведь это и быстро, и, в принципе, необходимый функционал дает: все сохраняешь как файлы, переносишь куда хочешь и как хочешь, добавляешь гит, если надо. Работает быстро и гибко, только надо привыкнуть ( похоже на управление автомобилем на механике, не очень удобно на бумаге, но в итоге привыкаешь и норм ).
Вот примеры
просто заходим, может в комментариях записать пароль, но записать свои ключи авторизации на удаленных серверах через `ssh-copy-id`
ssh файл office1@admin.sh:
#!/bin/sh
# pass:
# 12345678
ssh admin@192.168.88.240
sftp файл office1@admin.sh:
#!/bin/sh
# pass:
# 1234568
cd ./tmp
sftp admin@192.168.88.240
это все очень простые скрипты и можно добавлять любые автоматизации
sshfs файл office1@admin.sh:
#!/bin/sh
# pass:
# 11111111
sshfs admin@192.168.88.240:/ ./mount
тут в папке mount буду лежать удаленные файлы, мы можем заходить и читать/редактировать их через свой удобный редактор текста.
sshf размонтирование _unmount.sh:
#!/bin/sh
# Размонтирование
fusermount -uz ./mount
Показать полностью