footzol

footzol

На Пикабу
147 рейтинг 1 подписчик 1 подписка 5 постов 1 в горячем
11

X-Box в России

Столкнулся тут с проблемой аутентификации серых X-Box в России. Ну, то есть, не баг, а фича, когда Microsoft-овский ресолвер приходящие с востока IP заворачивает. Подумаешь, проблема, скажут, подставляешь ему фэйковый DNS иранский, всё работает. Тьма инструкций в рунете. Так-то оно так, но есть куча но.

Во-первых сами устройства неуправляемые, им для ресолвинга внутри домашней сети нужен отдельный сервис, чтобы не отправлять все запросы по правоверному каналу, который может умереть от такого внимания и уж точно работает медленнее необходимого. А чтобы сделать нормальный ресолвер нужен умный клиент, который умеет обращаться хотя бы по DoH. К сожалению, половина роутеров, стоящих в домах, сейчас этого делать этого не умеет.

Более того, никто нормально не умеет. Но обо всём по порядку. Понятно, что есть внешние решения условно-бесплатные, как то Adguard, но они проприетарные и тоже требуют возни, я попробовал решить это своим путём.

У меня был нормальный сервер, там стоял много лет Bind с несколькими доменами, я его немного подвинул, поставил Unbound, но он постоянно терял контакт с действительностью на моей старенькой системе и после трёх дней мучений я его снёс и поставил AdguardHome — достойное решение, опенсорс, заработало почти сразу, кроме того, что пришлось его обработать напильником вне порта 443.

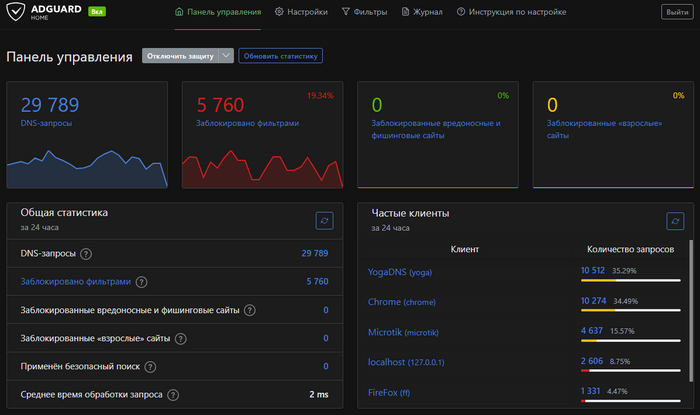
Что замечательно в AdguardHome — то, что можете прописать всех клиентов и, например, знать, кто у вас лезет в майкрософт, а кто в гугл. Я так и сделал, даже прописал Doh для каждого браузера, очень познавательная статистика. Но! Поскольку у меня Doh на нестандартном порту, все сходят с ума. Да, Хром шлёт безумные запросы, а стандартный Windows вообще не понимаю, как работает. Для перехвата запросов я поставил действительно умную штуку — YogaDNS, но она тоже просто монитор событий.
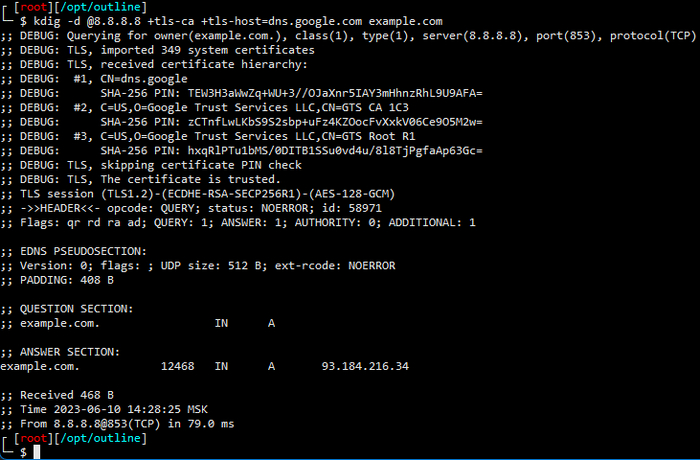
Невольно слышу жужжаший вопрос: чего так сложно, легко же бросить VPN… Нет. Во-первых не каждый домашний роутер умеет нормальный туннель кроме L2TP, во вторых внутри туннеля нужно раздать DNS, а это все всегда забывают. Управлять DNS внутри тоннеля — отдельная задача.

Резюме такое. Чтобы оградиться от нападок страшного Запада и родного любимого государства, нужно шифроваться действительно туннелем. Будь то DNSили основной трафик. И стремиться нужно к Wireguard, пусть этот протокол не так распространён ещё, но он действительно быстрее и эффективнее — когда я делал замеры, получалось что раза в два легче OpenVPN, по крайней мере. В общем, запасайтесь разными точками входа в Wireguard, пока эта технология работает.

Показать полностью 2
5

Босса-нова

Задумался тут о том, какая босанова мне ближе и считаю за надёжную базу. Ну, эталонную Garota de Ipanema я не беру, она собственно в Новый Свет и привнесла размер и квадраты, хотя, стоит, наверное, ссылку поставить:

https://youtu.be/WuenyQ4NCQE

Самая яркая самба этих вариантов, конечно же Mas Que Nada

Но к ней есть прекрасны вариант:

https://youtu.be/-MV0EkSbU3E?t=63

Он прекрасен тем, что точный, почти эталонный, так бывает даже вот в живых трансляциях

Но самую любимую тему я оставил напоследок. Это то, что сделали с песней Аирто Морейра и Флора Пурим, они добавили ритм-сущность.

На самом деле, точная версия есть на репетиционном видео, но оно именно что рабочее.

https://youtu.be/EiHiR3Odnfw

А, чёрт, забыл Снег Квартал, а это очень мяу:

https://youtu.be/clYv89P2Q-o

Показать полностью 5
14

Прошивка NETGEAR WNR612 V2

с радиомостом и Wireguard'ом

С оказией тут достался сабж от Дом.Ру с тем резоном, что провайдерская прошивка непригодна для любых целей, кроме любви к домуру, и делает этот девайс бесполезным пластиковым кирпичом, чему свидетельство множество сторублёвых продаж его на Авито — впору строить из таких милый летний домик на сезон. Повертев немного в руках, голове и гугле, обнаружилось, что железо внутри вполне сносное: Atheros AR7240 (MIPS, 400 MHz), радио AR9285 , 32Mb памяти и 4Mb флэш, и может ещё послужить не только дачной архитектуре.


В первую очередь меня интересовала возможность использовать роутер для доставки сети в неудобное с точки зрения проводов место, ну и если хватит места во флэш-памяти, присовокупить какие-нибудь полезные плюшки. Ну и веб-интерфейс хотелось бы сохранить.

Сразу нацелился на OpenWRT, но, забегая вперёд, всё-таки для очистки совести предварительно поставил и оригинальную заводскую прошивку. Для своих лет она вполне вроде бы ничего, но сунувшись сразу в искомый режим клиента wireless, обнаружил единственную опцию аутентификации через WEP. Ну мяу, господа. Вариант сам собой отвалился, не дожидаясь перитонита.


На сайте OpenWRT предлагается, с оговорками и всякими предупреждениями о прекращении поддержки таких куцых устройств, как 4/32, скачать с форума бандл из разных версий, которые при внимательно рассмотрении не показали себя работоспособными — версии 19.х просто не держат конфиг из-за нехватки памяти, а те, что сохраняли настройки, чем-то грешили, да и хотелось избавиться от лишнего. А раз гора не идёт, то соберём гору сами.


Собирал на Centos7 из версии v17.01.7. Подробности и нюансы сборки опущу, поскольку они многочисленны, но малоинформативны, ибо всегда индивидуальны — на 4PDA двести страниц тематического форума, кому интересно. Важно понимать, что это процесс скрупулезный, долгий, с поиском зависимостей и вечной попыткой упаковать в походный чемодан всю стационарную вселенную с полным собранием сочинений автора. От локализации пришлось отказаться, как и от opkg — там всё равно уже ничего не установить, зато удалось встроить в сборку NTP, Relayd, управление к нему и Wireguard.


Настройку пытался осуществить по инструкции производителя Relayd, но не преуспел, поэтому решил нарушить каноны и попробовать свой вариант. Дело в том, что проброс DHCP никак не осуществлялся, а сидеть за тремя натами тоже не хотелось. Поэтому на LAN сервер DHCP я оставил включенным, ограничив только пул выдачи адресов (100,10) и прокинув шлюз через DHCP Options, назначил ему IP из родительской подсети 192.168.8.51, подключил клиентом родительскую Wi-Fi , создал новый интерфейс STABRIDGE протокола Relay Bridge под зелёным файрволом, объединив им LAN и WWAN.

Присобачить гостевую Wi-Fi тоже не проблема, создаём новый интерфейс WWANG и засовываем в зону файрвола с пробросом:

Теперь сеть приходит по радиоканалу, раздаётся по DHCP двум портам и дочерней Wi-Fi, хотя это и явно лишнее, просто иллюстрация возможностей.

Прошивку нужно предварять обновлением загрузчика U-boot, по многочисленным инструкциям, поскольку в последних инкарнациях там тоже поработали шаловливые ручки. Саму factory.img шить через режим восстановления, если у кого всего две руки и некомфортно одновременно держать спичкой RESET роутера, пинговать и ловить момент включения команды на прошивку, вот простой батник с дефолтными параметрами:

@Echo On
:begin
ping -n 1 -w 10 192.168.1.1
If errorlevel 1 Goto begin
If errorlevel 0 Goto burn
Goto END
:burn
Echo ***** Starting Flash *****
tftp -i 192.168.1.1 put lede-ar71xx-generic-wnr612v2-squashfs-factory.img
:END

А сборка с factory и sysupgrade, контрольными суммами в архиве:


lede-ar71xx-generic-wnr612v2.zip

Показать полностью 4
5

О хорошем и о так себе

Лет десять искал песенку, помня только мотив и плодовитого исполнителя, качал Greatest Hits, ползал по Ютюбу, всё тщетно. Оказалось, она всё это время лежала в полутора кликах рядом на винчестере. Такие дела.

15

Проблемы установки Wireguard на Linux и объединение сетей

Устанавливая ранее Wireguard сервер на Centos7 (хотя такое случается и с Убунтой), при инсталляции наткнулся на неприятный баг, с которым не стал разбираться, как следует, а обошёл его. В частности, категорически не хотела работать стандартная конфигурация и вынудила привязывать интерфейс сервера к реальному IP, что неправильно и порождает цепную реакцию хаоса. Присмотревшись повнимательнее, стало понятно следующее.


При контрольной инсталляции на подопытную виртуалку получаем такой результат:

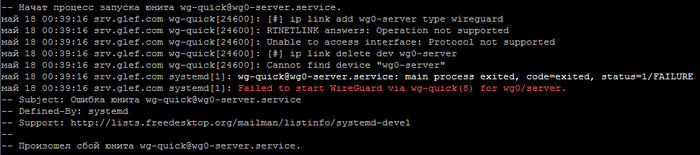
# systemctl start wg-quick@wg0-server

Job for wg-quick@wg0-server.service failed because the control process exited with error code.


А в journalctl -xe видим такую картину:

а на

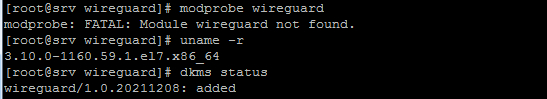
# modprobe wireguard

Отвечает: modprobe: FATAL: Module wireguard not found.


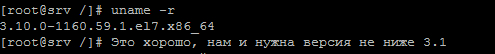
Что является характерным показанием к пересборке драйверов ядра линукс, но сначала нужно проверить пациента на гипотетическую переносимость операции:

# uname -r

Теперь проверим состояние Wireguard'а:

# dkms status

Added, Карл! Но не Installed, что нам необходимо. Поэтому, выполняем команду построить стену заново, чётко выразив свои требования по поводу только что узнанной версии:

# dkms build wireguard/1.0.20211208

Тут он начиная грязно ругаться, на что мы ему интеллигентно ответствуем:

# yum install "kernel-devel-uname-r == $(uname -r)"

Далее спокойно и упрямо настаиваем на своём:

# dkms build wireguard/1.0.20211208
# dkms status
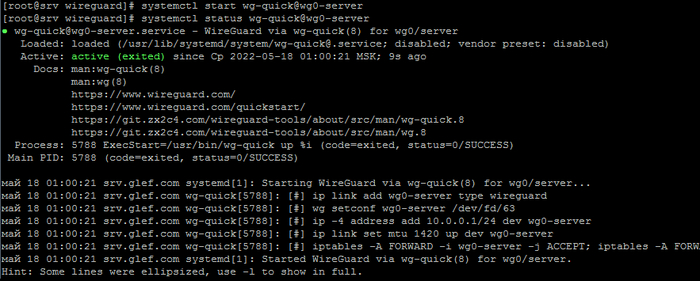
# dkms install wireguard/1.0.20211208

Придирчивый прораб не должен заметить ни одного изъяна в конструкции, никаких erroroв и мелких wrningов.

Так, с этим поросёнком мы разобрались, теперь можно приниматься за шоколадный десерт, объединение в сеть разных клиентов, например Windows. Итак, мы проведём рекогносцировку и определимся, что мы имеем. Сервер с адресом 10.0.0.1 в подсети 10.0.0.0/24, к которому будем последовательно добавлять удалённые узлы 10.0.0.2..10.0.0.x, но чтобы они могли авторизоваться во внутренней сети, допустим 192.168.100.0/24, нам необходимо в конфигурации клиента это явно обозначить:

AllowedIPs = 10.0.0.0/32, 192.168.100.0/24

Теперь осталось только настроить паромщика на переправе, который с левого берега будет всех нуждающихся направлять на правый без долгих рассуждений:

PostUp = iptables -t nat -A POSTROUTING -s 10.0.0.0/24 -o eth0 -j MASQUERADE; iptables -t nat -A POSTROUTING -s 10.0.0.0/24 -o wg0-server -j MASQUERADE
PostDown = iptables -t nat -D POSTROUTING -s 10.0.0.0/24 -o eth0 -j MASQUERADE; iptables -t nat -D POSTROUTING -s 10.0.0.0/24 -o wg0-server -j MASQUERADE

Приятным бонусом обретенной гомогенности будет отсутствие характерного скрежета борта Windows об айсберг VPN с отрывающимися болтами, падающими тарелками, тонущими дикаприо, отваливающимися удалёноками, туннелями и прочими разрывами соединений.


Да, такой вариант в общем виде весьма небезопасен, но это лишь рабочий каркас, на который можно с чистой совестью нанизывать свои бордюры на ограничения под зловещей маской подсети и правилами файрвола.

Показать полностью 5
Отличная работа, все прочитано!

Темы

Политика

Теги

Популярные авторы

Сообщества

18+

Теги

Популярные авторы

Сообщества

Игры

Теги

Популярные авторы

Сообщества

Юмор

Теги

Популярные авторы

Сообщества

Отношения

Теги

Популярные авторы

Сообщества

Здоровье

Теги

Популярные авторы

Сообщества

Путешествия

Теги

Популярные авторы

Сообщества

Спорт

Теги

Популярные авторы

Сообщества

Хобби

Теги

Популярные авторы

Сообщества

Сервис

Теги

Популярные авторы

Сообщества

Природа

Теги

Популярные авторы

Сообщества

Бизнес

Теги

Популярные авторы

Сообщества

Транспорт

Теги

Популярные авторы

Сообщества

Общение

Теги

Популярные авторы

Сообщества

Юриспруденция

Теги

Популярные авторы

Сообщества

Наука

Теги

Популярные авторы

Сообщества

IT

Теги

Популярные авторы

Сообщества

Животные

Теги

Популярные авторы

Сообщества

Кино и сериалы

Теги

Популярные авторы

Сообщества

Экономика

Теги

Популярные авторы

Сообщества

Кулинария

Теги

Популярные авторы

Сообщества

История

Теги

Популярные авторы

Сообщества

Недвижимость и ремонт

Теги

Популярные авторы

Сообщества