
Очередная уязвимость в кардиостимуляторах
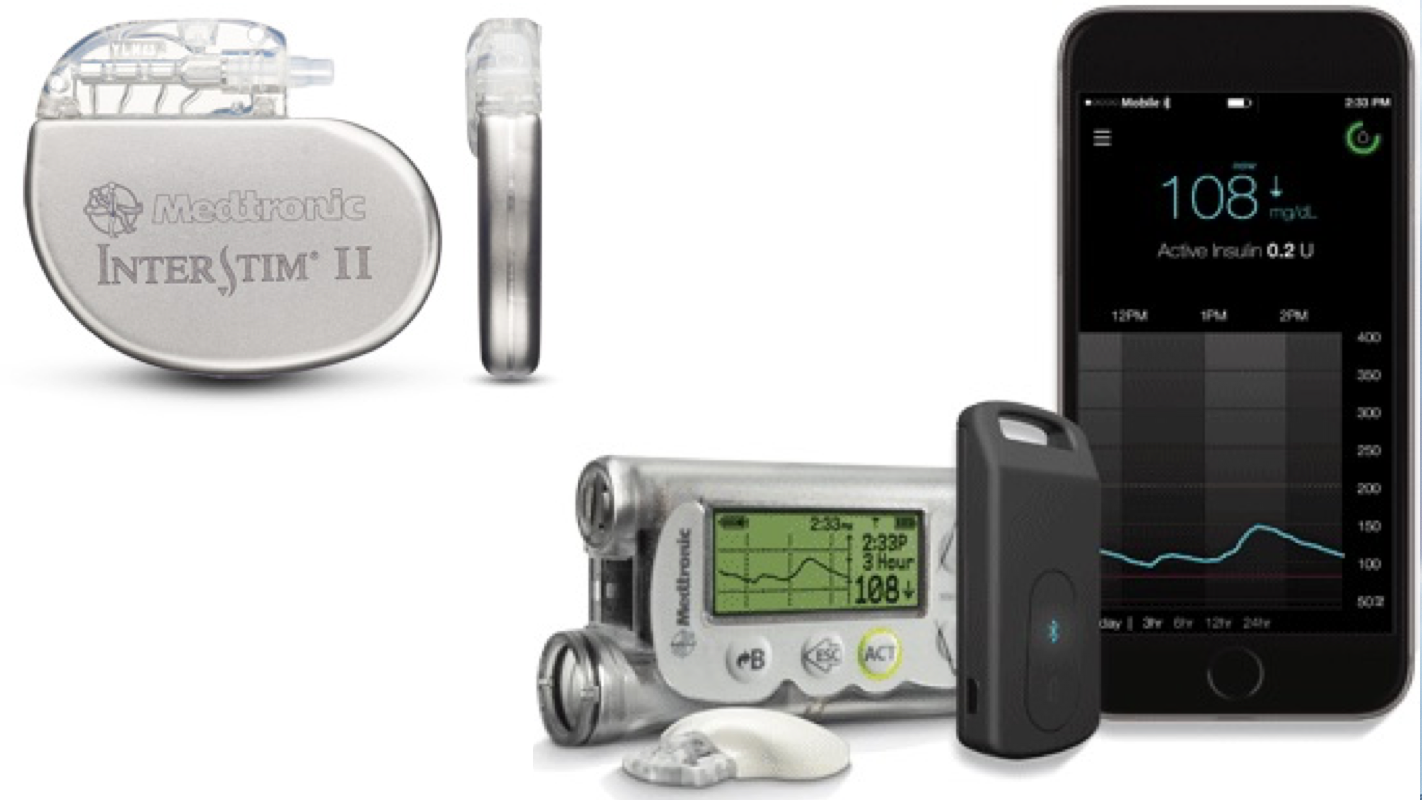
Исследователи информационной безопасности нашли способ взломать одну из моделей кардиостимуляторов Medtronic. Как? А достаточно просто. Обновление ПО для устройства передаются по незащищённому протоколу, а сама прошивка не защищена цифровой подписью.
Уязвимость обнаружили ещё в январе 2017 года, однако компания-производитель проигнорировала замечание. После этого специалисты решили продемонстрировать взлом устройства вживую на конференции.
В компании в свою очередь заверили клиентов, что одна из уязвимостей работает лишь на устаревшей версии инсулиновых помп и только в том случае, если пользователь сам поменял базовые настройки и открыл удалённый доступ другим устройствам [но в свете последних событий мы-то знаем]
@moderator, я конечно дико извиняюсь, но!
Ссылка, которая названа
https://life.ru/t/%D0%BD%D0%BE%D0%B2%D0%BE%D1%81%D1%82%D0%B8...
на самом деле - какая-то варьварь http://ceesty.com/wKzF7E
"Безопасность", "уязвимость, "но мы-то знаем...". Ага.
Топикстартер, ты царь!